

এখন পর্যন্ত আপনি জানেন যে Microsoft Enhanced Mitigation Experience Toolkit (EMET) উইন্ডোজ অপারেটিং সিস্টেমের জন্য সেরা সিকিউরিটি সফটওয়্যার। কারণগুলো অনেক। প্রধানত, এটি সিম্পল এবং ট্রান্সপারেন্ট সেটআপ, এবং কোনো বোকা প্রশ্ন নেই। এটি ফ্রি। এবং এটি যা করে সেটা করতে ইফেক্টিভ। আপনাকে বোকা হয়ে যাওয়া থেকে বাঁচাতে না, বরং সফটওয়্যারকে মিসবিহেভ করার থেকে বাঁচাতে। এবং সেটাই এটাকে অসাধারণ করে তোলে, এবং এই কারণেই পে-ফর-সিকিউরিটি ওয়ার্ল্ডে এটাকে খুব কম স্পটলাইট মিয়ে।
এখন, প্রথম সত্যিকারের পাবলিক ভার্সন বের হয়েছে, ৪.০ নম্বর দিয়ে। সত্যি, পূর্বের ভার্সনগুলাও usable ছিল, কিন্তু সেগুলো beta slash interim editions-র মতো ছিল, মূলত গিকদের জন্য। এই ভার্সনটি সাধারণ মানুষও ব্যবহার করতে পারে। আমি আপনাকে একটি ওভারভিউ এবং একটি কিছুটা ডিটেইল্ড টিউটোরিয়াল দিতে চেষ্টা করব যা আপনাকে EMET আপনার সিকিউরিটি সেটআপে jolly good ease-এ ব্যবহার ও ইমপ্লিমেন্ট করতে সাহায্য করবে। আমার পেছনে যান।
ইনস্টলেশন
ইনস্টলেশন বাস্টivial, কিন্তু একটি জিনিসে আপনাকে মনোযোগ দিতে হবে। EMET v4-কে Microsoft .NET Framework v4 লাগে। কতটা কাব্যিক। বস্তুত:, আপনাকে প্রথমে এটি ইনস্টল করতে হবে EMET-এর লেটেস্ট এডিশন ব্যবহার করার জন্য।
এখন, উইজার্ড দিয়ে যেন ততক্ষণ ক্লিক করুন, কোনো ডিটেইল পড়া ছাড়া। সিরিয়াসলি, এটা সহজ। একমাত্র স্টেপ যেটা আপনাকে মনোযোগ দিতে হবে সেটা হল প্রথম post-install wizard।
কনফিগারেশন উইজার্ড আপনাকে EMET কনফিগার করতে দেয় এটি প্রথমবার লঞ্চ হওয়ার আগে, এবং এটি অধিকাংশ ইউজারের জন্য একটি রিকমেন্ডেড স্টেপ। যেন এর স্টেটস স্পষ্ট করে, এটি পূর্ববর্তী ইনস্টলেশন থেকে অ্যাপ্লিকেশন সেটিংস রিসেট করবে, বেশ কিছু সাধারণত ব্যবহৃত এবং টার্গেট করা প্রোগ্রামের জন্য প্রোটেকশন যোগ করবে, যেন ইন্টারনেট এক্সপ্লোরার, অ্যাডোব রিডার এবং অরাকল জাভা, জনপ্রিয় অনলাইন সার্ভিসের জন্য ট্রাস্ট রুল যোগ করবে যাতে সেগুলো আপনার ব্রাউজারে মিটিগেশন ট্রিগার না করে, এবং অবশেষে সিস্টেম লগ ফ্যাসিলিটির মাধ্যমে ডিটেইল্ড রিপোর্টিং ইনএবল করবে। আমার সাজেশন হল এটি করুন, কারণ এতে কোনো ক্ষতি নেই, এবং অধিকাংশ মানুষ ম্যানুয়ালি এই সেটিংস কনফিগার করবেই। প্লাস, আপনি সবসময় উইজার্ড রি-রান করতে পারেন।
প্রথম ধাপ এবং বেসিক কনফিগারেশন
উইজার্ড কমপ্লিট হলে, EMET লঞ্চ হবে। চলুন ইউজার ইন্টারফেস এবং এর বিভিন্ন ফাংশন ইভ্যালুয়েট করি। আমরা বাম থেকে ডান, 탑 থেকে বটম যাব। আপনি যদি ইতিমধ্যে EMET ব্যবহার করে থাকেন, সেটিংস পরিচিত লাগবে, শুধু ভিজুয়ালি আলাদা ভাবে arrange করা।
Import/Export এবং Configuration
Import এবং Export বাটন আপনাকে এক্সিস্টিং EMET কনফিগারেশন সেভ এবং রিট্রিভ করতে দেয়। এগুলো XML ফাইল যেগুলো আপনার সেটিংস এবং অ্যাপ্লিকেশন রুল স্টোর করে। ড্রাস্টিক চেঞ্জ করার আগে বা উইজার্ড রি-রান করার আগে আপনার কনফিগারেশন সেভ করা advisable, কারণ আপনি আপনার পুরো সেটআপ রিসেট করতে পারেন। আমরা import/export রুলগুলো EMET-এর পূর্বের রিভিউতে আলোচনা করেছিলাম, ৩.৫ TP edition-এ। সকল practical purposes-এ, এটি সাধারণ সফটওয়্যারের save/open equivalent।
Apps বাটন একটি উইন্ডো খুলবে যেখানে আপনি আপনার প্রোগ্রাম কনফিগার করতে পারেন। পরে সেটা নিয়ে কথা বলব। Trust বাটন একটি উইন্ডো খুলবে যেখানে আপনি অনলাইন সার্ভিসের জন্য সার্টিফিকেট কনফিগার করতে পারেন। শীঘ্রই।
প্রোফাইল এবং রিপোর্টিং
যারা আশ্চর্য করছেন, প্রোফাইলগুলো শুধু সেটিংসের একটি সংগ্রহ, XML ফরম্যাটে স্টোর করা, এবং এগুলো আপনার মেশিনের জন্য কিছু রুল অন্তর্ভুক্ত করবে। যাইহোক, এগুলো প্রয়োগ করলে পুরো সিস্টেমের আচরণ প্রভাবিত হবে। আপনি আপনার এক্সিস্টিং সেটআপ, যেটা Custom লেবেল করা হবে, এবং অন্য দুটি, যেগুলো Recommended এবং Maximum লেবেল করা হবে, তাদের মধ্যে স্যুইচ করতে পারেন।
Recommended প্রোফাইল মিটিগেশন সেট করবে এমনভাবে যা মাইক্রোসফট মনে করে least disruptive 하면서 ভালো সিকিউরিটি দেবে। Maximum প্রোফাইল সব অপশন অন করবে, এবং এর মানে ইনকম্প্যাটিবল সফটওয়্যার সাবল거나 ক্র্যাশ করতে পারে।
বস্তুত:, আমি Maximum প্রোফাইল ব্যবহার করার পরামর্শ দিব না, কারণ এটি খুব স্ট্রিক্ট। অনেক অ্যাপ্লিকেশন এমনভাবে কোডেড এবং কম্পাইল্ড নয় যাতে সেগুলো safe and compliant বলা যায়, এবং সেগুলো মিটিগেশনসহ subject হলে weird আচরণ দেখাতে পারে।
উদাহরণস্বরূপ, Google Chrome Aw, Snap! errors দিতে পারে। VLC Player সব মিটিগেশন অন থাকলে অটো-আপডেট করতে পারবে না। অতীতে, মাইক্রোসফটによる অধিগ্রহণের আগে, Skype কিছু অপশন অন থাকলে ভালো কাজ করত না। আমরা শীঘ্রই বিস্তারিত ব্যাখ্যা করব কী ধরনের সেটিংস আছে, এবং সেগুলো অন এবং অফ হলে কী করতে পারে বা নাও করতে পারে। শেষে, আপনি অ্যাপ্লিকেশন স্কিন চেঞ্জ করতে পারেন, কিন্তু সেটা silly।
Reporting চতুর্থ ক্যাটেগরি বাম থেকে, এবং এটা那些 মেসেজ কভার করে যা আপনি দেখতে পারেন যখন EMET একশনে আসে। আপনি ডেস্কটপ পপআপ দেখতে পারবেন যখন মিটিগেশন এক্টিভেট হবে, এবং Event Log-এ এন্ট্রি খুঁজে পাবেন। রিমাইন্ডার হিসেবে, এখানে আমাদের EMET-এর পূর্বের রিভিউ থেকে কয়েকটি স্ক্রিনশট, যেগুলো ফাংশনালিটি হাইলাইট করে:
সিস্টেম স্ট্যাটাস
আমরা এখন System Status ফিল্ড নিয়ে আলোচনা করব। এটা আপনার সফটওয়্যারের জন্য চার ধরনের মিটিগেশন লিস্ট করে। ডিফল্টভাবে, আপনি নিচের ছবিটার মতো একটি পিকচার দেখবেন, যা খুব permissive। এর মানে প্রোগ্রামগুলো যেগুলো DEP এবং ASLR ব্যবহার করতে পারে সেগুলো ব্যবহার করবে, ডিফল্টভাবে কোনো SEHOP প্রোটেকশন এক্টিভেট হবে না, এবং Certificate Trust ইনএবল থাকবে।
এখন আপনি জিজ্ঞাসা করতে পারেন এই এক্রোনিমগুলো কী জন্য? এবং উত্তর হল, আমি আপনাকে বলব না। কারণ এগুলো যেকোনো প্রোগ্রামার বা ইউনিভার্সিটিতে কম্পিউটার সায়েন্স পড়ে যিনি তাদের ছাড়া কারো জন্য MEANINGLESS। সেটার জন্য, আমরা কার্নেল, শিডিউলার, মেমরি ম্যানেজমেন্ট, প্রসেস স্পেস, এবং সব কিছু আলোচনা করতে পারি।
সাধারন মানুষের জন্য, আপনার যা জানতে হবে সেটা হল: এই মিটিগেশনগুলো চরমে আপনার সফটওয়্যারকে প্রভাবিত করবে। তাই একমাত্র জিনিস যার জন্য আপনাকে চিন্তা করতে হবে সেটা হল আপনার সিস্টেমের sane এবং correct ফাংশনালিটি। Maximum settings এবং permissive settings-এর মাঝপথে, যেগুলো বিভিন্ন প্রোফাইল দ্বারা defined, বেশ কিছু অপশন আছে যা আপনি ব্যবহার করতে পারেন।
যদি মিটিগেশন Disabled-এ সেট থাকে, তবে এটি ব্যবহার হবena। Opt In মিটিগেশন শুধু স্পেসিফিক সিস্টেম ফাইল, বাইনারি এবং ফাংশন uchun এক্টিভেট করবে, এবং এটি নির্ভর করবে আপনার অপারেটিং সিস্টেম, BIOS এবং অ্যাপ্লিকেশন কী ফিচার সাপোর্ট করে তার ওপর।
Opt Out আরও rigorous, এবং এটি সব অ্যাপ্লিকেশনের বিরুদ্ধে সব মিটিগেশন ব্যবহার করার চেষ্টা করবে, যদি না আপনি স্পেসিফিক্যালি কন-সাপোর্টেড বা misbehaving প্রোগ্রামের জন্য ফাংশনালিটি ডিসেলেক্ট করেন। শেষে, Always On মিটিগেশন এক্টিভেট করবে, কোনো ক্ষমতা ছাড়া এটি রিসেট করার। বইয়ের মতে, এটি সবচেয়ে সিকিউর, এবং সবচেয়ে troublesome, কারণ আপনি আপনার লেজিটিমেট প্রোগ্রামের জন্য অনেক ক্র্যাশের সাথে শেষ হতে পারেন।
পরামর্শ: Recommended প্রোফাইল দিয়ে শুরু করুন, অথবা আপনি যথেষ্ট skilled থাকলে, আপনার নিজের কনফিগারেশন। Max. settings রাখুন যতক্ষণ না আপনি EMET কীভাবে ব্যবহার করতে হয় সেটা প্রপারলি এবং confidence-এ বুঝতে পারেন। শেষে, certificate trust খুব সিম্পল, enabled বা disabled।
রানিং প্রসেসেস
এই টেবিল শুধু আপনার প্রসেস টেবিল এবং প্রতিটির স্ট্যাটাস দেখায়, সেগুলো EMET দ্বারা কভার করা হচ্ছে কিনা। এই স্টেজে, এটি ততটা গুরুত্বপূর্ণ নয়, কিন্তু পরে, আমরা দেখব আমাদের মিটিগেশনগুলো কীভাবে কাজে আসে।
অ্যাপ্লিকেশনস
আমরা 이제 পর্যন্ত সিস্টেম কনফিগার করেছি। এর মানে, আমরা কাঙ্ক্ষিত প্রোফাইল বেছে নিয়েছি, যা নির্দিষ্ট মিটিগেশন এবং তাদের লেভেল কোর সিস্টেম ফাইলসের জন্য অন/অফ করে, এবং ডিফল্ট আচরণ ডিফাইন করে। এখন, অ্যাপ্লিকেশন কনফিগার করার 차례।
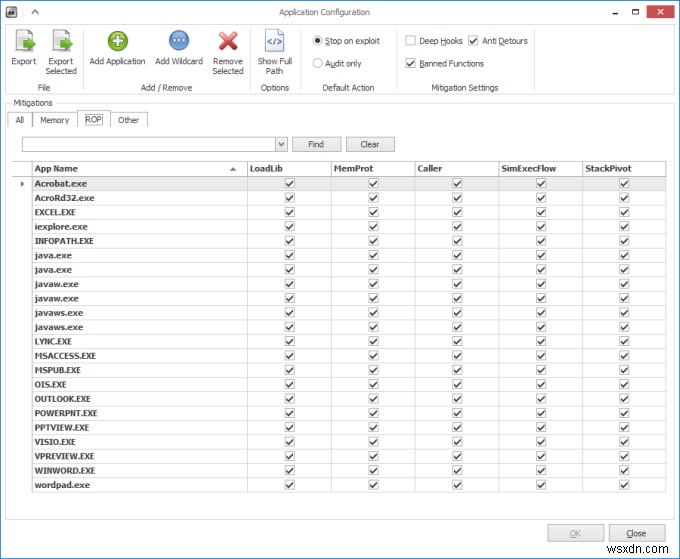
সাধারণ আচরণের পাশাপাশি, যা DEP, ASLR, SEHOP এবং অন্যান্য মিটিগেশন দ্বারা গভার্নড, আপনি সিস্টেম প্রোটেকশন ফাইন-টিউন করতে পারেন অ্যাপ্লিকেশন রুলস দিয়ে আপনার প্রোগ্রামের জন্য। এটি প্রোগ্রামের টুলবারে Apps বাটন দিয়ে অ্যাক্সেস করা যায়।
একবার আর দ্রুত ওভারভিউ করি আমাদের কী আছে। Export এবং Export Selected আপনাকে আপনার অ্যাপ্লিকেশনের জন্য রুলস সেভ করতে দেয়। Add Application একটি উইজার্ড খুলবে, যেখানে আপনি একটি স্পেসিফিক প্রোগ্রাম তার ফুল পাথ দিয়ে সার্চ করতে পারেন। Add Wildcard আপনাকে শুধু একটি জেনেরিক ফ্রেজ স্পেসিফাই করতে দেয়, এবং সেটা मैच করা সব প্রোগ্রাম কভার হবে।
উদাহরণস্বরূপ, ইন্টারনেট এক্সপ্লোরারের দুটি ভার্সন উপলব্ধ, ৩২-বিট এবং ৬৪-বিট উভয়। আপনি যদি ফুল পাথ ব্যবহার করেন, তবে আপনাকে দুটি রুল লিস্ট করতে হবে। wildcard অপশন দুটোই কভার করবে। বুঝতে, আপনি Show Full Path অপশন টগল করে দেখতে পারেন আপনার রুলস কী দেখে।
দ্রষ্টব্য যে recommended settings, প্রথম-বার উইজার্ড দ্বারা এক্টিভেট করা, সব wildcard ব্যবহার করে, যা ডিপ্লয় এবং গভার্ন করা সিম্পল করে। আমরা শীঘ্রই mass administration আলোচনা করব।
Default Action অ্যাপ্লিকেশন আচরণ গভার্ন করে - শুধু লগ করা, অর্থাৎ audit, অথবা এক্সপ্লয়াট পাওয়া যাওয়া চলমান প্রসেসও স্টপ করা। এবং দ্রষ্টব্য করুন এটি আসলে ম্যালওয়্যার বোঝায় না, শুধু মিটিগেশন দ্বারা ব্যান করা যেকোনো illegal instruction।
শেষে, Mitigation Settings-এ আপনি বিভিন্ন ধরনের মিটিগেশন অন/অফ চেক করতে পারেন, যেন Deep Hooks, যেগুলো Recommended প্রোফাইলে ডিফল্টভাবে ডিজেবল, Anti Detours এবং Banned Functions। আপনি এগুলিকে sane coding practices-এর holy grail বলতে পারেন, যদি চান।
Mitigations ফিল্ড সব অ্যাপ্লিকেশন লিস্ট করবে যেগুলো কভার করা, যেন ম্যানুয়ালি যোগ করা, ইম্পোর্ট করা, বা উইজার্ড দ্বারা पकানো। মিটিগেশনের তিন ধরন আছে, যেন Memory, ROP এবং Other। আবার, এগুলো ব্যাখ্যা করার চেষ্টা করা meaningless যদি আপনি না জানেন বা না বুঝেন কার্নেল কীভাবে কাজ করে। উদাহরণস্বরূপ, আপনি জানেন কি code, data বা heap কী? Stack কী? একটি সিস্টেম কল কী? আপনি জানেন কি x86 আর্কিটেকচারে একটি instruction pointer কেমন দেখতে পারে? যদি উত্তর কোনো একটিকেও no হয়, তবে আপনাকে এই মিটিগেশনগুলোর ইন্টারনালস জানার দরকার নেই।
সেগুলোকে শুধু সেটিংসের একটি হিসাবে চিনুন যা আপনার প্রোগ্রামের আচরণকে প্রভাবিত করবে। এটা ঠিক কাজ করলে, সেগুলো যেন থাকুক, না হলে একটা একটা করে ডিজেবল করুন যতক্ষণ না আপনি বুঝতে পারেন সমস্যা কোথায় হতে পারে। কিন্তু পরে সেটা নিয়ে আরও কথা বলব।
অ্যাপ্লিকেশন যোগ করা
আপনি আপনার নিজের অ্যাপ্লিকেশন যোগ করার পর, যা এখানে লিস্টেড নাও হতে পারে, আপনাকে সম্ভবত প্রোগ্রামটি রিস্টার্ট করতে হবে EMET hooks-সহ লোড হওয়ার জন্য। আমরা প্রথম আর্টিকেলে এর একটি উদাহরণ দেখেছিলাম, এবং Process Explorer ব্যবহার করে কীভাবে ভেরিফাই করবেন।
সার্টিফিকেট ট্রাস্ট
এই সেকশন আপনাকে ওয়েবসাইট কনফিগার করতে দেয় যেগুলো সার্টিফিকেট দ্বারা কভার করা উচিত, যাতে আপনি তাদের আচরণে আস্থা রাখেন, যাতে মিটিগেশন কিক ইন করে না এবং false positive action-এ আপনার জিনিসগুলো কিল করে না।
আবার, আপনি আপনার রুলস এক্সপোর্ট করতে পারেন। আপনি ওয়েবসাইট যোগ করতে পারেন, বা রিমুভ করতে পারেন। একবার কনফিগার করলে, সেগুলো Protected Websites টেবিলে নিচে লিস্ট হবে, এবং Pin Rule-ও অন্তর্ভুক্ত থাকবে, যার মানে সাইটগুলো শুধু তখন trusted হবে যখন সেগুলো রুলে দেখানো সার্টিফিকেট অথরিটি দ্বারা ডিজিটালি সাইন করা থাকবে। আপনি ড্রপ-ডাউন মেনু ব্যবহার করে রুল চেঞ্জ করতে পারেন, কিন্তু আমি স্ট্রংলি পরামর্শ দিয়ে যাচ্ছি এর বিরুদ্ধে। এটি আপনার ব্রাউজারে ডিজিটাল সার্টিফিকেট ম্যানুয়ালি টেম্পার করার সমান।
Pinning Rules আপনাকে তাদের ইফেক্ট ফাইন-টিউন করতে দেয়। উদাহরণস্বরূপ, তাদের এক্সপিরেশন ডেট, যেসব দেশে প্রযোজ্য, ব্লক করা হ্যাশ, পাবলিক কি ম্যাচ, এবং সে সব। কোনো ভালো কারণেই, এই সেটিংস অধিকাংশ ইফেক্টে নেই, যার মানে সার্টিফিকেট ডিফল্টস ব্যবহার হবে, কোনো ফিল্টারিং ছাড়া। আমার हार্টফেল্ট রিকমেন্ডেশন হল এইগুলোর সাথে बिलকুল ছেড়ছাড না করুন।
সেফ প্র্যাকটিসেস
ট্রিকিয়াস্ট প্রশ্ন হল, আপনি EMET স্মার্টলি কীভাবে ব্যবহার করবেন? যদি এটি ম্যানুয়াল চেঞ্জ এবং টুইক-এ আসে, তবে আপনি আপনার সিকিউরিটি সফটওয়্যারকে ইনভ্যালিড করবেন, কারণ আপনি চেইনটির weakest link হয়ে যাবেন। আপনি চান EMET v4 smoothly এবং কোনো disruption ছাড়া চলে। এটি সম্পূর্ণ transparent হতে হবে, এবং একমাত্র জিনিস যার জন্য আপনি care করতে পারেন সেটা হল একটি occasional exception, যেন VLC, Skype, ইত্যাদি।
আমার পূর্বের সাজেশনে ফিরে যাওয়া যাক, first-time wizard ব্যবহার করুন। Recommended settings ব্যবহার করুন। আপনার নিজের প্রোগ্রাম যোগ করুন। নিশ্চিত করুন সব কিছু এক্সপেক্টেডভাবে কাজ করছে এবং রান হচ্ছে। একটু টাইম দিন। একবার আপনি confident হলে, আপনি একটু notch up করতে পারেন, একটা একটা স্টেপে, এবং সতর্কতার সাথে আপনার সব সফটওয়্যার এক্সামাইন করুন। প্রোগ্রাম যদি ক্র্যাশ করে বা প্রপারলি ফাংশন না করে, তবে মিটিগেশনগুলো একটা একটা করে ডিজেবল করুন, যতক্ষণ না সেগুলো ভালো চলে।
এটি tedious হতে পারে, কিন্তু discouraged হবেন না। আমার অভিজ্ঞতা দেখায় শুধু এক বা দুটি প্রোগ্রাম occasional adjustments দরকার পড়ে, যদি কদাচিৎ। VLC, Chrome এবং Skype মনে পড়ে, এবং আমি অন্য কোনো প্রোগ্রামের সাথে কাউন্টার করিনি যা ভালো কাজ করে না।
Certificate Trust-র щодо, এটি একটি নতুন এবং সম্ভবত কিছুটা এক্সপেরিমেন্টাল ফিচার, geared toward Web এবং app-এর merging, এবং কনবো আপনার লোকাল হোস্টে কী করতে পারে। অন্য কথায়, একটি অ্যাপ স্টোরের মাধ্যমে কেনা সফটওয়্যার এবং/অথবা Web app হিসেবে রান করা সফটওয়্যার আপনার সিস্টেমে রিস্কি চেঞ্জ আনতে পারে বা সহজে এক্সপ্লয়েট করা যেতে পারে যদি সেটা ভালো কোডেড না হয়। অন্যদিকে, আপনি সিরিয়াসলি ইউজার এক্সপেরিয়েন্সকে harm করতে পারেন যদি মিটিগেশনগুলো খুব aggressive হয়, যেখান থেকে trust আইডিয়া আসে।
আমার সংক্ষিপ্ত অভিজ্ঞতা এখানে দেখাচ্ছে ডিফল্ট সেটিংস যথেষ্ট ভালো। অধিকটা, ব্রাউজার সিকিউরিটি আরো অর্জন করা যায় security extensions ব্যবহার করে। কিন্তু এটি আলাদা টপিক। সামুহিক করতে, certificate trust কে যেন আছে তেমনি রাখুন, সাইটগুলো ধীরে ধীরে এবং সতর্কতার সাথে যোগ করুন আপনি যদি আবশ্যক বুঝেন, এবং pinning rules-এ কোনো পরিবর্তন না করুন, কারণ আপনি কিছু really weird এবং unexpected আচরণের সাথে শেষ হতে পারেন।
এন্টারপ্রাইজ ডিপ্লয়মেন্ট এবং প্রোফাইল গভীরে
আমরা Protection Profiles নিয়ে আলোচনা করেছিলাম EMET version 3-এ কথা বলার সময়। আমি সংক্ষেপে রিক্যাপ করব যা আমরা সেখানে করেছিলাম, কিন্তু আপনাকে সাবধানে পড়তে হবে। এই সেকশনও Group Policies-এর ব্যবহার কভার করে সহজ ম্যানেজমেন্টের জন্য।
EMET প্রোফাইলগুলো ডিফল্ট ইনস্টলেশন ডিরেক্টরিতে Deployment\Protection Profiles-এ স্টোর থাকে, XML ফরম্যাটে। ডিফল্টভাবে তিনটি প্রোফাইল আছে, যেন CertTrust.xml, Recommended Software.xml এবং Popular Software.xml।
সেখানে যোগ করা যেকোনো প্রোফাইল বা প্রোফাইল চেঞ্জ আপনার অ্যাপ্লিকেশনের জন্য মিটিগেশনের প্রাসঙ্গিক cross-section তৈরি করবে EMET পরের বার তার রুলস রি-রিড করলে। প্রোফাইলগুলো আপনার যা কোনো সিকিউরিটি গ্রানুলারিটি অর্জন করতে চান EMET-এ সেটা ম্যাচ করতে tweak করা যায়। প্রোফাইলগুলো নিচের ফরম্যাটে আসে, উদাহরণস্বরূপ:
<Product Name="Windows Media player">
<Version Path="*\Windows Media Player\wmplayer.exe">
<Mitigation Name="SEHOP" Enabled="true" MinOS="6.1"/>
<Mitigation Name="MandatoryASLR" Enabled="false" />
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
<Product Name="Skype">
<Version Arch="x86" Path="*\Skype\Phone\Skype.exe">
<Mitigation Name="EAF" Enabled="false" />
</Version>
</Product>
এখানে কী আছে? এটি XML, তাই আপনার একটি hierarchy structure of value-key pairs আছে যা চরমে ফুল প্রোফাইল লজিক ফর্ম করে। চলুন দুটি স্যাম্পল রুলে সংক্ষেপে নজর দেই, Popular Software.xml প্রোফাইল থেকে নেওয়া।
Windows Media Player-এর জন্য, আমাদের name definition আছে। তারপর, পাথ আছে, যা wildcard-সহ আসে। তারপর, তিনটি মিটিগেশন লিস্টেড, এবং তাদের স্ট্যাটাস, false/true। SEHOP-এর জন্য, আমাদের minimal OS version-ও আছে, যা উইন্ডোজ NT কার্নেল ভার্সন, যেখানে এই মিটিগেশন ব্যবহার করা যায়। তাই আপনি এই প্রোফাইল উইন্ডোজ XP-এ ডিপ্লয় করলে, এটি কাজ করবে না।
Skype-এর জন্য, আমাদের আরেকটি নতুন ফিল্ড আছে, যা আর্কিটেকচার, Intel x86। এর মানে মিটিগেশন রুলস সম্ভবত উইন্ডোজ RT-এ কাজ করবে না, যা ARM ব্যবহার করে। আবার, কিছু মিটিগেশন অফ করা হয়েছে, কারণ মাইক্রোসফট জানেন সেগুলো সমস্যা তৈরি করতে পারে। আমরা recommended settings-র কথা বলছি, তাই আপনি নিশ্চিতভাবেই পরিবর্তন আনতে পারেন।
তার ওপর, আপনার ডিফল্টসও আছে, তাই আপনাকে প্রতিটি অ্যাপ্লিকেশনের জন্য সব কিছু আবার আবার apply করতে হবে না। XML ফাইলগুলোর শুরুতে একটি কিছুটা lengthy comment section আছে, যা thorough geek lingo-তে ব্যাখ্যা করে জিনিসগুলো আসলে কীভাবে কাজ করে, কিন্তু আপনাকে অবশ্যই এইরকম একটি humane guide দরকার যাতে সব কিছু ঠিকমতো বুঝতে পারেন। এবং কমেন্টগুলোর কিছু spelling error ও আছে, বিশ্বাস করুন বা না করুন।
শেষে, Group Policies-এর জন্য, আপনি EMET.adml এবং EMET.admx টেমপ্লেট পাবেন Deployment\Group Policy Files-এ, যাতে আপনি আপনার ডোমেইনে হোস্ট কনফিগারেশনের জন্য সেগুলো ব্যবহার করতে পারেন। কিন্তু এই টিউটোরিয়াল অধিকাংশত 홈 users-কে টার্গেট করা, তাই আমরা এই সেটআপ স্কিপ করব, এবং শুধু পুনর্বার্তা করব যদি সিরিয়াস পপুলার ডিমান্ড থাকে।
আরও পঠন
আপনি সবচেয়ে বুদ্ধিমান হবেন যদি নিচের সব কিছু সাবধানে পড়েন:
Microsoft EMET v3 overview
Microsoft EMET v2 stuff
General safe web and mail security practices
Once upon a time, there was SuRun for Windows users
উপসংহার
আমি আমার কথার পক্ষে দাঁড়িয়ে আছি। Microsoft EMET উইন্ডোজের জন্য সবচেয়ে dandiest security toolbox, এবং এই version 4 কোনো exception নয়, এটি তৈরি করে একটি fire-and-forget security সেটআপ যা আপনাকে real time-এ প্রম্পট করবে না, কোনো রিসোর্স toll করবে না, এবং আপনাকে silly yes/no mistakes করতে দেবে না, дока prouver, proven সিকিউরিটি অফার করবে।
এই গুরুত্বপূর্ণ মেসেজের পাশাপাশি, আপনি একটি খুব ডিটেইল্ড টিউটোরিয়াল পাবেন যা এই সফটওয়্যার এবং সংশ্লিষ্ট টেকনোলজির ins and outs রিচ ডিটেইলসে ব্যাখ্যা করে, এবং আপনি কীভাবে EMET আপনার সিস্টেম এবং অ্যাপ্লিকেশনের জন্য কনফিগার করবেন, যাতে আপনি একটি unobtrusive এবং efficient security সেটআপ উপভোগ করেন। আমি আশা করি আপনি এটা পছন্দ করেছেন। দেখুন, আমি মাইক্রোসফটের প্রতি সব negative নই, কখনো কখনো তারা amazing প্রোডাক্ট বানান। সেটা থাকুক।
Cheers.
