

তথ্য নিরাপত্তার মূলপদ তিনটি ধারণার চারপাশে ঘোরে: সিআইএ (CIA) - গোপনীয়তা (Confidentiality), সংহততা (Integrity) এবং দ্রব্যতা (Availability)। নিরাপত্তা এই মৌলিক সিদ্ধান্তগুলো অনুসরণ করে করা হয়—বা ভাঙা হয়।
যখন আপনি ক্যাজুয়ালি ওয়েব ব্রাউজ করেন, তখন আপনার ভিজিট করা ওয়েবসাইট আসলে যা দাবি করে তা কি সেটি নিয়ে আপনি খুব চিন্তা করেন না। কিন্তু যখন আপনাকে ওয়েবসাইটের সাথে ইন্টারঅ্যাক্ট করতে হয় এবং গোপন তথ্য দিতে হয়, তখন সিআইএ অত্যন্ত গুরুত্বপূর্ণ হয়ে ওঠে।
আমাদের গোপন ট্রানজ্যাকশনগুলো প্রাইভেট রাখতে এনক্রিপশন জন্ম নেয়। আমরা SSL/TLS ব্যবহার করে 'নিরাপদ' ওয়েবসাইটের সাথে সংযোগ করি এবং ব্যবসা করি—আমেজনে বই কেনা, ব্যাংক ওয়েবসাইটে স্টক পোর্টফোলিও ম্যানেজ করা, বা সেই DNA টেস্ট চেক করা যা আপনাকে ক্লিয়ার দিয়েছিল যাতে এলিমনি দিতে না হয়...
কিন্তু এটি সংহততা (Integrity) অংশের উত্তর দেয় না। আমরা কীভাবে নিশ্চিত হব যে আমরা যে ওয়েবসাইটগুলো ভিজিট করছি সেগুলো আসলে যা দাবি করে সেটি? আমরা কীভাবে ১০০% নিশ্চিত হব যে আমরা একটি রোগ (ফিশিং) সার্ভারে ব্যক্তিগত ডেটা জমা দিচ্ছি না?
এই কাজটি করেন সার্টিফিকেট অথরিটি (CA)। এগুলো নিরপেক্ষ, 써드-পার্টি সংস্থা যা বিশ্বব্যাপী নিরাপদ (HTTPS) ওয়েবসাইটের জন্য আইডেন্টিফিকেশন প্রদান করে। কনসেনসাস হল: যদি একটি ওয়েবসাইট CA-এর একটি দ্বারা অনুমোদিত হয় এবং সঠিক সার্টিফিকেট প্রদান করে, তবে সেটি যা দাবি করে সেটি।
তাহলে আমরা ঠিক আছি, ঠিক না?
তবুও, এটি কেউ কেউর জন্য পর্যাপ্ত নাও হতে পারে। gần đây সফল MD5 колиশন অ্যাট্যাকের কথা শোনা গেছে।
নন-গিকদের জন্য সংক্ষেপে: হ্যাশ হল অপরিবর্তনীয়, ইনজেক্টিভ ফাংশন যা ক্লিয়ারটেক্সটকে সাইফারটেক্সটে একদম ইউনিকভাবে ম্যাপ করে। অর্থাৎ, দুটি ভিন্ন মান কখনো একই হ্যাশে থাকবা না। জনপ্রিয় হ্যাশ অ্যালগরিদম হল MD5 এবং SHA-1।
সুতরাং, যদি একটি ওয়েবসাইটকে সার্টিফিকেট দেওয়া হয়, তবে এই সার্টিফিকেটের একটি নির্দিষ্ট হ্যাশ থাকে। তত্ত্বত:, অন্য কোনো ওয়েবসাইট সেটি একই হ্যাশ পাবার সাধ্য নেই, এর কন্টেন্ট যেনো যেকোনো হয়।
MD5 колиশন হল ঠিক সেটি—দুটি ভিন্ন মান একই হ্যাশে রূপান্তরিত হওয়া। অর্থাৎ, দুটি ভিন্ন সার্টিফিকেট একই সিগনেচার रखতে পারে। তাহলে, তত্ত্বত:, একটি রোগ ওয়েবসাইট একটি জালি সার্টিফিকেট দিতে পারে যার MD5 একটি লেজিটিমেট সাইটের সাথে মিলে যাবে যা এটি অনুকরণ করার চেষ্টা করছে, এবং বিশ্বব্যাপী ওয়েব ব্রাউজার খুশি হয়ে এটিকে গ্রহণ করবে, কারণ হ্যাশ চেক পাস করবে।
এটি বোঝায় যে আমরা ওয়েবসাইট যাচাইয়ের জন্য একক উৎসে বিশ্বাস করতে পারি না। আমাদের আরও রবাস্ট পদ্ধতি দরকার। এখানেই আসে পারসপেক্টিভস (Perspectives)।
পারসপেক্টিভস (Perspectives)
পারসপেক্টিভস একটি ফায়ারফক্স সিকিউরিটি এক্সটেনশন যা আপনার ব্রাউজার HTTPS ওয়েবসাইটের সাথে সংযোগ করার সময় একাধিক নেটওয়ার্ক নোটেরি (notaries) এর সাথে যোগাযোগ করে। নোটেরিগুলো এক ধরনের জুরি যারা চেক করে যে সার্টিফিকেটটি পরিবর্তিত হয়েছে কিনা এবং তাদের নিজস্ব ডাটাবেসের সাথে মিলে যাচ্ছে কিনা। বৈধ সার্টিফিকেট সকল নোটেরির জন্য একই তথ্য দেখাবে। রোগ সার্টিফিকেটগুলো সম্ভবত কিছু নোটেরির সাথে তুলনায় হঠাৎ বা gầnে পরিবর্তিত দেখাবে।
এটি আপনাকে সিদ্ধান্ত নিতে সাহায্য করবে যে আপনি সম্ভাব্য অনিরাপদ সাইটের সাথে সংযোগ করতে চান কিনা এবং ডেটা ইন্টিগ্রিটি ভাঙছড়া এড়াতে পারবেন।
পারসপেক্টিভস এর চেয়েও বেশি করে। যদি আপনার ব্রাউজার থেকে সিকিউরিটি ওয়ার্নিং পান—যেমন সাইটটি এক্সপায়ারড, সেলফ-সাইনড বা ডোমেন মিসম্যাচ ব্যবহার করছে—তবে পারসপেক্টিভস একটি কুইক চেক চালাবে নোটেরিগুলোর ধারিত তথ্য কনসিস্টেন্ট কিনা দেখতে।
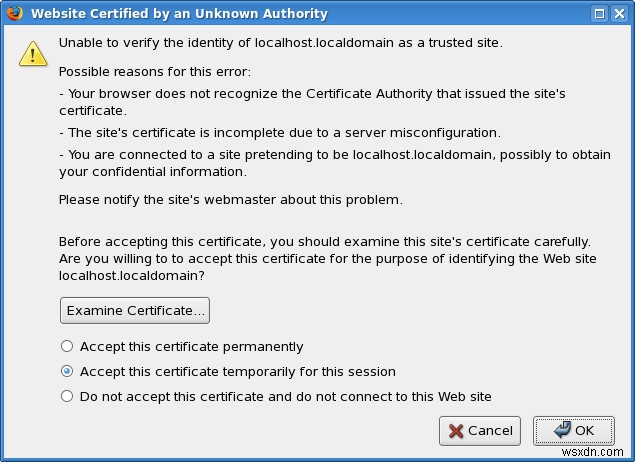
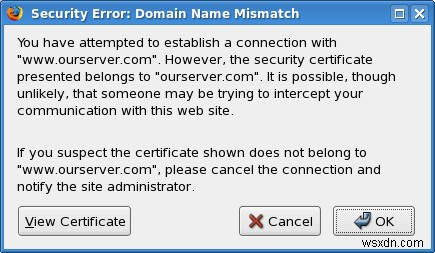
আবার, লেজিটিমেট সাইট হয়ে দাঁড়ানোর চেষ্টা করছা রোগ সাইটগুলো প্রায়ই এই ধরনের এরর ফেলে, কিন্তু দুঃখজনকভাবে অনেক আসল সাইটও ফেলে। পারসপেক্টিভস ব্যক্তিগত সন্দেহ দূর করার একটি হ্যান্ডি সমাধান।
পারসপেক্টিভস ব্যবহার
পারসপেক্টিভস ব্যবহার করা অত্যন্ত সহজ। প্রথমে এক্সটেনশনটি ইনস্টল করুন। না জানলে এই আর্টিকেল পড়ুন।
ইনস্টলেশনের পর প্রথমবার ফায়ারফক্স রিস্টার্ট করলে আপনি কিছু 특별 দেখবেন না। পারসপেক্টিভস স্ট্যাটাস আইকন ব্রাউজার উইন্ডোর ডান নিচের কোণে থাকে।
আইকনে ক্লিক করলে প্রेफারেন্স উইন্ডো খুলবে।
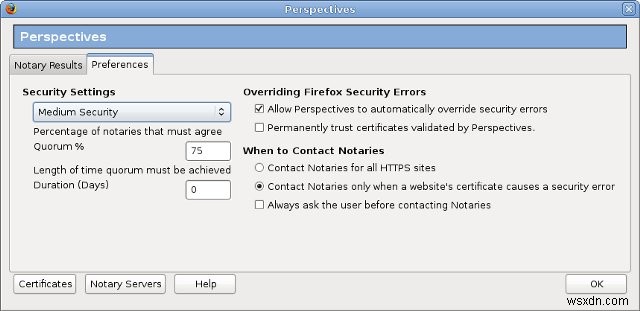
আপনি সিদ্ধান্ত নিতে পারেন নোটেরিগুলোকে সব সাইটের জন্য যোগাযোগ করবে কিনা বা শুধু সিকিউরিটি এরর দিয়ে সাইটগুলোর জন্য। বরং, আপনি পারসপেক্টিভসকে যাচাইকৃত সাইটগুলো دائمিকভাবে ট্রাস্ট করতে সেট করতে পারেন। এবং প্রতিবার নোটেরিগুলোকে যোগাযোগ করার আগে কনফার্মেশন চাইতে সেট করতে পারেন।
আপনি যদি পারসপেক্টিভসকে পুচ্ছতে সেট করেন, তবে প্রাসঙ্গিক HTTPS সাইটগুলোর জন্য (সব বা শুধু যেগুলোর এরর আছে) ব্রাউজার উইন্ডোতে ইয়েলো ওয়ার্নিং পপ-আপ আসবে।
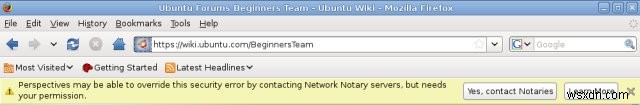
এখন দেখি পারসপেক্টিভস কীভাবে কাজ করে। আমরা একটি নিরাপদ সাইটের সাথে সংযুক্ত। এটি যাচাইকৃত এবং ঠিকই আছে। তবুও, ডাবল-চেক করি।
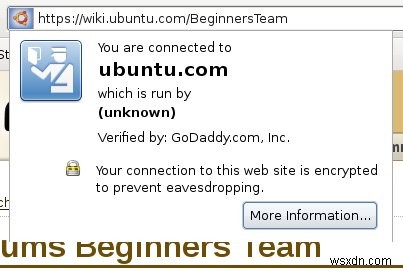
পারসপেক্টিভস কিছুক্ষণ কাজ করবে এবং তারপর রেজাল্ট স্ট্যাটাস বারে দেখাবে:
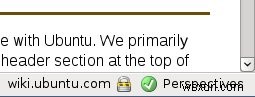
এই মানে সাইটটি বৈধ। আরও রেজাল্টের জন্য আইকনে ক্লিক করুন:
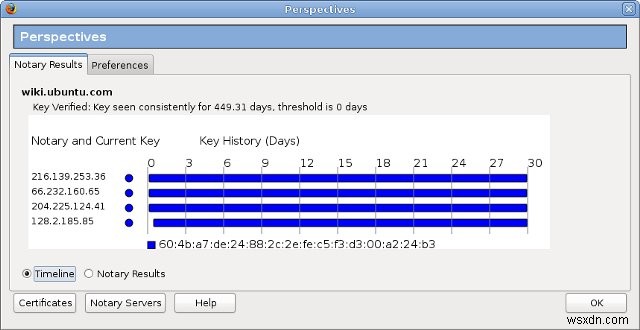
এই কেসে, চারটি নোটেরিই নির্দিষ্ট ওয়েবসাইটের জন্য একই কী রাখছে। এটি আপনাকে ভালো ইন্ডিকেশন দেয় যে সাইটের সার্টিফিকেট টেম্পার করা হয়নি। আপনি যদি নির্দিষ্ট ওয়েবসাইটের সাথে গোপন, কনফিডেনশিয়াল ট্রানজ্যাকশন করতে যান, তবে আপনি ঠিক আছেন। ঠিক যা আমরা জানতে চেয়েছিলাম।
সীমাবদ্ধতা
পারসপেক্টিভস এখনো একটি যুবক প্রজেক্ট। বর্তমানে, ছোট সংখ্যক নোটেরি ব্যবহার করা হয়েছে। ভবিষ্যতে তাদের সংখ্যা বাড়বে। কিছু অন্যান্য ফায়ারফক্স এক্সটেনশন পারসপেক্টিভসের সাথে ইনকম্প্যাটিবল। শেষে, প্রক্সি ইস্যু সাইট ভেরিফিকেশন ব্যর্থ হতে পারে—সব সাইটের জন্য।
উপসংহার
পারসপেক্টিভস একটি আকর্ষণীয় এবং গুরুত্বপূর্ণ প্রজেক্ট। এটি একটি종의 'ওয়েব অফ ট্রাস্ট' তৈরি করে, যেখানে আপনি কমিউনিটির সমষ্টিগত অভিজ্ঞতা ব্যবহার করে—বলতে গেলে—ওয়েবসাইট এবং তাদের সার্টিফিকেটের নিরাপত্তা ডাবল-চেক করেন। সিকিউরিটি-সচেতন মানুষের জন্য এটি একটি সুন্দর যোগসাধন।
ওয়েব নিরাপত্তা সম্পর্কে আরও জানতে, আমার 'সেফ ওয়েব প্র্যাকটিসেস' আর্টিকেল পড়ুন। আপনি h-online-এ ফায়ারফক্স এবং সিকিউরিটি সার্টিফিকেট সম্পর্কে আর্টিকেলও পড়তে পারেন। tlu-কে এই রিকমেন্ডেশনের জন্য ধন্যবাদ।
পারসপেক্টিভস সকল অপারেটিং সিস্টেমে উপলব্ধ।
চিয়ার্স।
