

Magento হ্যাকড রিডাইরেক্ট কী?
Magento হ্যাকড রিডাইরেক্ট সহজ ভাষায় হচ্ছে একটি ছোট কোড যা একটি Magento ওয়েবসাইটে যোগ করা হয় ব্যবহারকারীদের এক বা একাধিক টার্গেট ওয়েবসাইটে রিডাইরেক্ট করার জন্য। এটি সাধারণত বিজ্ঞাপন ইমপ্রেশন জেনারেট করার উদ্দেশ্যে করা হয়। কিন্তু, এটি ফাইন্যানশিয়াল ডিটেইলস, পারসোনাল ইনফরমেশন ইত্যাদি হারানোর কারণও হতে পারে।
আপনি আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা সেটি লক্ষণ देखकर জানতে পারেন যেমন ওয়েবসাইটের হেডার বা ফুটারে ম্যালিশিয়াস কোড থাকা, আকস্মিক ট্রাফিক কমে যাওয়া কারণ Google ভিজিটরদের সতর্কতা মেসেজ দেখাচ্ছে, Google Search Console-এ সতর্কতা মেসেজ এবং আরও অনেক কিছু।
একটি হ্যাকড Magento ওয়েবসাইটের ব্যবহারকারীদের স্প্যাম বা অ্যাডাল্ট সাইটে রিডাইরেক্ট করা অসাধারণ নয়। এই হ্যাকগুলো আপনার কাস্টমার হারাতে পারে, ব্র্যান্ড আইডেন্টিটিকে বড় ক্ষতি পৌঁছাতে পারে, এবং আপনার সাইটের SEO র্যাঙ্কিং প্রভাবিত করতে পারে।
Magento হ্যাকড রিডাইরেক্ট? চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Magento ওয়েবসাইট এখন ফিক্স করুন।
Magento ম্যালওয়্যার রিডাইরেক্ট উদাহরণ
আমরা জানতে চেয়েছিলাম কতজন এই Magento হ্যাকড রিডাইরেক্ট সমস্যা থেকে ত্রস্ত, পপুলার ফোরাম সার্চ করলাম। এখানে Magento ফোরাম এবং StackExchange-এ পাওয়া কয়েকটি উদাহরণ।
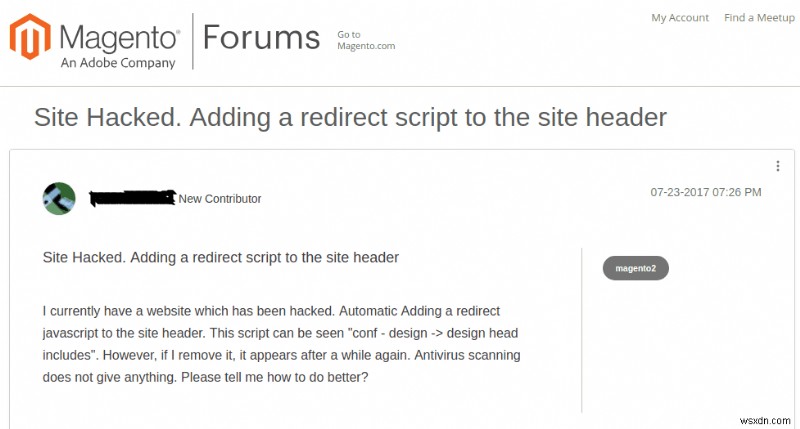
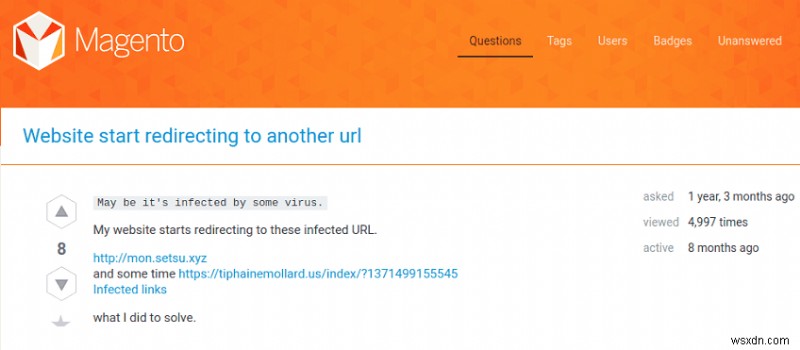
Magento রিডাইরেকশন স্প্যামের প্রভাব
- পোর্ন, বিজ্ঞাপন বা নকল কাস্টমার কেয়ার সাপোর্টের মতো স্প্যাম ওয়েবসাইটে রিডাইরেক্ট করা।
- Google সার্চ থেকে Magento স্টোর রিডাইরেক্ট হচ্ছে। হ্যাকাররা এটি করে যাতে সার্চ বট সার্চ রেজাল্ট থেকে স্প্যাম সাইট দেখে। এর ফলাফল আপনার স্টোর SEO প্রভাবিত হতে পারে ও ব্ল্যাকলিস্টেড হতে পারে
- কখনও কখনও হ্যাকাররা রিডাইরেকশন ইফেক্ট মোবাইল বা ল্যাপটপ ডিভাইস বা নির্দিষ্ট জিওগ্রাফি तक সীমাবদ্ধ রাখে যাতে লোকেরা সহজে কোনো ম্যালওয়্যার আক্রমণ বা হ্যাক লক্ষণ চিনতে না পারে
- সার্ভারে আরও ইনফেক্টেড ফাইল থাকতে পারে যা ব্যবহারকারীর ডেটা যোগ বা ডিলিট করার নিয়ন্ত্রণ দিতে পারে, আর্থিক তথ্য চুরি করতে পারে এবং আরও অনেক কিছু।
- ওয়েবমাস্টার টুলসে এরর মেসেজ। ওয়েবমাস্টার টুলস কখনও মিথ্যা বলেনা এবং সমস্যা দেখাবে যেমন 404 এরর, ক্রল এরর, লগ ফাইল ক্র্যাশ, সার্ভার এরর, ম্যালওয়্যার সংক্রমণ এরর এবং আরও অনেক কিছু।
- SEO-র ওপর নেতিবাচক প্রভাব। এর প্রধান কারণ হচ্ছে – স্প্যাম ওয়েবসাইটে রিডাইরেক্ট করার কারণে বাউন্স রেট বাড়া, ওয়েবসাইটে গড় বিতायेसमয় কমে যাওয়া।
- কাস্টমার এবং সেলস লস। স্প্যাম ওয়েবসাইটে রিডাইরেক্ট হওয়া 最終শেষে কাস্টমারকে ছেড়ে যাওয়ায় বাধ্য করবে যার ফলে সেলস প্রভাবিত হবে।
- Adwords দ্বারা অ্যাডস সাসপেন্ডেড।
কীভাবে ফিক্স করবেন Magento স্টোর রিডাইরেক্টিং
- কোর ফাইল ইন্টিগ্রিটি চেক করুন
সাম্প্রতিক মডিফাইড ফাইলগুলোও হ্যাকের আওতায় আপদ হতে পারে। তাই পুরো Magento ফাইল সিস্টেম ম্যালওয়্যার জন্য পরীক্ষা করা উচিত।
Magento হ্যাকড রিডাইরেক্ট? চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Magento ওয়েবসাইট এখন ফিক্স করুন।
সকল Magento 1.x এবং 2.x ভার্সন GitHub-এ উপলব্ধ। Magento SSH টার্মিনাল ব্যবহার করে লোকালি ডাউনলোড করা যায়। নিচের উদাহরণে Magento 2.1.3 ব্যবহার করা হয়েছে আনকনটামিনেটেড ফাইলগুলোর জন্য এবং public_html Magento ইনস্টলেশনের লোকেশন সার্ভারে।
কোর ফাইল ইন্টিগ্রিটি চেক করার জন্য নিচের SSH কমান্ডগুলো ব্যবহার করুন।
$ mkdir magento-2.1.3
$ cd magento-2.1.3
$ wget https://github.com/magento/magento2/archive/2.1.3.tar.gz
$ tar -zxvf 2.1.3.tar.gz
$ diff -r 2.1.3 ./public_html
ক্লিন Magento ফাইল এবং আপনার ইনস্টলেশনের মধ্যে কম্প্যারিজন ফাইনাল diff কমান্ড দ্বারা করা হবে। অ্যাডেড অডিশনাল মডিউল আউটপুট-এও অন্তর্ভুক্ত থাকবে এবং ইতিমধ্যে পরিচিত আনকনটামিনেটেড ফাইলগুলোর সাথে একই মেথডে কম্প্যারিজন করা সম্ভব।
আপনাকে Magento কোর ফাইলগুলোর ইন্টিগ্রিটি চেক করতে হবে। কিন্তু, সতর্ক থাকুন যাতে ফাল্স পজিটিভ ফ্ল্যাগড মডিউল বা প্যাচ রিমুভ না হয়। নোট করুন যে অধিকাংশ অনলাইন ফ্রি টুল শুধু গুরুত্বপূর্ণ ফোল্ডারগুলো চেক করে। থারো চেক করার জন্য, নিচে উল্লিখিত ধাপগুলো চালিয়ে যান।
সাম্প্রতিক মডিফাইড ফাইলগুলো ম্যানুয়ালি চেক করতে।
- প্রথমে, আপনার Magento ওয়েব সার্ভারে লগইন করুন।
- আপনি যদি SSH ব্যবহার করেন, নিচের কমান্ড ব্যবহার করে গত ১৫ দিনের সকল মডিফাইড ফাইলগুলোর লিস্ট পেতে পারেন।
$ find ./ -type f -mtime -15
- আপনি যদি SFTP ব্যবহার করেন, সার্ভারে ফাইলগুলোর লাস্ট মডিফাইড ডেট কলাম চেক করুন।
- সাম্প্রতিক মডিফাইড সকল ফাইল নোট করুন।
গত ৭ থেকে ৩০ দিনের মধ্যে মডিফাইড সাম্প্রতিক ফাইলগুলো চেক করুন, যা আপনাকে সস্পিশিয়াস লাগে।
নোট: SFTP/SSH/FTPS ব্যবহার করা অত্যন্ত প্রস্তাবিত আনএনক্রিপ্টেড FTP-এর পরিবর্তে সার্ভার অ্যাক্সেস করার সময়, আরও সিকিউর থাকতে।
এছাড়া, ম্যালওয়্যার ফাইল মডিফিকেশন ডেট পরিবর্তন করে হাইড করতে পারে। তাই, অনলাইন স্ক্যানার বা Magento এক্সটেনশন ব্যবহার করার পরামর্শ দেওয়া হয় সস্পিশিয়াস অ্যাক্টিভিটি, ম্যালিশিয়াস পেলোড ইত্যাদি খুঁজে বের করতে।
- ইউজার লগ অডিট করুন
অধিকাংশ হ্যাকার হ্যাকড Magento সাইটে ইউজার অ্যাকাউন্ট তৈরি করার লক্ষ্য রাখে। তাই সকল Magento ইউজার অ্যাকাউন্ট চেক করুন এবং অ্যাডমিনিস্ট্রেটরদের বেশি গুরুত্ব দিন।
Magento-এ ম্যালিশিয়াস ইউজার চেক করার ধাপগুলো
- আপনার Magento অ্যাডমিন প্যানেলে লগইন করুন।
- মেনু আইটেম থেকে System-এ ক্লিক করুন এবং Permissions-এর অধীনে Users বা All Users সিলেক্ট করুন।
- পুরো লিস্ট চেক করুন এবং যেকোনো অস্বাভাবিক বা সাম্প্রতিক ID নম্বর ডাবল চেক করুন।
- যেকোনো সস্পিশিয়াস ইউজার অ্যাকাউন্ট ডিলিট করুন যা আপনি মনে করেন হ্যাকাররা তৈরি করেছে।
Magento ওয়েবসাইট ম্যালিশিয়াস রিডাইরেক্টের সম্মুখীন? চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Magento ওয়েবসাইট এখন ফিক্স করুন।
আপনি যদি আপনার সার্ভার লগ পার্স করতে পারেন, তবে আপনি অ্যাডমিনিস্ট্রেটর এরিয়াতে রিকোয়েস্ট খুঁজে বের করার চেষ্টা করতে পারেন। আপনি যদি কোনো অ্যাকাউন্ট খুঁজে পান যা ভিন্ন টাইম জোন এবং জিওগ্রাফিক এলাকা থেকে লগইন করেছে, তাদের হ্যাকড অ্যাকাউন্ট হয়ে থাকার চান্স বেশি। Astra অ্যাডমিন লগইন নোটিফিকেশন প্রদান করে
-
রিপোর্ট চেক করুন
আপনি চেক করতে পারেন Google বা অন্যান্য সিকিউরিটি আথোরিটি আপনার ওয়েবসাইট ব্ল্যাকলিস্ট করেছে কিনা সেসব ডায়াগনস্টিক টুল ব্যবহার করে।
আপনার ওয়েবসাইটের জন্য Google Transparency Report চেক করার ধাপগুলো
- Safe Browsing Site Status ওয়েবসাইটে যান
- আপনার সাইটের URL এন্টার করুন এবং সার্চ বাটনে ক্লিক করুন
- আপনি চেক করতে পারেন
- Site Safety ডিটেইলস – স্প্যাম, ম্যালিশিয়াস রিডাইরেক্ট, এবং ডাউনলোড সম্পর্কিত ইনফরমেশন।
- টেস্টিং ডিটেইলস – সাম্প্রতিক Google স্ক্যান ডেটসহ সনাক্ত ম্যালওয়্যার।
আপনার কাস্টমাররা আপনার ওয়েবসাইট থেকে পারচেস করার পর কোনো ফ্রডুলেন্ট এক্টিভিটি রিপোর্ট করেছে কিনা চেক করার পরামর্শ দেওয়া হয়। এটি উপযোগী হতে পারে আপনার সাইটে ক্রেডিট কার্ড ডেটা চুরি করার ম্যালওয়্যার আছে কিনা ইন্ডিকেট করতে।
ভবিষ্যতে হ্যাক থেকে আপনার Magento স্টোর সুরক্ষিত রাখার উপায়?
একটি সংক্রামিত সাইট ফিক্স করলেও সেটি ভবিষ্যতের আক্রমণ থেকে সিকিউর করে না। যে BRAINVULNERABILITY হ্যাকার ব্যবহার করেছে আপনার সাইটে ম্যালওয়্যার ইনজেক্ট করার জন্য সেটি খুঁজে বের করে ফিক্স করতে হবে। Magento ম্যালওয়্যার ইনজেকশন প্রতিরোধ কীভাবে করবেন সেটি শিখতে এই ব্লগ পোস্টে যান। এখানে কিছু ধাপ দেওয়া হলো যেগুলো আপনাকে ফলো করতে হবে আপনার সাইট ভবিষ্যতের হ্যাক থেকে শিল্ড করতে।
- একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) ইনস্টল করুন: WAF হ্যাকার, ম্যালওয়্যার এবং বট ফিল্টার আউট করে। একটি WAF গেটকিপারের মতো কাজ করে এবং ওয়েবসাইটে আসা সকল ইনকামিং ট্রাফিক চেক করে এবং প্রয়োজনে_req_action নেয়। WAF ব্যবহার করার অনেক সুবিধা আছে, গুরুত্বপূর্ণগুলো হচ্ছে:
রিকোয়েস্ট ফিল্টারিং – এটি সকল ইনকামিং এবং আউটগোইং HTTP রিকোয়েস্ট মনিটর করে এবং নিশ্চিত করে যে শুধু "গুড ট্রাফিক" সার্ভারে পৌঁছায়।
আপলোডের জন্য ম্যালওয়্যার স্ক্যানিং – অধিকাংশ ই-কমার্স ওয়েবসাইট কাস্টমারদের বিল এবং অন্যান্য ইমেজ আপলোড করার অনুমতি দেয় विवিধ উদ্দেশ্যে। হ্যাকাররা এটিকে একটি সুযোগ হিসেবে দেখে ম্যালিশিয়াস স্ক্রিপ্ট এবং ফাইল আপলোড করতে। এই WAF ওয়েবসাইটকে এই আক্রমণ থেকে শিল্ড করে।
হানিকারক বট ব্লক করা – হানিকারক বট ওয়েবসাইটে ইনফিল্ট্রেট করে এবং কন্টেন্ট স্ক্র্যাপিং, ফোরামে অ্যাড দিয়ে স্প্যামিং ইত্যাদি দ্বারা বিশাল ক্ষতি সৃষ্টি করে। একটি পাওয়ারফুল WAF ব্যবহার করে এটিকে শেষ করা যায়।
- Magento সিকিউরিটি অডিট করা অত্যন্ত গুরুত্বপূর্ণ কারণ এটি পোটেনশিয়াল ডেঞ্জার রিভিল করতে পারে যা আপনার ধারণাতেও নেই। সিকিউরিটি অডিট নিয়মিত интерভালে বা যখন সস্পিশিয়াস অ্যাক্টিভিটি নোট করা হয় করা উচিত, যাতে আপনার সাইট নিরাপদ থাকে। যেকোনো সময়, সঠিক টুলস দিয়ে প্রোটেক্টেড থাকা নुकসান হওয়ার পর মেজার নেওয়ার চেয়ে বুদ্ধিমানের সিদ্ধান্ত।
এই সব কথা ধরে রেখে, Astra উন্নত সিকিউরিটি অডিট সিস্টেম ডেভেলপ করেছে যা আপনাকে সকল সিকিউরিটি-রিলেটেড সমস্যা থেকে রক্ষা করবে।
অন্যান্য
- সকল আনইউজড অ্যাডমিন অ্যাকাউন্ট রিমুভ করুন
- সকল অ্যাডমিন অ্যাকাউন্টের পাসওয়ার্ড পরিবর্তন করুন এবং নিশ্চিত করুন আপনি শুধু স্ট্রং পাসওয়ার্ড ব্যবহার করছেন।
- Google Authenticator ব্যবহার করে টু-ফ্যাক্টর অথেন্টিকেশন এনেবল করুন অতিরিক্ত সিকিউরিটি লেয়ারের জন্য।
- সকল প্রয়োজনীয় প্যাচ ইনস্টল করুন এবং আপনার Magento-কে লেটেস্ট ভার্সনে আপডেট করুন। ডেভেলপার নন? Codilar থেকে সাহায্য নিন।
- Magento সাইবার সিকিউরিটি টুলস ব্যবহার করুন আপনার অনলাইন স্টোর সিকিউর রাখতে।
- শেষে, আপনার সাইটকে ব্রুট ফোর্স প্রোটেকশন দিয়ে কনফিগার করুন।
Astra Security Suite Magento স্টোরের জন্য অত্যন্ত টেইলরড এবং আপনাকে ৩৬০-ডিগ্রি প্রোটেকশন দেয় SQL Injection, Credit Card হ্যাক, ম্যালওয়্যার ইনজেকশন, XSS, CSRF, LFI, RFI, ব্যাড বটস, এবং ১০০+ আক্রমণের বিরুদ্ধে।
Astra DEMO নিন!
