

WordPress এবং Drupal হচ্ছে সম্ভবত সবচেয়ে জনপ্রিয় CMS যেগুলো ওয়েবসাইট তৈরিতে ব্যবহৃত হয়। কিন্তু, তাদের জনপ্রিয়তা হ্যাকার এবং SEO স্প্যামারদের জন্য আকর্ষণীয় লক্ষ্য করে তুলেছে। হ্যাকাররা ברציפות সার্চ ইন্ডেক্স ম্যানিপুলেট করার চেষ্টা করে যেন অযোগ্য কন্টেন্ট গুরুত্বপূর্ণ সার্চ পজিশনে চলে আসে। এই ব্ল্যাক হ্যাট SEO টেকনিকটিকে " ওয়ার্ডপ্রেস ফার্মা হ্যাক বা SEO স্প্যাম " নামে ডাকা হয়।
তারা কেন এটি করে? উত্তর সহজ। অনলাইন সার্চ হলো ব্যবহারিক রেফারেলের একটি প্রধান উৎস। এবং, SEO হ্যাক হলো কঠোর পরিশ্রম ছাড়াই সেটি অর্জন করার সবচেয়ে সহজ উপায়। এটি হ্যাকারদের SERP-এ একটি বৈধ স্থান নিশ্চিত করে। সম্প্রতি "ফার্মা হ্যাক" বা "ফার্মা SEO স্প্যাম" এর একটি কেস সামনে এসেছে।
সম্পর্কিত ব্লগ – ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক
এই আক্রমণ ওয়ার্ডপ্রেস বা Drupal ওয়েবসাইটগুলিকে সেই পৃষ্ঠাগুলিতে রিডাইরেক্ট করে যা ভায়াগ্রা এবং সিয়ালিস বিক্রির বিজ্ঞাপন প্রদর্শন করে। কখনও কখনও অন্যান্য ধরনের ফার্মাসিউটিক্যাল পণ্যও সংক্রমিত হতে পারে। যাইহোক, ভায়াগ্রা এবং সিয়ালিস সবচেয়ে সাধারণ।
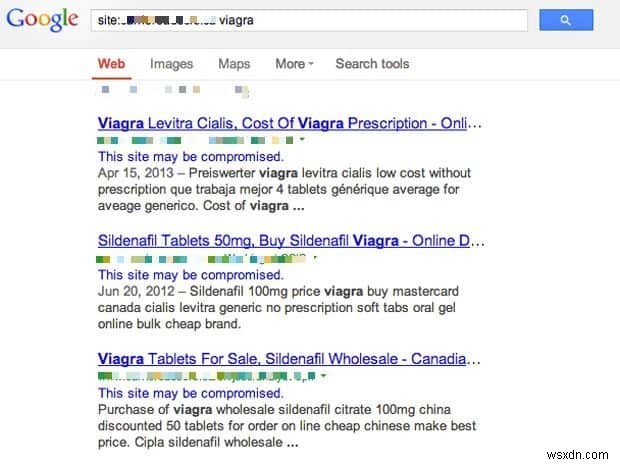
V iagra site hack : আমার সাইট কি ভায়াগ্রা হ্যাক দ্বারা সংক্রমিত?
SEO স্প্যাম সনাক্ত করা কঠিন কারণ এটি ব্যবহারকারীদের বা ওয়েবমাস্টারদের কাছে দৃশ্যমান নয়। স্প্যামাররা তাদের কাজ লুকাতে সব কিছু করে। এই অংশকে "ক্লোকিং" বলা হয়। যাইহোক, আপনার ওয়েবসাইট সংক্রমিত কিনা তা যাচাই করার উপায় রয়েছে। এখানে কিছু তালিকাভুক্ত করা হলো:
Google সার্চ দিয়ে যাচাই করুন
Google সার্চে viagra wp-page কীওয়ার্ড দিয়ে প্রভাবিত ওয়েবসাইটের একটি তালিকা পাওয়া যায়। কিন্তু, Google-এর ওয়েবমাস্টার পলিসির কারণে, প্রভাবিত ওয়েবসাইট প্রথম পৃষ্ঠায় দৃশ্যমান নয়। তাই আপনাকে ৩ থেকে ৪ নম্বর পৃষ্ঠা পর্যন্ত স্ক্রোল করতে হবে। যদি আপনার ওয়েবসাইট সার্চে আসে, তাহলে আপনি ফার্মা SEO স্প্যামের শিকার।
এই তালিকায় শুধু সংক্রমিত ওয়েবসাইটই নয়, নকল পৃষ্ঠাগুলিও প্রদর্শিত হয়। এই পৃষ্ঠাগুলিতে ক্লিক করলে আপনাকে অন্য পৃষ্ঠাগুলিতে রিডাইরেক্ট করা যেতে পারে বা সংক্রমণের ফলে একই পৃষ্ঠায় কন্টেন্ট লোড হতে পারে।
আপনার ওয়েবসাইটের কোন পৃষ্ঠাগুলো ভায়াগ্রা স্প্যাম দ্বারা সংক্রমিত তা যাচাই করতে। আপনার ডোমেন নামের সাথে " ভায়াগ্রা " কীওয়ার্ড যোগ করে Google সার্চ করুন। উদাহরণ: viagra mydomain.com। কখনও কখনও আপনার ওয়েবসাইটের শুধু কিছু পৃষ্ঠা সংক্রমিত থাকে যা আপনি দেখে পান না। এই সার্চটি সেই সংক্রমিত পৃষ্ঠাগুলো বের করবে। যদি সেগুলো ভায়াগ্রা এবং সিয়ালিস বিক্রয়কারী ওয়েবসাইটে রিডাইরেক্ট করে, তবে আপনি SEO স্প্যাম দ্বারা সংক্রমিত। কখনও কখনও রিডাইরেক্ট করার বদলে সংক্রমণের ফলে কন্টেন্ট একই পৃষ্ঠায় লোড হয়।
Google Bot-এ ফলাফল যাচাই করুন
উল্লিখিত السبাম পৃষ্ঠাগুলো সার্চ ইঞ্জিনে দৃশ্যমান নয় কিন্তু কিছু ইউজার এজেন্ট, যেমন Googlebot, সেগুলো দেখতে পারে। Googlebot কী দেখে তা জানতে আপনি একটি ব্রাউজার ইউজার-এজেন্ট সিলেক্টর ব্যবহার করতে পারেন। আপনি Chrome বা Firefox-এ একটি ইনস্টল করতে পারেন।
- আপনার পছন্দের User-Agent Switcher অ্যড-অন ইনস্টল করুন
- সংক্রমিত ওয়েব পৃষ্ঠায় যান
- User-Agent স্ট্রিংটি নিচের যেকোনো একটিに変更 করুন:
a) Mozilla / 5.0 (compatible; Googlebot / 2.1; + http: //www.google.com/bot.html)
b) Googlebot / 2.1 (+ http: //www.google.com/bot.html ) - পৃষ্ঠায় রাইট-ক্লিক করুন এবং পেজ সোর্স দেখুন। এটি আপনাকে রিডাইরেক্ট দেখতে দেবে।
নোট: যদি আপনি дълغو সময় User-Agent সিলেক্টর এক্টিভ রাখেন, তবে আপনি যেসব ওয়েবসাইটে যাবেন সেগুলো আপনাকে ব্ল্যাকলিস্ট করতে পারে কারণ আপনি সেখানে Googlebot হিসেবে প্রদর্শিত হবেন।
Drupal ফার্মা হ্যাক: Drupal স্প্যামের অন্যাটমি ফলাফল:
ঘটনা
আক্রমণকারী প্রথমে একটি পরিচিত লুকসান বা জিরো-ডে এক্সপ্লয়েট এক্সপ্লয়িট করে। এখানে এমন সব কিছু দেওয়া হলো যা ভুল হতে পারে। সরল রাখতে, সবচেয়ে সাধারণ موارد নিচে দেওয়া হলো:
- দুর্বল কোডিং স্ট্যান্ডার্ডের কারণে SQL ইনজেকশন বা XSS ঘটে। আপনি সম্ভবত এই দুটোর ওপর নজর রাখবেন।
- দুর্বল অ্যাকাউন্ট বা FTP পাসওয়ার্ড দ্বিতীয় প্রধান কারণ। সম্প্রতি, Linux Gen-এর GitHub রিপোও দুর্বল শংসাপত্রের কারণে হ্যাক হয়েছিল।
- বেশিরভাগ সময় ডিরেক্টরি লিস্টিং এবং এরর ডিসপ্লে সক্রিয় থাকে। ফলে গুরুত্বপূর্ণ ফাইলগুলো খোলা পড়ে নেটে পড়ে যায়।
- অпат্চড বা পুরনো প্লাগইন ওয়ার্ডপ্রেস এবং Drupal হ্যাকের প্রধান কারণগুলির একটি। তাই আপনি আপডেটেড থাকতে চাবেন।
স্থিতিশীলতা
Drupal ফার্মা হ্যাক রুট ডিরেক্টরির কন্টেন্ট মডিফাই করে কাজ করে। অধিকাংশ স্প্যাম আক্রমণ /misc ফোল্ডার এবং /includes ফোল্ডারের মাধ্যমে ঘটে। স্প্যামাররা স্থিতিশীলতা (দীর্ঘস্থায়ী অ্যাক্সেস) পরিচিত মেথডগুলোর মাধ্যমে পান:
index.php, wp-page.php, nav.phpইত্যাদি ফাইল মডিফাই করা।leftpanelsin.php, cache.phpইত্যাদি নতুন পৃষ্ঠা যোগ করা।xmlrpc.phpমডিফাই করা ওয়েবমাস্টারদের সনাক্তকরণ এড়াতে।- কোড লুকাতে বেস64 এনকোডিং ব্যবহার করা।
/imagesফোল্ডারে স্প্যাম ফাইল লুকানো। ওয়েব ক্রলাররা এখানে ফাইল देखने আশা করে না, তাই সনাক্তকরণ এড়ানো যায়।- ফাইল এক্সটেনশনের আগে একটি ডট যোগ করা। ফলে পৃষ্ঠাটি
.somefileনামে রিনেম হয়ে অদৃশ্য হয়ে যায়। - Cloaking : ইউজার এজেন্টের ভিত্তিতে ওয়েব ক্রলারদের ব condenado করা। ফলে Googlebot যা দেখে সেটি Mozilla ব্যবহারকারীর دیده কন্টেন্ট থেকে ভিন্ন।
- পুনঃসংক্রমণের জন্য ক্রন জব ব্যবহার করা।
ফলাফল
- ভায়াগ্রা এবং সিয়ালিস বিজ্ঞাপন প্রদর্শনের কারণে ওয়েবসাইটের রেপুটেশন হারায়।
- Google দ্বারা ব্ল্যাকলিস্টেড।
- ব্যবহারকারীদের দ্বারা বিশ্বাসঘাতক।
- সার্চ র্যাঙ্কিং কমে যায়।
- অন্য ওয়েবসাইটের জন্য ক্লিক জেনারেট করে।
Drupal এবং ওয়ার্ডপ্রেস ফার্মা হ্যাকের ক্ষেত্রে কী করবেন?
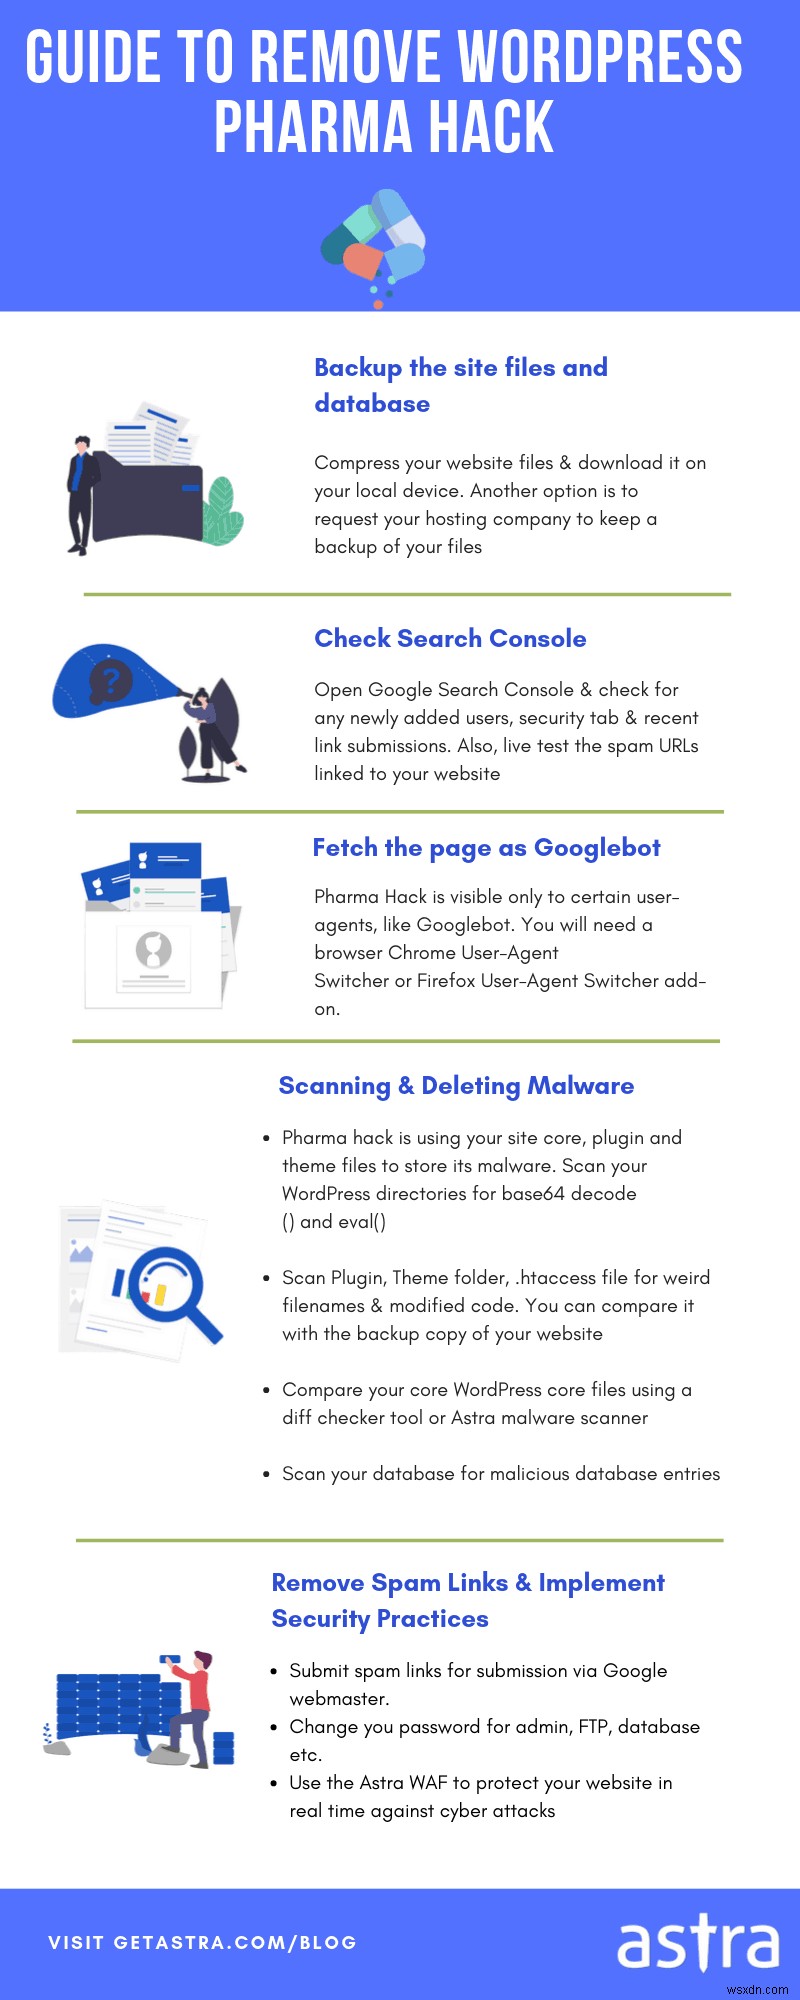
ফার্মা হ্যাক লুকানো থাকে এবং তাই সংক্রমিত ফাইলগুলো খুঁজে বের করে সরানো একটি দীর্ঘ এবং কটিন কাজ। হ্যাক দূর করতে আপনাকে কী করতে হবে তা নিচে দেওয়া হলো:
ব্যাকআপ পুনঃস্থাপন করুন
আপনার ওয়েবসাইটের একটি ফুল ব্যাকআপ তৈরি করা একটি সুপারিশকৃত প্র্যাকটিস। ক্লিনিং প্রসেসে কিছু ভুল হলে এটি কাজে আসতে পারে। তাই নিশ্চিত করুন যে আপনার पास একটি ব্যাকআপ কৌশল আছে। ব্যাকআপে মূলত কোর ফাইল, ডেটাবেস এবং প্লাগইন ও থিমের ফাইল থাকা উচিত।
ওয়েবসাইটে ম্যালওয়্যার সনাক্ত করুন
VirusTotal-এর মতো অনলাইন ম্যালওয়্যার স্ক্যানিং টুল ব্যবহার করে সংক্রমণ চিহ্নিত করুন। আপনি এস্ট্রার ম্যালওয়্যার স্ক্যানারও ব্যবহার করতে পারেন আরও নির্ভুল স্ক্যানের জন্য। এটি কয়েক মিনিটের মধ্যে আপনার ওয়েবসাইটের সব ম্যালিশাস ফাইল এবং কোড ফ্ল্যাগ করবে। এটি আপনার জন্য ম্যালওয়্যার রিমুভাল প্রসেস ত্বরান্বিত করবে।
সংক্রমিত ফাইলগুলো সরান
- FTP-এর মাধ্যমে আপনার হোস্টিং সার্ভারে লগইন করুন। আপনি ফাইল ম্যানেজারও ব্যবহার করতে পারেন।
- /wp-contents/ ফোল্ডারে যান
- প্লাগইনগুলিতে হ্যাক করা ফাইল খুঁজুন। হ্যাক করা ফাইলগুলোর মাঝপথে
.class,.cache,.oldএর মতো শব্দ থাকবে যা প্লাগইন ফাইল হিসেবে ছদ্মবেশ ধারণ করে। ফাইল নামের সামনে একটি ডট (.) থাকলে সেটি লুকানো থাকবে যদি না "হিডেন ফাইল শো" অপশন সিলেক্ট করা থাকে। - এই ফাইলগুলো ডিলিট করুন।
টেম্পোরারি ডিরেক্টরি ক্লিয়ার করুন
সংক্রমণের ফলে /wp-contents/temp/ ডিরেক্টরি দেখা যেতে পারে। /wp-contents/temp/ এ যান এবং এর কন্টেন্ট ক্লিয়ার করুন। হ্যাকাররা ম্যালওয়্যার ইনস্টলেশনের সময় যেকোনো ধরনের করপশন এড়াতে টেম্পোরারি ফোল্ডার এবং TMP ফাইল ব্যবহার করে।
.htaccess ফাইল চেক করুন
.htaccess ফাইল হলো একটি সার্ভার কনফিগারেশন ফাইল। এটি সংজ্ঞায়িত করে সার্ভার রিকোয়েস্টগুলো কীভাবে হ্যান্ডেল হবে। হ্যাকাররা এই ফাইলটির ক্ষমতাও ব্যবহার করে আপনার ওয়েবসাইটে ব্যাকডোর তৈরি করে। এইরকম কোড খুঁজুন:
RewriteEngine On
RewriteCond %{ENV:REDIRECT_STATUS} 200
RewriteRule ^ - [L]
RewriteCond %{HTTP_USER_AGENT} (google|yahoo|msn|aol|bing) [OR] #checks for Google, Yahoo, msn, aol and bing crawler
RewriteCond %{HTTP_REFERER} (google|yahoo|msn|aol|bing)
RewriteRule ^(.*)$ somehackfile.php?$1 [L] #redirects to a hack file
আপনি .htaccess ফাইলটি পুনরায় জেনারেট করেও পারেন।
- ওয়ার্ডপ্রেস ড্যাশবোর্ডে যান
- সেটিংসে ক্লিক করুন
- পার্মালিংক সিলেক্ট করুন
- সেভ-এ ক্লিক করুন
ডেটাবেস থেকে ক্ষতিকর কোড সরান
ডেটাবেসে যেকোনো পরিবর্তন আনতে আগে ব্যাকআপ নেওয়া সুপারিশ করা হয়। আপনি প্রফেশনাল ম্যালওয়্যার রিমুভাল সার্ভিস কিনতে পারেন বা নিজে আপনার ডেটাবেস পরিষ্কার করার চেষ্টা করতে পারেন।
- phpMyAdmin-এ যান
- ডেটাবেস সিলেক্ট করুন
- wp_options টেবিলে ক্লিক করুন
- সার্চ ট্যাব ব্যবহার করে ক্ষতিকর এন্ট্রি খুঁজুন
যে ক্ষতিকর এন্ট্রিগুলো খুঁজতে হবে:
- wp_check_hash
- class_generic_support
- widget_generic_support
- ftp_credentials
- fwp
নোট: wp_options টেবিল থেকে গুরুত্বপূর্ণ তথ্য ডিলিট না করার জন্য সতর্ক रहুন। এটি আপনার ওয়েবসাইট ম্যালফাংশন এবং ক্র্যাশ করতে পারে।
সন্দেহজনক কোড খুঁজে বের করুন এবং সরান
কোডের উদাহরণ احتمالত এভাবে দেখাবে:
<ul id="menu">
<li><a href="attackerdomain.com">Something1</a></li>
এই ধরনের কোড আপনার ওয়েবসাইটকে আক্রমণকারীর কন্ট্রোল্ড ডোমেনে রিডাইরেক্ট করে। তাই অপরিচিত ডোমেন চেক করুন। এটি ওয়ার্ডপ্রেস ফার্মা হ্যাকের প্রধান কারণগুলির একটি।
প্রায়শই আক্রমণকারী তাদের কোড বেস64-এ লুকিয়ে রাখে সনাক্তকরণ এড়াতে। উদাহরণস্বরূপ, attackerdomain.com দেখাবে এমন: YXR0YWNrZXJkb21haW4uY29t, যা সনাক্ত করা কঠিন করে তোলে। ফাইলে বেস 64 এনকোডিং খুঁজতে grep কমান্ড কাজে লাগে:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> b64-detections.txt
এই কোড স্নিপেটটি মূলত আপনার পছন্দের .php ফাইলগুলিতে বেস64 এনকোডিং খুঁজে বের করে। পরে ফলাফলটি b64-detections.txt নামে ফাইলে সংরক্ষিত হয়। শেষে, আপনি অনলাইন রিসোর্স ব্যবহার করে এটা ডিকোড করে দেখতে পারেন পেছনে কী ঘটছিল।
টেম্পোরারি ডিরেক্টরি ক্লিয়ার করুন
/wp-contents/temp/ এ যান এবং এর কন্টেন্ট ডিলিট করুন। হ্যাকাররা ম্যালওয়্যার ইনস্টলেশনের সময় যেকোনো ধরনের করপশন এড়াতে টেম্পোরারি ফোল্ডার এবং TMP ফাইল ব্যবহার করে।
কন্টেন্ট ডিফারেন্স খুঁজুন
আপনি ফাইল পরিবর্তন খুঁজতে অনলাইন প্লাগইন ব্যবহার করতে পারেন। একটি такое স্ক্যানার হলো Exploit Scanner। এটি ওয়ার্ডপ্রেস অফিসিয়াল রিপোজিটরিতে থাকা সব কোর ফাইল এবং থার্ড-পার্টি ফাইল স্ক্যান করে সন্দেহজনক এবং অস্বাভাবিক ফাইল নাম বা এন্ট্রি খুঁজে বের করে।
সংক্রমিত ফাইলগুলো নির্ধারণ করার পর, আপনি হয় সংক্রমিত কোড সরাতে পারেন বা প্লাগইন ফাইলগুলো পুনরায় স্টোর করতে পারেন। হ্যাক করা ফাইলের পেছনে যেকোনো অবশিষ্ট কোড থাকলে সেটি আপনার ওয়েবসাইটকে পুনরায় সংক্রমিত করতে পারে, তাই কোডগুলো ভালোভাবে পরিষ্কার করা গুরুত্বপূর্ণ।
ফার্মা SEO হ্যাক প্রতিরোধে আপনি কী করতে পারেন
- শক্তিশালী পাসওয়ার্ড ব্যবহার করুন কারণ লঙ্ঘন ডিফল্ট কনফিগারেশনের কারণে হতে পারে।
- কোনো সিকিউরিটি সমাধান ইমপ্লিমেন্ট করুন।
- ফোল্ডার পারমিশন সীমাবদ্ধ করুন ওয়ার্ডপ্রেস ফার্মা হ্যাক এড়াতে।
- সभी সন্দেহজনক প্লাগইন ডিজেবল করুন।
- যদি আপনার ভার্সন পুরনো হয় প্যাচ করুন! প্যাচ করুন! প্যাচ করুন!
- আপনার ওয়েবসাইটের জন্য নিয়মিত সিকিউরিটি অডিট করুন।
