

একজন ওয়েবসাইট মালিক হিসেবে অনুভব করতে পারেন সবচেয়ে খারাপ অনুভূতিগুলোর একটি হলো জানা যে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয়েছে। যদি প্রোएक্টিভ নিরাপত্তা ব্যবস্থা না নেওয়া হয়, তবে একজন হ্যাকার ওয়ার্ডপ্রেস অ্যাডমিন প্যানেল হ্যাকের মাধ্যমে ফার্মা আক্রমণ, ফিশিং পেজ, জাপানিーズ SEO স্প্যাম, রিডাইরেকশন ম্যালওয়্যার ইত্যাদি চালাতে পারে।
একটি নতুন ধরনের wp-admin হ্যাক সতহে এসেছে যা অননুমোদিত ওয়ার্ডপ্রেস অ্যাডমিন ইউজার যোগ করে এবং সাইটকে ফার্মা হ্যাক দিয়ে ইনফেক্ট করে। এই ধরনের হ্যাকের সাধারণ ফলাফলগুলো হলো সম্পূর্ণ ওয়েবসাইট টেকওভার, ডেটা চুরি, ডাটাবেস কোম্প্রোমাইজ, এবং SEO হাইজ্যাকিং। ওয়ার্ডপ্রেস অ্যাডমিন আপনার ওয়েবসাইটের সবচেয়ে গুরুত্বপূর্ণ অংশ - অ্যাডমিন থেকে লক আউট হলে মানে আপনার ওয়েবসাইটে অ্যাক্সেস হারানো!
wp-admin হ্যাকের লক্ষণগুলো কী?
আপনার ওয়ার্ডপ্রেস অ্যাডমিন প্যানেল হ্যাক হয়েছে কিনা তা বুঝতে কিছু সংকেত নিচে দেওয়া হলো:
- আপনি দেখছেন যে আপনার জানা না যেসব অ্যাডমিন ইউজার আপনার ওয়ার্ডপ্রেস সাইটে যোগ করা হয়েছে, অথবা প্রচুর স্প্যাম ওয়ার্ডপ্রেস ইউজার তৈরি করা হয়েছে তবে নিশ্চিতভাবে এটি wp-admin হ্যাক পরিস্থিতি।
- গুগল আপনার সাইটকে ফার্মা স্প্যাম পেজের সাথে ইনডেক্স করেছে।
- আপনার ওয়ার্ডপ্রেস ওয়েবসাইট খুব ধীর হয়ে গেছে।
- আপনার ওয়েবসাইটে জাপানিーズ টেক্সট সহ নতুন ওয়েব পেজ যোগ করা হয়েছে (জাপানিーズ SEO স্প্যাম পেজ)।
- আপনার সাইটে যোগ করা যেকোনো ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন অটোমেটিক্যালি ডিসেবল হয়ে গেছে।
- আপনি /public_html ফোল্ডার বা /public_html/wp-admin ফোল্ডারে admin.php, adminer.php মতো অজানা ফাইল পাচ্ছেন।
- আপনার wp-admin পেজ আলাদা UI লোড করছে, ব্ল্যাঙ্ক হচ্ছে, অথবা 'B Ge Team File Manager' নামক একটি ফাইল ম্যানেজার আপলোড হয়েছে এবং লগইন পেজের পরিবর্তে আপনি সার্ভারের ফাইল লিস্ট সহ কালো/ধূসর স্ক্রিন দেখছেন।
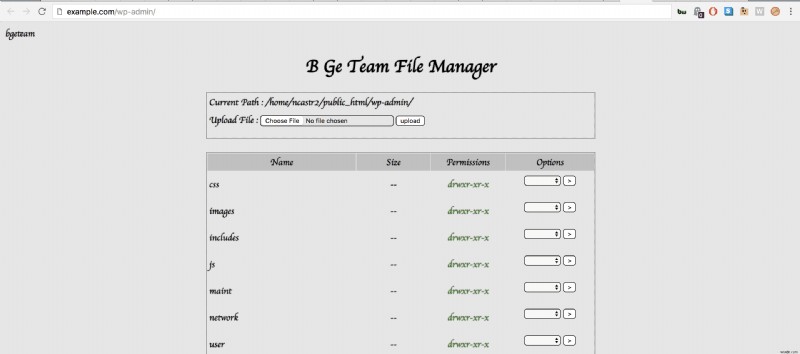
- wp-admin ভিজিট করার সময় বা লগইন করার পর PHP 500 ইন্টারনাল সার্ভার এরর পাচ্ছেন।
- 'Anyone can register' অপশন ওয়ার্ডপ্রেস অ্যাডমিন এরিয়ার Settings » General পেজ সেকশন থেকে ইনেবল করা হয়েছে।
- আপনি প্লাগইন যোগ/ডিলিট করতে পারছেন না।
- আপনার হোস্টিং প্রোভাইডার আপনার একাউন্ট সাসপেন্ড করেছে।
- একটি ওয়েব শেল আপনার সাইটে আপলোড করা হয়েছে।
- থিম/কোর ফাইলগুলিতে সন্দেহজনক লুকানো base64 এনকোডেড কোড পাওয়া যাচ্ছে।
- আপনার সাইটের কোর ওয়ার্ডপ্রেস ফাইলগুলো মডিফাই করা হয়েছে।
সম্পর্কিত ব্লগ – হ্যাক করা ওয়ার্ডপ্রেস সাইট ফিক্স করার বিস্তারিত গাইড
আমার ওয়েবসাইট থেকে wp-admin ম্যালওয়্যার কোড কীভাবে রিমুভ করব?
১. index.php ফাইল চেক করুন: একটি ভাল প্রথম ধাপ হলো আপনার সাইটের index.php বা wp-admin/index.php চেক করা যে সেগুলো মডিফাই হয়েছে কিনা। সাধারণত, যদি আপনার সাইট wp-admin হ্যাক দ্বারা আক্রান্ত হয়, তবে index.php ফাইলের শীর্ষে নিচের লাইন কোড যোগ করা থাকে:

যে ফাইলটি 'require'/'include' করা হয়েছে সেটিতে ম্যালিশিয়াস কোড থাকে, যা প্রতিবার ওয়ার্ডপ্রেস চলে এক্সিকিউট হয়। এই কোড নকল ফার্মা পেজ, জাপানিーズ SEO স্প্যাম পেজ, এবং অন্যান্য ম্যালওয়্যার ইনফেকশন জেনারেট করতে পারে।
আপনি সহজে @require কোডটি ফাইল থেকে রিমুভ করতে পারেন GitHub রিপোজিটরি থেকে কোর WP ফাইলগুলোর কন্টেন্টের সাথে তুলনা করে।
২. ম্যালওয়্যার দ্বারা তৈরি ফাইলগুলো খুঁজুন: আপনি চেক করতে পারেন সার্ভারের রুট বা /wp-admin ফোল্ডারে আপনার তৈরি করা না এমন কোনো নতুন ফাইল আছে কিনা। কিছু উদাহরণ ফাইল যা আপনি পেতে পারেন:
- Marvins.php
- db_.php
- 8c18ee
- 83965
- admin.php
- buddy.zip
- dm.php
আপনি যদি উপরের যেকোনো সন্দেহজনক ফাইল পান, তবে আপনার সাইটের ব্যাকআপ নিয়ে সেগুলো ডিলিট করুন। একটি স্ট্যান্ডার্ড ওয়ার্ডপ্রেস ইনস্টলেশনে সাধারণত সার্ভারের রুটে নিচের ফাইলগুলো থাকে - এই ছাড়া যেকোনো ফাইল যা আপনি তৈরি করেননি সেটি ম্যালওয়্যার হতে পারে।
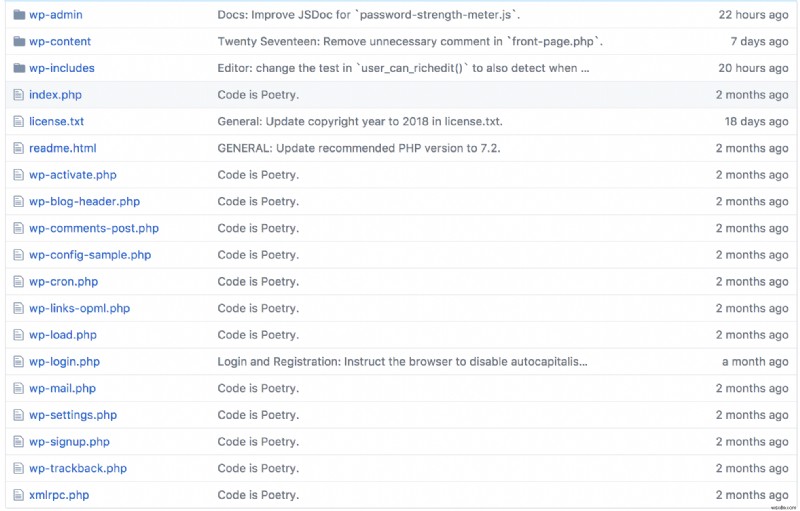
৩. SEO স্প্যাম খুঁজুন: আপনি গুগল সার্চ করে আপনার ডোমেনের জন্য ইনডেক্সড পেজের লিস্ট দেখতে পারেন, এভাবে:
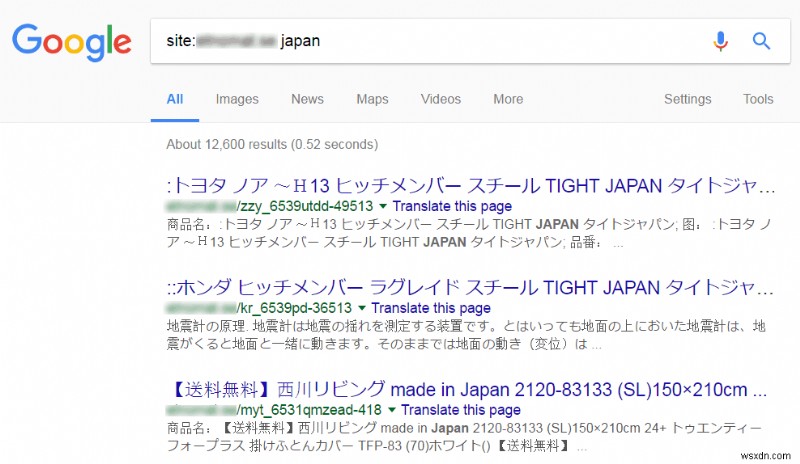
যদি আপনার ওয়েবসাইটের জন্য সার্চ রেজাল্ট স্ক্রিনশটের মতো হয়, তবে আমাদের জাপানিーズ SEO স্প্যাম রিমুভাল গাইড রেফার করুন।
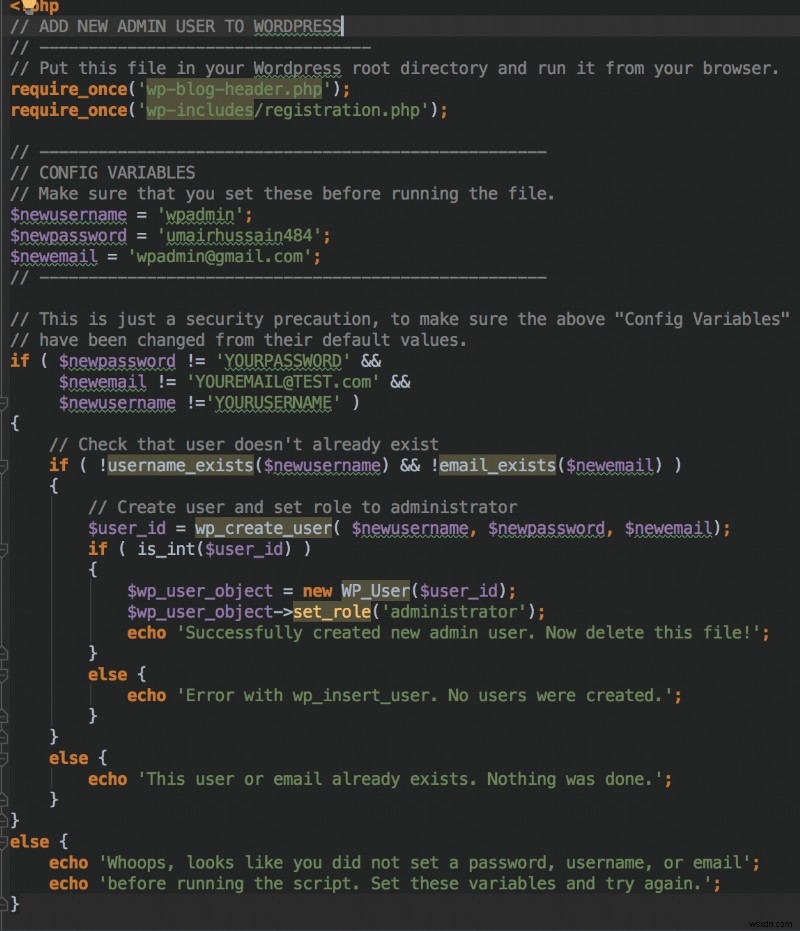
৪. অজানা ওয়ার্ডপ্রেস অ্যাডমিন ট্র্যাক করুন: আপনি যদি একাধিক অ্যাডমিন পান, তবে অজানা ওয়ার্ডপ্রেস একাউন্টগুলো Users পেজ থেকে ডিলিট করুন, এবং ব্যাকডোর স্ক্রিপ্টটি ট্র্যাক করুন যা আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে অ্যাডমিন ইউজার যোগ করে।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের Users পেজ (wp-admin/users.php?role=administrator) ভিজিট করুন দেখতে নতুন অ্যাডমিনিস্ট্রেটর ইউজার যোগ করা হয়েছে কিনা, এবং আপনি যেসব একাউন্ট চিনেন না সেগুলো ডিলিট করুন।
এখন আপনি ওয়ার্ডপ্রেস ব্যাকডোর স্ক্রিপ্ট খুঁজুন, যা এক্সিকিউট হলে হ্যাকারকে একটি নতুন ওয়ার্ডপ্রেস ইউজার অ্যাডমিনিস্ট্রেটর রোলের সাথে ইনসার্ট করতে দেয়। மேலும், এই ব্যাকডোরটি হ্যাকারকে যেকোনো সময় ওয়ার্ডপ্রেস ইনস্টলেশনে অ্যাক্সেস রিগেইন করতে ব্যবহার করা যেতে পারে - তাই এই কোড রিমুভ করা ভালো আইডিয়া যাতে আপনার ওয়েবসাইটে আরও ক্ষতি না হয়।
৫. আপলোডস ডিরেক্টরি চেক করুন: আপনার 'uploads' ডিরেক্টরিতে পাওয়া যেকোনো পিএইচপি ফাইল ডিলিট করুন।
ওয়ার্ডপ্রেস প্লাগইন বা কোরের নিরাপত্তা দুর্বলতার কারণে, একজন হ্যাকার সার্ভারে ম্যালিশিয়াস পিএইচপি ফাইল আপলোড করতে সক্ষম হতে পারে। আপনার ওয়েবসাইটের /uploads ডিরেক্টরির যেকোনো জায়গায় .php, .php3, .php4, .php5, .py, .asp, .aspx ফাইল এক্সটেনশন সহ এক্সিকিউটেবল ফাইল পেলে সেগুলো ডিলিট করুন।
আপনি .htaccess ফাইল /uploads রুটে নিচের কোড দিয়ে বসিয়ে এই ডিরেক্টরিতে পিএইচপি রান হওয়া থেকে রোধ করতে পারেন:
# Kill PHP Execution <Files ~ "\.ph(?:p[345]?|t|tml)$"> deny from all </Files> ৬. ম্যালওয়্যার স্ক্যান বাধ্যতামূলক: আপনার সার্ভারের সকল ফাইলে ম্যালওয়্যার স্ক্যান চালানো উচিত।
আপনার ওয়েব-হোস্টিং ড্যাশবোর্ড বা cPanel-এ, আপনার 'Virus Scanner' নামে একটি অপশন থাকা উচিত। আপনি এটি চালাতে পারেন সার্ভারে থাকা যেকোনো ম্যালিশিয়াস ফাইল চিহ্নিত করতে, এবং সেগুলো ভেরিফাই ও ডিলিট করতে যা এটি ফ্ল্যাগ করে। আপনি আপনার ওয়েবসাইটের একটি সম্পূর্ণ ম্যালওয়্যার স্ক্যানও করতে পারেন, যেমন আস্ত্রা সিকিউরিটি দ্বারা অফার করা।
পুনরায় ইনফেকশন প্রতিরোধের ধাপ ও WP-admin হ্যাকের কারণ চিহ্নিত করা
১. একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল ইনস্টল করার কথা বিবেচনা করুন যা সিকিউরিটি হুমকি ডিটেক্ট ও ব্লক করবে।
যদিও ওয়ার্ডপ্রেস নিরাপত্তা চিন্তা করে বিল্ট, তার প্লাগইনগুলো প্রায়শই সকল ধরনের সিকিউরিটি হুমকির আহত শীল - তাই আপনার ওয়ার্ডপ্রেস ওয়েবসাইটকে সক্রিয়ভাবে সুরক্ষিত করা জরুরি সয় সয় নতুন হুমকি থেকে যেগুলো 밖에 লুকিয়ে আছে। আস্ত্রা এর মতো সিকিউরিটি স্যুইট নিশ্চিত করে যে আপনি এই আক্রমণ থেকে সুরক্ষিত।
২. নিয়মিত ওয়ার্ডপ্রেস কোর, প্লাগইন এবং থিম আপডেট করুন।
হ্যাকার এবং সাইবার-ক্রিমিনালরা প্রায়শই প্লাগইন ও থিমের পরিচিত ভালনারেবিলিটি শোষা করার টুল বানায়। তাই ওয়ার্ডপ্রেস কোর, প্লাগইন, এবং থিম আপডেট পায় এক্সপ্লোইটেশন রোধ করার জন্য। হ্যাক হওয়া থেকে বাঁচার সবচেয়ে সহজ উপায় হলো আপনার সফটওয়্যার আপ-টু-ডেট রাখা।
৩. আপনার ওয়ার্ডপ্রেস সাইটে তৈরি হচ্ছে অ্যাডমিনিস্ট্রেটর একাউন্টগুলো মনিটর করুন।
একটি টিপিক্যাল স্টোর কোম্প্রোমাইজে, হ্যাকাররা নিজেদের জন্য অ্যাডমিন ইউজার তৈরি করে যাতে পরে ওয়ার্ডপ্রেস অ্যাডমিন এরিয়া বা ব্যাকএন্ড এক্সেস করতে পারে। এই ধাপে প্রোएक্টিভ হোন এবং Least Privilege প্রিন্সিপাল ফলো করুন।
৪. আপনার ওয়ার্ডপ্রেস ফাইল ও ডাটাবেসের নিয়মিত ব্যাকআপ নিন।
অটোমেটিক ব্যাকআপ কনফিগার করুন যা সার্ভারের সকল ফাইল এবং ডাটাবেস আর্কাইভ করে। একটি ভাল ধারণা হলো আপনার ব্যাকআপ এক্সটার্নাল সার্ভারে সংরক্ষণ করা - যাতে, হ্যাকের ঘটনায় ব্যাকআপগুলো এখনও রিট্রিভ করা যায়।
৫. সার্ভারে ফাইল ও ফোল্ডার পারমিশন আপডেট করুন।
ফাইল পারমিশন খুব গুরুত্বপূর্ণ, কারণ সেটি নির্দিষ্ট করে কে পড়তে, লিখতে, এবং এক্সিকিউট করতে পারবে। ওয়ার্ডপ্রেস কোডেক্স দ্বারা সুপারিশ করা সাধারণ গাইডলাইন অনুযায়ী ফাইল পারমিশন:
- ফোল্ডার - 755
- ফাইল - 644
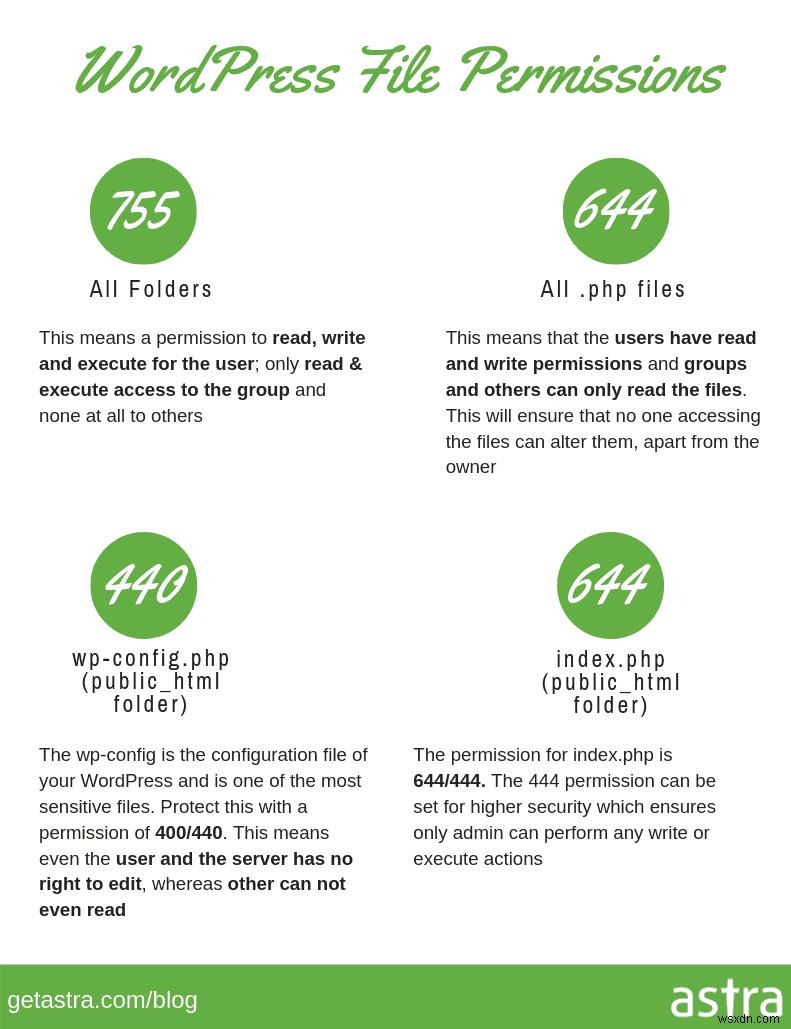
তবে, আপনি চাইলে কমান্ড লাইন দিয়ে রিকার্সিভলি ফাইল পারমিশন চেঞ্জ করতে পারেন:
ডিরেক্টরির জন্য:
find /path/to/your/wordpress/install/ -type d -exec chmod 755 {} \;ফাইলের জন্য:
find /path/to/your/wordpress/install/ -type f -exec chmod 644 {} \;৬. আপনার ওয়েবসাইটে ফাইল এডিটিং ডিসেবল করুন।
ওয়ার্ডপ্রেস ড্যাশবোর্ডের ভিতরে ফাইল এডিটিং ডিসেবল করা একটি ভাল ধারণা। আপনার wp-config.php ফাইলের শেষে নিচের দুটি লাইন যোগ করুন ফাইল এডিটিং ডিসেবল করতে ওয়ার্ডপ্রেস ড্যাশবোর্ডের মাধ্যমে:
## Disable Editing in Dashboard define('DISALLOW_FILE_EDIT', true);
যেহেতু এই হ্যাক এতটাই প্রबल, আমরা আপনার ওয়ার্ডপ্রেস সাইট সিকিউর করার ধাপে ধাপে একটি বিস্তারিত ভিডিও বানিয়েছি যা আপনি উপকারী পেতে পারেন। আপনি এই আর্টিকেলটিকে ইনফোগ্রাফিক হিসেবে ডাউনলোডও করতে পারেন।
আস্ত্রা সিকিউরিটি স্যুইট সম্পর্কে
আস্ত্রা হ্যাকার, ইন্টারনেট হুমকি ও বটস থেকে লড়াই করার অতिआবশ্যক ওয়েব সিকিউরিটি স্যুইট। আমরা ওয়ার্ডপ্রেস, ওপেনকার্ট, ম্যাজেন্টো ইত্যাদি জনপ্রিয় CMS-এ চলমান আপনার ওয়েবসাইটের জন্য প্রোएक্টিভ নিরাপত্তা প্রদান করি।
