

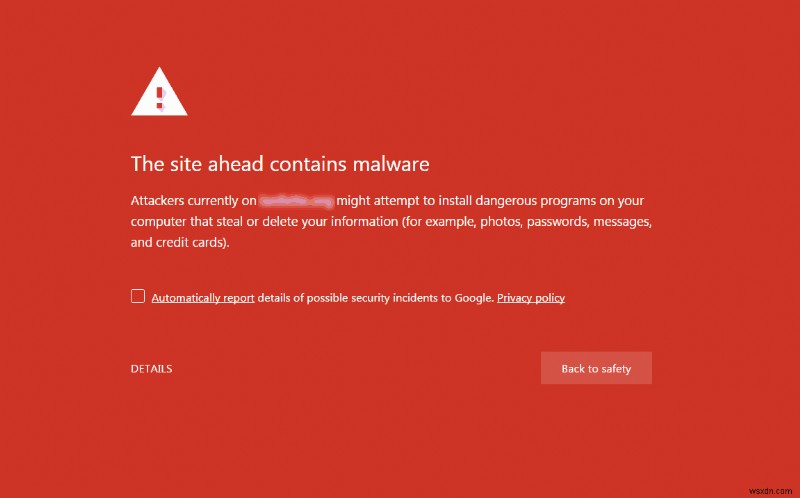
বেশিরভাগ কাস্টমার গুগলের 'লাল স্ক্রিন অফ ডেথ' দেখে বা কোনো কাস্টমার জানালে বুঝতে পারেন যে তাদের ওয়েবসাইট হ্যাক হয়েছে। এটি বিপজ্জনক কারণ এর মানে আপনার ওয়েবসাইট অনেক দিন ধরে সংক্রামিত ছিল এবং এতে আপনার ওয়েবসাইটের খ্যাতি ও গোপনীয়তা ক্ষতিগ্রস্ত হয়েছে।
আজকাল সকল ব্যবসার কেন্দ্রবিন্দু হয়ে উঠেছে ওয়েবসাইট। এটি ই-কমার্স ট্রানজ্যাকশন, কাস্টমার ডেটা, মার্কেটিং এবং সেটার বাইরে সব কিছু হ্যান্ডেল করে। তবুও প্রোডাক্ট তৈরি করার সময় ওয়েবসাইট নিরাপত্তা উপেক্ষা করা হয় এবং ফলে হ্যাক হয়ে যায়। নিরাপত্তা শিল্পে একটি কথা প্রচলিত:
হোস্টিং, ডেভেলপমেন্ট টিমের আকার, HTTPS কোথাও হোস্ট করা যাক, পর্যাপ্ত নিরাপত্তা ব্যবস্থা ছাড়া প্রতিটি ওয়েবসাইট হ্যাক হওয়ার taraf দাড়িয়ে আছে। নিরাপত্তা একটি চলমান প্রক্রিয়া এবং ১০০% নিরাপত্তা একটি কল্পনা মাত্র। আমরা আস্ত্রায় আমাদের কাস্টমারদের সক্রিয় নিরাপত্তা ব্যবস্থা নেওয়ায় উৎসাহিত করি এবং যেকোনো হ্যাকিং পরিস্থিতি মোকাবিলার জন্য তাদের প্রস্তুত করি।
এই আর্টিকেলে, আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা তা চিহ্নিত করার চেষ্টা করা হয়েছে।
১৫ টি লক্ষণ যা বলে আপনার ওয়েবসাইট হ্যাক হয়েছে
১. গুগল ক্রোম (বা অন্য ব্রাউজার) আপনার ওয়েবসাইট ভিজিট করার সময় সতর্কতা দেখাচ্ছে
যদি আপনার কাস্টমার (বা আপনি) গুগল ক্রোম থেকে একটি সতর্কতা বার্তা দেখেন যে আপনার ওয়েবসাইট হ্যাক হয়েছে থাকতে পারে, তবে সম্ভবত সত্যিই হ্যাক হয়েছে। এই বার্তাটি তখন দেখানো হয় যখন গুগল সেফ ব্রাউজিং আপনার ওয়েবসাইটকে ব্ল্যাকলিস্ট করে।
গুগল ক্রোম, মোজিলা ফায়ারফক্স, সাফারি ও ওপেরা মত জনপ্রিয় ব্রাউজারগুলো গুগলের ব্ল্যাকলিস্ট ব্যবহার করে ভিজিটরদের সতর্কতা দেয়। গুগল হ্যাক করা ওয়েবসাইটের জন্য কী ধরনের সতর্কতা দেখায় তার কিছু উদাহরণ নিচে দেওয়া হলো। সতর্কতা বার্তাগুলো গুগল কী খুঁজে পায় তার ওপর নির্ভর করে ভিন্ন হয়, কিন্তু কমবেশি এগুলো এভাবে দেখায়:
২. গুগল সার্চ কনসোল আপনার ওয়েবসাইট হ্যাক হয়েছে বা ম্যালওয়্যার আছে বলে বার্তা পাঠাচ্ছে
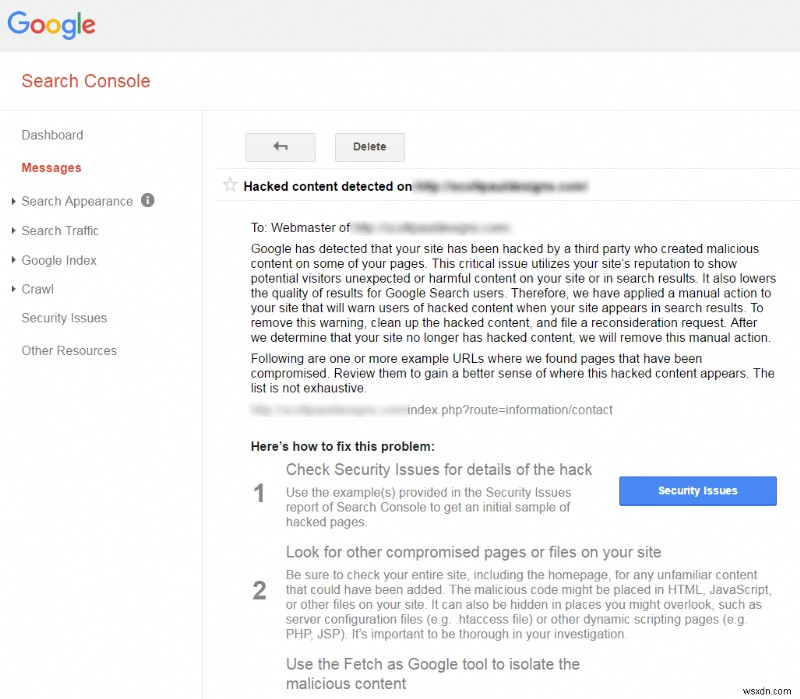
যদি আপনার ওয়েবসাইট গুগল সার্চ কনসোলের সাথে লিংক করা থাকে (পুরনো নাম গুগল ওয়েবমাস্টার টুলস), তবে গুগল আপনাকে একটি বার্তা (এবং ইমেইল) পাঠাবে যে আপনার ওয়েবসাইট হ্যাক হয়েছে। এর মানে গুগল কিছু দূষিত কোড, স্প্যাম কন্টেন্ট বা আপনার ওয়েবসাইট কোম্প্রোমাইজড হওয়ার যুক্তিসঙ্গত সন্দেহ পেয়েছে। সোশ্যাল ইঞ্জিনিয়ারিং কন্টেন্ট ফিক্স করা এবং ডিসঅপ্রুভড গুগল এডস পুনরुज্জীবিত করার বিস্তারিত ব্লগ দেখুন।
সাধারণত এই বার্তায় সন্দেহজনক URL এবং সম্ভাব্য আক্রমণ ভেক্টরের বিবরণ থাকে। এই গাইডে পরে আলোচনা করা হবে এই বার্তা পাওয়ার পর কী করতে হয়।
৩. আপনার হোস্টিং কোম্পানি আপনার ওয়েবসাইট ডিসেবল করেছে
ওয়েবসাইট হোস্টিং কোম্পানিরা নিয়মিত তাদের সার্ভার স্ক্যান করে দূষিত কোড খুঁজে বের করে এবং ঘুষ করতে গিয়ে হ্যাক করা ওয়েবসাইটগুলো অবিলম্বে ডিসেবল করে দেয় যাতে সংক্রামণ অন্য ওয়েবসাইটে ছড়িয়ে না পড়ে। আপনার হোস্টিং কোম্পানি আপনার ওয়েবসাইট ডিসেবল করার وراء অনেক কারণ থাকতে পারে, যেমন:
- সার্ভারে ম্যালওয়্যার কোড পাওয়া গেছে
- আপনার ওয়েবসাইট ডোমেন গুগল, নর্টন সেফ ওয়েব, স্প্যামহাউস ইত্যাদি দ্বারা ব্ল্যাকলিস্ট করা হয়েছে
- আপনার সার্ভার থেকে স্প্যাম বা ফিশিং ইমেইল পাঠানো হচ্ছে
- দূষিত কোড চলার কারণে হাই সিপিইউ ইউজেজ হচ্ছে
হোস্টিং কোম্পানি (গোড্যাডি, হোস্টগেটর, হোস্টিংগার ইত্যাদি) একাউন্ট সাসপেন্ড করার কারণ ও সমাধান সম্পর্কে বিস্তারিত ব্লগ পড়ুন।
৪. আপনার একাউন্টের আউটবাউন্ড পোর্ট ৮০, ৪৪৩, ৫৮৭ ও ৪৬৫ ব্লক করা হয়েছে
কিছু ক্ষেত্রে হোস্টিং কোম্পানি পুরো ওয়েবসাইট ডিসেবল না করে রিসোর্স সীমাবদ্ধ করে দেয়। গোড্যাডি, হোস্টগেটর ও বিগরক-এর অটোমেটেড সিস্টেম আউটবাউন্ড পোর্ট ৮০, ৪৪৩, ৫৮৭ ও ৪৬৫ ব্লক করে দেয়। এই নিরাপত্তা ব্যবস্থা ম্যালওয়্যার সংক্রামণ নিয়ন্ত্রণ করতে এবং সার্ভার থেকে স্প্যাম রোধ করতে নেওয়া হয়।
দূষিত ফাইলগুলো সার্ভার থেকে কোয়ারেন্টাইন করে এবং ওয়েবসাইট অটোমেটেড ভাইরাস স্ক্যানার পাস করলে আনব্লক করার অনুরোধ করা যায়।
৫. কাস্টমাররা তাদের ক্রেডিট কার্ড হ্যাক হয়েছে বলে ফরিয়াদ করছে
বছরгуে হ্যাকাররা পরিশোধ করছে এবং আপনার ওয়েবসাইটে ইনপুট বা সংরক্ষিত ক্রেডিট কার্ডের তথ্য সংগ্রহ করতে দূষিত কৌশল ব্যবহার করছে। তারা এই কার্ডের ডিটেইলস ইন্টারনেটে বিক্রি করে যা 후ে ফরেজি ট্রানজ্যাকশনে ব্যবহৃত হয় (১ ডলার থেকে ১০০০ ডলার বা তার বেশি)।
এই আক্রমণগুলো টার্গেটেড এবং আপনার ই-কমার্স স্টোরের নিরাপত্তা দুর্বলতার কারণে হয়। আপনি যদি ম্যাজেন্টো, ওপেনকার্ট বা প্রেস্টাশপের মতো CMS ব্যবহার করেন, তবে ইনস্টল করা প্লাগইনগুলোর মধ্যে কোনো বাধ্যতামূলক নিরাপত্তা ত্রুটি থাকতে পারে।
সম্পর্কিত আর্টিকেল – ম্যাজেন্টো, ওপেনকার্ট ও উকমার্সে ক্রেডিট কার্ড হ্যাক
৬. আপনার ইমেইলগুলো স্প্যাম ফোল্ডারে যাচ্ছে
হ্যাকাররা হ্যাক করা ওয়েবসাইটে ম্যালওয়্যার ব্যবহার করে বিশাল সংখ্যক লোকের কাছে স্প্যাম ইমেইল পাঠায়। ইমেইলগুলো স্প্যাম স্বভাবের হওয়ায় বিশ্বজুড়ের ইমেইল সার্ভার আপনার সার্ভার ও আইপি ঠিকানা ব্ল্যাকলিস্ট করে দেয়। ফলে আপনার পাঠানো লেজিটিমেট ইমেইলও স্প্যাম ফোল্ডারে পড়ে। স্প্যাম ফোল্ডারে পড়া প্রতিটি ইমেইল ব্যবসা ও অনলাইন খ্যাতির ক্ষতি!
৭. আপনার ওয়েবসাইট কোডে অস্বাভাবিক লুকিয়ে যাভাস্ক্রিপ্ট পাওয়া যাচ্ছে
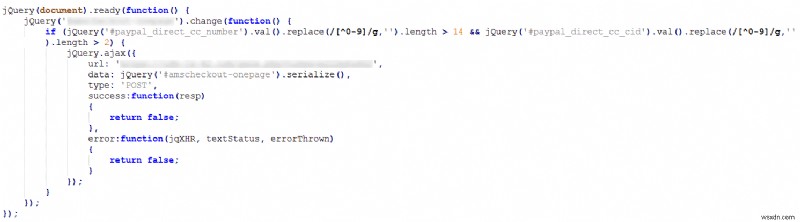
যদি ওয়েব পেজ সোর্সে কোনো অস্বাভাবিক, অবসক্রিউবেড বা ক্রিপ্টিক দেখতে যাভাস্ক্রিপ্ট কোড দেখেন, তা অবিলম্বে কমেন্ট আউট করুন। এটি পাসওয়ার্ড, ক্রেডিট কার্ড ইনফো বা অন্য সংবেদনশীল কাস্টমার ইনফরমেশন চুরির জন্য ব্যবহার করা হতে পারে। এটি ভিজিটরদের অন্য দূষিত ওয়েবসাইট, পপ-অপ, বিজ্ঞাপন ইত্যাদিতে রিডাইরেক্ট করার জন্যও ব্যবহার করা হতে পারে।
আমাদের নিরাপত্তা গবেষকরা gầnবছরে হ্যাক করা অনেক ম্যাজেন্টো স্টোরে দূষিত জেকোয়েরি কোড খুঁজে পেয়েছেন। এই ছোট কোড স্নিপেট চেকআউট পেজে ক্রেডিট কার্ড ইনফো দূষিত সার্ভারে পাঠায়। আপনি যদি একই সমস্যায় পড়েন, তবে ক্রেডিট/ডেবিট কার্ড ম্যালওয়্যার হ্যাক সম্পর্কে আমাদের বিস্তারিত ব্লগ পড়ুন।
৮. আপনার ওয়েবসাইট খুব ধীর হয়ে গেছে এবং এরর মেসেজ দেখাচ্ছে
যদি আপনি লক্ষ্য করেন যে আপনার ওয়েবসাইট হঠাৎ খুব ধীর হয়ে গেছে এবং এরর মেসেজ দেখাচ্ছে, তবে সম্ভবত ম্যালওয়্যার আপনার সার্ভার রিসোর্স ব্যবহার করছে। সবচেয়ে টার্গেটেড পেজগুলো হলো চেকআউট, পেমেন্ট, লগইন ও সাইনআপ পেজ। সাধারণত ৪ সেকেন্ডে লোড হওয়া পেজ ১০+ সেকেন্ড নিলে বুঝবেন কিছু গড়বড় হয়েছে।
৯. আপনার এরর লগে অপ্রত্যাশিত এরর মেসেজ পাওয়া যাচ্ছে
প্রায়ই এরর লগে ডিপ্রিকেটেড ফাংশন, অন্ডিফাইনড অফসেট, কানেকশন ডেনাইড বা অন্যান্য এরর সম্পর্কে অপ্রত্যাশিত মেসেজ পাওয়া যায়। যদি ফাইল পাথ বা এরর অপরিচিত লাগে, তবে কোডের প্রামাণিকতা যাচাই করুন বা ম্যালওয়্যার স্ক্যান চালান। সবচেয়ে সাধারণ এরর মেসেজগুলো:
PHP Deprecated: Function ereg_replace() is deprecated in /home/xxxxxxxx/public_html/js/extjs/resources/images/magento/grid/kala.php(1) : eval()'d code on line 1PHP Notice: Undefined index: _upl in /home/xxxxxxxx/public_html/index.php on line 64PHP Fatal error: require_once(): Failed opening required '/home/xxxxxxxx/public_html/js/shell.phpPHP Parse error: syntax error, unexpected 'if' (T_IF) in /home/xxxxxxxx/public_html/js/index.php on line 40
১০. আপনি যেসব অ্যাডমিন ইউজার বা FTP একাউন্ট তৈরি করেননি সেগুলো পাওয়া যাচ্ছে
যদি নতুন অ্যাডমিন ইউজার, ডাটাবেস ইউজার, FTP ইউজার পান, তবে এটি একটি শক্তিশালী সংকেত যে আপনি হ্যাক হয়েছেন। হ্যাকাররা বാച্চা অ্যাকাউন্ট রেখে দেয় যাতে ওয়েবসাইট ও সার্ভারে অ্যাক্সেস বজায় রাখতে পারে। এই অ্যাকাউন্টগুলো ব্যাকডোর হিসেবে ব্যবহার হয় যাতে হ্যাকার когда ইচ্ছা তখন অ্যাক্সেস পায়।
বিভিন্ন CMS (ওয়ার্ডপ্রেস, ম্যাজেন্টো, ওপেনকার্ট, জুমলা ইত্যাদি) এর অ্যাডমিন প্যানেল সুরক্ষা করার বিস্তারিত ব্লগ পোস্ট পড়ুন।
১১. ফাইলগুলো gầnে মডিফাই করা হয়েছে
যদি কোর সিস্টেম ফাইলগুলো gầnে মডিফাই হওয়ার কথা লক্ষ্য করেন, তবে আগের ভার্সনের সাথে তুলনা করে কী পরিবর্তন হয়েছে তা খুঁজে বের করুন। একজন আক্রমণকারী ফাইলগুলো মডিফাই করে দূষিত কোড চালাতে, স্প্যাম ইমেইল পাঠাতে বা আপনার ওয়েবসাইটে ব্যাকডোর তৈরি করতে পারে।
যদি সন্দেহজনক ফাইলনেম বা আপলোড ডিরেক্টরিতে সার্ভার-সাইড স্ক্রিপ্ট (.php, .aspx, .py ইত্যাদি) ফাইল পান, তবে এটি আপনার ওয়েবসাইট হ্যাক হওয়ারबल বৈশিষ্ট্য।
সম্পর্কিত আর্টিকেল – হ্যাক করা ওয়ার্ডপ্রেস ফাইল চিহ্নিত ও ফিক্স করার পদ্ধতি
১২. আপনার ওয়েবসাইট ভিজিট করার সময় বিজ্ঞাপন ও পপ-আপ খুলছে
যদি আপনার ওয়েবসাইটের ভিজিটররা স্প্যাম বিজ্ঞাপন বা পপ-আপ দেখে, তবে আপনার ওয়েবসাইট ক্রস-সাইট স্ক্রিপ্টিং (XSS) বা দূষিত কোড ইনজেকশনের কারণে কোম্প্রোমাইজড হওয়ার সম্ভাবনা বেশি। হ্যাকাররা অ্যাড ইমপ্রেশন থেকে টাকা আয় করে। গুগল সেফ ব্রাউজিং টিম আপনাকে মেইল করবে যে আপনার ওয়েবসাইটে সোশ্যাল ইঞ্জিনিয়ারিং কন্টেন্ট পাওয়া গেছে।
১৩. আপনার ওয়েবসাইট হ্যাক করা সাইটগুলোর দিকে রিডাইরেক্ট হচ্ছে
এটি আবার ক্রস-সাইট স্ক্রিপ্টিং বা সার্ভার-সাইড কোড ম্যানিপুলেশনের লক্ষণ, যেখানে হ্যাকার আপনার ওয়েব ট্রাফিককে ফিশিং পেজ, কোম্প্রোমাইজড ওয়েবসাইট বা এমনকি প্রতিযোগী ওয়েবসাইটের দিকে রিডাইরেক্ট করতে সক্ষম।
১৪. আপনি ট্রাফিক স্পাইক দেখছেন, কখনো কখনো অস্তিত্বহীন পেজগুলোর ওপর
হ্যাকাররা আপনার হ্যাক করা ওয়েবসাইটকে 'স্প্যামভার্টাইজিং' জন্য ব্যবহার করে যা ট্রাফিক স্পাইক তৈরি করে। আপনার সার্ভার থেকে স্প্যাম ইমেইল পাঠানো হয় যাতে হ্যাকার তৈরি করা বিদ্যমান বা নতুন পেজগুলোর লিংক থাকে। এটি 'স্প্যাম' এবং 'অডভার্টাইজিং' শব্দের সমন্বয়।
স্প্যামভার্টাইজিং ব্লগ, ওয়েবসাইট, ফোরাম ও কমেন্ট সেকশনকে হাইপারলিংক দিয়ে ভ্যান্ডালাইজ করতে ব্যবহৃত হয় যাতে হ্যাকারের ওয়েবসাইটের সার্চ ইঞ্জিন র্যাঙ্কিং বেড়ে।
১৫. .htaccess ফাইলে অজানা কোড বা রিডাইরেক্ট পাওয়া যাচ্ছে
বেশিরভাগ ম্যালিশিয়াস রিডাইরেক্টের ক্ষেত্রে .htaccess ফাইল হ্যাক হয়ে রিডাইরেকশন কোড ইনজেক্ট করা হয়। এটি ওয়েবসাইট ফাইলগুলোর ওপর হ্যাকার রেখে দিয়ে যাওয়া 'ব্যাকডোর'-এর মাধ্যমে সম্ভব। কিছু সম্ভাব্য লক্ষণ:
- আপনার সাইট ব্ল্যাঙ্ক পেজ দেখাচ্ছে এবং লোড হচ্ছে না
- আপনার সাইট কোনো দূষিত ওয়েবসাইটের দিকে রিডাইরেক্ট হচ্ছে
- আপনার সাইট আপনাকে গুগলে রিডাইরেক্ট করছে
- গুগল আপনার সাইট এক্সেস করতে পারছে না
- আপনার .htaccess ফাইল বারবার মডিফাই হচ্ছে
আপনার ওয়েবসাইট হ্যাক হয়েছে বলে অনুমান হলে কী করবেন
১. VirusTotal.com ওয়েবসাইট স্ক্যান চালান: VirusTotal গুগলের পৃষ্ঠপোষকতায় একটি চমৎকার টুল যা ৭০+ বড় ব্ল্যাকলিস্ট ও ম্যালওয়্যার ইঞ্জিন দিয়ে একসাথে স্ক্যান করে আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা তা বলে দেয়।
২. গুগল সেফ ব্রাউজিং সাইট স্ট্যাটাস পেজে ব্ল্যাকলিস্ট স্ট্যাটাস চেক করুন: URL-এর শেষে 'getastra.com'-এর পরিবর্তে আপনার ওয়েবসাইটের URL বসিয়ে দিন, তাহলে গুগলের দরখাস্ত আপনার ওয়েবসাইটের ব্ল্যাকলিস্ট স্ট্যাটাস দেখাবে। এটিও হ্যাকের বিবরণ এবং ফিক্স করার ধাপগুলো দেখাবে।
৩. আপনার ওয়েবসাইটে অ্যাক্সেস ডিসেবল করুন: গಂಭীর ক্ষতি হওয়ার আগে এবং কাস্টমার জানার আগে আপনার ওয়েবসাইটকে মেইনটেন্যান্স মোডে রাখুন এবং শুধু অথরাইজড ইউজারদের অ্যাক্সেস দিন। এটি .htpasswd দিয়ে করা যায়।
৪. আপনার cPanel-এ ভাইরাস স্ক্যানার চালান: অধিকাংশ হোস্টিং প্রোভাইডার cPanel ড্যাশবোর্ডে অটোমেটেড ভাইরাস স্ক্যানার দেয় যেন পরিচিত ম্যালওয়্যার খুঁজে বের করা যায়। এই স্ক্যানগুলো বেসিক সার্চ করে এবং ইনফেক্টেড ফাইল চিহ্নিত করতে সাহায্য করে। তবে মনে রাখবেন, এই স্ক্যানারগুলো হ্যাকের কারণ চিহ্নিত করে না, ভালনারেবিলিটি স্ক্যানার আপনার ওয়েবসাইটকে পুনরায় ইনফেক্ট হওয়া থেকে রক্ষা করে না।
৫. ওয়েবসাইট ফায়ারওয়াল (WAF) দিয়ে ওয়েবসাইট রক্ষা করুন: অ্যাস্ট্রা ওয়েব প্রটেকশন এর মতো ফায়ারওয়াল দিয়ে আপনার ওয়েবসাইট রক্ষা করুন, যা ভবিষ্যতে এই ধরনের হ্যাক রোধ করবে এবং নিশ্চিত করবে আপনার ওয়েবসাইট হ্যাক হয় না। ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল আপনার ওয়েবসাইটের ইনকামিং ট্রাফিক মনিটর করে এবং দূষিত রিকোয়েস্ট ব্লক করে। আস্ত্রায় আপনি ব্যাড বট ও অটোমেটেড সিকিউরিটি টুলও ব্লক করতে পারেন স্ট্র্যাটজিক 'হানিপট' ও অন্যান্য সুষ্ঠু প্রক্রিয়া দিয়ে।
৬. প্রফেশনাল ওয়েবসাইট ম্যালওয়্যার ক্লিনআপ করুন: নিরাপত্তা প্রফেশনালদের নিয়োগ করে হ্যাক করা ওয়েবসাইট ক্লিন করান।
