

আপনার WordPress ওয়েবসাইট কী Google-এ স্প্যাম রেজাল্ট জেনারেট করছে? হ্যাঁ? তাহলে আপনি SEO স্প্যাম ম্যালওয়্যারের শিকার হয়ে পড়েছেন! এই WordPress SEO স্প্যাম ম্যালওয়্যার আপনার ওয়েবসাইটে জাঙ্ক পেজ তৈরি করে যা অন্যান্য ম্যালিশিয়াস ওয়েব পেজে রিডাইরেক্ট হয়ে যায়, যা প্রায়শই ওয়েবসাইট ওনারদের দৃষ্টিপাত থেকে বাঁচে যায়। এই আক্রমণের সবচেয়ে সাধারণ ভেরিয়েন্ট হলো কোরিয়ান SEO স্প্যাম এবং স্প্যাম লিংক ইনজেকশন। পড়তে থাকুন কীভাবে খুঁজে বের করবেন এবং ফিক্স করবেন।
২০২১ সালে, WordPress ইন্টারনেটের ৪১.৭% সাইট চালাচ্ছে। এবং ছোট ও মাঝারি আকারের ব্যবসায় WordPress CMS এর গ্রহণ রুকছে না। যাইহোক, এই বাড়মান প্রবণতাটি হ্যাকারদেরও আহ্বান করছে সাইটগুলো হ্যাক করতে এবং তাদের উদ্দেশ্য প্রচার করতে। WordPress SEO স্প্যামও এই হ্যাকগুলির একটি যেখানে হ্যাকাররা সাধারণত সুপ্রতিষ্ঠিত WordPress সাইটগুলিকে টার্গেট করে যাদের উচ্চ ট্রাফিক এবং ভালো সার্চ ইঞ্জিন র্যাঙ্কিং থাকে এবং এই কামপ্রোমাইজড ওয়েবসাইটগুলো ব্যবহার করে তাদের নিজস্ব অবৈধ পণ্য ও সার্ভিস সার্চ ইঞ্জিনে র্যাঙ্ক করাতে।
WordPress SEO স্প্যামের মতো ম্যালওয়্যার হ্যাক WordPress ফার্মা হ্যাকের মতো। এই ধরনের হ্যাক আপনার প্রতিষ্ঠিত সাইট ব্যবহার করে এবং এর ভিজিটরদের হ্যাকার-নियন্ত্রিত ডোমেনে রিডাইরেক্ট করে। ব্ল্যাকহ্যাট SEO স্প্যাম রিমুভাল ব্যাপক হলেও, এটি খুব কঠিন হতে পারে!

এই গাইডে, আমরা আলোচনা করব কীভাবে WordPress SEO স্প্যাম হ্যাক প্রতিরোধ, শনাক্ত ও ফিক্স করতে হয়। তাহলে, শুরু করা যাক!
WordPress SEO স্প্যাম হ্যাক কীভাবে খুঁজে বের করবেন?
আপনার ওয়েবসাইট SEO স্প্যাম দ্বারা প্রভাবিত হয়েছে কিনা জানতে, আপনাকে নিচের লক্ষণগুলো চেক করতে হবে:
১. site:[your site root URL] সার্চ করলে স্প্যাম রেজাল্ট দেখাচ্ছে
আপনার WordPress সাইট SEO স্প্যাম ম্যালওয়্যার দ্বারা প্রভাবিত হয়েছে কিনা জানার সবচেয়ে সহজ উপায় হচ্ছে একটি সহজ Google সার্চ করা। আপনাকে site: টাইপ করতে হবে আপনার ডোমেন নামের পর। সার্চ রেজাল্ট নেভিগেট করার সময়, আপনি আপনার ডোমেন নামের সাথে অর্থহীন শব্দ সংযোগ দেখতে পেতে পারেন। ম্যালওয়্যারটি ডিজাইন করা হয়েছে Google সার্চকে আপনার সাইট থেকে দূর করে ম্যালিশিয়াস সাইটের দিকে ডাইভার্ট করার জন্য।
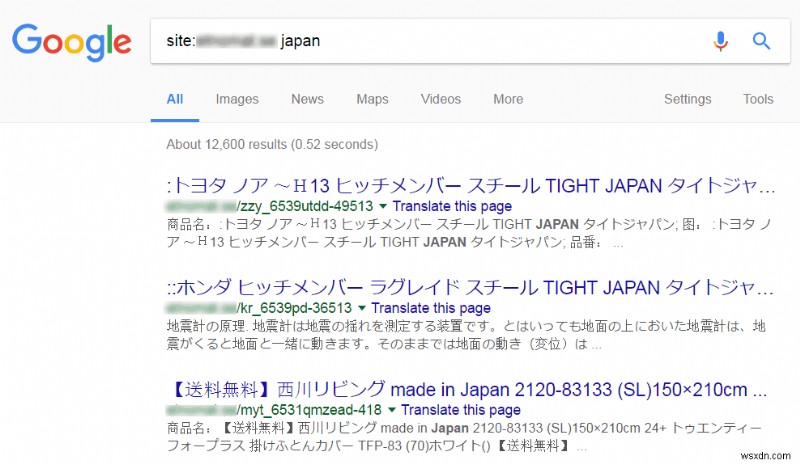
উদাহরণস্বরূপ, আপনি উপরের উদাহরণটি লক্ষ্য করলে, আপনার ওয়েবসাইট সম্ভবত সংক্রামিত। উপরের স্ক্রিনশটটি জাপানিজ SEO স্প্যাম দ্বারা সংক্রামিত একটি সাইট।
আপনার WordPress ওয়েবসাইটে নিচের যেকোনো লক্ষণ লক্ষ্য করলে, আপনি সম্ভবত WordPress SEO স্প্যাম হ্যাক দ্বারা সংক্রামিত হয়েছেন।
২. আপনি আপনার সাইটের সার konge নতুন ফাইল দেখছেন
এই WordPress SEO স্প্যাম ম্যালওয়্যার দ্বারা প্রভাবিত সকল ওয়েবসাইটে একটি সাধারণ বিষয় ছিল: সস্পিশিয়াস নতুন ফাইল। আক্রমণকারীরা সাধারণত wp-content/plugins/api-key ডিরেক্টরি তৈরি করে নিচের ফাইলগুলো নিয়ে:
- apikey.php
- header.php
- login.php
- newsleter.php
- wp-layouts.php
- wp-nav-menus.php
প্রায়শই এই ফাইলগুলো ক্রিটিক্যাল ম্যালওয়্যার কোড ধারণ করে।
WordPress রুট ডিরেক্টরিতে ম্যালিশিয়াস কোডসহ তৈরি হওয়া কিছু অন্যান্য ফাইল:
- wp-domain.php
- wp-main.php
- wp-uti.php
- wp.php
এই লক্ষণের আরেকটি উদাহরণ হচ্ছে ms-menu.php নামক একটি ফাইল, যা সাধারণত /wp-admin ডিরেক্টরি-তে তৈরি হয়।
৩. আপনি প্রিমিটিভ ম্যালওয়্যার শনাক্তকরণ করেন
WordPress SEO স্প্যাম ম্যালওয়্যার প্রায় সম্পূর্ণরূপে হোস্ট ওয়েবসাইটের ওপর নির্ভর করে সঠিকভাবে ফাংশন করার জন্য। এটি প্রতিবার পেজ রিফ্রেশ বা লোড হলে নিজে এক্সিকিউট হয়। এটি নিশ্চিত করে যে WordPress ফাংশনালিটি সবসময় আপ 앤 রানিং অবস্থায় আছে। যদি WordPress ওয়েবসাইট ব্রেক/ক্র্যাশ করে, ম্যালিশিয়াস কোড এক্সিকিউট হবে না। এটি বিভিন্ন ফ্যাক্টর সাপোর্ট করে যেখানে আক্রমণকারী রিমোটলি আপডেট ও রেক্টিফাই করতে পারে ওয়েবসাইট যদি প্রয়োজন হয়। WordPress স্প্যাম ক্রিপ্টোওয়্যার ব্যাকআপ ফাইল――」
WordPress SEO স্প্যাম ম্যালওয়্যারের অন্য একটি বৈশিষ্ট্য হচ্ছে হোস্ট WordPress ওয়েবসাইটে প্রিমিটিভ ম্যালওয়্যার শনাক্ত ও সরাতে পারা যাতে ওয়েবসাইট অ্যাডমিনিস্ট্রেটর থেকে কোনো সন্দেহ না জাগে। নিচে WordPress স্প্যাম ম্যালওয়্যার প্রতিযোগিতা দূর করার একটি কোড স্নিপেট উদাহরণ দেওয়া হলো:
if (is_file("$level" . "index.php")) { $ind = file_get_contents("$level" . "index.php"); if (filesoze("$level" . "$index.pho"). 'hacked') OR stripos(file_get_contents("$level" . "index.php"). 'hacked') OR stripos($ind, 'WARNING: This file is protected by copyright law. To reverse engineer or decode this file is strictly prohibited') OR stripos($ind, 'form action="" method="post"></form') OR stripos($ind, 'eval(gzuncompress(') OR stripos($ind, 'WARN1NG_RC')) { chmod("$level" . "index.php", 0777); unlink("$level" . "index.php"); } } ৪. আপনি আপনার Google AdWords ডিজেবল হওয়া লক্ষ্য করলেন
ইন্টারনেটে বিজ্ঞাপনের ব্যাপক ব্যবহার এদিন হ্যাকারদের জন্য একটি সহজ পথ হয়ে উঠেছে ব্যবহারকারীদের কামপ্রোমাইজড/ম্যালিশিয়াস ওয়েবসাইটে নিয়ে যাওয়ার। এতে বিজ্ঞাপন নেটওয়ার্ক যেমন Google AdWords কঠোর পলিসি আপগ্রেড করতে বাধ্য হয়েছে ম্যালওয়্যার ছড়িয়ে দেওয়া রোধ করার জন্য হ্যাক করা ওয়েবসাইটের মাধ্যমে। Google AdWords নিয়মিত ওয়েবসাইট স্ক্যান করে হ্যাকড কন্টেন্টের জন্য এবং হ্যাক করা ওয়েবসাইটের জন্য চলমান বিজ্ঞাপন সাসপেন্ড করে।
কয়েকটি সহজে লক্ষণীয় লক্ষণ হলো Google দ্বারা আপনার AdWords সাসপেন্ড হওয়ার সতর্কতা। আপনি যদি এইগুলোর যেকোনোটি খুঁজে পান, আপনি সম্ভবত প্রভাবিত:
- ম্যালিশিয়াস বা অনওয়ান্টেড সফ্টওয়্যার। Google নিজে কী বলে সেটি দেখুন (এখানে)!
- আমাদের সিস্টেম র্যান্ডমলি ও পিরিয়ডিক্যালি ওয়েবসাইট স্ক্যান করে এবং চেক করে ওয়েবসাইট Google পলিসি মেনে চলছে কিনা। অতএব, gầnে আপনার ওয়েবসাইট স্ক্যান করা হয়েছে এবং সাম্প্রতিক সিস্টেম স্ক্যান সনাক্ত করেছে যে এই বিজ্ঞাপনদাতার প্রাইমারি ডিক্লেয়ার্ড ল্যান্ডিং পেজ একটি আনসেফ ডোমেন [domain .com] দ্বারা প্রভাবিত।
স্পষ্ট ধারণা এবং কীভাবে ডিসঅপ্রুভড Google AdWords ফিক্স করবেন সেটি জানতে আমাদের ডিটেইল ব্লগ পোস্ট পড়ুন।
আপনার ওয়েবসাইট স্প্যাম লিংক থেকে মুক্ত করতে, আপনাকে আপনার ফাইল এবং ডাটাবেসের একদম থারো বিশ্লেষণ করতে হবে। এখানে কীভাবে আপনি সেটি করতে পারেন:
৫. ফাইলগুলো স্ক্যান করুন স্প্যাম লিংকের জন্য
এই ফাইলগুলো স্প্যাম লিংকের জন্য সার্চ করুন: থিম হেডার, ফুটার, বা থিম ফাংশনের ভিতরে। সাধারণত লিংকগুলো সহজে দৃশ্যমান হয় হাইপারটেক্সট লিংক হিসেবে। যাইহোক, বিরল কেসে, সেগুলো অBFUSCATEDও হতে পারে। অজানা, ম্যালিশিয়াস লিংকগুলো খুঁজে বের করুন।
উদাহরণস্বরূপ, একটি ম্যালিশিয়াস লিংক এরূপ দেখায়:
<?phpNorebroLayout::get_footer_buffer_content( true );echo "<a href=\"https://www.authenticjetshockeyshop.com/mark-scheifele-jersey_c-422.html\"> </a> "; wp_footer();?>
কখনও কখনও স্প্যাম লিংক ইনসার্ট করা হয়েছে কিনা বলা কঠিন। এই কেসে, আপনাকে আপনার সাইট SEO স্প্যাম স্ক্যানার দিয়ে স্ক্যান করার পরামর্শ দেওয়া হয়।
৬. ডাটাবেস স্ক্যান করুন
স্প্যাম লিংক ইনসার্শনের আরেকটি টার্গেট হচ্ছে ডাটাবেস। তাই, আপনাকে ডাটাবেসও স্প্যামি লিংকের জন্য স্ক্যান করতে হবে। প্রায়শই স্প্যাম লিংক আপনার ওয়েব পেজ ও পোস্টে ইনসার্ট করা হয়। এখন, সব পেজ ম্যানুয়ালি রিভিউ করা খুব যটিল কাজ। তাই, এখানে কীভাবে আপনি সেটি করতে পারেন:
- PHPMyAdmin দিয়ে আপনার ডাটাবেস অ্যাক্সেস করুন। PHPMyAdmin আপনাকে একসাথে একাধিক পেজ রিভিউ করতে দেয়।
- পেজ এবং পোস্ট রিভিউ করুন।
- আপনি যদি ম্যালিশিয়াস লিংক খুঁজে পান, পেজ/পোস্টগুলো লোকালি ডাউনলোড করুন এবং ক্লিন করুন।
- পরবর্তীতে, SQL ম্যানেজমেন্ট টুলের সাহায্যে আবার আপলোড করুন। এই ধাপে কিছু SQL এক্সপার্টাইজ দরকার হতে পারে।
WordPress SEO স্প্যাম হ্যাক ফিক্স করা
নিচের ধাপগুলো অনুসরণ করে WordPress SEO স্প্যাম ম্যালওয়্যার হোস্ট ওয়েবসাইট থেকে সরানো যায়:
- উপরে উল্লিখিত অনুযায়ী ম্যালওয়্যার দ্বারা তৈরি ম্যালিশিয়াস নতুন ফাইলগুলো সরানো।
- আপনার Google Webmasters অ্যাকাউন্ট যেকোনো ডিসপ্যারিটি জন্য চেক করা, আমাদের ডিটেইল গাইড অনুসরণ করে সেগুলো রেজলভ করা।
- আপনার ওয়েবসাইট ম্যালওয়্যার এবং অন্যান্য সংক্রমণের জন্য স্ক্যান করা।
- Google Webmasters প্যানেল থেকে চেক করা কোনো ওয়েবসাইট আপনার সাইটে আউটবাউন্ড লিংক দিয়েছে কিনা।
WordPress SEO স্প্যাম কীভাবে আপনার ওয়েবসাইট ট্রাফিক ও SEO-কে প্রভাবিত করে?
আমরা জানি হ্যাক ওয়েবসাইটকে ধ্বংস করে দেয়। সঠিক হ্যাক রিমুভাল করার পরেও, অমূর্ত প্রভাবগুলো অনেক দিন থাকে। আপনার ওয়েবসাইট এই aftre-effects থেকে রিকভার করতে গয়েষ পরিশ্রম লাগে। অমূর্ত প্রভাবগুলো شامل হয়ে থাকে কমে যাওয়া ওয়েবসাইট ট্রাফিক, Google র্যাঙ্কিং-এ পতন, ব্র্যান্ড রেপুটেশনে আঘাত, কাস্টমার ইনফ্লো কমে যাওয়া, ইত্যাদি।
এই হ্যাকগুলো কীভাবে ওয়েবসাইটকে প্রভাবিত করে সেটি মাপতে আমরা একটি স্টাডি করেছি। আমরা একটি সংক্রামিত ওয়েবসাইট 며칠 মনিটর করেছি ক্লিনআপের পর দেখতে কীভাবে পারফর্ম করে।
এটি হলো আমাদের ফলাফল:
নিচের অ্যানালিটিক্স একটি বছরের ওয়েবসাইট ট্রাফিক দেখাচ্ছে। পরবর্তী মাসগুলোতে ট্রাফিক পতন লক্ষ্য করুন।
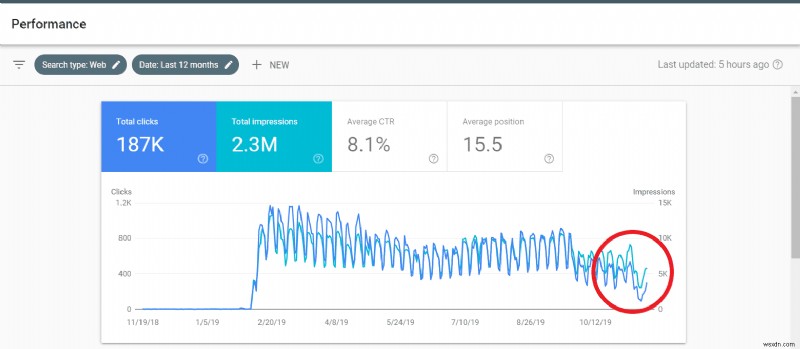
এটি হলো ওয়েবসাইটের ডেটা এই বছরের আগস্টে যখন এটি হ্যাক করা হয়নি। টোটাল ক্লিক ২০.৩k, ইমপ্রেশন ২৫৪k, গড় CTR ৮%, গড় পজিশন ১৫।
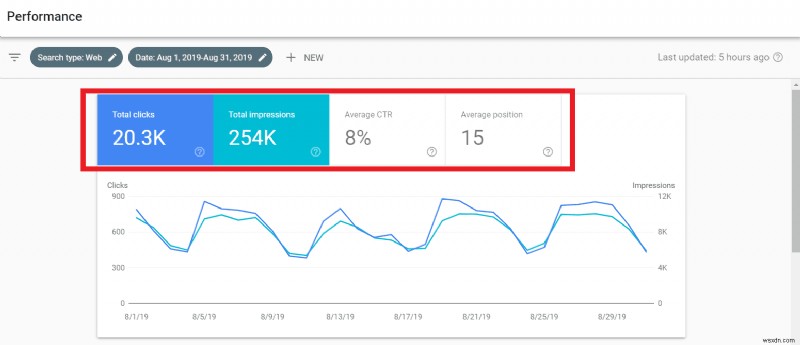
এটি আমরা হ্যাক হওয়ার মहीনের ডেটার সাথে কম্পেয়ার করেছি। নিচের ছবিতে ডিপ লক্ষ্য করুন। টোটাল ক্লিক কমে ১১.৮k, ইমপ্রেশন কমে ২০৭k, গড় CTR ৫.৭% এবং পজিশন নেমে ১৬.৬।
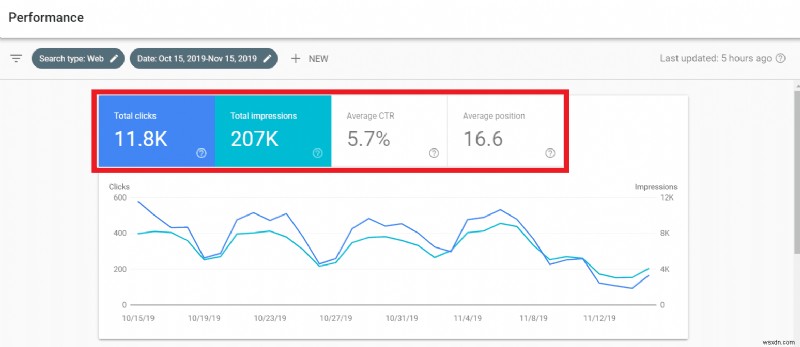
যখন আমরা হ্যাক হওয়ার দিনগুলোতে ন্যারো ডাউন করেছি, এটা হলো আমাদের ফলাফল। কয়েক দিন পর, গড় CTR ৪.৪%-এ নামল মূল ৮% থেকে। একইভাবে, ওয়েবসাইটের অন্যান্য দিকগুলোও ডিপ অনুভব করল।
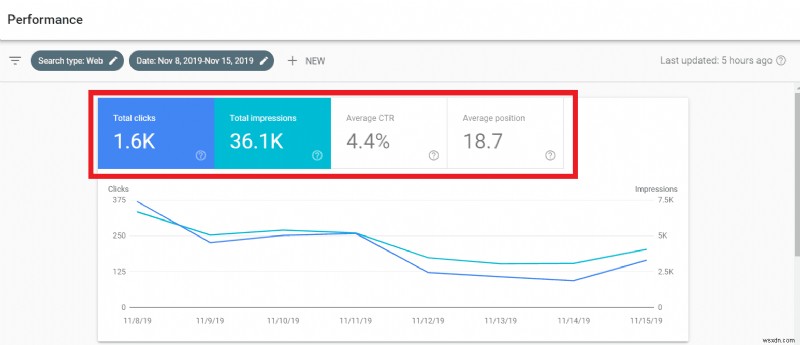
খুব স্পষ্ট যে SEO স্প্যামের ফলাফল বিশাল। আপনার ওয়েবসাইটের ট্রাফিক ও SEO-র ওপর আরও বেশি। একটি ওয়েবসাইটকে আঘাতের পর থেকে উদ্ধার করতে নিরতর প্রচেষ্টা দরকার طول সময় ধরে।
অবশ্য, আপনি এমন পরিস্থিতিতে পড়তে চান না। হ্যাঁ, আপনি এই ভয়াবহ ফলাফলগুলো সম্পূর্ণরূপে এড়াতে পারেন এই আক্রমণগুলোর জন্য একটু সতর্ক থাকায়। পরবর্তী সেগমেন্ট আপনাকে বলবে কীভাবে।
WordPress SEO স্প্যাম হ্যাক থেকে রক্ষা কীভাবে করবেন?
WordPress SEO স্প্যাম হ্যাক দিয়ে ইতিমধ্যে সংক্রামিত আপনার সাইট ক্লিন করলেও এটি নিশ্চিত করে না যে সংক্রমণ আবার দেখা দেবে না। তাই, প্রিভেন্টিভ মেজার নেওয়া সবসময় ভালো আইডিয়া।
এখানে কিছু প্রিভেনশন স্টেপ দেওয়া হলো আপনার সাইটকে WordPress SEO স্প্যাম থেকে রক্ষা করার জন্য:
১. একটি ফায়ারওয়াল ইনস্টল করুন:
WordPress SEO স্প্যাম ম্যালওয়্যার সংক্রমণ প্রতিরোধ করার সবচেয়ে সুবিধাজনক অপশন হচ্ছে একটি ওয়েবসাইট ফায়ারওয়াল ব্যবহার করা, যেমন Astra। একটি ওয়েবসাইট ফায়ারওয়াল আপনাকে আপনার ইনকামিং ট্রাফিক মনিটর করতে সাহায্য করে এবং αυτόমেটিক্যালি হুমকি এবং অন্যান্য ম্যালিশিয়াস এন্টিটি ব্লক করে।
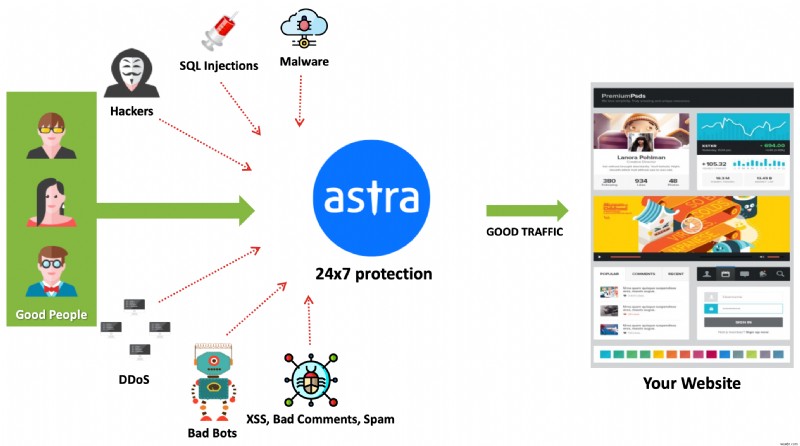
Astra Web Protection আপনার সাইটকে অটোমেটিক্যালি সিকিউর করতে সাহায্য করে এবং ভার্চুয়ালি সফ্টওয়্যার প্যাচ করে ম্যালিশিয়াস রিকোয়েস্ট আপনার ওয়েবসাইটে পৌঁছানোর আগে রোধ করে।
২. আপনার WordPress লগইন পেজ সিকিউরিটি হার্ডেন করুন
WordPress SEO স্প্যাম থেকে আপনার সাইট রক্ষা করার জন্য আপনি নেওয়া পারেন আরেকটি সিকিউরিটি মেজার হচ্ছে আপনার WordPress সাইটের লগইন পেজ সিকিউর করা। এটি আপনাকে WordPress অ্যাডমিন ড্যাশবোর্ড হ্যাক প্রতিরোধ করতে সাহায্য করবে।
এখানে কীভাবে আপনি সেটি করতে পারেন:
- WordPress লগইন পেজ সিকিউরিটি প্লাগইন ইনস্টল করুন যেমন WP-Hardening
- আপনার WordPress অ্যাডমিন পেজের ডিফল্ট URL পরিবর্তন করুন
- ইউনিক এবং স্ট্রং ইউজারনেম এবং পাসওয়ার্ড ক্রেডেনশিয়াল ব্যবহার করুন
- কONSECUTIVE লগইন অটেমপ্ট লিমিট করুন
- আপনার WordPress সাইটে লগইন অ্যাক্টিভিটি মনিটর করুন।
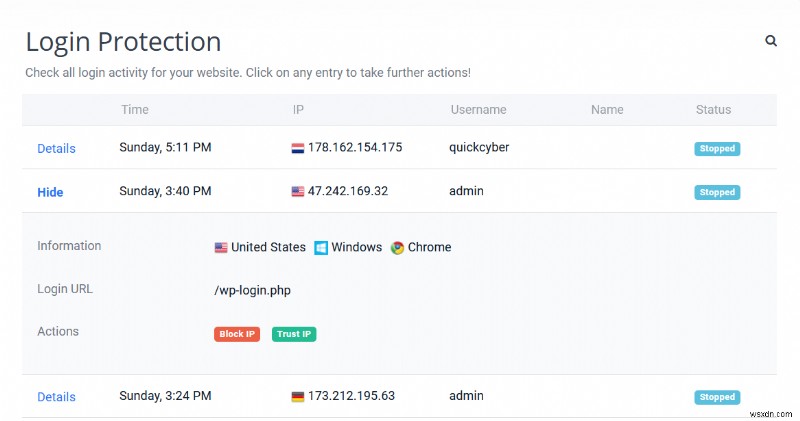
Astra Firewall-এ আপনি আপনার WordPress-এ লগইন প্রোটেকশন এনফোর্স করতে পারেন এবং আপনার সাইটে লগইন করার চেষ্টা করার ব্যক্তি/বটের ডিটেইলস টাইমস্ট্যাম্প এবং অন্যান্য তথ্য সহ দেখতে পারেন।
৩. সঠিক ফাইল ও ফোল্ডার পারমিশন সেট করুন
আপনার ফাইল ও ফোল্ডারে সঠিক অ্যাক্সেস পারমিশন সেট করলে শুধু আপনার WordPress সাইটের এক্সিকিউশন এরর প্রতিরোধ করতে সাহায্য করে না, বরং এটি WordPress SEO স্প্যাম ম্যালওয়্যার সংক্রমণের মতো সিকিউরিটি রিস্কও কমানোতে সাহায্য করতে পারে।
আপনি আপনার WP ফাইল ও ফোল্ডারে নিচের পারমিশন প্রয়োগ করতে পারেন:
- wp-config.php এর জন্য = 400/440
- সকল .php ফাইলের জন্য = 644
- index.php এর জন্য = 644/444
- wp-content ফোল্ডারের জন্য = 755
- wp-includes ফোল্ডারের জন্য = 755
- wp-content/uploads ফোল্ডারের জন্য = 755
- সাধারণ সব ফাইলের জন্য = 644
- সাধারণ সব ফোল্ডারের জন্য = 755
এ সম্পর্কে আরও তথ্যের জন্য, আমাদের ব্লগ চেক করুন: WordPress ফাইল বা ফোল্ডার পারমিশন কীভাবে ফিক্স করবেন – ধাপে ধাপে পদ্ধতি
