

হ্যাক করা ওয়েবসাইটের ৫১% এরও বেশি SEO স্প্যাম ধারণ করে। সোঝা কথায়, SEO স্প্যাম আক্রমণ খুব কমন একটি আক্রমণের ফর্ম। SEO স্প্যাম ভিন্ন ধরনের হতে পারে, 그중 সবচেয়ে ব্যাপক আক্রমণগুলোর মধ্যে একটি হলো - PHP জাপানিজ কিওয়ার্ড হ্যাক। আপনি কি আপনার ওয়েবসাইটের সারাদিয়ে বিচিত্র জাপানিজ শব্দ দেখছেন? হ্যাঁ হলে, আপনার ওয়েবসাইট PHP কিওয়ার্ড হ্যাক, যাকে PHP জাপানিজ কিওয়ার্ড হ্যাকও বলা হয় -এর শিকার হয়েছে।
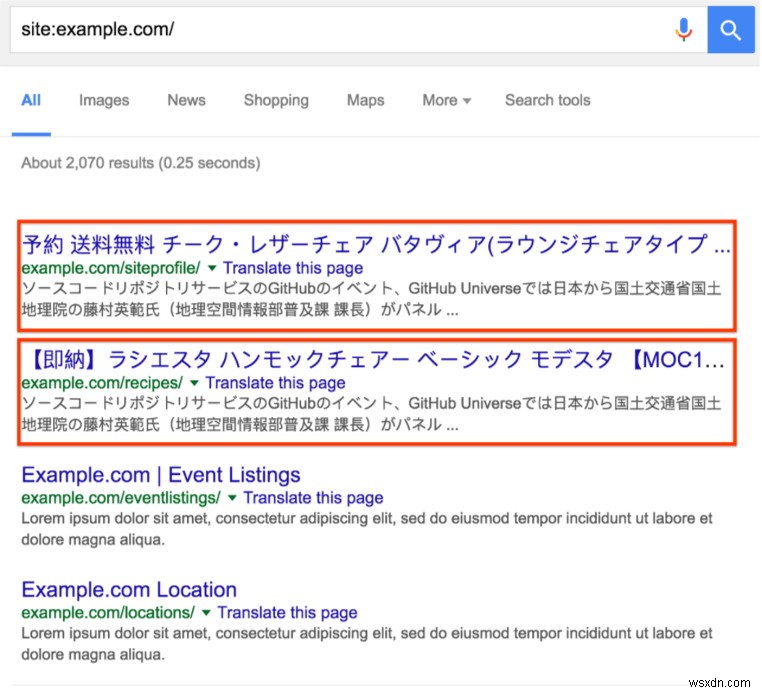
একটি PHP কিওয়ার্ড হ্যাক-এ, অটো-জেনারেটেড গিবারিশ টেক্সট ওয়েবসাইটের সকল পেজে দেখা দিতে শুরু করে। আক্রমণকারীরা এই টেক্সটের মালিক হিসেবে রেজিস্টার করে এবং সার্চ ইঞ্জিন রেজাল্ট হাইজ্যাক করে। এই পেজগুলিতে প্রায়শই নকল মাল বিক্রি করা ওয়েবসাইটের লিংক থাকে। এটি দেখায় আক্রমণকারীরা কীভাবে এই অবৈধ এবং ম্যালিশাস লিংক ইনসার্ট করে মонеタイজ করে। একটি PHP জাপানিজ কিওয়ার্ড হ্যাক, -এ, পেজগুলো সার্চ ইঞ্জিন রেজাল্টে আর্বিট্রারি জাপানিজ টাইটল এবং ডেসক্রিপশন সহ দেখতে থাকে। এই ধরণের SEO আক্রমণগুলোকেও "জাপানিজ SEO স্প্যাম" বা "জাপানিজ সিম্বল হ্যাক" বলা হয়।
এই PHP কিওয়ার্ড হ্যাক আমার ওয়েবসাইটকে কীভাবে প্রভাবিত করে?
সাইবার আক্রমণ ওয়েবসাইটের ওপর শর্ট টার্ম এবং লং টার্ম উভয় প্রভাব ফেলতে পারে। SEO স্প্যাম হ্যাক বা SEO পয়েজনিং এর মত কেসে পেছনে একটি ধ্বংসের ছাপ ছেড়ে যায় যা রিক্টিফাই করা খুব কঠিন হতে পারে। এই কেসগুলোতে, ম্যালওয়্যার রিমুভ করলেও এবং ম্যালিশাস লিংক ক্লিন করলেও, আপনার SERPs এবং Google র্যাঙ্কিং হ্যাকের আগের অবস্থায় ফিরিয়ে আনা প্রায় অসম্ভব। এজন্য PHP কিওয়ার্ড হ্যাক আরও ক্ষতিকর।
ভুলবেন না যে একটি ওয়েবসাইট তৈরি করে এবং এর রেপুটেশন বিল্ড করতে অনেক প্রয়াস লাগে। একটি ওয়েবসাইটের ব্র্যান্ডিং প্রায়শই PHP জাপানিজ কিওয়ার্ড হ্যাক-এর প্রথম ক্যাজুয়াল্টি।
আসলে, আমাদের ক্লায়েন্টের একটি ওয়েবসাইটে PHP কিওয়ার্ড হ্যাক ইনভেস্টিগেট করার সময়, আমরা পেলাম যে হ্যাক হওয়ার ঠিক পর দর্শক সংখ্যা তীব্রভাবে কমে গেছে। মেট্রিক্স যেন টোটাল ক্লিক, ইমপ্রেশন, এবং এমনকি এভারেজ CTR এবং পজিশন হ্যাক হওয়ার সময় পতন পেয়েছিল। 더불어, যেহেতু ওয়েবসাইটের SEO-র ওপর হিট পড়েছিল, এর লাস্টিং ইমপ্যাক্ট পড়েছিল।
PHP কিওয়ার্ড হ্যাক কনফার্ম কীভাবে করবেন?
Google সার্চ ইঞ্জিন ব্যবহার করে হ্যাক চিহ্নিত করুন
আপনি Google সার্চে এই কমান্ড ব্যবহার করে জাপানিজ স্প্যাম টেক্সট ধারণকারী পেজগুলো খুঁজে পেতে পারেন: site:[root site url] japan। এই কমান্ড আপনার ওয়েবসাইট থেকে সেই পেজগুলো দেখাবে যেগুলো "japan" শব্দটি ধারণ করে। আপনি যদি এমন কোনো পেজ পান, তবে আপনার ওয়েবসাইটে PHP কিওয়ার্ড হ্যাক আছে।
Google Search Console-এ এক নজর দিন
Google Search Console আপনার ওয়েবসাইট সম্পর্কে সকল ইনফরমেশন ধারণ করে এবং ওয়েবমাস্টাররা ব্যাপকভাবে তাদের ওয়েবসাইট কন্ট্রোল এবং মেইনটেইন করতে ব্যবহার করে। একবার কনসোলে লগইন করলে, "Security Issues Tool" অপশনে নেভিগেট করুন এবং সকল রেজাল্ট চেক করুন। আপনার ওয়েবসাইটে কোনো PHP কিওয়ার্ড হ্যাক থাকলে, সেটি লিস্টেড হতে পারে।
আপনার ওয়েবসাইটকে একটি স্ক্যানারের মাধ্যমে চালান
PHP জাপানিজ কিওয়ার্ড হ্যাক চেকার টুল ব্যবহার করে আপনি খুব সহজে আপনার ওয়েবসাইটের যেকোনো হ্যাক ডিটেক্ট করতে পারেন সব ঝামেলা ছাড়া। এই লিংক, -এ আপনি Astra-এর PHP জাপানিজ SEO হ্যাক স্ক্যানার পাবেন। এই স্ক্যানার আপনার পুরো ওয়েবসাইট gjennom যাবে এবং ক্লিনআপের জন্য প্রতিটি ইনফেক্টেড পেজ খুঁজে বের করবে।
PHP কিওয়ার্ড হ্যাক ফিক্স করা
আপনার ওয়েবসাইটের ব্যাকআপ নিন
আপনার ওয়েবসাইটের ব্যাকআপ রাখা সবসময় ভালো আইডিয়া কারণ এটি দ্রুত আপনার ওয়েবসাইটের একটি ফ্রেশ কপি ইনস্টল করে সেটি অনলাইন ফেরত আনতে সাহায্য করতে পারে। তবে, এই ম্যালওয়্যার ক্লিন করার আগে নিশ্চিত হন যে আপনার ওয়েবসাইটের ব্যাকআপ আছে। কোনো কিছু ভুল হলে, আপনি আপনার ব্যাকআপ ভার্সন লোড আপ করতে পারেন।
Google Search Console-এ যেকোনো নতুন ইউজার অ্যাকাউন্ট ভেরিফাই করুন
প্রায়শই আক্রমণকারীদের অ্যাডমিন প্রিভিলেজ থাকে এবং তার মাধ্যমে তারা আপনার ওয়েবসাইটের সেটিংস পরিবর্তন করতে পারে বা PHP কিওয়ার্ড হ্যাক ইনস্টল করতে পারে। আপনার Search Console-এ লগইন করার পর, অ্যাডমিন অ্যাক্সেস থাকা সকল ইউজার চেক করুন। আপনি যদি কোনো অজানা বা সন্দেহজনক ইউজার পান, সেগুলো সরিয়ে ফেলুন কারণ সেগুলো আক্রমণকারী হতে পারে।
আপনার '.htaccess' ফাইল চেক করুন
'.htaccess' ফাইল একটি ওয়েবসাইটের জন্য সবচেয়ে গুরুত্বপূর্ণ ফাইলগুলোর একটি। একবার আক্রমণকারীদের এটিতে অ্যাক্সেস পেলে, তারা ব্যবহারকারীদের এবং সার্চ ইঞ্জিনগুলিকে হানিকারক পেজ বা ওয়েবসাইটে রিডাইরেক্ট করতে পারে। আপনার কাছে যদি ফাইলের একটি ক্লিন কপি থাকে, ইনফেক্টেড ফাইলটিকে সেটি দিয়ে রিপ্লেস করুন। কোড অডিট করুন এবং আপনি যদি কোনো সন্দেহজনক কোড স্নিপেট পান, সেগুলো "#" ব্যবহার করে কমেন্ট আউট করুন।
আপনার ওয়েবসাইটের সাইটম্যাপগুলো ভেরিফাই করুন
আক্রমণকারী প্রায়শই সাইটম্যাপ এডিট করে বা নতুন সাইটম্যাপ যোগ করে যাতে তাদের লিংকগুলো দ্রুত ইন্ডেক্স হয়। বিদ্যমান সাইটম্যাপগুলো চেক করুন এবং নিশ্চিত হন কোনো অজানা অডিশন বা এডিট নেই। আপনি যদি নতুন সাইটম্যাপ পান, সেগুলো চেক করুন সপ্যামি লিংক আছে কিনা।
wp-config ফাইল চেক করুন
Wp-config ফাইল আপনার ওয়েবসাইটের সকল কনফিগারেশন ধারণ করে। আক্রমণকারী এই ফাইলটি অ্যাক্সেস পেলে, তারা সহজে ফাইলটি এডিট করে ম্যালিশাস লিংক যোগ করতে পারে এবং সেটিংস পরিবর্তন করে PHP কিওয়ার্ড হ্যাক-কে আরও ইফেক্টিভ করতে পারে। ফাইলটি খুলুন এবং চেক করুন কোনো সাম্প্রতিক অজানা এডিট আছে কিনা। এই ফাইল এডিট করা রিস্কি কাজ, কারণ ভিটাল ফাইল ডিলিট করলে আপনার ওয়েবসাইট ডাউন হয়ে যেতে পারে। এই ফাইলে যেকোনো পরিবর্তন আনার আগে এই ফাইলের ব্যাকআপ নিন, যেটি কোনো আনচাহেড এরর হলে ব্যবহার করা যাবে।
আপলোড করা ম্যালিশাস ফাইলগুলো সরিয়ে ফেলুন
আপনার ওয়েবসাইটে আপলোড করা ম্যালিশাস ফাইলগুলো খুঁজে বের করতে, wp-content/uploads ডিরেক্টরিতে যান। '.php', 'js' বা '.ico' মতো ব্ল্যাকলিস্টেড এক্সটেনশনযুক্ত ফাইলগুলো খুঁজুন। এমন ফাইলগুলো প্রায়শই ম্যালিশাস প্রকৃতির এবং PHP কিওয়ার্ড হ্যাক-এর কারণ। হ্যাক বন্ধ করতে সকল такие ফাইল সরিয়ে ফেলুন।
সকল কোর ফাইল, প্লাগইন এবং থিম ফাইল রিপ্লেস করুন
আপনার কোর ফাইলগুলোর একটি ক্লিন ব্যাকআপ থাকলে, আপনি ইনফেক্টেড ফাইলগুলো ব্যাকআপ ফাইল দিয়ে রিপ্লেস করতে পারেন। এটি নিশ্চিত করবে যে সকল হানিকারক কোড বা সেটিংস অনডান হয়েছে।
একটি ম্যালওয়্যার স্ক্যানার ব্যবহার করুন
Astra-এর মতো একটি ম্যালওয়্যার স্ক্যানার ব্যবহার করলে আপনার ওয়েবসাইটে লুকানো যেকোনো ম্যালওয়্যার খুঁজে বের করা এবং রিমুভ করা যাবে। এটি আপনার পুরো সাইট ক্রল করবে এবং আক্রমণকারীদের দ্বারা সengনেচুরে লুকানো যেকোনো হানিকারক ফাইল বা প্রোগ্রাম চিহ্নিত করবে যাতে সেগুলো ডিটেক্ট এবং রিমুভ করা কঠিন হয়।
আরও বিস্তারিত ধাপের জন্য আমাদের PHP হ্যাক ও ম্যালওয়্যার রিমুভাল গাইড চেক করুন।
উপসংহার
একটি ব্র্যান্ড ইমেজ এবং রেপুটেশন বিল্ড আপ করতে অনেক সময় এবং প্রয়াস লাগে এবং একটি সিম্পল PHP জাপানিজ কিওয়ার্ড হ্যাক সেটি নষ্ট করতে পারে। এমনকি আপনি যদি প্রোएक্টিভলি হ্যাকটি রিমুভ করতে পারেন, ইমপ্যাক্টটি দীর্ঘদিন থাকতে পারে, এবং রেপুটেশন পুনর্গঠন করলে লাগবে যেন স্ক্র্যাচ থেকে শুরু করা হচ্ছে। নিচের সিম্পল কিছু ধাপ ফলো করে, আপনি আপনার ওয়েবসাইটকে এই হ্যাকগুলোর থেকে সুরক্ষিত রাখতে পারেন:
- সকল ডিফল্ট পাসওয়ার্ড পরিবর্তন করুন এবং আপনার অ্যাকাউন্টের জন্য স্ট্রং অ্যালফানিউমেরিক পাসওয়ার্ড ব্যবহার করুন। 더불어, ২ ফ্যাক্টর অথেন্টিকেশন ব্যবহার করলে আপনার ওয়েবসাইটের নিরাপত্তা শক্তিশালী হবে এবং আপনার ব্যবহারকারীদের রক্ষা করবে
- Astra-এর মতো ফায়ারওয়াল ব্যবহার করুন, হানিকারক এলিমেন্টগুলো দূরে রাখতে। Astra-এর সিকিউরিটি স্যুট স্বয়ংক্রিয়ভাবে আপনার ওয়েবসাইট রক্ষা করে এবং সকল ম্যালিশাস রিকোয়েস্ট আপনার ওয়েবসাইটে পৌঁছাতে না দিয়ে ব্লক করে। আপনি এখানে আমাদের সিকিউরিটি সার্ভিস সম্পর্কে আরও জানতে পারেন।
- আপনার ওয়েবসাইটের নিয়মিত ব্যাকআপ রাখুন। আপনার ওয়েবসাইটের একটি ক্লিন কপি থাকা সবসময় সাহায্যকারী এবং বিশেষ করে যখন আপনার ওয়েবসাইট আক্রমণকারীদের দ্বারা ডাউন করা হয়। ব্যাকআপ কপি ব্যবহার করে আপনি দ্রুত সেটি অনলাইন ফেরত আনা পারবেন। অধিকাংশ হোস্টিং সার্ভার অটোমেটিক পিরিয়ডিক ব্যাকআপের অপশন দেয়
আপনার ওয়েবসাইটের নিরাপত্তায় বিনিবেশ করা এক ऐसी জিনিস যা দীর্ঘদিনে লাভ দেয় এবং যেকোনো সম্ভাব্য লস প্রিভেন্ট করে। আমরা বুঝতে পারছি আপনার ওয়েবসাইট তৈরিতে কত কঠোর পরিশ্রম লেগেছে, এবং আমরা Astra-তে আপনার ওয়েবসাইটের জন্য সেরা নিরাপত্তা সমাধান দিতে পারি। আমাদের সাথে, আপনাকে আর আপনার ওয়েবসাইটের নিরাপত্তা নিয়ে চিন্তা করতে হবে না।
