

ইমেইল হ্যাকার, সাইবার অপরাধী, জাসوس, এবং অন্যান্য অনলাইন দুশ্চরিত্রদের জন্য একটি প্রমুখ অ্যাট্যাক ভেক্টর। যেহেতু এটিই সত্য, আপনার জন্য জরুরি যে আপনি কীভাবে একটি অনসেফ ইমেইল অ্যাট্যাচমেন্ট চেনবেন।
আপনি যদি নিশ্চিত না হন কোথা থেকে শুরু করবেন, পড়তে থাকুন। আমরা কয়েকটি রেড ফ্ল্যাগ ব্যাখ্যা করব যা আপনাকে আপনার ইনবক্সে সম্ভাব্য বিপদজনক ফাইলগুলো চেনতে সাহায্য করবে।
১. বিপদজনক ফাইল এক্সটেনশন
দুর্ভাগ্যক্রমে, বেশ কিছু ফাইল এক্সটেনশন আছে যা সম্ভবত আপনার কম্পিউটারে কোড রান করতে পারে এবং সেজন্য ম্যালওয়্যার ইনস্টল করতে পারে।
আপনার আশা অনুযায়ী, হ্যাকাররা এগুলো সহজে চেনা যাবে সেটা কর না। প্রায়শই, বিপদজনক ফাইল এক্সটেনশন ZIP ফাইল এবং RAR আর্কাইভে লুকিয়ে রাখা হয়। আপনি যদি একটি অনিচিত কন্ট্যাক্ট থেকে আসা অ্যাট্যাচমেন্টে যেকোনো এক্সটেনশন দেখেন, তবে সেটিকে সন্দেহের দৃষ্টিতে দেখুন।
সবচেয়ে বিপদজনক ফাইল এক্সটেনশন হলো EXE। এগুলো উইন্ডোজ এক্সিকিউটেবল ফাইল যা বিশেষভাবে বিপদজনক তাদের অ্যান্টিভাইরাস অ্যাপ ডিজেবল করার ক্ষমতার কারণে।
অন্যান্য বারবার ব্যবহৃত এক্সটেনশনগুলো যাদের ওপর নজর রাখা উচিত:
- JAR: এগুলো Java রানটাইম ইনসিকিউরিটির সুযোগ নিতে পারে।
- BAT: MS-DOS-এ রান হওয়া কমান্ডের একটি লিস্ট ধারণ করে।
- PSC1: কমান্ডসহ একটি PowerShell স্ক্রিপ্ট।
- VB এবং VBS: এম্বেডেড কোডসহ একটি Visual Basic স্ক্রিপ্ট।
- MSI: উইন্ডোজ ইনস্টলার আরেকটি টাইপ।
- CMD: BAT ফাইলগুলোর মতো।
- REG: উইন্ডোজ রেজিস্ট্রি ফাইল।
- WSF: একটি উইন্ডোজ স্ক্রিপ্ট ফাইল যা মিক্সড স্ক্রিপ্টিং ল্যাঙ্গুয়েজ পারমিট করে।
আপনাকে ম্যাক্রোসহ Microsoft Office ফাইলগুলো ওপরও (যেমন DOCM, XLSM, এবং PPTM) নজর রাখতে হবে। ম্যাক্রোস ক্ষতিকর হতে পারে কিন্তু বिजনেস ডকুমেন্টে সাধারণ—বিশেষ করে। আপনাকে আপনার নিজের বিচারশক্তি ব্যবহার করতে হবে।
২. এনক্রিপ্টেড আর্কাইভ ফাইল
যে podle আমরা-अবদ্য করলাম, আর্কাইভ ফাইল (যেমন ZIP, RAR, এবং 7Z) ম্যালওয়্যার লুকাতে পারে।
সমস্যাটি এনক্রিপ্টেড আর্কাইভ ফাইলগুলোর জন্য বিশেষভাবে তীব্র—অর্থাৎ, যেসব ফাইল তাদের কন্টেন্ট এক্সট্র্যাক্ট করার জন্য একটি পাসওয়ার্ড চায়। কারণ এগুলো এনক্রিপ্টেড, আপনার ইমেইল প্রোভাইডারের নেটিভ অ্যান্টিভাইরাস স্ক্যানার সেগুলোর কন্টেন্ট দেখতে পারে না, এবং সেজন্য এগুলোকে ম্যালওয়্যার হিসেবে ফ্ল্যাগ করতে পারে না।
প্রতিবাদটি হলো এনক্রিপ্টেড আর্কাইভ ফাইল সংবেদনশীল ডেটা একটি রিসিপিয়েন্টকে পাঠানোর একটি চমৎকার উপায়; এজন্য এটি ব্যাপকভাবে ব্যবহৃত হয়। আবার, আপনাকে আপনার নিজের বিচারশক্তি ব্যবহার করতে হবে এবং ফাইলটি নিরাপদ কিনা সেটা নিয়ে সিদ্ধান্ত নিতে হবে।
৩. কে ইমেইলটি পাঠিয়েছে?
এটি বলা দরকার নেই যে একটি ননসেন্সিক্যাল অ্যাড্রেস থেকে আসা ইমেইল (উদাহরণস্বরূপ, e34vcs@hotmail.com) σχεদেই কিছু যা আপনাকে খুলা উচিত নয়। বদলে, তাৎক্ষণিক স্প্যাম হিসেবে ফ্ল্যাগ করুন এবং আপনার ইনবক্স থেকে সরিয়ে ফেলুন।
এই অংশটি সহজ, কিন্তু পরিস্থিতি দ্রুত আরও জটিল হতে পারে।
ম্যালিশিয়াস এক্টররা ইমেইল অ্যাড্রেসকে অফিশিয়াল সোর্সের মতো দেখানোর এক্সপার্ট। বাস্তবে, সেগুলো ফিশিং অ্যাট্যাক। উদাহরণস্বরূপ, হয়তো আপনার ব্যাঙ্কের ইমেইল অ্যাড্রেস হলো customers@bigbank.com; একটি হ্যাকার customers@bigbank.co থেকে ইমেইল পাঠাতে পারে। আপনি যখন আপনার ইনবক্স হরিজ দ্রুত স্ক্যান করছেন, তখন এটি সহজেই অগ্রাহ্য হতে পারে।
সাম্প্রতিক বছরে ইমেইল স্পুফিং-এ একটি বৃদ্ধি হয়েছে। স্পুফিং-এ, একটি আক্রমণকারী ইমেইল সার্ভারকে ঠক করে মনে করিয়ে দেয় যে ইমেইলটি স্পুফ করা অ্যাড্রেস থেকে আসছে। আপনি সেন্ডার ফিল্ডে ব্যক্তির আসল অ্যাড্রেস এবং প্রোফাইল পিকচারও দেখবেন।
তত্ত্বাবধানে, আপনি ইমেইলের সোর্স কোড যাচাই করে স্পুফড ইমেইল চেনতে পারেন, কিন্তু অধিকাংশ ইউজারের ক্ষমতার বাইরে। আপনি যদি সেন্ডার থেকে ইমেইল এক্সপেক্ট না করেন এবং অ্যাটাচমেন্ট ফাইলটি আমরা যা আলোচনা করছি সে বক্সগুলো টিক করে, তবে এটি সম্ভবত ম্যালওয়্যার।
শেষে মনে রাখবেন যে একটি অ্যাট্যাচমেন্ট ম্যালিশিয়াস হতে পারে এমনকি আপনি সেন্ডারকে জানলে এবং ইমেইল স্পুফড না হলেও। যদি সেন্ডার নিজের মেশিন ইনফেক্টেড থাকে, তবে সেটি তাদের জানতে পারে না তাদের কন্ট্যাক্ট লিস্টে ইমেইল পাঠাতে পারে।
৪. অদ্ভুত ফাইলনেম
যেভাবে আপনার র্যান্ডম ইমেইল অ্যাড্রেসকে চরম অবিশ্বাসের সাথে দেখতে হবে, ঠিক उसीভাবে অ্যাট্যাচমেন্ট যেসব ফাইলনেম র্যান্ডম ক্যারেক্টার স্ট্রিং দিয়ে কম্পোজড সেগুলোর ওপরও সতর্ক থাকা উচিত।
লোকেরা ২০-অক্ষরের আলফানিউমেরিক কোড দিয়ে ডকুমেন্টের নাম রাখে না, এবং আপনার কম্পিউটার আপনাকে কখনো সেটি করতে বলবে না।
সμοίভাবে, "freemoney" বা "greatopportunity" এর মতো নাম অজানা সেন্ডার থেকে আসলে ম্যালওয়্যার ধারণ করার সম্ভাবনা বেশি এবং তাৎক্ষণিক অ্যালার্ম বেল বাজাতে হবে।
৫. ইমেইলটির কন্টেন্ট অধ্যয়ন করুন
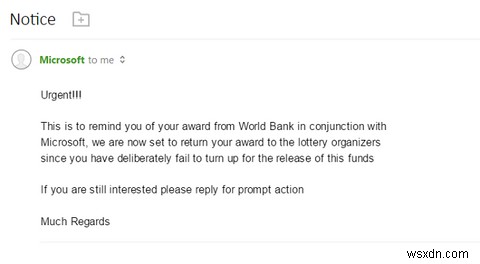
ইমেইলটির টেক্সট মেসেজটি— এবং সেজন্য যেকোনো অ্যাট্যাচমেন্ট— বিশ্বাসযোগ্য কিনা সেটা নিয়ে কিছু ইশারা দিতে পারে।
আপনি যে স্প্যাম ইমেইল, স্পুফড ইমেইল, এবং ফিশিং ইমেইল পান তাদের অনেকটি বট লিখে। সেগুলো প্রায়শই খারাপ ফরম্যাটিং এবং স্পেলিং এরর রাখে।
অন্যান্য ছোট ছোট ইন্ডিকেশনও আছে। উদাহরণস্বরূপ, হয়তো আপনার বেস্ট ফ্রেন্ড থেকে আসা বলে একটি ইমেইল আপনাকে আপনার পূর্ণ নাম দিয়ে বুলায় আপনার নিকনেমের বদলে। অথবা হয়তো এটি ফরম্যাল ল্যাঙ্গুয়েজ এবং অন্যান্য সিন্ট্যাক্স ব্যবহার করে যা আপনি জানেন সেই ব্যক্তি কখনো ব্যবহার করবেন না।
আপনাকে একটি ইমেইল verden সন্দেহ করা উচিত যা আপনাকে এর অ্যাট্যাচমেন্ট ডাউনলোড এবং রান করতে বলে। এই ইমেইলগুলো প্রায়শই FedEx এবং DHLের মতো কোম্পানির থেকে আসা বলে দেখানো হয়; সেগুলো দাবি করে যে আপনি ডাউনলোড দিয়ে আপনার প্যাকেজ ট্র্যাক করতে পারেন। যেহেতু আমরা অনলাইন শপিং রুটিন যুগে বাস করি, এটি সহজে ধোখা দিতে পারে, বিশেষ করে আপনি ডেলিভারি এক্সপেক্ট করলে।
৬. আপনার অ্যান্টিভাইরাস স্যুট ব্যবহার করুন
আপনি যদি একটি ইমেইল অ্যাট্যাচমেন্টের সম্ভাব্য সেফটি নিয়ে দ্বন্দ্বে পড়েন, নিশ্চিত করুন আপনি সেটি আপনার ডেস্কটপ অ্যান্টিভাইরাস অ্যাপ দিয়ে রান করিয়ে আপনার মেশিনে রান করার আগে।
বোঝার ব্যাপার, যদি আপনার অ্যান্টিভাইরাস প্রোগ্রাম ফাইলটি সাস্পিশিয়াস হিসেবে ফ্ল্যাগ করে, থামুন। ফাইলটি আপনার কম্পিউটার থেকে ডিলিট করুন এবং আবার ডাউনলোড করবেন না। সবচেয়ে খারাপ কোর্স অফ অ্যাকশন হবে ভিন্ন ভিন্ন ম্যালওয়্যার ওয়ার্নিং-এর মাধ্যমে ক্লিক করে প্রসিড করা।
মনে রাখবেন, যদিও অ্যান্টিভাইরাস অ্যাপগুলো পারফেক্ট নাও হতে পারে (তারা কখনো কখনো ফালস পজিটিভ ফ্ল্যাগ করে), সেগুলো এক সাস্পিশিয়াস ইমেইলের চেয়ে অনন্ত গুণ বেশি বিশ্বস্ত যা দাবি করে এর অ্যাট্যাচমেন্ট নিরাপদ যদিও স্ক্যান করলে ফ্ল্যাগ করা হয়।
(নোট: আপনার অ্যান্টিভাইরাস অ্যাপের একুরেসি কীভাবে টেস্ট করবেন সেটা আমরা ব্যাখ্যা করেছি আপনি যদি আরও তথ্য চান।)
ইমেইলের সাথে সবসময় একটি স্বাস্থ্যকর সন্দেহ রাখুন
দুর্ভাগ্যক্রমে, অনসেফ ইমেইল অ্যাট্যাচমেন্ট চেনার জন্য একটি সাইজ-ফিটস-অল সমাধান নেই। ব্যাপকভাবে বলতে গেলে, যত বেশি রেড ফ্ল্যাগ অ্যাট্যাচমেন্টটি টিক করবে, তত বেশি সম্ভাবনা এটি একটি হাজার্ডাস ফাইল।
আপনি যদি অনিশ্চিত হন, সেন্ডারের সাথে যোগাযোগ করুন এবং স্পষ্টীকরণ চান। অধিকাংশ ব্যবসা এবং ব্যক্তি শুধু খুশি হবে আপনাকে একটি অ্যাট্যাচমেন্টের বстинতা বা অন্যথা সম্পর্কে জানাতে। চূড়ান্তভাবে, গোল্ডেন রুল মেনে চলুন: যদি সন্দেহ হয়, আপনি নিশ্চিত হওয়া পর্যন্ত প্রসিড করবেন না যে এটি নিরাপদে করা যাবে।
আপনাকে একটি সিকিউয়ার এবং এনক্রিপ্টেড ইমেইল ক্লায়েন্ট ব্যবহার করার ওপরও বিবেচনা করা উচিত এক্সট্রা সিকিউরিটির জন্য।
আপনি যদি ইমেইল ব্যবহার করার সময় সেফ থাকার বিষয়ে আরও জানতে চান, তবে Gmail-এ স্প্যাম ইমেইল বন্ধ করার পদ্ধতি এবং স্পিয়ার ফিশিং ইমেইল স্ক্যাম চেনার পদ্ধতি শিখতে কয়েক মিনিট দিন।
