

আমি শেষবার সিস্টেম স্যান্ডবক্সিং (system sandboxing) সফটওয়্যার টেস্ট করলাম XP যুগে। আমি ShadowGuard-এর মত প্রোগ্রামের কথা মনে পড়ে, যদি আমার মেমরি সার্ভস (serves) মে ভালো, এবং Deep Freeze, যেটি একটি ভার্চুয়াল ফাইলসিস্টেম লেয়ার (virtual filesystem layer) তৈরি করতে ডিজাইন করা হয়েছিল যেখানে আপনার এক্টিভ সেশনের동안 পরিবর্তনগুলো হয়, এবং পরবর্তী রিবুটে, এগুলো একটি ক্লিন স্টেট (clean state)-এ স্ক্রাব (scrub) হয়ে যাবে। সারমর্মে, সিলেক্টিভ মডিফিকেশন (selective modification) ক্যাপাবিলিটি (capability) সহ একটি রিড-অনলি (read-only) সিস্টেম।
অ্যাপ্লিকেশনগুলোর জন্য, আপনি কম কমপ্লেক্স (less complicated) কিছু চাইতে পারেন - এবং যাদের দরকার, তাদের জন্য ছিল Sandboxie। যেভাবে হয়েছে, আমি কখনো সত্যিকারের এই অ্যাপ্লিকেশনটি ট্রাই (try) করিনি, না এর আরলি ডেইজ (early days)-এ এবং না পরে একুয়ায়ার (acquire) হওয়ার পর, কিন্তু এখন, উইন্ডোজ ডিফেন্ডার অ্যাপ্লিকেশন গার্ড (Windows Defender Application Guard) (অসফলভাবে) উইন্ডোজ ১০ হোম-এ ট্রাই করার পর, আমি এই প্রোগ্রামকে আরেকবার লুক (look) দিতে সিদ্ধান্ত নিলাম। তাহলে চলুন Sandboxie-র একটি টেস্ট এবং রিভিউ করি। আমাদের একটি সিকিউরিটি ক্যাসল (security castle) বানাই!
সেটআপ এবং কনফিগারেশন
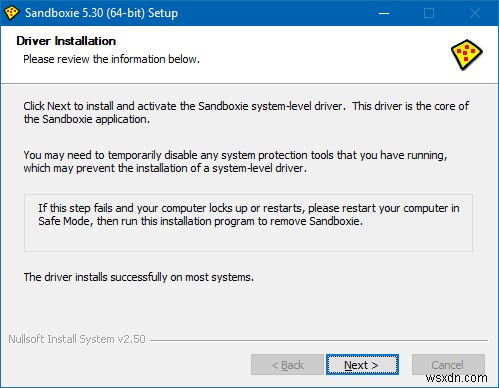
ইনস্টলেশন কমপ্লিকেটেড (complicated) নয়, তবে এটি আপনাকে যে করছেন সেটার ওপর attention (দৃষ্টি) দিতে বাধ্য করে। সেটআপের প্রধান অংশ হলো Sandboxie ড্রাইভার (driver), যা ব্যাকগ্রাউন্ডে সব ম্যাজিক করে। আমার উইন্ডোজ ১০ হোম বক্সে (box) এটি করার কোনো সমস্যা হয়নি - বিল্ট-ইন Mitigation Protections ছাড়া অন্য কোনো সিকিউরিটি সফটওয়্যার ব্যবহার করিনি।
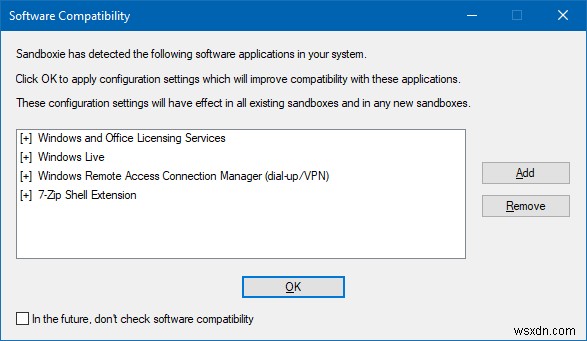
ফার্স্ট রান (first run)-এ, Sandboxie আমার সিস্টেমের সফটওয়্যার স্ক্যান (scan) করলো এবং আমাকে জিজ্ঞেস করলো ভিন্ন কনফিগারেশন সেটিংস অ্যাপ্লাই (apply) করা উচিত কিনা। আমি এই পয়েন্টে নিশ্চিত নই এটি কী করে, কিন্তু আমি স্টেপটি কমপ্লিট হওয়া দিলাম। ভালো, এটা নয় যে আপনার OK ক্লিক না করার অপশন আছে, কিন্তু আপনি দেখানো এন্ট্রিগুলো রিমুভ করতে পারেন।
টিউটোরিয়াল
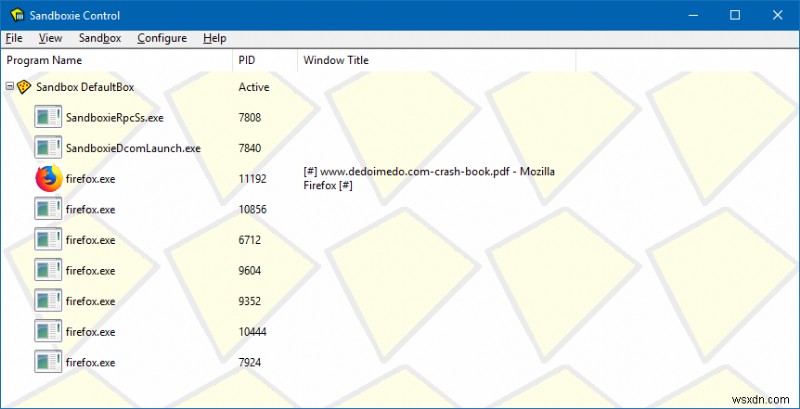
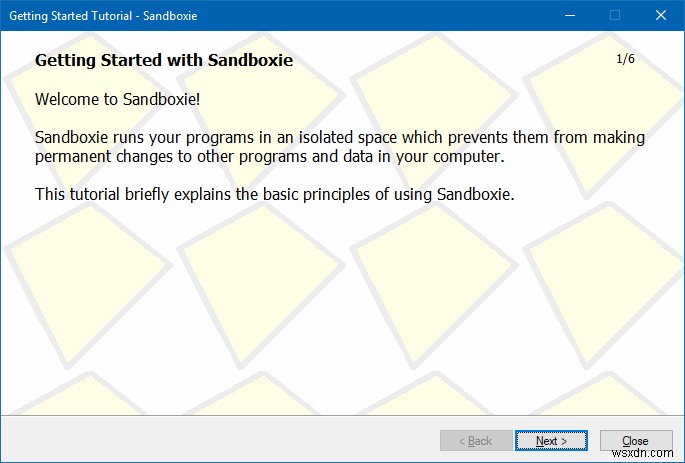
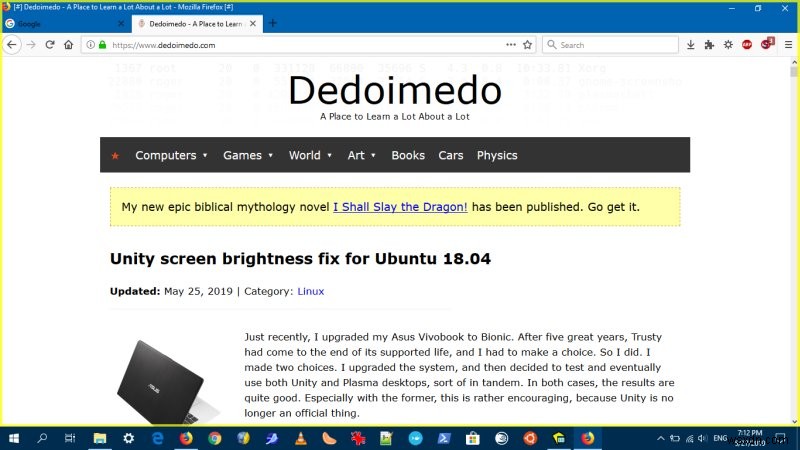
কারণ Sandboxie-এর ব্যবহার trivial (তুচ্ছ) নয়, প্রোগ্রামটি একটি টিউটোরিয়াল দিয়ে শুরু হয়। আপনাকে কয়েকটি ধাপ ফলো (follow) করতে বলা হয়, যাতে আপনি অ্যাপ্লিকেশন কীভাবে কাজ করে সেটি জানতে পারেন। আমি উইজার্ডটিকে কিছুটা clunky (ব Gefühl) পেলাম, এবং আমি কী হচ্ছে সেটি বুঝতে পারলাম শুধু এটি কমপ্লিট করার পর, बोलা যাক। TL;DR, আপনার ডেস্কটপে আপনার ডিফল্ট ওয়েব ব্রাউজারের জন্য একটি Sandboxie-এড (Sandboxie-ed) শর্টকাট থাকবে, এবং আপনি যদি সেটি রান করেন, আপনার ব্রাউজার (এই কেসে Firefox) স্যান্ডবক্সড (sandboxed) तौर पर লঞ্চ হবে। মেইন প্রোগ্রাম ইন্টারফেস একটি টাস্ক ম্যানেজার (task manager)র সর্তে, এবং এটি আপনাকে আপনার সব স্যান্ডবক্সড অ্যাপ্লিকেশন দেখাবে, তাদের কন্টেইনারস (containers) দ্বারা গ্রুপড (grouped) (আপনি পরে ديفারেন্ট স্যান্ডবক্স কনফিগার করতে পারেন)। যখন একটি প্রোগ্রাম Sandboxie-র অধীনে রান করছে, আপনি এটিকে টাইটেলে [#] প্রিফিক্স (prefix) এবং সাফিক্স (suffix) দিয়ে আইডেন্টিফাই (identify) করতে পারেন (তৎক্ষণিক নয় কারণ সব প্রোগ্রাম টাইটেল দেখায় না), এবং মাউস অ্যাপ্লিকেশন উইন্ডোর ওপরে হোভার (hover) করলে একটি হলদে বর্ডার (yellow border) দিয়ে।
বালুতে খেলা
আমি প্রোগ্রামটি ব্যবহার শুরু করলাম, এবং শীঘ্রই শিখলাম যে এতে Immediate Recovery (তৎক্ষণিক রিকভারি) নামে একটি ফাংশন আছে। আপনি যদি প্রি-ডিফাইনড (pre-defined) ফোল্ডারগুলোর যেকোনো একটিয় একটি ফাইল কপি করেন, আপনি সেগুলো স্যান্ডবক্স থেকে "রিকভার" (recover) করে আপনার রিয়েল সিস্টেমে আনতে পারেন। ডিফল্টভাবে, Sandboxie স্যান্ডবক্সের ভিতরে চল रहे অ্যাপ্লিকেশনগুলোকে আউটসাইড ফাইলসিস্টেম (outside filesystem) থেকে আইসোলেট (isolate) করে, তাই আপনি যদি সেগুলো ক্লোজ (close) করেন, সব পরিবর্তন হারাবে (যেমন ডাউনলোডস)। এটি লিনাক্স লাইভ সেশনে (Linux live session) ব্রাউজার রান করার মতো, যেখানে আপনার কোনো পারসিস্টেন্স (persistence) নেই, এবং রিবুট করলে পরিবর্তনগুলো গিয়ে যায়। আপনি যদি না জানেন লিনাক্স কী, লাস্ট সেন্টেন্সটি উপেক্ষা করুন।
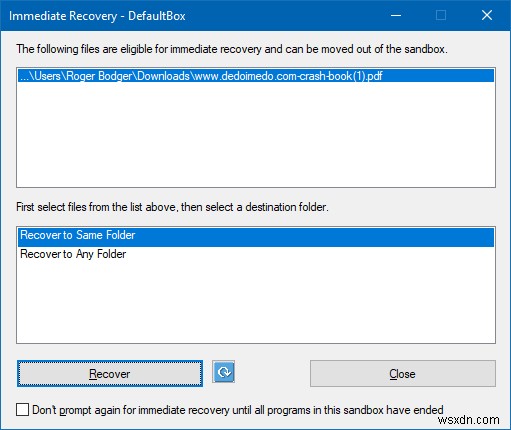
Close মানে আপনি সিম্পলি ফাইলটিকে স্যান্ডবক্সড সেশনের ভিতরে রাখেন; খুব intuitive (সাদৃশ্যবোধগম্য) নয়।
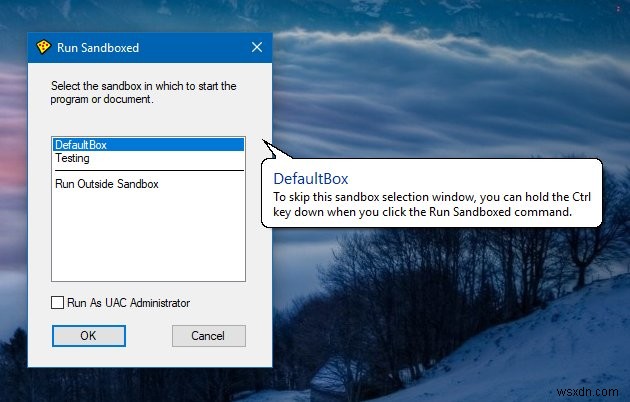
ডিফল্টভাবে, আপনার আপনার ডিফল্ট ব্রাউজারের জন্য একটি শর্টকাট থাকবে, কিন্তু আপনি যেকোনো প্রোগ্রাম রাইট-ক্লিক (right-click) করে লঞ্চ করতে পারেন। আপনার তখন ডিজায়ারড (desired) (sand)বক্স সিলেক্ট করার অপশন থাকবে।
প্রোগ্রামটি ভালো behave করলো। উদাহরণস্বরূপ, আমি স্যান্ডবক্সড রান করাকালীন Firefox বা Chrome-এ ব্রাউজিং হিস্টরি (browsing history) বা বুকমার্কস (bookmarks) দেখতে পাইনি, এবং কোনো পারফরমেন্স ডিগ্রেডেশন (performance degradation) বা প্লাগইন বা এক্সটেনশন বা মিডিয়া প্লেব্যাকের সাথে конфлиক্ট (conflict) লক্ষ্য করলাম না। কিন্তু Chrome-এ, আপনার কাছে কোনো টাইটেল নেই, তাই কোনো ইন্ডিকেশন (indication) নেই যে আপনি স্যান্ডবক্সড রান করছেন যদি না আপনি মাউস কার্সার হোভার করেন।
সেটিংস এবং আরও সেটিংস
আমি শীঘ্রই জানলাম Sandboxie কনফিগারেশন টুইক (tweak) করার একাধিক উপায় আছে। আপনি যদি স্যান্ডবক্সের ভিতরে লিস্ট করা একটি প্রসেস (process)-এ রাইট-ক্লিক করেন, আপনি সেটি কীভাবে behave করে সেটার কিছু পরিবর্তন করতে পারেন। কিন্তু এটি শুধু আপনার কারেন্ট সেশনের জন্য ইফেক্টিভ (effective)। তারপর, আপনার কাছে গ্লোবাল সেটিংস (global settings)ও আছে। এটি কিছুটা confusing (বিভ্রান্তিকর)।
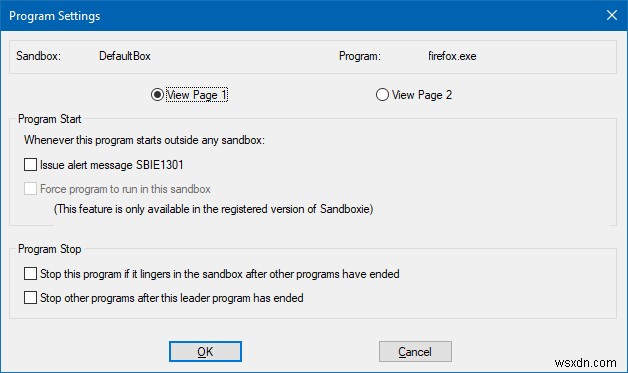
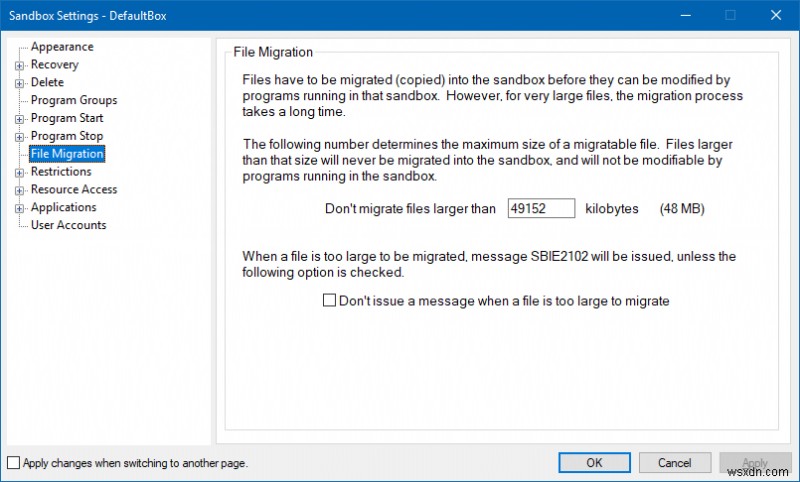
পার-স্যান্ডবক্স (per-sandbox) গ্লোবাল সেটিংস খুঁজে বের করা একটু কঠিন ছিল, কিন্তু খুঁজে পেলাম। তারপর, আপনার কাছে অপশনস টুইক করার একটি সুপার-লং (super-long) লিস্ট আছে, লুক অ্যান্ড ফিল (look and feel) সহ, কীভাবে এবং আপনি ফাইলস রিকভার বা ডিলিট করবেন, প্রোগ্রামস গ্রুপিং (grouping) (Firefox বা Chromium-বেসড ব্রাউজারসের মত), এবং ফাইলস মাইগ্রেশন (migration) স্যান্ডবক্সে। আমি কিছু অপশন খুব tricky (ট্রিকি) পেলাম, কারণ ব্যাখ্যাগুলো not ফরম্যাট (format) ব্যবহার করে। তাই আপনাকে আপনার ব্রেইনকে reverse-এ দিয়ে বুঝতে হবে আসলে কী হবে।
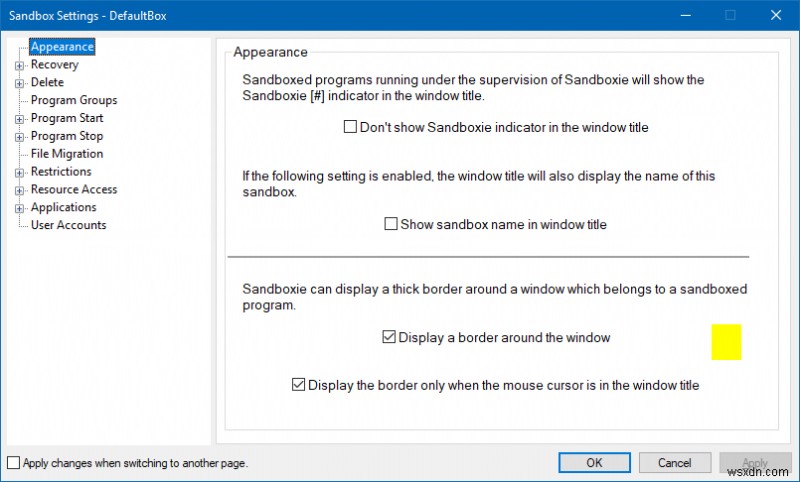
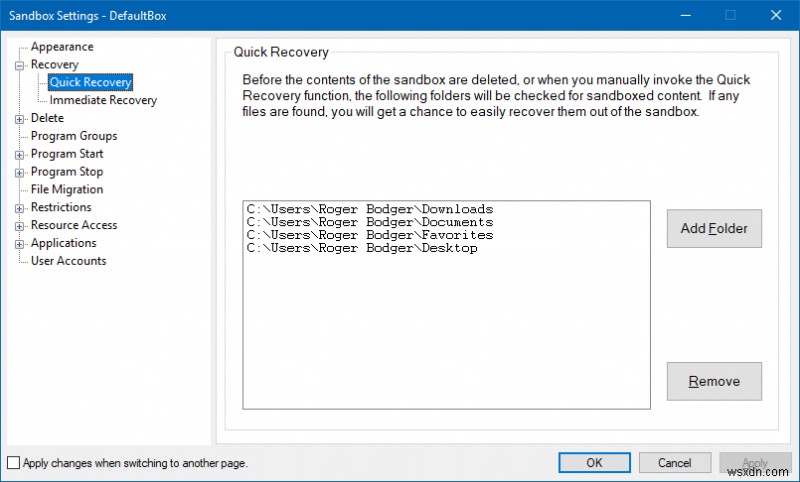
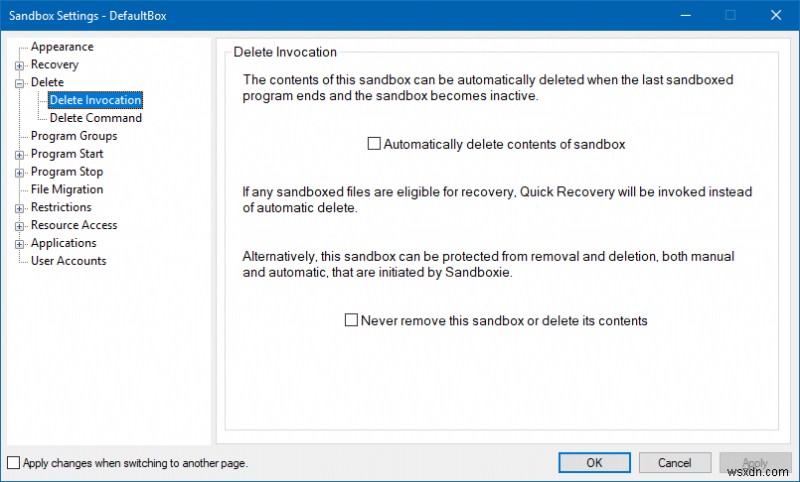
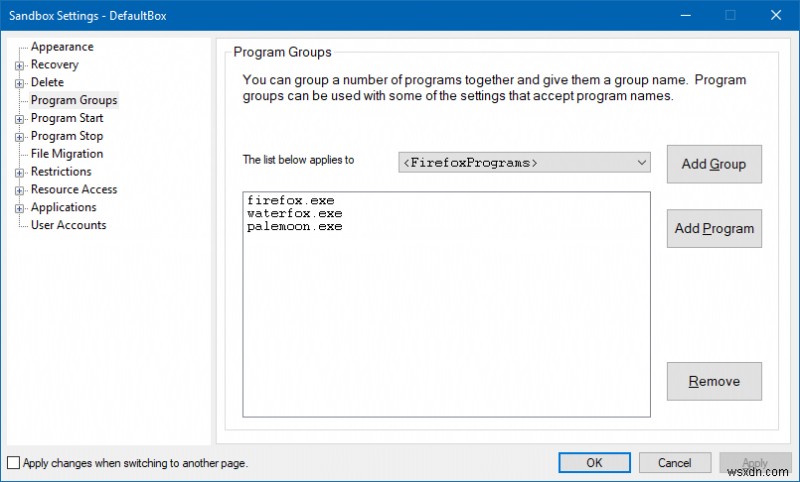
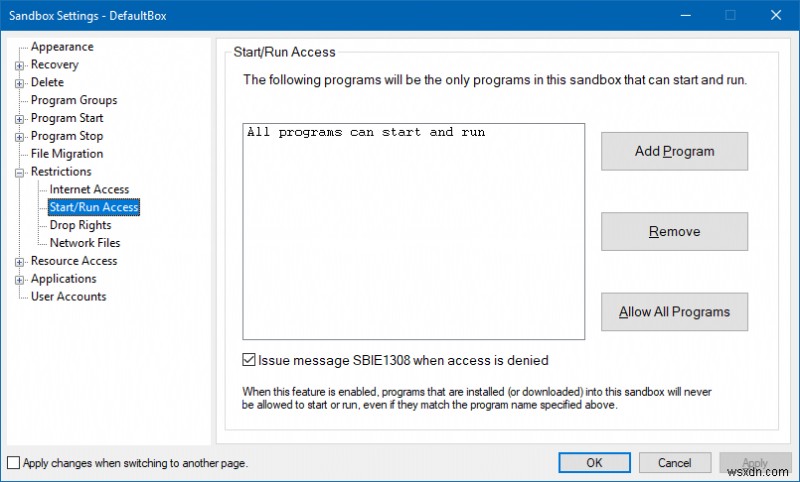
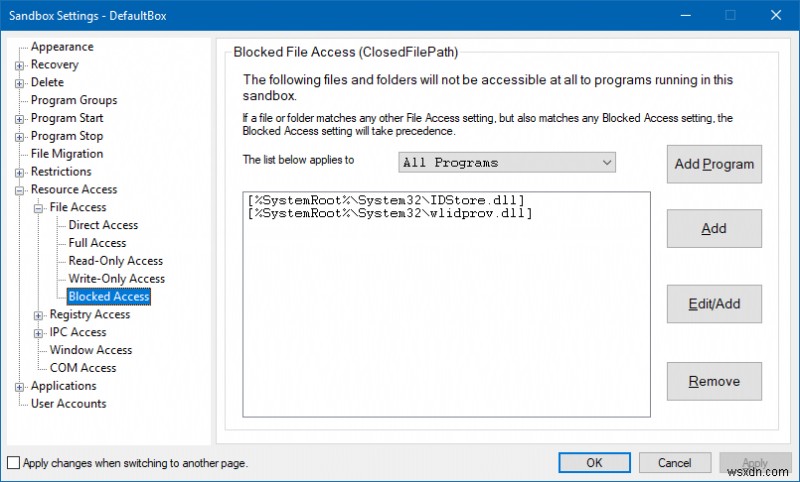
এরপর, আপনার কাছে রেস্ট্রিকশনস (restrictions) এবং অ্যাক্সেস রাইটস (access rights) এর একটি লং, ডিটেইলড লিস্ট আছে। আপনি ডিসাইড (decide) করতে পারেন স্যান্ডবক্সড অ্যাপ্লিকেশনগুলোকে কী টাইপের রিসোর্স (resources) থাকবে (সেটি নির্দিষ্ট বক্সের জন্য)। আপনি একটি ভেরি ফাইন-টিউন্ড (very fine-tuned) পারমিশন লিস্ট ব্যবহার করতে পারেন, যার মধ্যে কোনো ফাইলস রিড (read) বা রাইট (write) করা যাবে, কোনো ফাইলস অ্যাক্সেসিবল (accessible) নয় হবে, নেটওয়ার্ক পোর্টস (network ports), এবং আরও অনেক কিছু। আবার, লিনাক্স সাদৃশ্য (Linux analogy) ব্যবহার করলে, এটি AppArmor বা SELinux রুলস (rules) লিখার সেরকম, এবং এটি কোনো তুচ্ছ টাস্ক নয়। আপনাকে সিস্টেম ইন্টারনালস (system internals) এর ভালো আন্ডারস্ট্যান্ডিং (understanding) দরকার সিকিউরিটি কম্প্রোমাইজ (compromise) না করে বা আপনার অ্যাপ্লিকেশন ব্রেক (break) না করে এখানে পরিবর্তন করার জন্য - অথবা এমনকি আপনার সিস্টেম। হ্যাঁ, আপনি যদি সতর্ক না হন, আপনি উইন্ডোজ থেকে লক আউট (lock yourself out) হয়ে যেতে পারেন। উদাহরণস্বরূপ, নিচে লিস্ট করা DLL-গুলো - এগুলো একটি ordinary user (সাধারণ ব্যবহারকারী)-এর জন্য কী মানে?
জিনিসগুলো আরও কমপ্লেক্স হয়ে যায় আপনি Registry, IPC, বা COM-এ তাকালে। এটি true nerdy territory (সত্যিকারের নার্ডি এলাকা), এবং যদি আপনি ফুলি বুঝতে না পারেন একটি টিপিক্যাল উইন্ডোজ প্রসেস মেমরি ম্যাপিং (memory mapping) কী, তবে আপনাকে এই সেকশনটি তাকানোর উচিত নয়।
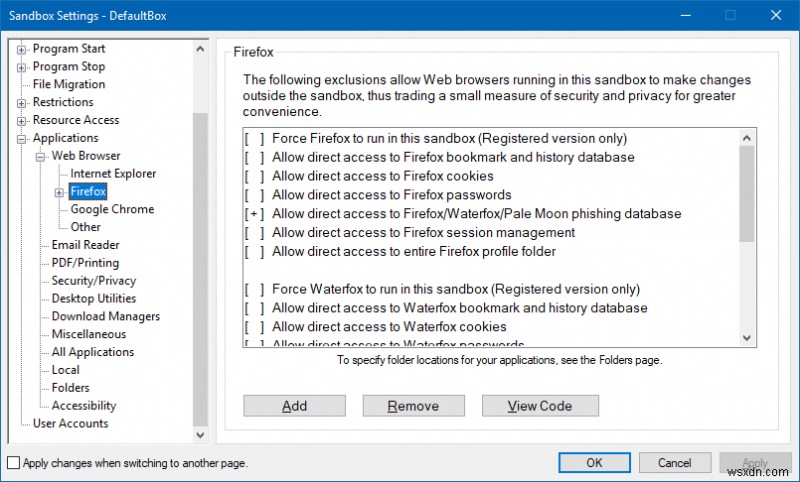
The Applications অপশন একটি সুপার-লং লিস্ট অফ ক্যাটাগরি (categories)-এ খুলে, ديفারেন্ট ডিফল্ট রুলস (default rules) সহ যেগুলো আপনি যোগ বা বাদ দিতে পারেন। আপনি ব্রাউজারস, ইমেইল রিডারস, PDF সফটওয়্যার, এবং অনেক অন্যান্য অ্যাপ্লিকেশন এবং টুলস আলাদাভাবে কনফিগার করতে পারেন। আবার, আমি অনেক রুল/ব্যাখ্যা difficult to understand (বুঝতে কঠিন) পেলাম। উদাহরণস্বরূপ, যদি একটি রুল লেখা থাকে, কিন্তু এর কোনো সাইন (sign) নাই, কি সেটি মানে এটি ব্লকড (blocked)? অথবা শুধু একটি রুল যা আপনি কনফিগার করতে পারেন? অথবা Default exclusions for Immediate Recovery। এটার কী মানে? ফাইল টাইপ বা লোকেশন যা রিকভার হবে? অথবা সেগুলো এক্সক্লুডেড (excluded)?
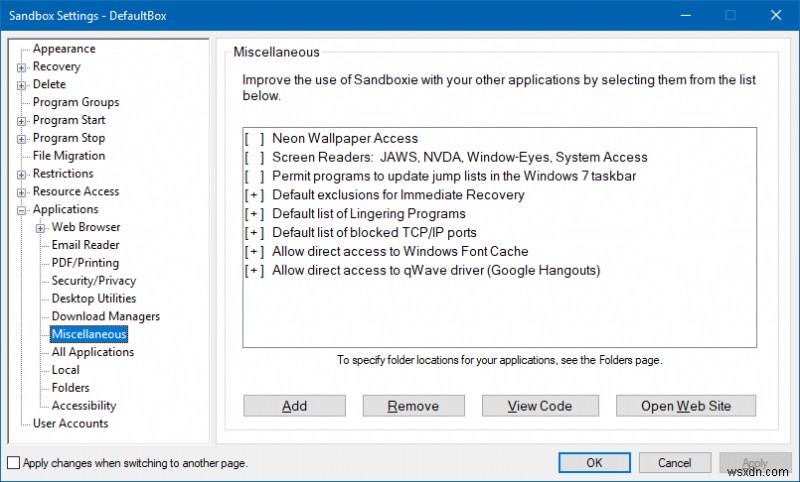
আপনার কাছে প্রোগ্রাম কনফিগারেশন ini ফাইল (ini file) এর মাধ্যমে এডিট (edit) করার অপশনও আছে, যা একটু old school (পুরানো স্কুল) লাগে, কিন্তু এটি সেখানে, যাদের স্পীড (speed) এবং geeky actions (গیکی অ্যাকশনস) দরকার। সব মিলিয়ে, কনফিগারেশন পিসটি (configuration piece) অনেক কিছু বাকি রেখে দিয়েছে, এবং এটিও এম্পহাসাইজ (emphasize) করলো কতটুকু কমপ্লেক্স (complex) এটি।
এটি অন্যান্য মেথডের সাথে কীভাবে তুলনা হয়?
ভালো, আমি সেই একই প্রশ্ন করছি যা আমি App Guard আর্টিকেলে করেছিলাম। আপনি যদি ব্রাউজার ব্যবহার করেন যেগুলোর ইতিমধ্যে স্যান্ডবক্সিং ক্যাপাবিলিটি (sandboxing capabilities) আছে, আপনি Exploit Protection ব্যবহার করেন, আপনি Noscript-এর মত এক্সটেনশন ব্যবহার করেন, এবং সম্ভবত একটি স্ট্যান্ডার্ড (limited) অ্যাকাউন্টের অধীনে রান করেন, তবে এর মতো কিছুর কতটুকু ভ্যালু (value) আছে?
মনেও পড়া প্রথম জিনিস - আর্বিট্রারি এক্সিকিউশন অফ কোড (arbitrary execution of code), কিন্তু তারপর উপরের সবগুলো নিশ্চিতভাবেই এটিকে লিমিট (limit) করে applicability (প্রযোজ্যতা)-এর। দ্বিতীয় জিনিস, এবং একটি ফার মোর ইম্পর্টেন্ট (far more important) হলো: স্যান্ডবক্স মডেল কোথায় ব্রেক (break) হয়? এবং সেটার উত্তর হলো, দ্য ইউজার (the user)। আসলে, টেস্টিং-এ, আমি লক্ষ্য করলাম আপনার আপনার আনস্যান্ডবক্সড (unsandboxed) ফোল্ডারগুলোতে ফাইল সেভ (save) করার অপশন আছে, এবং সেখানে আছে সমস্যা। আপনি যদি একটি ব্যাড ফাইল (bad file) আলাউ (allow) করে দেন, তবে আপনি সম্ভবত পরবর্তীতে এটিকে অনরস্ট্রিক্টেড (unrestricted) ম্যানারের সাথে ব্যবহার করবেন। হয়তো এটি আইসোলেটেড (isolated) সেশনে কোনো ড্যামেজ (damage) রেন্ডার (render) করবে না, কিন্তু পরে করবে, বিশেষ করে আপনি যদি "ব্যাড" লক্ষণগুলো লক্ষ্য না করেন এবং কনভিন্সড (convinced) হয়ে যান এটি সেফ (safe)। আসলে, একটি পাওয়ারফুল সিকিউরিটি টুলের উপস্থিতি আপনার সেলফ-প্রিজার্ভেশন (self-preservation) সেন্সকেও লোয়ার (lower) করতে পারে।
তারপর, আপনার কাছে স্যান্ডবক্স সেটিংস টুইক (tweak) করার এবং পরিবর্তন করার অপশনও আছে - ফাইল এবং রেজিস্ট্রি অ্যাক্সেস যোগ বা বাদ দিন, ইমিডিয়েট রিকভারির জন্য ফোল্ডার ডিফাইন (define) করুন, এবং সেরকম। আপনি যদি deeply skilled (গভীরভাবে দক্ষ) না হন, আপনি পটেনশিয়ালি (potentially) আপনার স্যান্ডবক্সে একটি গ্যাপ (gap) তৈরি করতে পারেন। এটি আরও स्पষ্ট হয়ে যায় আপনি আসলে একটি ইউজবিলিটি প্রব্লেম (usability problem) ফেস (face) করলে (সিকিউরিটি রেস্ট্রিকশনসের ফলাফলে) এবং তারপর এর চারদিকে ওয়ার্কঅরাউন্ড (work around) করার চেষ্টা করলে। এখন, এটি Sandboxie ইস্যু নয়, কিন্তু একটি জেনারেল (general) এক। এটি সফটওয়্যার সিকিউরিটির একটি প্যারাডক্স (paradox)। আপনি যদি সফটওয়্যারটি এর ফুল পটেনশিয়ালে ব্যবহার করার জন্য পর্যাপ্ত স্কিলড (skilled) না হন, আপনি এটিকা বেনিফিট (benefit) পাওয়ার লাইকেলি (likely) নন, কিন্তু আপনি যদি হন, তবে আপনি সবচেয়ে বেশি লাইকেলি এটি দরকার নেই।
এই 이유로 আমি EMET বা Exploit Guard-কে এক্সট্রিমলি ভ্যালুয়েবল (extremely valuable) মনে করি। তারা কিছু কেসে আপনার ব্যবহারকে ক্রিপল (cripple) করতে পারে অ্যাপ্লাইড মিটিগেশনস (applied mitigations)-এর ফলাফল হিসেবে (বহু दुর্লভ কিন্তু সম্ভব), কিন্তু এটি হবে যেকোনো সফটওয়্যারকে good বা bad ক্লাসিফাই (classify) করা ছাড়া। বদলে, এটি একটি মাচ লোয়ার লেভেল (much lower level)-এ করা হয় - good বা bad ইনস্ট্রাকশন (instruction) বা মেমরি অ্যাক্সেস (memory access)। Exploit Guard বylum.bad software এবং badly written good software-এর মধ্যে ডিসক্রিমিনেট (discriminate) করে না।
সদৃশভাবে, আপনি যদি একটি স্ট্যান্ডার্ড অ্যাকাউন্ট ব্যবহার করেন, আপনি সীমিত থাকবেন আপনি কী করতে পারেন। এবং এর সাথে কোনো র্যান্ডম hax0r আপনাকে pwn করার চেষ্টা করছে বা সেরকম কিছু নেই। এটি সেটা থেকে অনেক বেশি rudimentary (প্রাথমিক)। আপনার অনেক সিস্টেম সেটিংস পরিবর্তন করার প্রিভিলেজ (privilege) নেই। Period। ইট ডজেন্ট ম্যাটার (It doesn't matter) ইফ ইটস ডেলিবারেট (if it's deliberate) অথবা বাই মিসটেক (by mistake) বা যেকোনো জিনিস। ইটস নট পসিবল (It's not possible)।
Sandboxie-তে ফিরে যাই। ডিফল্টভাবে, এটি অনেক ভালো জিনিস করে, এবং আপনি যদি টিংকার (tinker) না করেন, আপনার কাছে এক্সট্রা সিকিউরিটির একটি যুক্তিসঙ্গত লেয়ার (reasonable layer) থাকবে। কিন্তু তারপর, Sandboxie স্যান্ডবক্সের ভিতরে যা হয় সেটি লিমিট (limit) করে না এবং এটি কোড রান হয়ে যাওয়া থেকে প্রিভেন্ট (prevent) করবে না বা আপনাকে কন্টেইনার থেকে ডেটা কপি করে বের করার থেকেও প্রিভেন্ট করবে না। আরও, আপনার সেটিংস টুইক এবং পরিবর্তন করার ক্ষমতা আছে, যা পটেনশিয়ালি আইসোলেশন মেকানিজম (isolation mechanism)-এ হোল (hole) খুলতে পারে। আমি যা টেস্ট করতে পেরেছিলাম সেটি থেকে, Sandboxie ইন্টারনেট-ফেসিং (Internet-facing) প্রোগ্রামগুলোকে সিস্টেম থেকে আইসোলেট (isolate) করার জন্য ভালো, কিন্তু এটি ইন্টারনেট ডেটা-এ অ্যাক্সেস লিমিট করবে না, যেমন আপনার ব্রাউজিং অ্যাক্টিভিটি (browsing activity)।
উপসংহার
Sandboxie একটি নাইস (nice), রোবাস্ট (robust) প্রোগ্রাম। এটি অ্যাডভান্সড ইউজারদের (advanced users) অনট্রাস্টেড (untrusted) এবং ইন্টারনেট-ফেসিং সফটওয়্যারের জন্য লো-প্রিভিলেজ (low-privilege) কন্টেইনার সেটআপ করার একটি হাই ডিগ্রি অফ ফ্লেক্সিবিলিটি (high degree of flexibility) অফার করে। আপনি এই অ্যাপ্লিকেশনগুলাকে আইসোলেট (isolate) করতে পারেন, একটি ম্যানারে যা কিছুটা সিমিলার (similar) মোবাইল অপারেটিং সিস্টেম কীভাবে কাজ করে। ছাড়া Sandboxie এটা আগেই করেছিল। অতিরিক্তভাবে, আপনি যদি পছন্দ না করেন আইসোলেশন মেকানিজম কীভাবে কাজ করছে, অথবা প্রোগ্রামগুলোর একটি behave বা ফাংশন সঠিকভাবে না করে, আপনি সহজে এটিকে Sandboxie কনটেক্সট (context)-এর বাইরে এক্সিকিউট (execute) করতে পারেন, এবং Bob's your uncle (সব ঠিক আছে)।
যাইহোক, Sandboxie-র লিমিটেশনস (limitations)ও আছে। সেটআপ এবং কনফিগারেশন ফার ফ্রম ট্রivial (far from trivial), এবং সিস্টেম, ডিভাইস, অ্যাক্সেস, এবং সেরকমের একটি স olid লেভেল অফ আন্ডারস্ট্যান্ডিং (solid level of understanding) দরকার। এটি Sandboxie ব্যবহারকে একটি বर्डেন (burden)-এ পরিবর্তন করতে পারে। শেষে, Sandboxie প্রিভিলেজ লিমিট (limit privileges) করে কিন্তু এটি স্যানিটাইজ (sanitize) করে না, যার মানে যদি রানিং অ্যাপ্লিকেশনের কনটেক্সটে একটি মেমরি লিক (memory leak) থাকে (অর্থাৎ যেকোনো ইলিগ্যাল ইনস্ট্রাকশন (illegal instruction) টাইপ), Sandboxie সেটি রোকে না। অথবা আপনাকে ওয়েব থেকে ডাউনলোড করা একটি ফাইল কন্টেইনার থেকে বের করে কপি করার থেকেও প্রিভেন্ট করবে না। যার মানে Sandboxie সেন্স মেইকস (makes sense) যখন আপনি আপনার করছেন সেটার ওপর ট্রাস্ট (trust) না করেন বরং যখন আপনি করেন। আমি মনে করি এর ভ্যালু (value) থাকছে অ্যাপ্লিকেশন টেস্টিং-এ এবং আপনি যদি 와일্ড (wild) ইন্টারনেট unchecked ঘুরতে চান। সব মিলিয়ে, রিকমেন্ডেড (recommended) এবং চেক করার যোগ্য। হয়তো ফিউচার ভার্সনগুলো একটি সিম্পলিফাইড (simplified) ইন্টারফেস এবং একটি মোর intuitive (সাদৃশ্যবোধগম্য) অ্যাক্সেস কন্ট্রোল ফ্লো (access control flow) নিয়ে আসবে। টেক কেয়ার (Take care)।
চেয়ার্স।
