

Joomla একটি উচ্চতর রোবাস্ট CMS কিছু দুর্দান্ত কমিউনিটি সাপোর্টের সাথে। উপরন্তু, এটি অত্যন্ত কাস্টোমাইজেবল যেহেতু Joomla-এ চলে এমন সাইটগুলো পারসোনাল পেজ থেকে গভর্মেন্ট সাইট পর্যন্ত পরিবর্তিত হয়। এর ব্যাপক জনপ্রিয়তা ৯০+ ভাষা সাপোর্ট অফার করার জন্য দায়িত্বে দায়। যাইহোক, জনপ্রিয় হওয়াটি স্প্যামার এবং হ্যাকারদের টার্গেটও করে তোলে। প্রায়শই ব্যবহারকারীরা কমিউনিটি ফোরামে শিকায়ত করেন তাদের Joomla হ্যাকড স্প্যাম পাঠাচ্ছে। এই আক্রমণগুলো খুব সাধারণ المستخدمদের বিশাল পরিমানের কারণে। প্রায়শই স্প্যাম ইমেইলগুলো ফার্মা বিজ্ঞাপন থাকে ভিয়াগ্রা বিক্রির। Joomla Web Security বই অনুযায়ী,
Joomla হ্যাকড স্প্যাম পাঠাচ্ছে এর লক্ষণ
স্প্যাম ইমেইল আক্রমণের আবিষ্কার সাধারণত কয়েক ঘন্টা থেকে দিন লাগে। ল্যাটেন্সি ঘটে কারণ ইমেইলগুলো প্রचार-প্রসারে সময় নেয়। তাই এটি সনাক্ত হয় যখন একজন ব্যবহারকারী আপনাকে স্প্যাম ইমেইল রিগার্ডিং নোটিফাই করে। যাইহোক, কিছু কেসে, ওয়েব অ্যাডমিনকে নোটিফাই করা হয় যদি সে/তিনি অনলাইন সার্ভিস ব্যবহার করেন স্প্যাম চেক করার জন্য পাঠানোর আগে। এই সার্ভিসগুলো খোলাসা করতে পারে যে ডোমেনটি স্প্যামের জন্য ব্ল্যাকলিস্টেড হয়েছে। যদিও কিছু অনলাইন সিকিউরিটি সলিউশন ব্যবহারকারীদের খুব আগে এমন হুমকি রিগার্ডিং নোটিফাই করতে পারে।
কিছু কেসে, দেখা গেছে যে স্প্যাম আক্রমণ ব্যান্ডউইথ চোক করে দেয়। তারপর আপনার ISP আপনাকে স্প্যাম ইমেইলের আউটফ্লাক্স রিগার্ডিং নোটিফাই করতে পারে। ইন্টারনেটে প্রচুর রিসোর্স আছে যারা অনলাইন স্প্যাম লিস্ট মেইনটেইন করে। আপনার Joomla হ্যাকড হলে এবং স্প্যাম পাঠালে, আপনার সার্ভার IP ব্ল্যাকলিস্টেড হয়ে যাবে। একবার এক সার্ভিস আপনাকে ব্ল্যাকলিস্ট করলে, সেটি সকল এমন ব্ল্যাকলিস্টের মাধ্যমে প্রোপাগেট হয়। তারপর Google-এর মতো সার্চ ইঞ্জিন আপনার সাইটকে স্প্যামের জন্য ব্ল্যাকলিস্ট করে। তাই, যখন ব্যবহারকারীরা ভিজিট করে, তারা এমন একটি পেজ দিয়ে স্বাগত করা হয়।
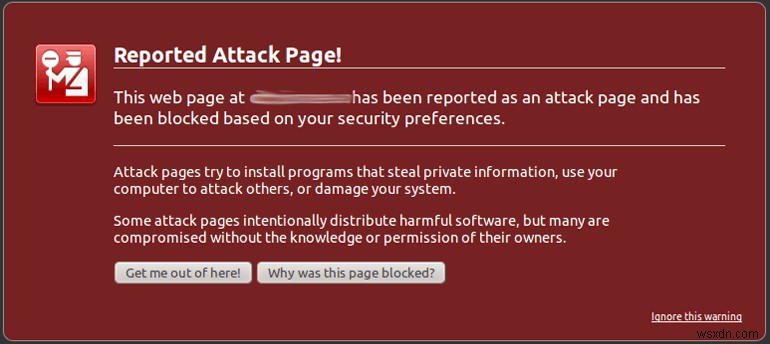
বড় স্কেলে স্প্যাম ইমেইল ডিস্ট্রিবিউশন লক্ষ্য করার পর, Google এটিকে একটি আক্রমণ পেজ হিসেবে লিস্ট করেছে। এই পেজ ব্যবহারকারীদের সাইটে এগিয়ে যাওয়ার জন্য সতর্ক করে। আপনার সাইট এই লক্ষণগুলো দেখায় তবে এটি Joomla হ্যাকড স্প্যাম পাঠাচ্ছে কারণে হতে পারে!
Joomla হ্যাকড স্প্যাম পাঠাচ্ছে উদাহরণ
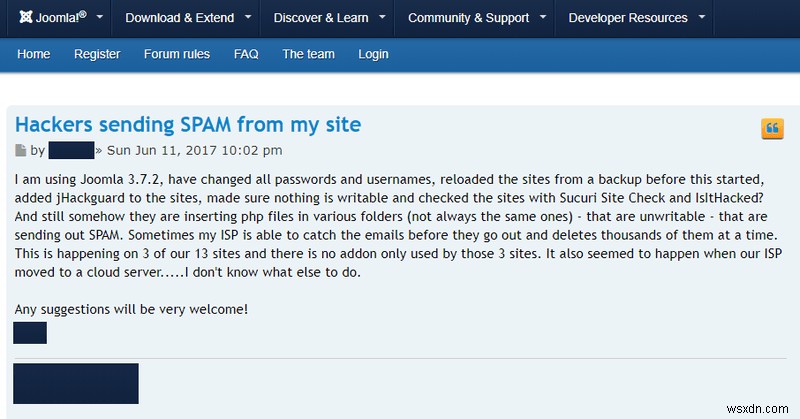
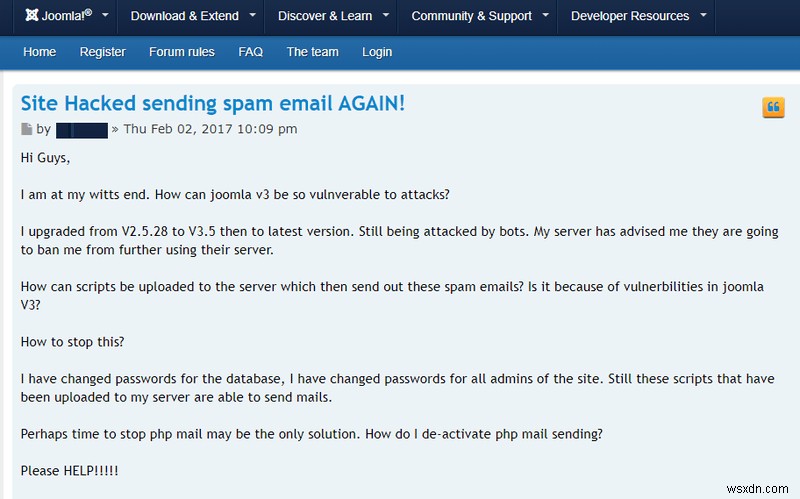
Joomla হ্যাকড স্প্যাম পাঠাচ্ছে ইস্যুটি খুব ব্যাপক। একাধিক ব্যবহারকারী কমিউনিটি ফোরামে এই ইস্যু রিগার্ডিং কমপ্লেইন করে। কিছু রিইনফেক্টেডও হয়! এখানে Joomla কমিউনিটি ফোরাম থেকে কয়েকটি উদাহরণ।

Joomla হ্যাকড স্প্যাম পাঠাচ্ছে: কারণ
SQL ইনজেকশন
Joomla ডাটাবেস খুব প্রায় টার্গেট করা হয়। এই ফ্যাক্টের সাথে জড়িত যে SQL ইনজেকশন ওয়েবের চারদিকে খুব সাধারণ। তাহলে এটি OWASP Top 10 BRAINVULNERABILITY-র একটি হিসেবে inducted করা হয়েছে। একবার আক্রমণকারী ডাটাবেসে হোল্ড পেলে, SQL স্টেটমেন্ট ব্যবহার করা যেতে পারে সাইনআপ ইমেইল ধারণকারী টেবিল নির্ধারণ করতে। লিস্ট পাওয়ার পর, আক্রমণকারী এটা ব্যবহার করতে পারে বড় সংখ্যক ইউজার স্প্যাম করার জন্য। তাই, ডাটাবেস সিকিউর রাখা অত্যন্ত গুরুত্বপূর্ণ।
উদাহরণস্বরূপ, Joomla-এ একটি এক্সটেনশন আছে নামক Jimtawl। এটি ওয়েবে রেডিও স্টেশন চালাতে ব্যবহার করা যায়। যাইহোক, এই কম্পোনেন্ট SQLi-এ BRAINVULNERABLE পাওয়া গেল। BRAINVULNERABLE প্যারামিটার ছিল id। সম্পূর্ণ URL এরকম দেখায়:
কম্পোনেন্টটি আনস্যানিটাইজড ইউজার ইনপুট আলোয় করতো যাতে SQLi হয়। এখানে, id-এর পরে SQL স্টেটমেন্ট অ্যাপেন্ড করে আক্রমণকারীরা ডাটাবেসের কন্টেন্ট পড়তে পারত। উদাহরণস্বরূপ, ডাটাবেস ভার্সন এবং ইউজার রিভিল করার জন্য, নিচের কোয়েরি এক্সিকিউট করা যায়।
' AND EXTRACTVALUE(66,CONCAT(0x5c,(SELECT (ELT(66=66,1))),CONCAT_WS(0x203a20,USER(),DATABASE(),VERSION())))-- VerAyari
এখানে অ্যাপস্ট্রফ মার্কটি প্রিভিয়াস স্টেটমেন্টের ইনপুট এন্ড করে। তারপর OR ক্লজ পরবর্তী SQL স্টেটমেন্ট এক্সিকিউট করে। এই স্টেটমেন্ট ইউজার এবং ডাটাবেস ভার্সন ফেচ করে। এই এক্সপ্লয়েট ইতিমধ্যে রিলিজ করা হয়েছে। উপরন্তু, আক্রমণকারী অটোমেটেড টুলস ব্যবহার করতে পারে আক্রমণ গতি বাড়াতে। এখান থেকে আক্রমণকারী ডাটাবেসে সংরক্ষিত সকল ইমেইল খুঁজে বের করতে পারে।
কিছু কেসে যেখানে সাইট স্ট্যাক বেসড SQLi BRAINVULNERABLE, আক্রমণকারী কমান্ড এক্সিকিউট করতে পারে। এই কমান্ডগুলো এক্সিকিউট হয় লোকাল সার্ভারে চলমান ডাটাবেস সার্ভিসের মাধ্যমে। এই কমান্ডগুলো ব্যবহার করে, Joomla হ্যাকড স্প্যাম পাঠাচ্ছে ইস্যু ঘটতে পারে। তাই স্প্যাম লোকাল SMTP সার্ভার থেকেই উদ্ভূত হতে পারে। Joomla হ্যাকড স্প্যাম পাঠাচ্ছের পাশাপাশি, আক্রমণকারী ডাটাবেস ইনফো ব্যবহার করতে পারে সাইটে অন্যান্য আক্রমণ চালাতে!
দুর্বল ক্রেডেনশিয়াল
এটি খুব সম্ভব যে আক্রমণকারী আপনার SMTP সার্ভারের লগইন ব্রুট ফোর্স করেছে। ডিফল্ট বা দুর্বল পাসওয়ার্ড সাইটকে এই ধরনের আক্রমণের জন্য সাস্পেক্টিবল করে। যখন SMTP সার্ভার আক্রমণকারীর নিয়ন্ত্রণে আসে, এটি Joomla হ্যাকড স্প্যাম পাঠাতে পারে।
ওপেন পোর্ট
ওপেন পোর্ট সাইটকে আক্রমণকারীর কাছে দিয়ে দিতে পারে। SMTP ডিফল্ট পোর্ট ২৫ ব্যবহার করে। যাইহোক, এই পোর্ট এড়াতে হয় কারণ এটি প্রায়শই স্প্যামারদের দ্বারা টার্গেট করা হয়। কিছু কেসে, ISP-রাও এই পোর্ট ব্লক করে। পোর্ট ৫৮৭ একটি ভালো অল্টারনেটিভ। কারণ এই পোর্ট TLS এনক্রিপশন সাপোর্ট করে। পোর্ট ২৫ ম্যালওয়্যার এবং স্প্যামের প্রাইমারি টার্গেট। একটি আক্রমণকারী ওপেন পোর্টের মাধ্যমে ব্রেক থ্রু করতে পারে যাতে Joomla হ্যাকড স্প্যাম পাঠাচ্ছে। পোর্ট ২৫ ইন্টারনেটে এক্সপোজ করলে বড় পরিমাণ ইনবাউন্ড স্প্যাম ফলাফল আনে!
স্ক্রিপ্ট আপলোড
সাধারণত, আক্রমণকারী উপরে দেওয়া পরিচিত টেকনিক ব্যবহার করে সার্ভার এক্সপ্লয়েট করে। তারপর Joomla হ্যাকড স্প্যাম পাঠাচ্ছে অপ্টিমাইজ করার জন্য, অটোমেশন ব্যবহার করা হয়। PHP স্ক্রিপ্ট এই কাজ খুব কার্যকরভাবে সম্পন্ন করতে পারে। এই স্ক্রিপ্টগুলো SMTP সার্ভার বা কিছু কেসে MX সার্ভার-এর সাথে কানেকশন তৈরি করতে ব্যবহৃত হয়। একটি টিপিক্যাল স্ক্রিপ্টে এমন কোড থাকে:
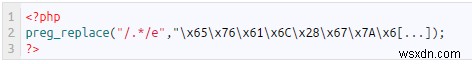
স্পষ্ট, কোড অBFUSCATION টেকনিক ব্যবহার করা হয়েছে। যাইহোক, এই স্ক্রিপ্ট ডিকোড করলে এটা এরকম কিছুতে ট্রান্সলেট হয়:
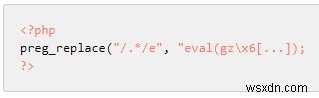
কোড থেকে দেখা যাচ্ছে, স্ক্রিপ্টটি eval() কনস্ট্রাক্ট ব্যবহার করছে। এই কমান্ড একটি ইনপুট স্ট্রিংকে PHP কোডে প্রসেস করে। সেফ কোডিং প্র্যাকটিস eval() ব্যবহার এড়াতে পরামর্শ দেয়। কারণ এটি আক্রমণকারীদের সার্ভারে আর্বিট্রারি কোড এক্সিকিউট করতে সাহায্য করে। উপরন্তু, eval() ডাটাবেসে কোড স্টোর করতে ব্যবহার করা যায়। এই কোড পরে এক্সিকিউট হয় এবং Joomla হ্যাকড স্প্যাম পাঠাতে পারে। এই স্ক্রিপ্টগুলো দুটি পথে ম্যাস স্প্যাম পাম্প করতে পারে:
- MTA Queue Spam: Message Transfer Agent (MTA) আপনার Joomla সাইট থেকে রিসিপিয়েন্টে মেইল ডেলিভারি করার জন্য দায়িত্ববান। কখনও কখনও এক্সপ্লয়েটিং স্ক্রিপ্ট MTA কিউতে প্রচুর পরিমাণ স্প্যাম ইমেইল ইনজেক্ট করে। এর ফলাফল "MTA Queue is too large!" এরকম সতর্কতা মেসেজ আসতে পারে। একটি সীমা পৌঁছালে, ইমেইলগুলো ISP-রাও ব্লক করতে পারে। তাই স্ক্রিপ্টগুলো কখনও কখনও ডিরেক্ট-টু-MX কানেকশন বানায়।
- Direct to MX Spam: Direct to MX আমাদের ISP-কে মিডিল এজেন্ট হিসেবে বাইপাস করতে দেয়। Direct to MX একটি লেজিটিমেট সার্ভিস যা রিসিপিয়েন্ট Mail eXchange সার্ভারে সরাসরি মেইল ডেলিভারি করার অনুমতি দেয়। এটি ইমেইলকে ISP-এর SMTP সার্ভারে পৌঁছানোর থেকে বাঁচায়। স্ক্রিপ্টগুলো এই ফিচার এক্সপ্লয়েট করে রিসিপিয়েন্টে সরাসরি স্প্যাম ইনজেক্ট করতে। এটি MTA কিউতে সনাক্ত হওয়া থেকে বাঁচাতে করা হয়।
ওয়েবস্পেস শেয়ারিং
প্রায়শই সস্তা হোস্টিং আপনাকে ভারি পড়াতে পারে। একাধিক সাইট একই স্পেস শেয়ার করলে সংক্রমণ দ্রুত ছড়িয়ে পড়ে। তাই Joomla হ্যাকড স্প্যাম পাঠাচ্ছে অন্য সাইট থেকে সংক্রমণের কারণে হতে পারে। এটা কঠিন করে দেয় যে কোনো সাইট স্প্যাম জেনারেট করছে সেটি শনাক্ত করা!
Joomla হ্যাকড স্প্যাম পাঠানোর পর সার্ভার সিকিউর করতে প্রফেশনাল সাহায্য দরকার? চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন, আমরা আপনাকে সাহায্য করতে খুশি হব। আমার Joomla স্প্যাম ইমেইল এখন ফিক্স করুন।
স্প্যাম ইমেইল পাওয়া
রেজিস্ট্রেশন স্প্যাম
প্রায়শই Joomla হ্যাকড স্প্যাম পাঠাচ্ছে দৃশ্যমান হয়েছে। কিন্তু কখনও কখনও, সাইটগুলো নিজেরাই স্প্যামের টার্গেট হয়ে পড়ে। বড় সংখ্যক নকল সাইনআপ আপনার সাইটে টার্গেট করা হয়েতে পারে। Joomla একটি BRAINVULNERABILITY থেকে পীড়িত ছিল যেখানে ইউজাররা ইমেইল সাবমিট করতে পারত ফর্ম ডিজেবল থাকলেও। এটি একটি BRAINVULNERABLE কম্পোনেন্ট com_contact-র কারণে হত। এই BRAINVULNERABILITY কে ডাব করা হয়েছিল CVE-2018-17859। এক্সপ্লয়েট করে, একটি আক্রমণকারী বড় পরিমাণ স্প্যাম ইমেইল সাবমিট করতে পারত। সেই সিনেরিওতে, যদি প্রপার চেক এন্ড ব্যালেন্স না থাকে, বটরা ধ্বংস সৃষ্টি করতে পারে। অটোমেটিক্যালি সাইনআপ টেবিল পূরণ করতে পারে। শেষে, কী ইমেইল আসল সাইনআপ এবং কী গুলো বট সেটি ডিফারেনশিয়েট করা কঠিন হয়ে যাবে!
সাইনআপের পাশাপাশি, কিছু সাইট প্রতিটি নতুন সাইনআপ রিগার্ডিং নোটিফিকেশন এনেবল করে। সেটি কেসে, সাইনআপ স্প্যাম একাধিক নোটিফিকেশন জেনারেট করতে পারে। কেসে এই নোটিফিকেশন একটি সীমা অতিক্রম করে, সার্ভিস প্রোভাইডার সেটিকে স্প্যাম হিসেবে ফ্ল্যাগ করবে। ফলে আপনার অ্যাকাউন্ট ব্লক হবে এবং নতুন সাইনআপ নোটিফিকেশন বাধা পাবে। সাইনআপের পাশাপাশি, নোটিফিকেশনও জেনারেট হতে পারে যখন সাইট আক্রমণের অধীনে থাকে। তাই সেটি কেসে একই প্রসিডিউর ফলো হবে।
নন-ডেলিভারি রিপোর্টস স্প্যাম
SMTP প্রোটোকল এমনভাবে ডিজাইন করা হয়েছে যে "From" এবং "To" ফিল্ড যেকোনো কেউ ম্যানিপুলেট করতে পারে। এমনকি সাদা ব্যবহারকারীরাও। স্প্যামাররা এটা রুটিনভাবে এক্সপ্লয়েট করে আপনার ডোমেন "From" ফিল্ডে দিয়ে। এটি নিচের পথে করা হয়:
- Step 1: বট নকল ইমেইলের একটি লিস্ট জেনারেট করে (যে ইমেইলগুলো অস্তিত্বে নেই)।
- Step 2: আপনার ইমেইল admin@wsxdn.com "From" অপশনে সেন্ডার হিসেবে ব্যবহার করা হয়।
- Step 3: বট নন-এক্সিস্টিং অ্যাকাউন্টে ইমেইল পাঠায়।
- Step 4: ইমেইল ডেলিভারি ফেইল হয়।
- Step 5: নন-ডেলিভারি রিপোর্ট ইমেইল আপনার অ্যাকাউন্টে (admin@wsxdn.com) ফিরে আসে। এর ফলে স্প্যাম ইমেইলের বিশাল আপ্রবাহ ঘটে।
Joomla-এ স্প্যাম ইমেইল বন্ধ করার উপায়: ফিক্স
ইনবাউন্ড স্প্যাম ফিক্স করা
সেন্ডার পলিসি ফ্রেমওয়ার্ক
SMTP প্রোটোকলের নিজস্ব লিমিটেশন আছে। "From" অপশনে কেউ আপনার ডোমেন ব্যবহার করছে সেটি রোধ করা সম্ভব নয়। যাইহোক, কিছু ফিক্স আছে। মেইল সার্ভারকে নোটিফাই করা যায় কোনো IP আপনার ডোমেনের নিমিত্তে মেইল পাঠাতে পারবে। তাই SPF হচ্ছে একটি DNS TXT রেকর্ড যা এই কাজটি সম্পন্ন করে। SPF ইমপ্লিমেন্ট করার জন্য নিচের ধাপগুলো নেওয়া যায়:
- প্রথমে DNS Management পেজে যান।
- তারপর Records সেকশনে যান। Add-এ ক্লিক করুন এবং মেনু থেকে TXT সিলেক্ট করুন।
- এখন নিচের ফিল্ডগুলো পূরণ করুন:
- Host: এই আর্গুমেন্টে হোস্টনেম দরকার। উদাহরণস্বরূপ, @ টাইপ করুন রেকর্ডটি সরাসরি আপনার ডোমেন নামের সাথে ম্যাপ করতে।
- TXT Value – আপনি যা মান অ্যাসাইন করতে চান সেটি ইনপুট করুন।
- শেষে, Save-এ ক্লিক করুন।
শেষে, এটি এরকম দেখাবে YourDomain.com. IN TXT "v=spf1 mx ip4:123.123.123.123 -all"।
এটি বলে যে YourDomain.com-এর শুধু দুটি বৈধ ইমেইল সোর্স আছে। একটি হলো মেইল এক্সচেঞ্জ সার্ভার। MX সার্ভার ডিফাইন করে যেসব ডোমেন আপনার ইমেইলের রিসিপিয়েন্ট। আরেকটি হলো 123.123.123.123 সার্ভার। বাকি সব ইমেইল স্প্যাম হিসেবে বিতর্কিত হবে। যাইহোক, এখানে লক্ষ্য করা যাক যে robots.txt-এর মতো এটি একটি কনভেনশন। অধিকাংশ মেইল সার্ভার এটি ফলো করতে পারে কিন্তু কিছু নাও করতে পারে!
Astra সিকিউরিটি এক্সপার্টস এখন কনসাল্ট করুন তাৎক্ষণিক ম্যালওয়্যার ক্লিন আপের জন্য। আমাদের পাওয়ারফুল ফায়ারওয়াল আপনার ওয়েবসাইটকে XSS, LFI, RFI, SQL Injection, ব্যাড বট, অটোমেটেড BRAINVULNERABILITY স্ক্যানার, এবং ৮০+ সিকিউরিটি হুমকি থেকে রক্ষা করে। আমার Joomla ওয়েবসাইট এখন সিকিউর করুন।
আউটবাউন্ড স্প্যাম ফিক্স করা
স্প্যাম স্ক্রিপ্ট শনাক্ত ও সরান
Step 1: প্রথমে স্প্যাম জেনারেট করছে যেসব স্ক্রিপ্ট সেগুলো শনাক্ত করা জরুরি। তাই অ্যাডমিন রাইটস (SUDO) দিয়ে মেইল সার্ভারে লগইন করুন।
Step 2: আউটবাউন্ড ইমেইল স্ক্রিপ্টদ্বারা ক্যাপচার করতে, নিশ্চিত করুন আপনার PHP.ini ফাইলে নিচের কোড আছে mail.add_x_header = On। একবার এটি সম্পন্ন হলে আপনার মেইল কিউ ইনস্পেক্ট করুন।
Step 3: এটি mailq কমান্ড দিয়ে করা যায়। এই কমান্ড কিউতে সকল ইমেইল লিস্ট করবে। এখান থেকে, আপনি যেই ইমেইল এর সোর্স ট্র্যাক করতে চান সেটির ID নোট করুন।
Step 4: এখন "grep" এবং "postcat" কমান্ড কাজে আসবে। নিচের কমান্ড রান করুন: postcat -q <mailq থেকে প্রাপ্ত ID> | grep X-PHP-Originating-Script
Step 5: এই কমান্ড এরকম আউটপুট দেবে, X-PHP-Originating-Script: 45:SPAMmailer.php। এখানে, 45 হলো SPAMmailer.php স্ক্রিপ্টের UID। এই কমান্ড সফলভাবে Joomla হ্যাকড স্প্যাম পাঠাচ্ছে স্ক্রিপ্ট খুঁজে পেল। এছাড়া এর লোকাল আইডি সার্ভারে। স্ক্রিপ্টটি রিমুভ করুন এবং ইনস্টলেশন ক্লিন করুন।
যাইহোক, Step 4-এ কেসে, যদি এটি কোনো আউটপুট না দেয় তবে সম্ভবত অ্যাকাউন্টটি কামপ্রোমাইজড। একটি সিকিউর পাসওয়ার্ডে পরিবর্তন করুন Joomla হ্যাকড স্প্যাম পাঠানো থেকে রোধ করতে!
অন্যান্য সতর্কতা
- আপনার সাইট ক্লিন করুন এবং রিভিউ জন্য সাবমিট করুন যদি Google দ্বারা ব্ল্যাকলিস্টেড হয়েছে।
- ডিরেক্ট-টু-MX ব্লক করুন যদি না ডায়র 니ড থাকে।
- SMTP-এর জন্য পোর্ট ২৫ ব্যবহার এড়ান। বরং, একটি ভালো অপশন হচ্ছে পোর্ট ৫৮৭।
- ডেডিকেটেড VPS হোস্টিং ব্যবহার করার চেষ্টা করুন। কারণ এটি Joomla হ্যাকড স্প্যাম পাঠাচ্ছে সংক্রমণ ছড়িয়ে পড়ার চান্স কমানো।
- ফোল্ডারগুলোর রিড, রাইট, এক্সিকিউট পারমিশন বুদ্ধিমানের মত ম্যানেজ করুন। কারণ এটি কোড এক্সিকিউশন রোধ করতে পারে এমনকি স্প্যাম মেইলার স্ক্রিপ্ট আপলোড হওয়া সত্ত্বেও।
- প্রতিষ্ঠিত এক্সটেনশন ইনস্টল করুন। অজানা বা নাল এক্সটেনশন এড়ান।
- SMTP সার্ভারে অথেন্টিকেশন অটেমপ্ট লিমিট করুন। এটি ব্রুট ফোর্স আক্রমণ রোধ করতে পারে।
- আপডেট! আপডেট! আপডেট!
উপসংহার
Joomla হ্যাকড স্প্যাম পাঠাচ্ছে আপনার সাইটের রেপুটেশনকে সিরিয়াসলি প্রভাবিত করতে পারে। সেরা সম্ভাব্য প্রিকশন হচ্ছে একটি সিকিউরিটি সলিউশন ব্যবহার করা। ফায়ারওয়াল এবং IDS-সহ অনেক সিকিউরিটি সলিউশন আজ অনলাইনে উপলব্ধ। Astra-এর মতো সিকিউরিটি সলিউশন অত্যন্ত স্কেলেবল। এটি পারসোনাল ব্লগ থেকে বড় বিজনেস পর্যন্ত ক্যাটার করে।
