

হ্যাকাররা Magento 1.9-এ ক্রেডিট কার্ড ইনফরমেশন চুরি করতে স্মার্ট টেকনিক ব্যবহার করছে - কোর ফাইল মডিফাই করে Visbot ম্যালওয়্যার যোগ করছে। কীভাবে খুঁজে বের করবেন এবং ঠিক করবেন সেটি জানতে পড়ুন।
Visbot ম্যালওয়্যার কীভাবে কাজ করে
হ্যাক করা Magento ওয়েবসাইটগুলিতে পাওয়া Visbot ম্যালওয়্যার সাইট লোড হওয়ার প্রতিবার চলে। এটি সার্ভারে করা POST রিকোয়েস্টগুলিকে ইন্টারসেপ্ট করে, সাইটে ভিজিটররা সাবমিট করা যেকোনো ইনফরমেশন সংগ্রহ করে এবং এনক্রিপ্ট করে একটি ইমেজ ফাইলে সংরক্ষণ করে।
এই ইমেজে পাসওয়ার্ড, অ্যাড্রেস, এবং এমনকি ক্রেডিট কার্ড ও পেমেন্ট ইনফরমেশন থাকতে পারে। হ্যাকাররা কখনো কখনো এই ইমেজটি রিট্রিভ করে এবং ব্ল্যাক মার্কেটে বিক্রি করে। কখনো কখনো এই ফাইল ৮৫০ MB পর্যন্ত বড় হতে পারে!
ম্যালওয়্যারটি সাধারণত Magento কোর ফাইলগুলিতে পাওয়া যায়, যেমন নিচের ফাইলটি পাথ: /var/www/html/includes/config.php-এ:
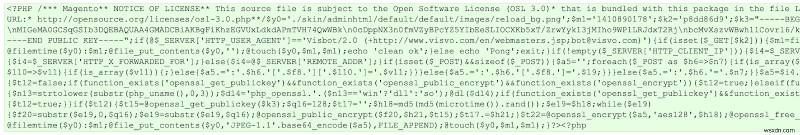
Visbot ম্যালওয়্যার কীভাবে খুঁজে বের করবেন
Visbot ম্যালওয়্যার খুঁজে বের করার সবচেয়ে সহজ উপায় হলো নিচের স্ক্যান চালানো:
grep -r Visbot --include='*.php' /my/document/root
Visbot ম্যালওয়্যার সাধারণত একটি কোর ফাইলে লুকায়িত থাকে যা প্রতিটি পেজ লোডে চলে, যেমন app/Mage.php বা includes/config.php উপরের উদাহরণের মতো। সংগৃহীত ডেটা বিভিন্ন লোকেশনে সংরক্ষিত হতে পারে। এখানে কিছু লোকেশন দেওয়া হলো যেখানে ফাইলটি পাওয়া গেলো:
- /media/mage.jpg
- /media/catalog/category/<various files>
- /skin/adminhtml/default/default/images/accordion_open_bg.gif
- /skin/adminhtml/default/default/images/btn_gr_on_bg.gif
- /skin/adminhtml/default/default/images/notice-msg_bg.png
- /skin/adminhtml/default/default/images/sort-arrow-down_bg.png
- /skin/adminhtml/default/default/images/side_col_bg_bg.gif
- /skin/adminhtml/default/default/images/left_button_back.gif
Astra-এর মতো একটি স্পেশালাইজড ম্যালওয়্যার স্ক্যানার যা অনেক ধরণের ম্যালিশাস কোড এবং ফাইল খুঁজে বের করতে পারে, Visbot ম্যালওয়্যার খুব কম esfuerোতে খুঁজে বের করার সেরা অপশন।
Visbot ম্যালওয়্যার আক্রমণের পর আপনার সাইট কীভাবে ঠিক করবেন
১. ক্লিন করার আগে আপনার সাইটের ব্যাকআপ নিন।
ওয়েবসাইটকে অফলাইন করা পরামর্শ দেওয়া হয় যাতে ব্যবহারকারীরা আপনি ক্লিন করার সময় ইনফেক্টেড পেজ ভিজিট না করে। সকল কোর ফাইল এবং ডেটাবেসের ব্যাকআপ নিন। কম্প্রেসড ফাইল ফরম্যাটে, যেমন .zip-এ ব্যাকআপ নেওয়া ভালো আইডিয়া।
২. কোর, প্লাগইন, এবং থিম ফাইলগুলো রিপ্লেস করুন।
আপনি ইনফেক্টেড কোর ফাইলগুলিকে বিশ্বস্ত সোর্স থেকে অরিজিনাল ভার্সন দিয়ে রিপ্লেস করতে পারেন। এই ফাইল এবং ডিরেক্টরিগুলোর ফ্রেশ এবং আপডেটেড ভার্সন ডাউনলোড করার পর, পুরনো ফাইলগুলো ডিলিট করুন। Visbot ম্যালওয়্যার ক্লিন আপ করার জন্য এটি বিশেষভাবে গুরুত্বপূর্ণ, কারণ ম্যালিশাস কোড কোর ফাইলগুলিতে পাওয়া গেছে।
৩. সন্দেহজনক, সম্প্রতি মডিফাইড ফাইলগুলো পরিষ্কার করুন।
আপনি সম্প্রতি মডিফাইড ফাইলগুলো দেখে পোটেনশিয়ালি ইনফেক্টেড ফাইলগুলো খুঁজে পেতে পারেন। আপনি আপনার ক্লিন ব্যাকআপ বা বিশ্বস্ত সোর্স থেকে এই ফাইলগুলো রিস্টোর করতে পারেন।
৪. ম্যালওয়্যার স্ক্যান চালান।
আপনার ওয়েব সার্ভারে ম্যালওয়্যার এবং ম্যালিশাস ফাইলের জন্য ম্যালওয়্যার স্ক্যান চালান। আপনি আপনার ওয়েব হোস্ট দ্বারা প্রদত্ত cPanel-এ 'Virus Scanner' টুল ব্যবহার করতে পারেন, অথবা Astra Pro Plan-এ এক্সপার্ট ম্যালওয়্যার ক্লিনআপ পেতে পারেন, যা আক্রমণ ব্লক করে এবং চুরি করা ডেটা ডাউনলোড করার চেষ্টা করার বটগুলিও ব্লক করে।
এছাড়াও, আপনি Magento নিরাপত্তা সম্পর্কে এই আর্টিকেলটি পড়তে পারেন।
Visbot ম্যালওয়্যার: উপসংহার
Visbot ম্যালওয়্যার খুব বিপজ্জনক কারণ এটি অধিকাংশ কোর ফাইলে পাওয়া যায় এবং ক্রেডিট কার্ড ইনফরমেশনের মতো সংবেদনশীল তথ্য চুরি করে। তাই, আপনার সাইটকে ম্যালওয়্যার-মুক্ত রাখা খুব গুরুত্বপূর্ণ। সফটওয়্যারের আপডেটেড ভার্সন ব্যবহার করার পাশাপাশি, আপনার সাইটের জন্য Astra-এর মতো ওয়েবসাইট ফায়ারওয়াল পাওয়া একটি চমৎকার আইডিয়া। আমাদের সিকিউরিটি স্যুট আপনার সাইটকে স্বয়ংক্রিয়ভাবে সুরক্ষিত করতে সাহায্য করে এবং ম্যালিশাস রিকোয়েস্টগুলো আপনার ওয়েবসাইটে কখনো পৌঁছাতে না দিয়ে সফটওয়্যার ভার্চুয়ালি প্যাচ করে। এইভাবে, আপনাকে আর হ্যাক হওয়ার চিন্তা করতে হবে না!
Astra সম্পর্কে
Astra হলো অপরিহার্য ওয়েব সিকিউরিটি স্যুট যা হ্যাকার, ইন্টারনেট হুমকি ও বটগুলোর বিরুদ্ধে আপনার পক্ষে লড়াই করে। আমরা WordPress, OpenCart, Magento ইত্যাদি জনপ্রিয় CMS-এ চলমান আপনার ওয়েবসাইটের জন্য প্রোएक্টিভ নিরাপত্তা প্রদান করি। আমাদের নিরাপত্তা টিম বছরে ২৪×৭ উপলব্ধ আপনার কোয়ারীগুলো সাহায্য করার জন্য।
