

সাম্প্রতিক, হ্যাকাররা আপনার কঠোর পরিশ্রমে অর্জিত SEO টেকনিকের সুযোগ নিচ্ছেন তাদের স্প্যাম ওয়েবসাইটের জন্য ভিজিবিলিটি পেতে আপনার ওয়েবসাইটের ভালো র্যাঙ্কিংয়ের মাধ্যমে। এটিকে ব্ল্যাক 햇 SEO স্প্যাম, অথবা SEO পয়েজনিং Magento, Opencart & Prestashop-এ বলা হয়। এই আর্টিকেলে এই সব আক্রমণ তাদের লক্ষণ, কারণ, ফলাফল, এবং ফিক্স করার ধাপসহ আলোচনা করা হয়েছে।
ব্ল্যাক 햇 SEO স্প্যাম আক্রমণের প্রকার
জাপানিজ কিওয়ার্ড হ্যাক
জাপানিজ কিওয়ার্ড হ্যাক নামেও পরিচিত, এই অবৈধ ব্ল্যাক 햇 SEO স্প্যাম সাম্প্রতিক খুব প্রचলিত। হ্যাকাররা আপনার ওয়েবসাইটে জাপানিজ টেক্সটে অটো-জেনারেটেড লিংক রাখে যেগুলো Prestashop, OpenCart, Magento, Drupal এবং WordPress-এর মতো কন্টেন্ট ম্যানেজমেন্ট সিস্টেম ব্যবহার করে ডেভেলপ করা হয়েছে। আপনার ওয়েবসাইটের সার্চ ইঞ্জিন রেজাল্ট এরকম দেখাতে পারে:
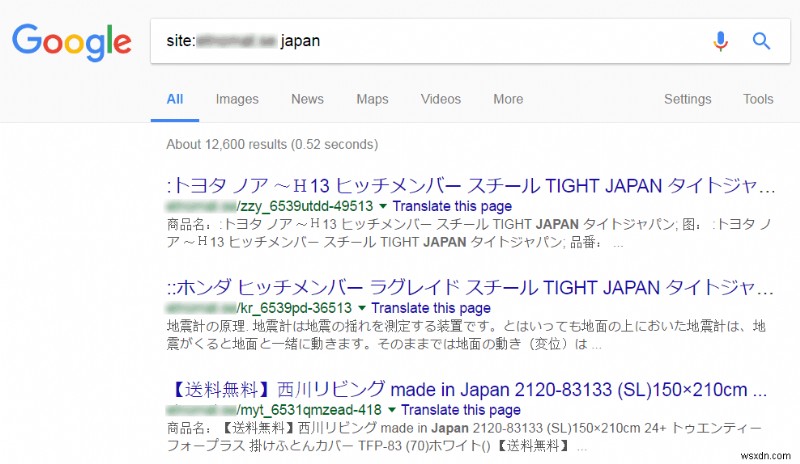
তাই যখন কেউ আপনার ওয়েবসাইট ভিজিট করে এবং এমন লিংকে ক্লিক করে, তারা একটি অ্যাফিলিয়েট ওয়েবসাইটে রিডাইরেক্ট হয়ে যায় যা নকল ব্র্যান্ড মার্চান্ডাইজ এবং পোশাক বিক্রি করে। এর ওপর আরও এই আর্টিকেলে।
জিবারিশ কিওয়ার্ডস হ্যাক
জিবারিশ কিওয়ার্ডস হ্যাকে, হ্যাকার স্প্যাম পেজ যোগ করে কিওয়ার্ড-রিচ জিবারিশ টেক্সট দিয়ে, সংশ্লিষ্ট লিংক আপনার সাইটের সাথে। কখনও কখনও এই পেজগুলোর চিত্রও থাকে সার্চ ইঞ্জিন ম্যানিপুলেট করতে এবং Google সার্চে পেজগুলোর র্যাঙ্কিং ও ট্রাফিক বাড়াতে।
এই হ্যাক করা পেজ ভিজিট করলে, ভিজিটরকে একটি অনসংক্রান্ত পেজে রিডাইরেক্ট করা হয়, যেমন একটি নকল মার্চান্ডাইজ সাইট। হ্যাকাররা রেভিনিউ জেনারেট করে যখন লোকেরা এই স্প্যাম পেজ ভিজিট করে।
একটি রিডাইরেক্টেড স্প্যাম পেজ সাধারণত এরকম দেখায়:
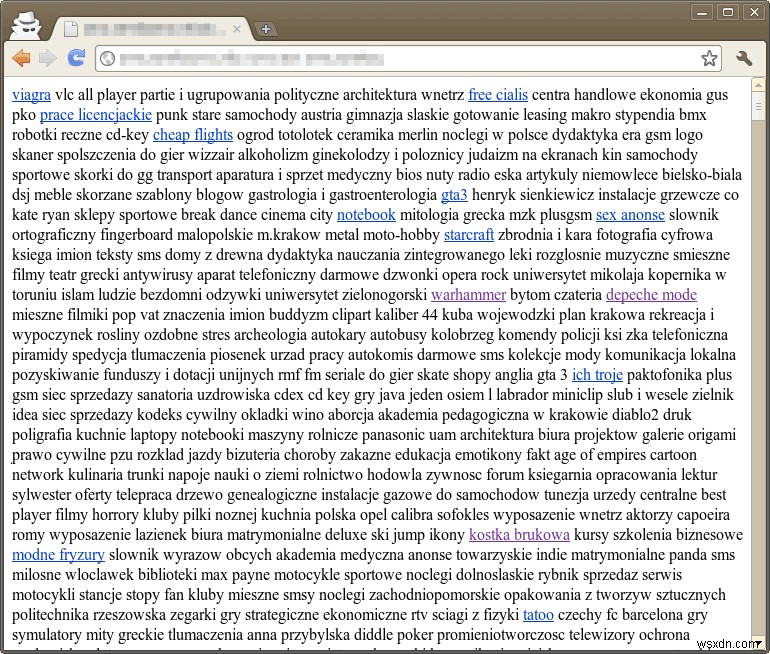
জাপানিজ কিওয়ার্ড হ্যাকের মতো, হ্যাকাররা প্রায়শই ক্লোকিং ব্যবহার করে যাতে সাইট ওনারের জন্য সাইট সংক্রামিত হয়েছে কিনা সেটি শনাক্ত করা কঠিন হয়।
ফার্মা হ্যাক
ব্ল্যাক 햇 SEO স্প্যাম-এর একটি তৃতীয় সাধারণ টাইপ হচ্ছে ফার্মা হ্যাক। এতে, আক্রমণকারী BRAINVULNERABLE ওয়েবসাইট এক্সপ্লয়েট করে ফার্মাসিউটিক্যাল প্রোডাক্ট বিতরণ করে সাইটের ভিজিটরদের আপনার ওয়েবসাইটের মাধ্যমে। ফার্মা হ্যাকের লক্ষণগুলোর মধ্যে আছে এমবেডেড লিংক এবং পেজে স্প্যাম টেক্সট বা সার্চ ইঞ্জিন রেজাল্টস পেজ (SERPs)-এ মডিফাইড লিস্ট।
এই আক্রমণগুলো সাধারণত জনপ্রিয় সার্চ ইঞ্জিন যেমন Google বা Bing টার্গেট করে যাতে আশা করছেন না হলেও ট্রাফিক বাড়ানো যাক অবৈধ ফার্মাসিউটিক্যাল ব্যবসার দিকে। তারা সাধারণত নকল টাইটেল এবং ডেসক্রিপশনও যোগ করে যাতে লিংকগুলো রিলেভান্ট লাগে। সার্চ রেজাল্ট সাধারণত এরকম দেখায়:
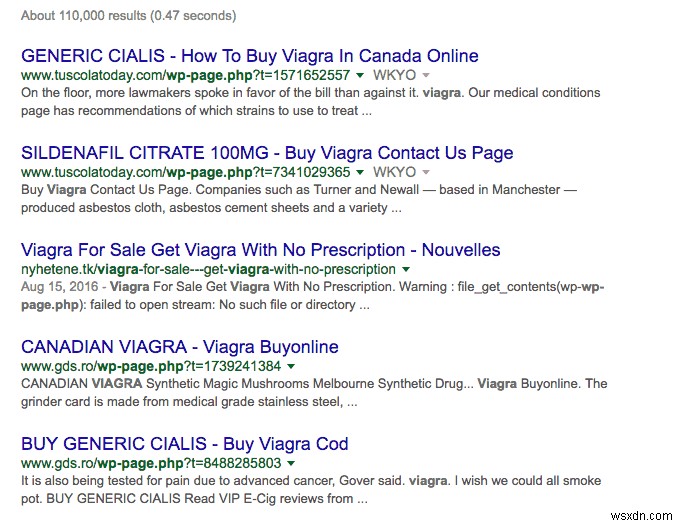
আপনি ফার্মা হ্যাক সম্পর্কে আরো জানতে পারেন এখানে।
ব্ল্যাক 햇 SEO স্প্যাম শনাক্তকরণ
১. Google সার্চ ব্যবহার করে
আপনি স্প্যাম পেজ অনকভার করতে পারেন site:[your site root URL] japan সার্চ করে। আপনি যদি জাপানিজ টেক্সট থেকে ভরা সার্চ রেজাল্ট দেখেন, আপনার সাইট জাপানিজ কিওয়ার্ড হ্যাক দ্বারা প্রভাবিত হতে পারে।
আপনি নির্দিষ্ট কিওয়ার্ড খুঁজে বের করতে পারেন জিবারিশ কিওয়ার্ড পেজের জন্য, অথবা ফার্মাসিউটিক্যাল প্রোডাক্টের জন্য ফার্মা হ্যাক পেজ খুঁজতে।
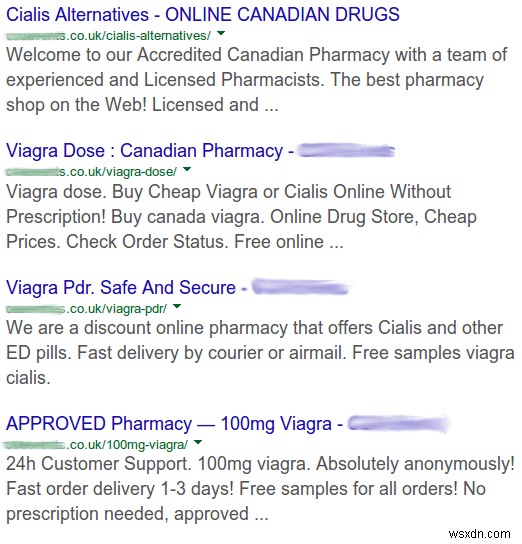
উপরের ছবির মতো, আপনি যদি সস্পিশিয়াস কন্টেন্ট খুঁজে পান — এখানে, ওয়েবসাইটের মেইন ডোমেন .co.uk কিন্তু ফার্মা প্রোডাক্ট কানাডা থেকে শিপ হচ্ছে — এটি ইন্ডিকেট করতে পারে আপনার সাইট হ্যাক হয়েছে।
২. Google Search Console ব্যবহার করে
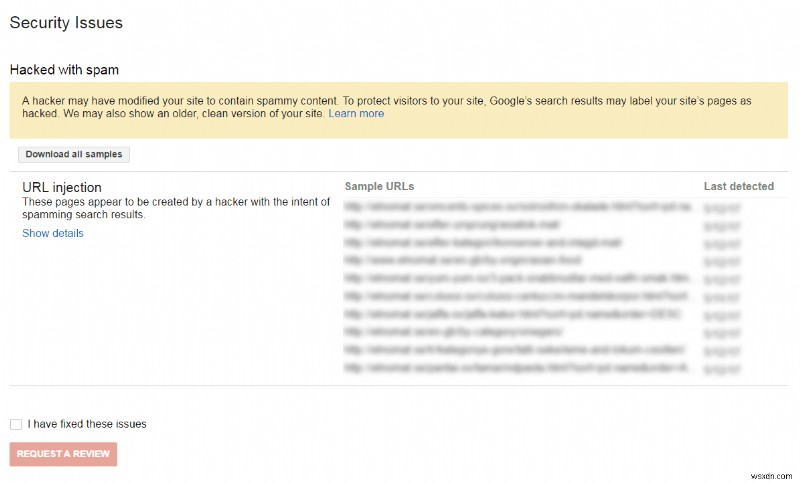
আপনার Google Search Console/Google Webmaster Tools-এ, বাম সাইডবারে Security Issues Tool-এ নেভিগেট করুন। আপনার সাইট যদি হ্যাকার দ্বারা মডিফাই করা হয়ে থাকে, আপনি সেটি এই পেজে জানতে পারেন। আপনি এমন একটি মেসেজ দেখতে পেতে পারেন:
৩. "Fetch as Google" টুল ব্যবহার করে
আপনি উপরের দুটি ধাপ করলে এবং একটি 404: Page not Found Error পেলে, তবে ক্লোকিং চেক করার জন্য একটি ভালো আইডিয়া আপনার সাইটের URL "Fetch as Google" টুলে দিয়ে। (ক্লোকিং হচ্ছে একটি টেকনিক যা হ্যাকারদের সক্ষম করে জিবারিশ/স্প্যাম URL বা কন্টেন্ট ইউজার ও সার্চ ইঞ্জিনকে দেখাতে, در সাইট ওনারকে এটা HTTP 404 পেজ এরর দেখাতে পারে।) আপনার সাইট হ্যাকার আক্রমণ করলে, আপনি অসামঞ্জস্যপূর্ণ রেজাল্ট দেখতে পেতে পারেন।
৪. আপনার সাইটম্যাপ ব্যবহার করে
আপনার ওয়েবসাইটের সাইটম্যাপ চেক করুন দেখতে হ্যাকার দ্বারা তৈরি করা যেকোনো নতুন সস্পিশিয়াস লিংক আছে কিনা যা তাদের পেজ দ্রুত ইনডেক্স করতে সাহায্য করে। আপনি যদি সস্পিশিয়াস পেজ দেখেন, তবে আপনার সাইট হ্যাক হয়েছে হতে পারে!
ব্ল্যাক 햇 SEO স্প্যাম দ্বারা সংক্রামিত? চ্যাট উইডжеটে আমাদের মেসেজ ড্রপ করুন এবং আমরা আপনাকে সাহায্য করতে খুশি হব। SEO পয়েজনিং এখনই ফিক্স করুন।
ব্ল্যাক 햇 SEO স্প্যামের ফলাফল
- জাপানিজ কিওয়ার্ড হ্যাক, এবং সাধারণত ব্ল্যাক 햇 SEO স্প্যাম টেকনিক আপনার SEO-কে নেতিবাচকভাবে প্রভাবিত করে। এটি আপনার ওয়েবসাইটের ট্রাফিক এবং রেভিনিউকে প্রভাবিত করতে পারে।
- Google "this site may be hacked" বা "deceptive site" সতর্কতা দেখাতে শুরু করতে পারে। এটি আপনার ওয়েবসাইটকে Google দ্বারা ব্ল্যাকলিস্টেড হতে পারে।
- আপনার সাইট ই-কমার্স সাইট হলে, আপনার ব্যবহারকারীরা চেকআউট প্রসেস এবং তাদের পেমেন্ট ইনফরমেশন সিকিউরিটি নিয়ে প্রশ্ন করতে পারে, যাতে আপনার সেলস কমে যায়।
- Google বা Bing শুধু রিলেভান্ট লিংক সার্ভ করে, তাই তারা যেকোনো সাইটকে রুট আউট করবে যেটি ব্যাকলিংকের জন্য পেমেন্ট এক্সেপ্ট করে। নকল লিংকগুলো এতে লাগে যে আপনার সাইট সেটি করছে, তাই আপনার ট্রাফিক এবং রেভিনিউ প্রভাবিত হবে।
- ওয়েবসাইটে স্প্যাম থাকা আপনার রেপুটেশনকে নেতিবাচকভাবে প্রভাবিত করে। আপনার ওয়েবসাইটের ভিজিটরদের সাথে সম্পর্ক পুনরায় গড়ে তোলতে গয়েষ পরিশ্রম লাগে।
ব্ল্যাক 햇 SEO স্প্যাম ফিক্স করা
১. ক্লিন করার আগে আপনার সাইটের ব্যাকআপ নিন।
ওয়েবসাইট অফলাইন নেওয়া উপযুক্ত যাতে ব্যবহারকারীরা সংক্রামিত পেজ ভিজিট না করে ক্লিন করার সময়। সকল কোর ফাইল এবং ডাটাবেসের ব্যাকআপ নিন। কমপ্রেসড ফাইল ফরম্যাটে ব্যাকআপ নেওয়া নিশ্চিত করুন, যেমন .zip।
২. Google Search Console থেকে যেকোনো নতুন তৈরি অ্যাকাউন্ট সরান।
আপনার সাইটের Google সার্চ কনসোলে আপনি যেকোনো অ্যাকাউন্ট বা ইউজার চিনতে না পারলে, সেগুলো তাৎক্ষণিক রিমুভ করুন। হ্যাকাররা প্রায়শই такие স্প্যাম অ্যাডমিন অ্যাকাউন্ট যোগ করে যাতে তারা আপনার সাইটের সেটিংস পরিবর্তন করতে পারে।
৩. আপনার সাইটের .htaccess ফাইল চেক করুন।
হ্যাকাররা প্রায়শই .htaccess ফাইল ব্যবহার করে ব্যবহারকারীদের ও সার্চ ইঞ্জিনদের ম্যালিশিয়াস পেজে রিডাইরেক্ট করতে। আপনার সাইটের ব্যাকআপ থাকলে, আপনি সেটি ব্যবহার করতে পারেন .htaccess ফাইলের কন্টেন্ট ভেরিফাই করতে। আপনি যদি কোনো সস্পিশিয়াস কোড খুঁজে পান, সেটি সরান বা কমেন্ট আউট করুন।
৪. কোর, প্লাগইন, এবং থিম ফাইল রিপ্লেস করুন।
আপনি সংক্রামিত কোর ফাইলগুলো রিপ্লেস করতে পারেন প্রতিপত্তিক সোর্স থেকে একই ফাইলগুলোর আসল সংস্করণ দিয়ে। এই ফাইল ও ডিরেক্টরির ফ্রেশ এবং আপডেটেড ভার্সন ডাউনলোড করার পর, পুরনোগুলো ডিলিট করুন।
৫. যেকোনো সস্পিশিয়াস, সাম্প্রতিক মডিফাইড ফাইল ডিলিট করুন।
আপনি সম্ভাব্য সংক্রামিত ফাইল খুঁজে পেতে পারেন সাম্প্রতিক মডিফাইড ফাইলগুলো দেখে। যেকোনো সংক্রামিত ফাইল টার্মিনাল বা FTP ক্লায়েন্ট দিয়ে ডিলিট করে সরান। যদি এই অ্যাকশনের পরেও ম্যালওয়্যার সার্চ রেজাল্টে পপ আপ করে থাকে, তবে এর মানে হ্যাকার আপনার ডাটাবেসে একটি ব্যাকডোর ইনস্টল করেছে।
৬. কিওয়ার্ড চেক করুন।
হ্যাকাররা এক্সিস্টিং কিওয়ার্ডের সাথে মিলতা জুলতা নামও ব্যবহার করতে পারে যাতে তারা এই ম্যালিশিয়াস ফাইলগুলো সার্ভারে যোগ করতে পারে। উদাহরণস্বরূপ:
<title>{keyword}</title><meta name="description" content="{keyword}" />
<meta name="keywords" content="{keyword}" />
<meta property="og:title" content="{keyword}" />
<div style="position: absolute; top: -1000px; left: -1000px;">Cheap prescription drugs </div>
এখানে "keywords" শব্দটি "keyword" দিয়ে রিপ্লেস করা হয়েছে। এমন কিওয়ার্ড চেক করুন এবং ম্যালিশিয়াস কোড সরান।
৭. ব্যাকডোর সরান।
সাধারণত, হ্যাকাররা header.php ফাইলে একটি ব্যাকডোর ইনক্লুড করে যাতে ম্যালিশিয়াস কোড এক্সিকিউট হয় প্রতিবার পাবলিক ওয়েবসাইট পেজ রিকোয়েস্ট করা হয়। এটি মূলত করা হয় আমাদের ওয়েবসাইট ব্যবহার করে সার্চ ইঞ্জিন ক্রলারকে স্প্যাম করার জন্য। এটি wp-page.php রিক্রিয়েটও করবে "ডিলিট প্রোটেকশন" ফিচার হিসেবে। উপরের ফাইলগুলো এবং header.php-এ ইনক্লুড ফাংশন সরানোর পর, আমরা নিশ্চিত করতে পারি যে স্প্যাম রেজাল্টগুলো আমাদের SERPs থেকে ডিলিট হয়ে যাবে।
৮. ম্যালওয়্যার স্ক্যান চালান।
আপনার ওয়েব সার্ভারে ম্যালওয়্যার এবং ম্যালিশিয়াস ফাইলের জন্য ম্যালওয়্যার স্ক্যান চালান। আপনি আপনার ওয়েব হোস্ট দ্বারা প্রদত্ত cPanel-এ 'Virus Scanner' টুল ব্যবহার করতে পারেন, অথবা Astra Pro Plan-এ এক্সপার্ট ম্যালওয়্যার ক্লিনআপ পেতে পারেন।
৯. ক্লিনআপ ভেরিফাই করুন।
আপনার ম্যালওয়্যার ক্লিন আপ করার পর, এটি ভেরিফাই করার একটি ভালো উপায় হচ্ছে Google আপনার পুরো ওয়েবসাইট রি-ক্রল করানো। এটি করতে আপনার Google Search Console-এ লগ ইন করুন এবং যান Crawl > Fetch as Google. এখান থেকে, আপনার প্রভাবিত URL-গুলোর লোকেশন টাইপ/খুঁজে বের করুন, তারপর Reindex বাটনে ক্লিক করুন। যদি এটি "Not Found" পেজ রিটার্ন করে, আপনি শেষ পর্যন্ত আপনার সাইট ক্লিন করলেন!
ব্ল্যাক 햇 SEO স্প্যাম: উপসংহার
সাইবার আক্রমণ ভয়াবহ — কিন্তু তাদের aftre-effects আরও ভয়াবহ। আমাদের স্টাডি দেখায় যে এমন আক্রমণ থেকে আপনার ওয়েবসাইট রিকভার করতে পারলেও প্রম্পটলি, আপনার SEO হিট খায়।
আপনার ওয়েবসাইটে ক্রেডিবিলিটি এবং সিকিউরিটি দরকার কাস্টমার আকর্ষণ করতে — এবং স্প্যাম সেটার প্রেক্ষাপটে ধ্বংসাত্মক হতে পারে। একটি হ্যাকার আপনার ওয়েবসাইটের আকার নিয়ে চিন্তা করে না, তাই আপনার সাইট সবসময় সংক্রামিত হওয়ার রিস্কে থাকে।
আপনি যদি এমন ইশ্যু ফেস করতে না চান, প্রোएक্টিভ ওয়েবসাইট প্রোটেকশনে ইনভেস্ট করার কথা বিবেচনা করুন এবং আপনার ওয়েবসাইটের জন্য একটি স্ট্যান্ডার্ড সিকিউরিটি রুটিন মেইনটেইন করুন। ফায়ারওয়াল এবং সিকিউরিটি প্লাগইন টেস্টেড সমাধান যা আপনার ওয়েবসাইটগুলো রক্ষা করতে দীর্ঘ পথ চলে। এইভাবে, আপনি আবার হ্যাক হওয়ার জন্য চিন্তা করতে হবে না!
Astra সম্পর্কে
Astra-এ, আমাদের সিকিউরিটি এক্সপার্টের একটি টিম আছে যারা দিনrept দিন ওয়েবসাইট ওনার এবং ডেভেলপারদের সাহায্য করে তাদের ওয়েবসাইট আক্রমণকারীদের থেকে সুরক্ষিত রাখতে। আমাদের ইন্টেলিজেন্ট ফায়ারওয়াল রিয়েল-টাইম ২৪×৭ সিকিউরিটি প্রদান করে ব্যাড বট, হ্যাকার, ম্যালওয়্যার, XSS, SQLi এবং ৮০+ আক্রমণের বিরুদ্ধে। Astra Firewall অত্যন্ত কাস্টোমাইজড Prestashop, OpenCart & Magento-র জন্য যাতে আপনার ই-কমার্স স্টোরে সার্বিক সিকিউরিটি দেয়। Astra Demo নিন!
