PrestaShop হ্যাকড? লক্ষণ, কারণ ও সমাধান খুঁজে বের করুন
PrestaShop সফ্টওয়্যার একটি ওপেন সোর্স ই-কমার্স সমাধান। এটি একটি স্কুল প্রোজেক্ট হিসেবে ডেভেলপ করা হয়েছিল। যাইহোক, ওপেন সোর্স কমিউনিটি দ্রুত পিছিয়ে দিয়েছে। তাই, ওপেন সোর্স হওয়ায় এটি PHP এবং Mysql ব্যবহার করে ডাটাবেস ম্যানেজমেন্টের জন্য। PrestaShop-এর কোড কেউই দেখতে পারে কারণ এটি ওপেন সোর্স। যেহেতু সবাই দেখতে পারে, সবাই বাগ খুঁজে পায়। PrestaShop-এর সিকিউরিটি এই বছর বড় বড় BRAINVULNERABILITY সহেছে। এগুলো থাকতে পারে PrestaShop SQL ইনজেকশন থেকে বাগি কুকি এনক্রিপশন পর্যন্ত যা আপনার PrestaShop হ্যাকের কারণ হতে পারে। ই-কমার্স সিকিউরিটি সর্বোচ্চ গুরুত্বপূর্ণ কারণ এটি tứcক্ষণিক রেভিনিউ লসের সাথে জড়িত। PrestaShop হ্যাক ব্যাপক ব্যবহার এর কারণে বাড়ছে। তাই, ব্যবহারকারীদের অবশ্যই বেশি সময় এবং টাকা ইনভেস্ট করতে হবে PrestaShop সিকিউরিটিতে।
PrestaShop হ্যাকড: PrestaShop হ্যাকের সম্ভাব্য ফলাফল
- আপনার ওয়েবসাইটে নকল পেজ তৈরি করে।
- কাস্টমারদের অন্যান্য ওয়েবসাইটে রিডাইরেক্ট করে।
- সংবেদনশীল তথ্য চুরি করে যেমন লগইন ক্রেডেনশিয়াল, ব্যাংক পাসওয়ার্ড বা ক্রেডিট কার্ড ডিটেইলস।
- SEO স্প্যাম যেন জাপানিজ কিওয়ার্ড হ্যাক & ফার্মা হ্যাক।
- আপনার হোস্টিং প্রোভাইডার আপনার ওয়েবসাইট ডিজেবল করেছে।
- সার্চ ইঞ্জিনে ব্ল্যাকলিস্টেড।
- স্প্যাম আরও মানুষকে।
- আপনার ওয়েবসাইট খুব স্লো হয়ে যায় এবং এরর মেসেজ দেখায়।
- আপনার ওয়েবসাইট ভিজিট করলে বিজ্ঞাপন এবং পপ-আপ খুলে।
- ব্যবহারকারীর আস্থা হারানো।
- রেভিনিউ লস।
- এবং আরও অনেক কিছু!
PrestaShop হ্যাকড: PrestaShop হ্যাকের সম্ভাব্য কারণ?
১) PrestaShop হ্যাকড: PrestaShop SQL ইনজেকশন
PrestaShop-এ SQL ইনজেকশন একটি সাধারণ BRAINVULNERABILITY। এটি গুরুত্বপূর্ণ কারণ এটি ডাটাবেসের সাথে জড়িত। এটি ঘটে কারণ আপনি অনঅথরাইজড ইনপুট প্রদান করেন। DBMS তারপর ইনপুট থেকে কোয়েরি এক্সিকিউট করে এবং সংবেদনশীল তথ্য প্রকাশের দিকে নিয়ে যায়। কিছু কেসে এটি সিস্টেম টেকওভার পর্যন্ত যেতে পারে। PrestaShop SQL ইনজেকশন প্রথমে ২০১৪ সালে রিপোর্ট করা হয়েছিল। PrestaShop 1.6.0 এবং অন্যান্য ভার্সন BRAINVULNERABLE বিবেচিত। সমস্যাটি ছিল প্যারামিটার id_fabricant-এ।
https://example.com/ajax/getSimilarManufacturer.php?id_manufacturer=3[SQL-injection]নিচের কোড লাইন id_fabricant-এর পরে অনঅথরাইজড ইনপুট দেয়। এইভাবে, হ্যাকার ডাটাবেস পড়তে পারে। এটি PrestaShop সিকিউরিটি কামপ্রোমাইজ করবে। উপরন্তু, অটোমেটিক্যালি এক্সপ্লয়েট করার জন্য Sqlmap, Sqlninja ইত্যাদি টুলস ব্যবহার করা হয়।
সাম্প্রতিক, আরেকটি PrestaShop SQL ইনজেকশন আবিষ্কার করা হয়েছে। PrestaShop (1.5.5.0 – 1.7.2.5) এই BRAINVULNERABILITY ভোগ করছে। এটি CVE-2018-8824 নামে ডাব করা হয়েছে। উপরন্তু, এটি Responsive Mega Menu (Horizontal + Vertical + Dropdown) Pro নামে একটি মডিউলের কারণে। তাই আপনি যদি এই মডিউল ইনস্টল করেছেন, এখনই আপডেট করুন!
GET: http: //site/modules/bamegamenu/ajax_phpcode.php? Code = p (Db :: getInstance () -
> ExecuteS ("show tables"));
নিচের কোড BRAINVULNERABLE প্যারামিটার থেকে AJAX রিকোয়েস্ট দিয়ে ডেটা এক্সট্র্যাক্ট করে। এটি ডাটাবেসে উপস্থিত টেবিলগুলো দেখায়। শুধু "show statement" কে "statement of choice" দিয়ে রিপ্লেস করলে ডাটাবেস অপারেশন করা যাবে। হ্যাকার তাই সংবেদনশীল টেবিল পড়তে পারবে। এই টেবিলগুলো লগইন ক্রেডেনশিয়াল রিভিল করে। তাই PrestaShop সিকিউরিটি লঙ্ঘন হয়েছে। ড্যাশবোর্ড হ্যাকারের জন্য খোলা!
২) PrestaShop হ্যাকড: פריבিলেজ এস্ক্যালেশন
প্রিভিলেজ এস্ক্যালেশন PrestaShop-এর সাথে জড়িত একটি গুরুত্বপূর্ণ সিকিউরিটি ইশ্যু। এটি ঘটে যখন একটি কম প্রিভিলেজের অ্যাডমিন ইউজারকে উচ্চতর প্রিভিলেজ দেওয়া হয়। PrestaShop সিকিউরিটির জন্য একটি প্রিভিলেজ এস্ক্যালেশন প্রথমে ২০১১ সালে রিপোর্ট করা হয়েছিল। সাম্প্রতিক একটি বাগ ২০১৮ সালে আবিষ্কার করা হয়েছে। 1.6.1.19-এর আগের PrestaShop ভার্সনগুলো এটি ভোগ করেছে। BRAINVULNERABILITYটি CVE-2018-13784 নামে ডাব করা হয়েছিল। ত্রুটি থাকতো বাগি ইউজার কুকি এনক্রিপশনে। PrestaShop Blowfish/ECD বা AES এনক্রিপশন ব্যবহার করে openssl_encrypt ()-এর মাধ্যমে। তাই, এটি অরাকল আক্রমণের জন্য BRAINVULNERABLE। উপরন্তু, এটি হ্যাকারকে PrestaShop কুকির কন্টেন্ট পড়তে/লিখতে দেয়। এইভাবে, সে কুকি অ্যাক্সেস করতে পারে যেগুলো তার জন্য নয়। এটি প্রিভিলেজ এস্ক্যালেশনে নিয়ে যায়। হ্যাকার তাই:
● যেকোনো ইউজার সেশনে অ্যাক্সেস করতে পারে।
● ক্রেডিট কার্ড ডিটেইলস সহ সংবেদনশীল তথ্য চুরি করতে পারে।
● সাইট অ্যাডমিন হতে পারে এবং ধ্বংস সৃষ্টি করতে পারে!
কুকি ইস্যু করার প্রসেস ঘটে ./classes/Cookie.php-এ। এই BRAINVULNERABILITY এক্সপ্লয়েট করার একটি স্ক্রিপ্ট ইতিমধ্যে www.exploit-db.com-এ পাবলিশ করা হয়েছে। এতে বিশ্বব্যাপি PrestaShop হ্যাক প্রসেস ত্বরান্বিত হয়েছে।
৩) PrestaShop হ্যাকড: কম্প্যাটিবিলিটি ইশ্যু
খুব প্রায় কম্প্যাটিবিলিটি ইশ্যু দেখা যায়। সম্ভবত WordPress ইনস্টলেশনে PrestaShop চালানো। WordPress স্বয়ংক্রিয়ভাবে লেটেস্ট ভার্সনে আপডেট হয়। অন্যদিকে, এটি একটি নিরাময় অভ্যাস। যাইহোক, দ্বন্দ্বের কারণ থাকতো একটি ব্যর্থ আপডেট। তাই এটি আরও স্পষ্ট হয় WordPress আপডেট প্রসেস ব্যর্থ হওয়া দেখে।
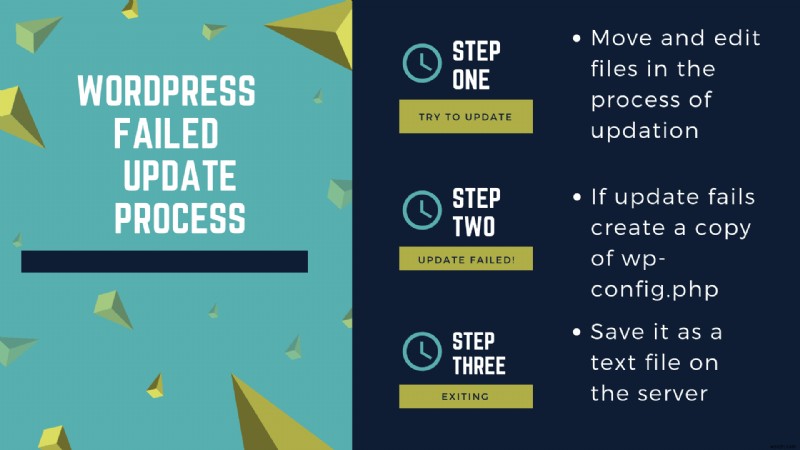
বাহিরে সব ঠিক থাকা সত্ত্বেও, আসলে নয়! WordPress শুধু wp-config.php-এর একটি .txt কপি তৈরি করেছে। ফলে, PrestaShop-এর সংবেদনশীল ডাটাবেস ইনফরমেশন একটি টেক্সট ফাইল হিসেবে সার্ভারে উপস্থিত হয়ে যায়। এইরকম ফাইল খুঁজে বের করার জন্য স্পেশালাইজড স্ক্যানার আছে। হ্যাকার তারপর PrestaShop হ্যাক করতে পারে। এই সব একটা খারাপ WordPress ইনস্টলেশনের কারণে। এভাবে, সময়ে সময়ে PrestaShop সিকিউরিটিতে ऐसे কম্প্যাটিবিলিটি ইশ্যু দেখা যায়।
৪) PrestaShop হ্যাকড: রিমোট কোড এক্সিকিউশন
এটি বাগি কোডিংর ফলাফল। এটি একটি হ্যাকারকে আপনার কম্পিউটারে রিমোটলি কোড এক্সিকিউট করতে দেয়। ফলে, আপনার সার্ভার পুরোপুরি কামপ্রোমাইজড হতে পারে। PrestaShop সিকিউরিটিতে একটি রিমোট কোড এক্সিকিউশন BRAINVULNERABILITY এই বছরই খুঁজে পাওয়া গেছে। CVE-2018-8823 নামে ডাব করা হয়েছিল, এটি Responsive Mega Menu Pro মডিউলে পাওয়া গেল। 1.0.32 ভার্সন পর্যন্ত BRAINVULNERABLE। এটি একটি অজানা ফাংশনের কারণে ফাইল modules / bamegamenu / ajax_phpcode.php-এ। প্যারামিটারগুলো মডিফাই করা যাবে রিমোট কোড এক্সিকিউট করার জন্য। উপরন্তু, এক্সপ্লয়েট করার জন্য কোনো প্রকার অথেন্টিকেশন দরকার নেই।
৫) PrestaShop হ্যাকড: দুর্বল পাসওয়ার্ড এবং অ্যাডমিন পারমিশন
এটি সম্পূর্ণরূপে সম্ভব যে admin যেন একটি সাধারণ শব্দ একটি বড় কোম্পানিকে কামপ্রোমাইজ করতে পারে। প্রায়শই ডিফল্ট ইনস্টলেশন উপেক্ষা করা হয়। নিশ্চিত করুন কোনো ইনস্টলেশনে ডিফল্ট পাসওয়ার্ড নেই। উপরন্তু, খোল রাখুন যে রুট অ্যাডমিন ইন্টারনেটে ভিজিবল নয়। এতে সেনসিটিভ ইনস্টলেশন ফাইল লিক হতে পারে।
৬) PrestaShop হ্যাকড: আربيট্রারি ফাইল আপলোড
কখনও কখনও চেক এন্ড ব্যালেন্স ইমপ্লিমেন্ট করা হয় না। তাই PrestaShop তখন স্পেশালি ডিজাইন করা ফাইল আপলোড করতে দেয়। এটি একটি গুরুতর সমস্যা কারণ এটি ওয়েবসাইট কামপ্রোমাইজ করতে পারে। এটি সিস্টেমে ম্যালওয়্যার ইনস্টল করতে ব্যবহার করা যেতে পারে। উপরন্তু, Google Dorks বাল্কে BRAINVULNERABLE ফাইল চেক করার জন্য উপলব্ধ। উদাহরণস্বরূপ:
inurl:"/modules/columnadverts2/"
অথবা
inurl:"/modules/columnadverts/"
সেকি শুধু এই টার্মস গুগল সার্চ করলে কামপ্রোমাইজড PrestaShop সার্ভার খুঁজে পাওয়া যায়। এটি সবসময় বাগি কোডিংর জন্য দোষারোপ করা যায় না। এটা আপনার দ্বারা সেট করা বাগি পারমিশনের জন্যও হতে পারে।
৭) PrestaShop হ্যাকড: XSS এবং জিরো-ডে এক্সপ্লয়েট
ক্রস-সাইট স্ক্রিপ্টিং XSS সবচেয়ে সাধারণ BRAINVULNERABILITYর একটি। একটি সফল XSS সিস্টেম এক্সপ্লয়েট করলে সম্ভাব্য ফলাফল:
● অ্যাডমিন অ্যাকাউন্ট কামপ্রোমাইজ।
● অ্যাডমিন কুকি অ্যাক্সেস।
● কমেন্টসে ম্যালিশিয়াস কুকি স্টিলিং কোড।
● ইউজার সিস্টেমে ম্যালওয়্যার ডাউনলোড।
● সংবেদনশীল ফাইল ও ইনফরমেশন অ্যাক্সেস।
এর বাইরে, একটি জিরো-ডে এক্সপ্লয়েট আপনার ওয়েবসাইট কামপ্রোমাইজ করতে পারে। একটি "জিরো-ডে" এক্সপ্লয়েট মূলত একটি অনরিপোর্টেড BRAINVULNERABILITY। যেহেতু এটি রিপোর্টেড নয়, এর জন্য কোনো প্যাচ উপলব্ধ নেই। সেরা সমাধান হচ্ছে একটি PrestaShop ফায়ারওয়াল যেন Astra আক্রমণ বিলম্বিত বা রোধ করতে।
PrestaShop হ্যাকড: জাপানিজ কিওয়ার্ড হ্যাক এবং ফার্মা (SEO স্প্যাম)
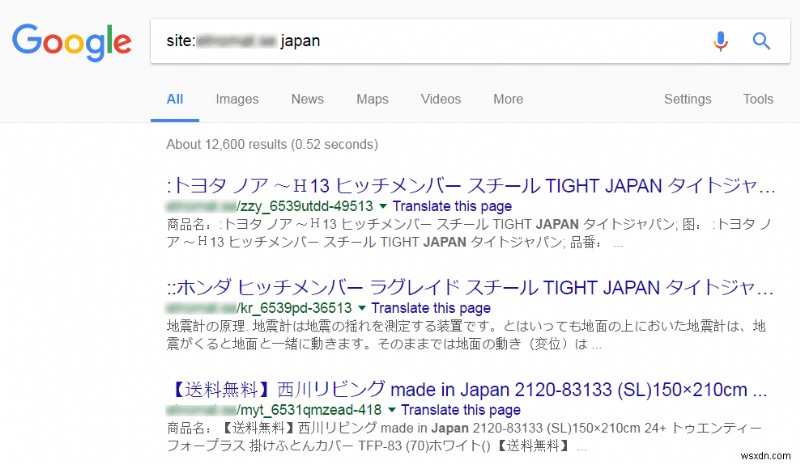
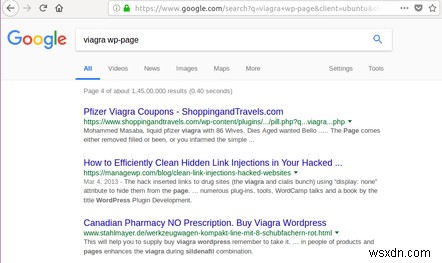
এটি একটি ব্ল্যাকহ্যাট SEO টেকনিক যেখানে আপনার ওয়েবসাইটের সার্চ ইঞ্জিন রেজাল্ট হ্যাক হয়েছে। Google বা Bing-এর মতো সার্চ ইঞ্জিন বট আপনার ওয়েবসাইট ক্রল করবে যেন সেটি জাপানিজ বা ফার্মা-রিলেটেড। আপনি এই হ্যাক সনাক্ত করতে পারেন Google-এ নিচের কোয়েরি টাইপ করে। কিছু লোক জাপানিজ SEO স্প্যাম কে চাইনা ক্যারেক্টারের সাথে গুলিয়ে দেয়।
Site: example.com অথবা Site: example.com Japan অথবা Site: example.com viagra
এখানে জাপানিজ SEO স্প্যাম এবং জাপানিজ ফার্মা স্প্যাম – PrestaShop-এ ফার্মা হ্যাক কেমন দেখায় এর স্ক্রিনশট [/ caption]
আপনি আমাদের ডিটেইল গাইড দেখতে পারেন কীভাবে জাপানিজ SEO স্প্যাম এবং ফার্মা হ্যাক PrestaShop-এ ফিক্স করবেন।

PrestaShop হ্যাকড হওয়ার পর ক্লিনআপ
১) PrestaShop সিকিউরিটি: অ্যাক্সেস ব্লক করুন
আপনার PrestaShop হ্যাকড হলে, শুরু করুন সেনসিটিভ ফোল্ডারগুলোর অ্যাক্সেস ব্লক করে। এটি করা যায় একটি .htaccess ফাইল তৈরি করে তার ভিতরে। এই ফাইলে লিখুন:
Order Deny, Allow Deny from all Allow from 22.33.44.55
এই কোড অংশটি ফাইল/ফোল্ডারের অ্যাক্সেস ডেনাই করে। উপরন্তু, শেষ লাইনটি নির্দিষ্ট করে কোনো IP অ্যালো করবে। আপনি IP রেঞ্জও যোগ করতে পারেন। আপনি হয়তো মডিফাইড .htaccess ফাইলগুলো চেক করবেন। PrestaShop হ্যাকড কেসে সেগুলো প্রথমে ক্লিন করুন।
২) PrestaShop সিকিউরিটি: পারমিশন যাচাই করুন
দ্বিতীয়, নিশ্চিত করুন ফাইলগুলোর পারমিশন সঠিক। ডিরেক্টরির জন্য সেগুলো 755 (rwxr-xr-x) এবং ফাইলের জন্য 644 (rw-r - r--)। নিশ্চিত করুন সেগুলো সঠিকভাবে কনফিগার করা আছে যাতে ফাইল অ্যাক্সেস মিসইউজ নাও হয়।
৩) PrestaShop সিকিউরিটি: রগ মডিউল
আমরা কেস দেখেছি যেখানে PrestaShop BRAINVULNERABLE প্লাগইন Regionen হ্যাকড হয়েছে। বাগি বা পুরনো মডিউল নিয়ে সতর্ক থাকুন। আপডেট বা রিপ্লেস করুন। সবসময় অন্যান্য অপশন থাকে।
৪) PrestaShop সিকিউরিটি: এনক্রিপশন
অ্যাডমিন টেবিলে লগইন ভ্যালু এনক্রিপ্ট করুন। এটি ডাটাবেস কামপ্রোমাইজড হলে একটি দ্বিতীয় ব্যারিয়ার হিসেবে কাজ করতে পারে। একই সার্ভারে ইনস্টল করা অন্য ওয়েব অ্যাপ্লিকেশনের জন্য আলাদা ডাটাবেসও ব্যবহার করুন।
৫) PrestaShop সিকিউরিটি: পাসওয়ার্ড
স্ট্রং FTP এবং লগইন ক্রেডেনশিয়াল ব্যবহার করুন। সাধারণভাবে ব্যবহৃত শব্দ বা ফ্রেজ ব্যবহার করবেন না!
৬) PrestaShop সিকিউরিটি: অভেদ্য কোড
হ্যাকাররা কোড হাইড করার চেষ্টা করে। তারা এটা করে হিউম্যান আইজে পড়া যাবে না এমন কোডিং ব্যবহার করে। তাই, আপনাকে সম্ভবত base64 ফরম্যাটে হিডেন কোড খুঁজে বের করতে হবে। ম্যানুয়ালি, এটা সুইয়া একটি বড় খামারের মধ্যে খুঁজে বের করার মতো। একটি সিম্পল কোড স্নিপেট কাজে আসতে পারে।
find . -name "*.php" -exec grep "base64"'{}'\; -print &> weirdcode.txt
এই কোড base64 এনকোডেড কোড খুঁজে বের করবে এবং weirdcode.txt-এ সংরক্ষণ করবে। সেখান থেকে বিশ্লেষণ করুন কী ভুল আছে। আপনি হয়তো রিডাইরেক্ট ডোমেন খুঁজতে চান যেন:
<li><a href="weird-domain.com">Something1</a></li>
weirdcode.txt ফাইলে জটিল ডোমেন খুঁজুন।
৭) PrestaShop সিকিউরিটি: আপডেট এবং ব্যাকআপ
আপনার সকল ফাইল ব্যাকআপ নিন যদি ইতিমধ্যে না নেওয়া থাকে। সেগুলো নিয়মিত আপডেট করুন। অফিসিয়াল সাইট থেকে একটি ফ্রেশ ইনস্টলেশন ইনস্টল করুন। সাম্প্রতিক প্যাচগুলো নিয়ে আপডেটেড থাকুন। অফিসিয়াল ব্লগগুলো এই কাজের জন্য সেরা।
৮) PrestaShop সিকিউরিটি: PrestaShop ফায়ারওয়াল
ভবিষ্যতে PrestaShop হ্যাক রোধ করতে, একটি ফায়ারওয়াল ব্যবহার করুন। একটি ফায়ারওয়াল অনঅথরাইজড ইউজারকে আপনার সিস্টেমে ঢুকতে বাধা দেয়। মার্কেটে বেশ কিছু চমৎকার ফায়ারওয়াল আছে। কিছু ফ্রি, কিছু আপনাকে এক কাপ কফির দাম খরচ করতে পারে। আপনি একটি প্লাগইনও এই উদ্দেশ্যে ব্যবহার করতে পারেন।
উপসংহার
একটি PrestaShop হ্যাক আপনার ব্যবসার সম্পূর্ণ ধ্বংসের দিকে নিয়ে যেতে পারে। ই-কমার্স সিকিউরিটি একটি সংবেদনশীল বিষয়। PrestaShop দ্বারা সৃষ্টি গদর ক্লিন আপ করা একটি বিশাল কাজ। তাই, প্রিভেনশন बेटার দ্যান কিউয়ার। তাই WAF বা একটি সিকিউরিটি সলিউশন ব্যবহার করুন হ্যাকারদের দূরে রাখতে। উপরন্তু, নিয়মিত আপনার ইনস্টলেশন আপডেট করুন এবং সস্পিশিয়াস অ্যাক্টিভিটি খুঁজে বের করতে থাকুন। মনে রাখবেন, একটি চেন তার সবচেয়ে দুর্বল লিংক থেকেও বಲিষ্ঠ হয় না।