

যদি আপনার ওয়েবসাইটের কোনো দর্শক স্প্যাম লিংক দেখার কথা জানায়, তাহলে বড় সম্ভাবনা আপনার সাইট স্প্যাম লিংক ইনজেকশন হ্যাকের শিকার হয়েছে।
ওয়ার্ডপ্রেসে স্প্যাম লিংক ইনজেকশনের সাধারণ লক্ষণ
- ওয়েবসাইটে স্প্যাম লিংক দেখা যাচ্ছে—সাধারণত অবৈধ বা গ্রে-মার্কেট পণ্যের লিংক
- আপনার তৈরি করা নয় এমন নতুন পৃষ্ঠাগুলো তৈরি হয়েছে
- সার্চ রেজাল্টে আপনার সাইটের জন্য অদ্ভুত মেটা ডেসক্রিপশন দেখাচ্ছে
এটি একটি সাধারণ হ্যাক যা আপনার ওয়েবসাইটের ট্রাফিক হাইজ্যাক করে স্প্যাম সাইটগুলোর SEO বাড়াতে ব্যবহৃত হয়। চিন্তা করবেন না—সমস্যাটি সমাধান সম্ভব। এই নিবন্ধে ধাপে ধাপে গাইডলাইন দেওয়া হয়েছে যাতে আপনি স্প্যাম লিংক ইনজেকশন দূর করে সাইটটিকে পূর্ববৎ স্বচ্ছ অবস্থায় ফিরিয়ে আনতে পারেন।
ওয়ার্ডপ্রেসে স্প্যাম লিংক ইনজেকশন কী?
স্প্যাম লিংক ইনজেকশন একটি ধরনের হ্যাক যেখানে আপনার ভালোমানের ওয়েবসাইট ব্যবহার করে স্প্যাম সাইটগুলোর জন্য ব্যাকলিংক তৈরি করা হয়। এই স্প্যাম সাইটগুলো সাধারণত গ্রে-মার্কেট বা অবৈধ পণ্য/সেবা বেচে।
নিচের স্ক্রিনশটে একটি সাইট স্প্যাম লিংক ইনজেকশনের শিকার হলেও হোমপেজে কিছু অস্বাভাবিক দেখা যাচ্ছে না।
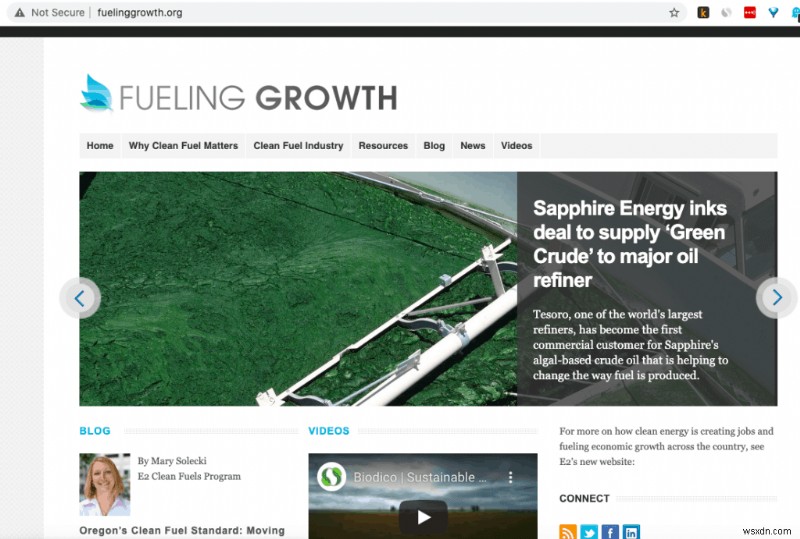
হ্যাকাররা আপনার ওয়েব পেজ থেকে তাদের স্প্যামি ওয়েবসাইটের দিকে লিংক বসিয়ে দেয়। এই লিংকগুলো পোস্টে বা পেজের হেডারে চোয়া অনুভূতিতে লুকিয়ে রাখা হতে পারে। আবার সম্পূর্ণ নতুন পৃষ্ঠা তৈরি করে সেগুলো থেকে তাদের সাইটে রিডাইরেক্ট করার চেষ্টা ও করা হয়।
উদাহরণস্বরূপ, সার্চ রেজাল্টে সাইটটি গ্রে-মার্কেট ফার্মাসিউটিক্যালস জন্য দেখাচ্ছে, কিন্তু মূল সাইটটি টেকসই জ্বালানীর বিষয়ে।

এই লিংকে ক্লিক করলে "Online Pharmacy" সাইটে রিডাইরেক্ট হয়। মূল সাইটে SSL ন থাকা আশ্চর্য করুন যদি স্প্যাম সাইটে SSL থাকে।
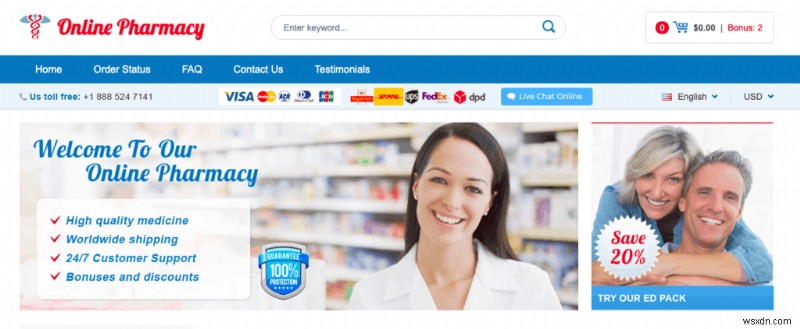
একটি আরও গোড়া ধরনের স্প্যাম লিংক ইনজেকশন ডাটাবেসে থাকে। এটি সরানো কঠিন এবং ডেভেলপার দক্ষতা প্রয়োজন। এই নিবন্ধে আপনি জানবেন কীভাবে এই হ্যাক সনাক্ত ও দূর করতে হয়। সবচেয়ে সহজ পথ হলো MalCare ফ্রি অনলাইন স্ক্যানার ব্যবহার করে সংক্রমণের পরিসর বুঝতে এবং এক ক্লিকে পরিষ্কার করা।
স্প্যাম লিংক ইনজেকশন হ্যাকের লক্ষণগুলো কী?
এই হ্যাকের সাথে সমস্যা হলো—সাইট মালিক সবশেষে জানেন। হ্যাকাররা যতক্ষণ লুকিয়ে থাকেন ততক্ষণ তাদের লাভ। আপনি নিচের উপায়গুলো থেকে হ্যাক বুঝতে পারেন:
ওয়েবসাইটে স্প্যাম লিংক
স্প্যাম লিংক ও পৃষ্ঠাগুলো অ্যাডমিনদের কাছ থেকে লুকিয়ে রাখা হয়। তাই কোনো দর্শক অপ্রাসঙ্গিক লিংক দেখে জানাতে পারে। এটি সবচেয়ে খারাপ উপায়, কারণ দর্শকটি বৈধ উদ্দেশ্যে আপনার সাইটে এসেছিল।
গুগল সার্চ কনসোলে URL ইনজেকশন
গুগল সার্চ কনসোলে "URL Injection" অ্যালার্ট দেখা যেতে পারে। গুগল কিছু নমুনা স্প্যাম URL দেখায়। সেগুলো খোললে আপনার ডোমেন থাকা সত্ত্বেও স্প্যাম সাইটে রিডাইরেক্ট হয়।
ওয়েব হোস্ট অ্যাকাউন্ট নिलম্বিত করেছে
ওয়েব হোস্ট হ্যাকের কারণে অ্যাকাউন্ট সাসপেন্ড করতে পারে। ভালো হোস্ট ইমেইলে বিস্তারিত পাঠায়। হ্যাক করা সাইট হোস্টের জন্য বড় সমস্যা সৃষ্টি করে।
স্প্যাম লিংক ইনজেকশন হ্যাক স্ক্যান করার পদ্ধতি
হ্যাকের সন্দেহ হলে সাইট স্ক্যান করুন। এটি সবচেয়ে দ্রুত পদ্ধতি। MalCare স্ক্যানার ব্যবহার করুন—স্ক্যানিং ও রিমুভাল প্লাগইনের সার্ভারে হয়, তাই আপনার সার্ভার রিসোর্স ব্যবহার হয় না। এটি গুরুত্বপূর্ণ, কারণ হ্যাক করা সাইট ইতিমধ্যে অনেক রিসোর্স ব্যবহার করে।
কীভাবে বুঝবেন আপনার সাইটে স্প্যাম লিংক ইনজেকশন হ্যাক আছে?
কিছু সিকিউরিটি প্লাগইন ফলস পজিটিভ দেখায়। MalCare এর মত ভালো স্ক্যানার ব্যবহার করুন। নিচের পদ্ধতিগুলো দিয়ে যাচাই করুন:
গুগলে আপনার ওয়েবসাইট সার্চ করুন
SERP-এ আপনার সেট করা মেটা ডেটার বদলে গিবারিশ বা অপ্রাসঙ্গিক পৃষ্ঠা দেখতে পাবেন।
গুগল দ্বারা ব্ল্যাকলিস্টেড
সার্চ রেজাল্টে ক্লিক করলে গুগল ব্ল্যাকলিস্ট সতর্কতা দেখাতে পারে। অথবা "This site may be hacked" সতর্কতা দেখতে পাবেন।

ইনকগনিটো ব্রাউজার দিয়ে সাইট দেখুন
হ্যাকাররা অ্যাডমিন লগইন থাকলে ম্যালওয়্যার লুকিয়ে রাখে। ইনকগনিটো মোড বা অন্য মেশিন থেকে লগইন ছাড়া সাইট দেখুন। পপ-আপ বা স্প্যাম লিংক দেখলে হ্যাক বুঝতে পারবেন। আপনার তৈরি করা নয় এমন পৃষ্ঠাও খুঁজে পেতে পারেন।
ওয়েবসাইট কোডে অস্বাভাবিকতা খুঁজুন
ব্রাউজারের Inspect Element ব্যবহার করে হেডার সেকশন চেক করুন। স্প্যাম URL বা অবফাসকেটেড কোড থাকতে পারে।
গুগল অ্যানালিটিক্সে ম্যালিশিয়াস কিওয়ার্ড চেক করুন
ট্রাফিক প্রাসঙ্গিক কিওয়ার্ড থেকে আসা উচিত। "buy viagra online" বা "cheap gucci bags" এর মত স্প্যামি কিওয়ার্ড থেকে ট্রাফিক আসলে হ্যাক বুঝতে পারবেন।

এই সব বিষয় চিন্তाजনক লাগতে পারে, কিন্তু চিন্তা করবেন না! সঠিক টুল দিয়ে হ্যাক সহজে দূর করা যায়। শান্ত মন থেকে आगे পড়ুন।
ওয়ার্ডপ্রেসে স্প্যাম লিংক ইনজেকশন দূর করার পদ্ধতি
দুই পথে স্প্যাম লিংক ইনজেকশন দূর করা যায়:
- সিকিউরিটি প্লাগইন ব্যবহার করে সংক্রমণ পরিষ্কার করা
- ম্যানুয়ালি ইনফেক্টেড ফাইল দূর করা
আমরা সিকিউরিটি প্লাগইন ব্যবহার করার পরামর্শ দিই। ম্যানুয়াল পদ্ধতিও নিচে দেওয়া আছে, কিন্তু এটি শুধু তখন করবেন যখন আপনি ওয়ার্ডপ্রেস ফাইল ও ডাটাবেস নিয়ে খুব ভালো পরিচিত এবং কোড নেভিগেট করতে পারেন।
১. সিকিউরিটি প্লাগইন ব্যবহার করে সংক্রমণ তাৎক্ষণিক দূর করুন [প্রস্তাবিত]
হ্যাক হওয়ার সময় খুব মূল্যবান। MalCare ইনস্টল করুন এবং স্প্যাম লিংক ইনজেকশন হ্যাক মুহূর্তে দূর করুন। ভালো সিকিউরিটি প্লাগইন ম্যালওয়্যার শনাক্ত করার পাশাপাশি সার্জিক্যালি দূর করে, কোর ফাইলগুলো ক্ষতিগ্রস্ত করে না।

সিকিউরিটি প্লাগইন ব্যবহার করার বড় সুবিধা হলো পুনরায় সংক্রমণ প্রতিরোধ। এরপর আমরা এতে আলোচনা করব।
২. স্প্যাম লিংক ইনজেকশন হ্যাক ম্যানুয়ালি দূর করুন
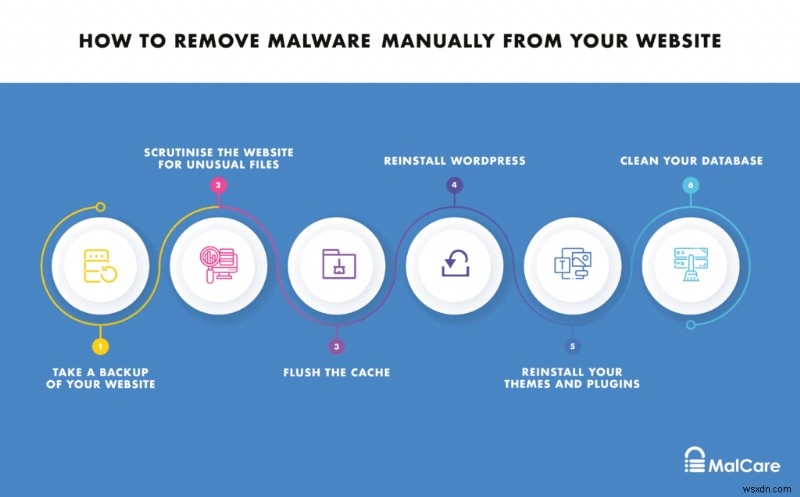
ম্যানুয়ালি ম্যালওয়্যার দূর করা সম্ভব, কিন্তু এর অনেক ঝুঁকি রয়েছে। ধাপগুলো জানানোর আগে খতরাগুলো জানানো হলো:
- চতুরাই লুকানো ম্যালওয়্যার: হ্যাক 최대한 দিন লুকিয়ে থাকার চেষ্টা করে। তাই ম্যালওয়্যার ফাইল ও ফোল্ডারে চতুরাই লুকিয়ে থাকে।
- ব্যাকডোর থাকতে পারে: হ্যাকাররা পুনরায় প্রবেশের জন্য ব্যাকডোর রাখে। এগুলো খুব ভালোভাবে লুকিয়ে থাকে, ফলে বারবার হ্যাক হয়।
- মূল কারণ দূর করতে হবে: সাইট কেন হ্যাক হয়েছিল? ভার্নারেবিলিটি নাকি কমপ্রোমাইজড পাসওয়ার্ড? কারণ দূর না করলে পুনরায় সংক্রমণ হবে।
- বৈধ কোড ভুলে ডিলিট হতে পারে: প্লাগইন থাকলে আসল কোড ও ম্যালওয়্যার আলাদা করা কঠিন। ভালো কোড ডিলিট করলে সাইট ব্রেক হয়ে যাবে।
এখন ম্যানুয়াল ম্যালওয়্যার রিমুভালের ধাপগুলো দেখি:
১. ওয়েবসাইটের ব্যাকআপ নিন
কোনো কাজ করার আগে পূর্ণ ব্যাকআপ নিন। সংক্রমিত সাইটও কাজ করছে। ভুল হলে এই ব্যাকআপ থেকে রিস্টোর করা যাবে। এক্সপার্ট হ্যাক করা সাইট ফিক্স করতে পারেন, কিন্তু কোর ফাইল মিসিং থাকলে সাইট ফিরিয়ে আনা খুব কঠিন ও ব্যয়বহুল।
২. অস্বাভাবিক ফাইলهای জন্য সাইট scrutniye করুন
FTP ক্লায়েন্টে লগইন করে ফাইল ও ফোল্ডার লিস্ট চেক করুন। কোনো PHP ফাইল যা সেখানে থাকা উচিত নয়? সেগুলো খুলে দেখুন। হ্যাকগুলো প্রায়শই অপাঠ্য বা গিবারিশ কোডে লেখা থাকে (অবফাসকেটেড)। ব্যাকআপ আছে তাই এই ফাংশনগুলো ডিলিট করতে পারেন।
wp-content ফোল্ডারের পোস্ট ও পেজও চেক করুন। স্প্যাম লিংক কোড সাধারণত পেজের হেডারে CSS ট্রিক দিয়ে লুকিয়ে রাখা হয়, যেমন:
<div style="position: absolute; top: -132px; overflow: auto; width:1259px;">
বড় সাইট হলে এই ধাপ অনেক সময় নেয়। কিন্তু পুরোপুরি খুঁজে বের করতে হবে, না হলে পুনরায় সংক্রমণ হবে।
৩. ক্যাশ ফ্লাশ করুন
সব ম্যালিশিয়াস কোড ডিলিট করার পর ওয়ার্ডপ্রেস ক্যাশ ফ্লাশ করুন যাতে ক্লিন ফাইলগুলো সঠিকভাবে লোড হয়।
৪. ওয়ার্ডপ্রেস পুনরায় ইনস্টল করুন
ওয়ার্ডপ্রেস রিপোজিটরি থেকে বর্তমান ভার্সনের ফ্রেশ কপি ডাউনলোড করুন। wp-config.php (ডাটাবেস ইনফো) এবং wp-content ফোল্ডার (প্লাগইন ও থিম) বাদে সব রিপ্লেস করুন। এতে কোর ফাইলে ম্যালওয়্যার থাকার সম্ভাবনা নেই।
৫. থিম ও প্লাগইন পুনরায় ইনস্টল করুন
আপনি যদি লেজিটিমেট থিম ও প্লাগইন ব্যবহার করেন এবং সুরক্ষিত সোর্স থেকে ডাউনলোড করেন, তবে আপডেটে ভার্নারেবিলিটি ফিক্স থাকে। недавно কোনো প্লাগইনে ব্রিচ हुआ কিনা চেক করুন। репуটেবল ডেভেলপার সিকিউরিটি ফিক্স রিলিজ করেন। না হলে অল্টারনেটিভ খুঁজুন।
৬. ডাটাবেস পরিষ্কার করুন
ডাটাবেসে ইনফেক্টেড ফাইল দূর করা সবচেয়ে কঠিন। টেবিল ও ডেটার মধ্যে PHP ফাংশন ও স্প্যামি লিংক খুঁজে বের করতে হয়। স্প্যামি লিংক সহজে পাওয়া যায়, কিন্তু PHP ফাংশন যেনো জরুরি কোড হয়।
ডাটাবেস ডাউনলোড করে eval, gzinflate, shell_exec, base64_decode ফাংশন খুঁজুন। অথবা রেগুলার ব্যাকআপ থাকলে পুরানো ক্লিন ডাটাবেস ব্যবহার করুন। তবে এটি ফুলপ্রুফ নয়, কারণ নতুন চেঞ্জগুলো হারাবে এবং ম্যালিশিয়াস কোড থাকতে পারে।
ওয়ার্ডপ্রেস স্প্যাম লিংক ইনজেকশন আক্রমণ প্রতিরোধের উপায়
আপনার সাইট হ্যাক হয়েছে কারণ ভার্নারেবিলিটি ছিল বা পাসওয়ার্ড কমপ্রোমাইজড। ক্লিন করার পর নিচের ধাপগুলো নিন যাতে পুনরায় হয় না:
- সব কিছু আপডেট করুন: ওয়ার্ডপ্রেস, থিম, প্লাগইন। নতুন ভার্সনে সিকিউরিটি প্যাচ থাকে।
- নাল্ড সফটওয়্যার বাদ দিন: ফ্রি সফটওয়্যার দীর্ঘমেয়াদে ব্যয়বহুল। ভার্নারেবিলিটি পাওয়া যাওয়ার পর আক্রমণের খরচ অনেক বেশি।
- ব্যাকডোর চেক করুন: ম্যানুয়াল ক্লিনিং করলে ব্যাকডোর থাকতে পারে। এক্সপার্টের সাহায্য নিন। হ্যাকার অ্যাডমিন অ্যাকাউন্ট তৈরি করতে পারে, তাই অথরাইজড অ্যাকাউন্ট চেক করুন।
- সকল পাসওয়ার্ড পরিবর্তন করুন: ভিন্ন সাইটে ভিন্ন পাসওয়ার্ড ব্যবহার করুন। ডাটাবেস পাসওয়ার্ডও বদলান। এটি সিকিউরিটি লুপহোল বন্ধ করে দেবে।
অনেক লোক বলে সিকিউরিটি প্লাগইন থাকা সত্ত্বেও হ্যাক হয়েছে। সিকিউরিটি প্লাগইন ১০০% প্রুফ নয়, তাই ম্যানুয়াল ক্লিনআপ সার্ভিস থাকে। MalCare-এ প্লাগইন সাবস্ক্রিপশনের সাথে আনলিমিটেড ম্যানুয়াল ক্লিনআপ ফ্রি। এক ক্লিকে না পারলে এক্সপার্ট দ্রুত দূর করবেন।
সিকিউরিটি প্লাগইন অধিকাংশ আক্রমণ নিরস্ত করে। যা পার হয়ে যায় তার কারণ সাধারণত ভার্নারেবল প্লাগইন বা কমপ্রোমাইজড পাসওয়ার্ড।
স্প্যাম লিংক ইনজেকশন আক্রমণের প্রভাব
হ্যাক করা সাইট মালিকের জন্য কাবুস। শুধু সাইট নয়, দর্শকদের ডেটা ও আইডেন্টিটি ঝুঁকিতে পড়ে। SEO ও আর্থিক ক্ষতি হয়—বিশেষ করে ই-কমার্স সাইট বা আয়ের উৎস হলে। আপনি যেভাবে সাইট বানিয়েছেন, হ্যাক তা খুব দ্রুত নষ্ট করতে পারে। দ্রুত کار্যক্রম গ্রহণ করুন, কারণ ক্ষতি সময়ের সাথে এক্সপোনেনশিয়ালি বড়ে।
উপসংহার
আশা করি এই নিবন্ধ আপনার ওয়ার্ডপ্রেস স্প্যাম লিংক ইনজেকশন দূর করতে সাহায্য করবে। হ্যাক রিমুভাল ওয়েবসাইট সিকিউরিটির একটি স্তম্ভ মাত্র। ভবিষ্যতে সাইট রক্ষার কৌশল বানানোর সময় দিন।
প্রশ্নোত্তর
ওয়ার্ডপ্রেস পোস্টে স্প্যাম লিংক দূর ও প্রতিরোধ কীভাবে করবেন?
ম্যালওয়্যার স্ক্যানার ও ক্লিনার ব্যবহার করুন। এটি ফাইল, ফোল্ডার ও ডাটাবেস দ্রুত চেক করে। স্প্যাম লিংক হলো স্প্যাম লিংক ইনজেকশন আক্রমণের লক্ষণ। হ্যাকার আপনার সাইটে স্প্যামি লিংক বসিয়ে তাদের SEO বাড়ান। লিংকগুলো CSS ট্রিক দিয়ে লুকিয়ে রাখা হয়।
সম্পর্কিত রিসোর্স: ওয়ার্ডপ্রেস থেকে SEO স্প্যাম দূর করুন
URL ইনজেকশন আক্রমণ থেকে প্রভাবিত ওয়ার্ডপ্রেস পৃষ্ঠা কীভাবে খুঁজে বের করবেন?
ম্যালওয়্যার স্ক্যানার ও ক্লিনার ব্যবহার করুন। স্প্যাম লিংক ও ম্যালিশিয়াস কোড ফাইল, ফোল্ডার ও ডাটাবেসে চতুরাই লুকিয়ে রাখা হয়। বড় সাইটে ম্যানুয়ালি প্রতিটি পৃষ্ঠা চেক করা অসম্ভব ও ত্রুটিপূর্ণ। স্ক্যানারকে ভारी কাজ করতে দিন।
আমার ওয়ার্ডপ্রেস ওয়েবসাইটে স্প্যাম লিংকের প্রভাব কী?
গুগল স্প্যাম লিংকযুক্ত সাইটকে কঠোরভাবে শাস্তি দেয়। হ্যাক করা সাইটের পাশাপাশি সমস্ত সমস্যা মুখোমুখি হবেন। দর্শকরা সুরক্ষিত ব্রাউজিং পাবেন না। SEO র্যাঙ্কিং ও ট্রাফিক কমবে। আয়ের উৎস হলে ব্যবসা প্রভাবিত হবে। হ্যাক যতক্ষণ অসমাধান থাকবে ক্ষতি এক্সপোনেনশিয়ালি বড়বে।
ওয়ার্ডপ্রেসে স্প্যাম লিংক ইনজেকশন কী?
স্প্যাম লিংক ইনজেকশন হলো ম্যালওয়্যার আক্রমণ যেখানে আপনার ভালো সাইট ব্যবহার করে গ্রে-মার্কেট বা অবৈধ পণ্য/সেবা বিক্রেতা সাইটের SEO র্যাঙ্কিং বাড়ানো হয় (ফার্মা হ্যাক)। হ্যাকার আপনার সাইটের ভার্নারেবিলিটি এক্সপ্লอยট করে স্প্যাম লিংক বসায়। এই লিংকগুলো CSS ট্রিক দিয়ে আপনার সাইটে অদৃশ্য থাকে, কিন্তু গুগল বট এগুলো খুঁজে পায়। সার্চ রেজাল্টে আপনার তৈরি করা নয় এমন URL দেখাবে, ক্লিক করলে স্প্যামি সাইটে রিডাইরেক্ট হবে। এই হ্যাক অবিলম্বে সমাধান করতে হবে। স্প্যাম লিংক পেতে কঠিন, তাই স্ক্যানার ও অটোমেটিক ক্লিনার ব্যবহার করুন।
