

জুমলা ওয়ার্ডপ্রেসের পর দ্বিতীয় সবচেয়ে জনপ্রিয় CMS এবং হ্যাকাররা নিয়মিত এটাকে লক্ষ্য করে। নিচের গ্রাফ দেখাচ্ছে XSS জুমলাতে আক্রমণকারীদের দ্বারা এক্সপ্লয়েট করা সবচেয়ে সাধারণ ভালনারেবিলিটি, ওয়ার্ডপ্রেসের মতো। জুমলা হ্যাকের অন্যান্য কারণ হলো কোড ইনজেকশন, SQLi ইত্যাদি।
আপনি যদি আপনার হ্যাক করা জুমলা ওয়েবসাইট থেকে ম্যালওয়্যার রিমUভ করার রিসোর্স খুঁজছেন তবে এই গাইড আপনার জন্য উপযোগী। নিচের লিংকগুলো ফলো করুন যদি আপনি খুঁজছেন:
- জুমলা সিকিউরিটি গাইড
একটি হ্যাক করা জুমলা ওয়েবসাইট অত্যন্ত কষ্টদায়ক হতে পারে। কিন্তু জুমলা হ্যাক রিমUভ প্রক্রিয়া শুরু করার আগে, আসুন হ্যাক করা জুমলা সাইটের লক্ষণগুলো দ্রুত দেখে নিই।
হ্যাক করা জুমলা ওয়েবসাইটের লক্ষণ
- গুগল সার্চে মেটা ডেসক্রিপশনে 'This site may be hacked' দেখায়।
- ব্যাকগ্রাউন্ডে ক্রিপ্টোকারেন্সি মাইনিং।
- ওয়েবসাইট স্প্যাম সাইটে রিডাইরেক্ট হচ্ছে।
- ইন্ডেক্স পেজ ডিফেস করা বা জুমলা হ্যাক দ্বারা রিপ্লেস করা।
- অ্যাডমিন অ্যাকাউন্ট থেকে লগ আউট হয়ে যাচ্ছে।
- নতুন অ্যাডমিন তৈরি হচ্ছে।
- পেজ লোডিং ধীর বা ভারী হচ্ছে।
- পূর্বে অস্তিত্বহীন স্প্যাম আপনার সাইটে প্রদর্শিত হচ্ছে।
- সাইট গুগল দ্বারা 'malware' বা 'phishing' জন্য ব্ল্যাকলিস্টেড।
- এই স্প্যামে বিজ্ঞাপন এবং অবাঞ্ছিত রিডাইরেক্ট থাকে।
- সাইটে অনাচারিক ট্রাফিক বাড়ছে। গুগল ওয়েবমাস্টার টুলস ব্যবহার করে এটি চেক করতে পারেন।
- CMS বা অন্যান্য সফটওয়্যার ভাঙতে পারে। বিশেষ করে ফায়ারওয়াল!
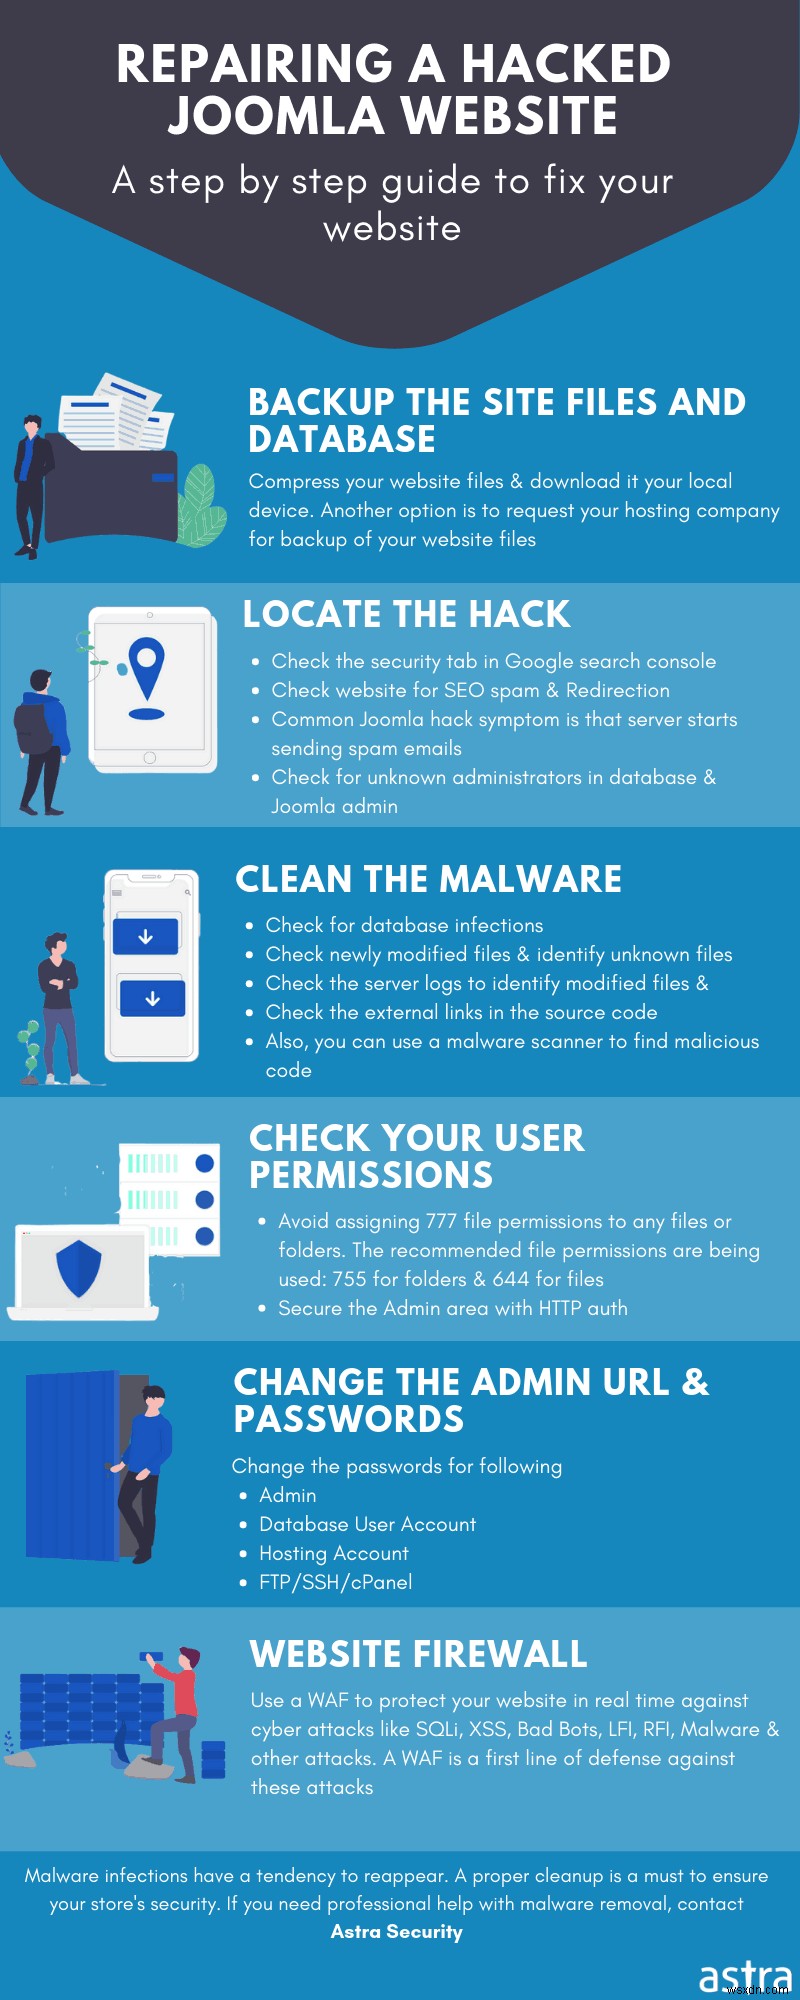

জুমলা হ্যাক ও ম্যালওয়্যার রিমUভাল প্রক্রিয়া
গুগল এবং অন্যান্য সার্চ ইঞ্জিনের ব্ল্যাকলিস্ট ওয়ার্নিং, অস্বাভাবিক ব্রাউজার আচরণ, মডিফাইড ফাইল এবং জুমলা ড্যাশবোর্ডে ম্যালিশিয়াস নতুন ইউজারের উপস্থিতি — এই সাধারণ ইন্ডিকেটরগুলো হ্যাক করা জুমলা ওয়েবসাইট নির্দেশ করে। নিচে হ্যাক করা জুমলা সাইট শনাক্ত ও ক্লিন করার গাইড দেওয়া হলো:
-
হ্যাক শনাক্তকরণ
আপনার জুমলা সাইট স্ক্যান করুন যাতে ম্যালওয়্যারের লোকেশন এবং ম্যালিশিয়াস পেলোড শনাক্ত করা যায়। আস্ট্রার ইন্টিগ্রেটেড জুমলা সিকিউরিটি হ্যাক করা জুমলা সাইটের সময়মতো মনিটরিং ও শনাক্তকরণ নিশ্চিত করে।
তারপর, আপনার কোর ফাইলসহ যেকোনো মডিফাইড ফাইল চেক করুন। আপনি SFTP-এর মাধ্যমে ম্যানুয়ালি আপনার ফাইলগুলো চেক করতে পারেন।
ম্যালিশিয়াস ইউজার অ্যাকাউন্ট এবং অ্যাডমিনিস্ট্রেটরদের জন্য অডিট করুন।
যদি আপনার জুমলা সাইট গুগল বা অন্যান্য ওয়েবসাইট সিকিউরিটি কর্তৃপক্ষ দ্বারা ব্ল্যাকলিস্টেড দেখায়, তবে আপনি তাদের ডায়াগনস্টিক টুল ব্যবহার করে আপনার জুমলা ওয়েবসাইটের সিকিউরিটি স্ট্যাটাস চেক করতে পারেন। গুগল ট্রান্সপারেন্সি চেক করতে, Safe Browsing Site Status ওয়েবসাইটে যান যেখানে আপনি দেখতে পাবেন:
- Site safety details যেটি ম্যালিশিয়াস রিডাইরেক্ট, স্প্যাম এবং ডাউনলোড সম্পর্কে তথ্য দেয়।
- Testing Details যেটি недавīg গুগল স্ক্যান যা ম্যালওয়্যার আবিষ্কার করেছিল সম্পর্কে জানায়।
গুগল ওয়েবমাস্টার সেন্ট্রাল, বিং ওয়েবমাস্টার টুলস এবং নর্টন সেফওয়েবের মতো ফ্রি সিকিউরিটি মনিটরিং টুল ব্যবহার করে আপনার ওয়েবসাইটের সিকিউরিটি রিপোর্ট চেক করুন।
সম্পর্কিত ব্লগ – সার্চ ইঞ্জিন ব্ল্যাকলিস্ট
-
জুমলা হ্যাক ফিক্স করা
সম্ভাব্য ম্যালওয়্যার লোকেশন, কমপ্রোমাইজড ইউজার এবং থ্রেট অ্যাসেসমেন্ট সম্পর্কে তথ্য পাওয়ার পর, পুরো ওয়েবসাইট ক্লিন করার জন্য যান। ইনফেক্টেড ফাইলগুলো পূর্ববর্তী ব্যাকআপের সাথে তুলনা করুন যাতে মডিফিকেশনের এক্সটেন্ট বোঝা যায় এবং ম্যালিশিয়াস পরিবর্তনগুলো সরানো যায়। ডাটাবেস অ্যাডমিন প্যানেল যেমন PHPMyAdmin বা Search-Replace-DB বা Adminer-এর মতো টুল ব্যবহার করে হ্যাক করা জুমলা ডাটাবেস ক্লিন করুন।
পরবর্তী ধাপ হবে সকল ইউজার অ্যাকাউন্ট সিকিউর করা। প্রায়শই হ্যাকাররা একাধিক ব্যাকডোর ছেড়ে যায় যাতে ওয়েবসাইট ক্লিন হওয়ার পরেও আবার অ্যাক্সেস পেতে পারে। ব্যাকডোরগুলো সাধারণত লেজিটিমেট দেখানোর ফাইলে থাকে কিন্তু ভুল ডিরেক্টরিতে অবস্থিত। তাই আপনার ফাইলগুলো ব্যাকডোর থেকে পরিষ্কার করা অত্যন্ত জরুরি নয়ত পুনরায় ইনফেকশনের ভয় থাকে।
১. ডাটাবেস ক্লিনআপ
প্রথমে ইনফেক্টেড ডাটাবেস থেকে ক্লিনিং শুরু করুন। জুমলা SQL ইনজেকশন নতুন ডাটাবেস ইউজার তৈরি করতে পারে। নির্দিষ্ট তারিখের পর তৈরি নতুন ইউজার খুঁজে বের করতে নিচের কোড ব্যবহার করুন:
Select * from users as u
AND u.created > UNIX_TIMESTAMP(STR_TO_DATE('My_Date', '%M %d %Y '));
রোগ ইউজার পাওয়ার পর, SQL স্টেটমেন্ট
Drop User;ব্যবহার করে সেগুলো ডিলিট করুন। ভবিষ্যতে ইনফেকশন প্রতিরোধের জন্য:- ইউজার ইনপুট স্যানিটাইজ করুন।
- অ্যাকাউন্টের ডাটাবেস পারমিশন সীমাবদ্ধ করুন।
- ডাটাবেস এরর ডিসক্লোজার শুধু লোকালি ব্লক করুন।
- যেখানে সম্ভব টাইপ কাস্টিং ব্যবহার করুন।
২. সার্ভার সিকিউর করা
ইনস্টলেশন সিকিউর থাকলেও ফল্টি সার্ভার জুমলা হ্যাকের কারণ হতে পারে। জুমলা সিকিউরিটি ইস্যুর একটি বড় তালিকা আছে। কিছু মূল পয়েন্ট মনে রাখুন:
- খোলা পোর্টগুলো বন্ধ করুন।
- অনব্যবহৃত সাবডোমেনগুলো রিমUভ করুন।
- নিয়মিত কনফিগারেশন ইস্যু চেক করুন।
- আপনি যদি শেয়ার্ড সার্ভার ব্যবহার করেন তবে সাবনেটিং এপন করুন। অথবা VPN ব্যবহার করুন।
- ইনফো লিক করে এমন এরর মেসেজ ব্লক করুন।
- FTP অ্যাকাউন্ট এবং ডাটাবেসে শক্তিশালী ও র্যান্ডম পাসওয়ার্ড দিন!
- নিশ্চিত করুন আপনি ফায়ারওয়াল বা কোনো সিকিউরিটি সলিউশন ব্যবহার করছেন।
৩. পারমিশন সেট করা
- প্রথমে, নিশ্চিত করুন কোনো ইউজার এক্সিকিউটেবল ফাইল যেমন
.php.aspxইত্যাদি আপলোড করতে পারে না। শুধু ইমেজ ফাইল সার্ভারে আপলোড করা উচিত। - এখন সার্ভারের ফাইল পারমিশন সেট করার तरफ এগিয়ে যান। সবচেয়ে সংবেদনশীল ফাইল হলো .htaccess ফাইল। তাই সঠিক ফাইল পারমিশন সেট করতে। আপনার
.htaccessপারমিশন444 (r–r–r–)অথবা440 (r–r—–)সেট করুন। - এছাড়া, নিশ্চিত করুন আপনার PHP ফাইলগুলো ওভাররাইট করা যাবে না। তাই
*.phpকে444 (r–r–r–)সেট করুন। - সর্বোপরি জনপ্রিয় ফাইল এক্সটেনশন ব্যবহার করুন। জুমলা একটি বিশাল CMS তাই বিকল্প luôn থাকে। জনপ্রিয় এক্সটেনশনগুলো ভালনারেবিলিটির ক্ষেত্রে দ্রুত আপডেট পায়। তাই অধিকাংশ সময় জনপ্রিয় ডিমান্ডের সাথে যান।
৪. জুমলাতে মডিফাইড ফাইল চেক করা
অधিকাংশ সময় হ্যাকাররা আপনার ফাইলগুলো মডিফাই করে স্প্যাম ইনজেক্ট করে। এতে আপনার ইনস্টলেশনে বিশৃঙ্খলা আনতে পারে। আপনাকে ফ্রেশ ইনস্টলেশন দরকার হতে পারে। এই সব এড়াতে নিশ্চিত করুন আপনি সবসময় ব্যাকআপ রাখছেন। জুমলা হ্যাকের পর ফাইলগুলো বিশ্লেষণ করার সময় diff কমান্ড খুব কাজে আসে। এটি মডিফাইড ফাইল চেক করতে সাহায্য করে। সকল জুমলা ফাইল পাবলিকলি GitHub-এ উপলব্ধ। এটিকে তুলনার জন্য ব্যবহার করা যেতে পারে। SSH কমান্ড দিয়ে কোর ফাইল ইন্টিগ্রিটি চেক করতে:
$ mkdir joomla
$ cd joomla
$ wget https://github.com/joomla/joomla-cms/releases/download/3.6.4/
Joomla_3.6.4-Stable-Full_Package.tar.gz
$ tar -zxvf Joomla_3.6.4-Stable-Full_Package.tar.gz
wget কমান্ড GitHub থেকে জুমলা ফাইল ডাউনলোড করল। দ্বিতীয় লাইন কোডটি সেগুলো এক্সট্র্যাক্ট করল।
$ diff -r joomla-3.6.4 ./public_htmlঅবশেষে, এখানে diff কমান্ডটি কন্টেন্ট তুলনা করছে। এই বার আমরা public_html ফাইলটি দেখছি। একইভাবে আপনি একাধিক ফাইল চেক করতে পারেন। 더불어, ফাইলগুলো ম্যানুয়ালি চেক করা যেতে পারে। যেকোনো FTP ক্লায়েন্ট ব্যবহার করে লগইন করুন এবং ফাইল চেক করুন। SSH আপনাকে ফাইল মডিফিকেশন লিস্ট করতে সক্ষম করে।
$ find ./ -type f -mtime -15এই SSH কমান্ড গত ১৫ দিনে মডিফাইড ফাইলগুলো প্রকাশ করবে। একইভাবে আপনি টাইমস্ট্যাম্প পরিবর্তন করতে পারেন। সম্প্রতি মডিফাইড ফাইলগুলো খুঁজে বের করুন!
৫. ইউজার লগ চেক করা
সিস্টেম লগ জুমলা হ্যাকের কারণ শনাক্ত করার সেরা টুল। সিস্টেম লগ সকল পূর্ববর্তী কার্যকলাপ রেকর্ড করে। তাই যখনই XSS বা SQL ইনজেকশন ঘটে, রিকোয়েস্টের রেকর্ড থাকে। 더불어, হ্যাকাররা প্রায়শই নতুন অ্যাডমিন অ্যাকাউন্ট তৈরি করে। আপনি যদি সন্দেহজনক ইউজার চেক করতে চান, তবে:
- প্রথমে আপনার জুমলা ড্যাশবোর্ড-এ লগইন করুন।
- এখন, Users-এ ক্লিক করুন এবং Manage সিলেক্ট করুন।
- এখানে সন্দেহজনক ইউজার চেক করুন। বিশেষ করে সম্প্রতি রেজিস্টার্ড।
- এখন অজানা ইউজারগুলো Remove করুন।
- Last Visit Date চেক করুন।
- সার্ভার লগ কোথায় সংরক্ষিত সেটি খুঁজে বের করুন। এটিকে ব্যবহার করে জুমলা SQL ইনজেকশন ইত্যাদি শনাক্ত করুন।
- আপনি যদি অজানা IP থেকে লগইন দেখেন, সেগুলো রিমUভ করুন।
আরো, গুগল ডায়াগনস্টিক রিপোর্ট কারণ খুঁজে বের করতে বড় সাহায্য করতে পারে। এটি আপনার সাইটের বিস্তারিত ভিউ দেয়।
আপনার সাইট যদি ব্ল্যাকলিস্টেড হয়, গুগলের সাথে ঘনিষ্ঠভাবে কাজ করুন। ডায়াগনস্টিক রিপোর্ট আপনাকে ব্ল্যাকলিস্টের কারণ দেবে। এটিকে ব্যবহার করে ইনফেকশন খুঁজে বের করুন এবং নিয়ে ফেলুন!
জুমলা হ্যাক রিমUভালের পর কী করবেন
আপডেট
অধিকাংশ সময় জুমলা হ্যাক আনপ্যাচড ফাইলggere কারণ হয়। তাই হ্যাক ক্লিন করার পর প্রথম ধাপ হলো জুমলা আপডেট। আপডেট ভালনারেবল এক্সটেনশন সরিয়ে দেয় এবং সিকিউরিটি হোল পূরণ করে, ফলে আপনাকে একটি সুরক্ষিত এনভায়রনমেন্ট দেয়।
বর্তমানে জুমলা ভার্সন ৩.x সবচেয়ে স্থিতিশীল মেজর ভার্সন। ১.x এবং ২.x ব্রাঞ্চ ব্যবহারকারীগণ অবিলম্বে ৩.x-এ স্যুইচ করুন।
মেজর ভার্সন আপডেট ছাড়াও, সকল জুমলা কোর ফাইল, কম্পোনেন্ট, টেমপ্লেট, মডিউল এবং প্লাগইন আপডেট করুন।
রিইনস্টল
হ্যাকের পর, সকল এক্সটেনশন রিইনস্টল করা পরামর্শ দেওয়া হয় যাতে সেগুলো ফাংশনাল এবং ম্যালওয়্যার রেসিডিউয়াল থেকে মুক্ত থাকে। 더불어, আপনার ওয়েব সার্ভার থেকে ডিফাঙ্ক্ট/ডिए্যাক্টিভেটেড থিম, কম্পোনেন্ট, মডিউল বা প্লাগইন রিমUভ করুন। কখনও কখনও আমরা এই বর্জিত মডিউল ও প্লাগইনগুলোর ফাইল ডিলিট করতে ভুলে যাই, এতে লুপহোল বাঁকি থাকতে পারে। তাই ফাইলগুলোও রিমUভ করা নিশ্চিত করুন কারণ সেগুলোতে গুরুতর ভালনারেবিলিটি থাকতে পারে।
আপনার হ্যাক করা জুমলা সাইট ক্লিন করার পর, একটি ব্যাকআপ তৈরি করুন। ভালো ব্যাকআপ কৌশল সেরা সিকিউরিটি প্র্যাক্টিসের মূল। আপনার ব্যাকআপ অফ-সাইট লোকেশনে সংরক্ষণ করুন, কারণ সার্ভারে সংরক্ষণ করলে সেটিও হ্যাক হতে পারে।
শেষ olarak, একটি ভালো অ্যান্টিভাইরাস দিয়ে আপনার সিস্টেম স্ক্যান করুন। আপনার ওয়েবসাইটে অ্যাক্সেস রেখে কোনো ইউজার ইনফেক্টেড কম্পিউটার ব্যবহার করলে সিস্টেম কমপ্রোমাইজ होने की সম্ভাবনা আছে। ওয়েবসাইট ফায়ারওয়াল ব্যবহার করে আপনার সাইট রক্ষা করুন যা মূলত আপনার সাইটকে যেকোনো ম্যালিশিয়াস ইউজার বা ওয়েব থেকে ম্যালওয়্যার হুমলা থেকে শিল্ড করে। আস্ট্রার ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল যেকোনো অনলাইন হুমলা প্রতিরোধ করে এবং ম্যালওয়্যারকে দূরে রাখে।
রিসেট
পুনরায় ইনফেকশন এড়াতে সকল পাসওয়ার্ড রিসেট করুন। নিশ্চিত করুন যে আপনি ইউজার অ্যাকাউন্টে টু-ফ্যাক্টর অথেন্টিকেশন সেটআপ করেছেন। এছাড়া, লিস্ট প্রিভিলেজ প্র্যাক্টিস করুন এবং যারা নির্দিষ্ট কাজ করতে চান তাদের সীমিত অ্যাক্সেস দিন।
জুমলা পোস্ট-হ্যাক সিকিউরিটি টিপস
নিচের সিকিউরিটি প্র্যাক্টিসগুলো ইমপ্লিমেন্ট করলে আপনার জুমলা সাইট অধিকাংশ আক্রমণ থেকে সুরক্ষিত থাকবে:
-
নিয়মিত জুমলা ভার্সন, এক্সটেনশন ও প্লাগইন আপডেট করুন:
একটি সিকিউর জুমলা সাইট হলো যেটি নিয়মিত আপডেট হয়। প্রতিটি ভার্সন আপডেট সিকিউরিটি এনহ্যান্সমেন্ট এবং বাগ ফিক্সের সাথে আসে। পুরনো জুমলা ভার্সন বা অন্য কোনো পুরনো এক্সটেনশন/প্লাগইন হ্যাকারদের ঢুকতে দিতে পারে।
-
শক্তিশালী পাসওয়ার্ড ব্যবহার করুন:
দুর্বল শংসাপত্র 궁극的には Brute Force আক্রমণের মাধ্যমে লিক হতে পারে এবং সাধারণ সিকিউরিটি হোল হিসেবে কাজ করে, ফলে কমপ্রোমাইজড সিকিউরিটি হয়। সহজে অনুমানযোগ্য পাসওয়ার্ড এবং ডিফল্ট অ্যাডমিন অ্যাকাউন্ট অপরাধীদের আপনার জুমলা ওয়েবসাইটে অবৈধ অ্যাক্সেস পাওয়া সহজ করে দেয়, ফলে এটিকে নানা ম্যালিশিয়াস কার্যকলাপের सामने উজ্জ্বল করে। একাধিক ক্যারেক্টার যুক্ত দীর্ঘ পাসওয়ার্ড ছোট পাসওয়ার্ডের চেয়ে বেশি সিকিউর।
-
আবদিক ব্যাকআপ:
আপনার ফাইল এবং ডাটাবেসের আর্কাইভ নিয়মিত ব্যাকআপ নেওয়া যেকোনো সমস্যা হলে আপনাকে বাঁচায়। Easy Joomla Backup-এর মতো কিছু এক্সটেনশন অটোমেটিক শিডিউলড ব্যাকআপ প্রদান করে যা হ্যাকের ফলে ডেটা লস হলে রিস্টোর করা যায়।
-
অ্যাডমিন পেজে অ্যাক্সেস সীমাবদ্ধ করুন:
অপরাধীরা প্রায়শই সহজে অনুমানযোগ্য অ্যাডমিন লগইন পেজে ব্রুট ফোর্স আক্রমণ চালায়। তাই আপনার অ্যাডমিনিস্ট্রেটর এলাকায় অ্যাক্সেস সীমাবদ্ধ করা জরুরি। ডিফল্ট অ্যাডমিন লগইন পেজ URL ব্যবহার না করে একটি নির্দিষ্ট নাম দিয়ে রিপ্লেস করার পরামর্শ দেওয়া হয়। 더불어, অ্যাডমিন প্যানেল পাসওয়ার্ড প্রোটেক্টেড হতে হবে। Admin tools, RSFirewall ইত্যাদি এক্সটেনশন জুমলা সাইট 오নারকে তাদের লগইন পেজ URL পরিবর্তন করার অনুমতি দেয়।
-
সিকিউরিটি এক্সটেনশন:
সিকিউরিটি এক্সটেনশন ব্যবহার আপনার জুমলা সাইট সিকিউর করতে দূরিতкоইতে সাহায্য করে। এই এক্সটেনশনগুলো, আপনার সাইটের সাথে সঠিকভাবে কনফিগার করা হলে, যেকোনো ম্যালিশিয়াস কার্যকলাপ ব্লক করতে এবং সিকিউরিটি হোল কভার করতে সক্ষম। এক্সটেনশনগুলো হ্যাকার আক্রমণ ব্লক করতে এবং আপনার জুমলা সাইটের সিকিউরিটি হোল বন্ধ করতে দেয়।
-
টু-ফ্যাক্টর অথেন্টিকেশন ব্যবহার:
একটি টু-ফ্যাক্টর অথেন্টিকেশন কোড (সাধারণত One time password: OPT নামে পরিচিত) আপনার জুমলা সাইটকে আরও সিকিউর করে। আপনার পাসওয়ার্ড অনুমান বা লিক হওয়া সত্ত্বেও, একই অবৈধ অ্যাক্সেস পেতে হলে অথেন্টিকেশন কোডের মাধ্যমে যেতে হয়।
-
করপ্ট ডাউনলোড থেকে সতর্ক থাকুন:
কभीই প্রিমিয়াম এক্সটেনশন, প্লাগইন বা যেকোনো আইটেম ফ্রিতে অনঅথেনটিকেটেড বা অফিসিয়াল না হলে সোর্স থেকে ডাউনলোড করবেন না। অজানা সোর্স থেকে প্লাগইন করপ্ট থাকতে পারে বা ম্যালওয়্যার ধারণ করতে পারে, যা আপনার সাইটকে ক্ষতি পৌঁছাতে পারে। এখানে টাকা বাঁচাতে চাবেন না, বরং/Authentic সোর্সে খরচ করুন।
-
SSL সার্টিফিকেশন:
যখন একজন ইউজার সাইটে লগইন করে, তার শংসাপত্র এনক্রিপশন ছাড়া সার্ভারে পাঠানো হয়। SSL সার্টিফিকেট ব্যবহার করলে এই শংসাপত্রগুলো সার্ভারে পাঠানোর আগে এনক্রিপ্ট হয়ে যায়। এইভাবে, একটি SSL সার্টিফিকেশন আপনার জুমলা ওয়েবসাইটকে অতিরিক্ত একটি সুরক্ষা লেয়ার দেয়।
-
FTP Layer ডিজেবল করুন:
FTP layer সাধারণত জুমলাতে প্রয়োজন হয় না এবং ডিফল্টভাবে ডিজেবল থাকে। এটিকে সেভাবে রাখা জরুরি, কারণ ইनेবল্ড FTP layer জুমলা সাইটে একটি বড় সিকিউরিটি হোল।
-
সঠিক ফাইল ও ডিরেক্টরি পারমিশন:
ফাইল এবং ডিরেক্টরির পারমিশন সবসময় ম্যানেজ করুন, এবং কখনও ফুল অ্যাক্সেস বা পারমিশন 777 দেবেন না। কখনও ফুল অ্যাক্সেস বা পারমিশন 777 দেবেন না, বরং ফোল্ডারের জন্য 755, ফাইলের জন্য 644 এবং configuration.php ফাইলের জন্য 444 ব্যবহার করুন।
