

পিডিএফ ইনভয়েস প্লাস ম্যাজেন্টো এক্সটেনশন দুর্বলতা সম্পর্কে
কয়েক সপ্তাহ আগে, আমাদের সিকিউরিটি টিম ম্যাজেন্টো ব্যবহারকারী একটি কাস্টমার স্টোরের নিরাপত্তা অডিট করছিল। কাস্টমার যে এক্সটেনশনগুলো ব্যবহার করছেন সেগুলো টেস্ট করার সময় পিডিএফ ইনভয়েস প্লাস এক্সটেনশনে একটি বাধ্যতামূলক দুর্বলতা পাওয়া গেল। এই এক্সটেনশন সৈকতো ম্যাজেন্টো স্টোর tarafından ব্যবহার করা হয় কাস্টমারদের ইনভয়েস জেনারেট করার জন্য। সাধারণত এই ইনভয়েসগুলো এন্ড কাস্টমারের ঠিকানা এবং কখনো কখনো তাদের ব্যক্তিগত তথ্যও থাকে।
দুর্বলতার ফলাফল:
- এন্ড ইউজার ডেটার ক্ষতি
- কেউ যেকোনো অন্য ইউজারের ইনভয়েস ডাউনলোড করতে পারে
- গুগল ডоркস ব্যবহার করে ইনভয়েস ইনফরমেশন লিক হতে পারে
দুর্বলতার বিস্তারিত:
- পিডিএফ ইনভয়েস প্লাস ব্যবহারকারী যেকোনো ওয়েবসাইটে যান
- সহজেই এই ধরনের URL ভিজিট করুন: https://AnyMageStore.com/pdfinvoiceplus/order/print/order_id/208/
- URL-এ '208' এর মান পরিবর্তন করুন এবং যদি সেই নম্বরের ইনভয়েস থাকে, তবে সেটি ডাউনলোড হয়ে যাবে
- এটি করা যায় এমনকি যদি ব্যক্তি ওয়েবসাইটে লগইন করা না থাকে!
মাস এক্সপ্লোয়েটেশন সম্ভব:
আমরা বুঝতে পেরেছি যে যেহেতু পিডিএফ ইনভয়েস প্লাস এক্সটেনশন ইনভয়েস রিলিজ করার URL প্রায় সব স্টোরের জন্য একই থাকে, তাই এটি একটি গুগল ডорк বানানো যায়। আমরা নিচের গুগল ডоркটি ট্রাই করলাম:
[alert type="success" enable_close="no"]inurl:pdfinvoiceplus/[/alert]
এটি পিডিএফ ইনভয়েস প্লাস ব্যবহারকারী সকল ওয়েবসাইট দেখালো:
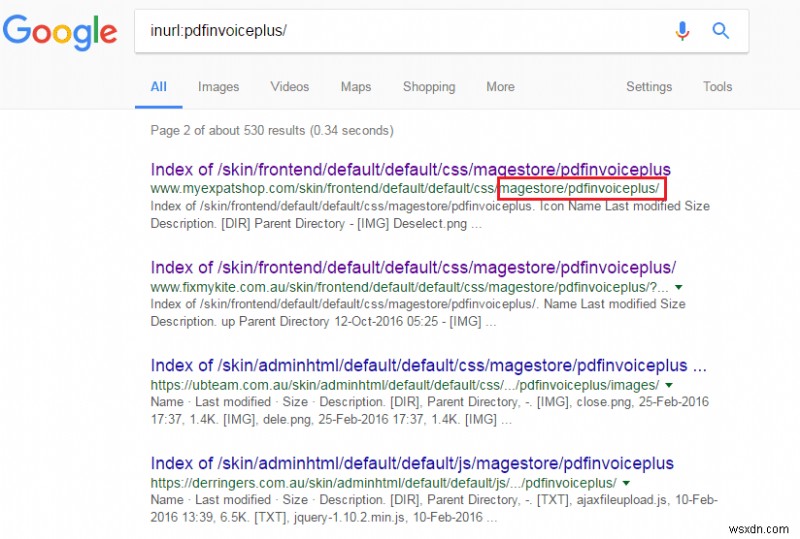
এই ধরনের ম্যাজেন্টো স্টোরগুলোতে, নিচের অংশ: pdfinvoiceplus/order/print/order_id/508/ মূল ওয়েবসাইট URL-এ যোগ করলে সেই স্টোরের কাস্টমারদের জন্য জেনারেট করা ইনভয়েস ডাউনলোড হয়। নম্বর 508 ইটারেট/পরিবর্তন/অনুমান করা যায় স্টোর অনুযায়ী।
যদি আপনি এই এক্সটেনশন ব্যবহার করেন, তবে এই ম্যাজেন্টো এক্সটেনশন দুর্বলতা থেকে বাঁচতে সর্বশেষ ভার্সনে আপডেট করার পরামর্শ দেওয়া হচ্ছে।
সময়সূচী
পিডিএফ ইনভয়েস প্লাস টিম সমস্যাটি বুঝতে এবং ঠিক করতে খুব দ্রুত কাজ করেছে। তাদের টিম থেকে একজন দ্রুত অ্যাসাইন করা হয়েছিল ফিক্স করার জন্য। খুব কম সময়ে একটি নতুন ভার্সন আমাদের কাছে ভেরিফিকেশনের জন্য পাঠানো হয়েছিল। ভেরিফিকেশন পূর্ণ হওয়ার পর এক্সটেনশনের নিরাপদ ভার্সন তাদের কাস্টমারদের কাছে রিলিজ করা হয়েছিল।
