

বিভিন্ন ধরনের ওয়েব অ্যাপ্লিকেশন ব্যাকএন্ড ফাংশনালিটির জন্য ডাটাবেস সিস্টেম ব্যবহার করে। ডাটাবেস সিস্টেম কোয়েরি, অপারেট ও অ্যাডমিনിസ্ট্রেশনের জন্য ব্যাপকভাবে ব্যবহৃত ভাষা হলো স্ট্রাকচারড কোয়েরি ল্যাঙ্গুয়েজ (SQL)। বিশ্বব্যাপি ওয়েব অ্যাপ্লিকেশনে এর ব্যাপক ব্যবহারের কারণে, SQL-চালিত ডাটাবেস সাইবার অপরাধীদের সহজ ও ঘন ঘন লক্ষ্য, যারthird 심각তা প্রতিটি টার্গেটেড সিস্টেমের জটিলতার ওপর নির্ভর করে।
SQL ইনজেকশন আক্রমণ ব্যাখ্যা
SQL ইনজেকশন আক্রমণ আজকাল সবচেয়ে ঘন ঘন ঘটা ওয়েব হ্যাকিং পদ্ধতির একটা, যেখানে আক্রমণকারী ওয়েব পেজ ইনপুট ব্যবহার করে SQL স্টেটমেন্টে দূষিত কোড ইনসার্ট করে। এটি সাধারণত তখন হয় যখন কোনো ওয়েব পেজ ইউজার ইনপুট চায় যেমন ইউজারনেম/ইউজার আইডি। আক্রমণকারী এই সুযোগ নিতে পারে একটি SQL স্টেটমেন্ট ইনসার্ট করতে যা আপনার জানা না গেই আপনার ডাটাবেসে রান করে।
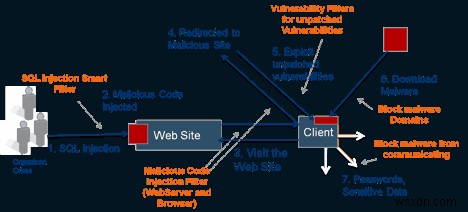
একটি SQL ইনজেকশন আক্রমণের ওয়ার্কফ্লো
এই ধরনের আক্রমণের প্রভাবে শুধু ওয়েব অ্যাপ্লিকেশনের ওপর এবং সেটি আক্রমণকারী প্রদত্ত ডেটা কীভাবে প্রসেস করে SQL স্টেটমেন্ট তৈরি করার আগে তার ওপর নির্ভর করে। সম্ভাব্য নিরাপত্তা রামিফিকেশন অথেন্টিকেশন বাইপাস থেকে ইনফরমেশন ডিসক্লোজার পর্যন্ত এবং অন্যান্য অ্যাপ্লিকেশন ইউজারদের দিকে দূষিত কোড প্রসারিত করতে পারে। রিস্ক ফ্যাক্টর প্রচুর ওয়েবসাইটের ওপর প্রসারিত থাকে কারণ SQL ডাটাবেস ওয়ার্ডপ্রেস, পিএইচপি, জুমলা ইত্যাদি বিভিন্ন ওয়েব প্ল্যাটফর্ম দ্বারা সমর্থিত।
সফল SQL আক্রমণের ফলাফল
SQL ইনজেকশনকে একটি হাই সেভেরিটি ভালনারেবিলিটি হিসেবে বিবেচনা করা হয়। ক্ষতি কতটুকু হতে পারে তা সম্পূর্ণরূপে আক্রমণকারীর দক্ষতা ও কল্পনাশক্তি, এবং কাউন্টারমেজার যেমন ডাটাবেস সার্ভারের সাথে লো প্রিভিলেজ কানেকশন এর ওপর নির্ভর করে।
একবার কোম্প্রোমাইজ হলে, ডাটাবেস দ্বারা লুকানো সংবেদনশীল তথ্যের ভান্ডার আক্রমণকারীর দয়ার ভিতরে পড়ে যায়। ফলস্বরূপ, আক্রমণকারী এখন ডাটাবেস থেকে সংবেদনশীল ডেটা চুরি করতে পারে, ডাটাবেসে অ্যাডমিনিস্ট্রেটিভ অপারেশন चलाাতে পারে (যেমন DBMS শাটডাউন করা), DBMS ফাইল সিস্টেমে থাকা ফাইলের কন্টেন্ট রিকভার করতে পারে এবং কিছু কেসে অপারেটিং সিস্টেমের নিয়ন্ত্রণও নিতে পারে।
সাধারণত, SQL ইনজেকশন হওয়ার পর নিচের ধরনের আক্রমণগুলো সম্ভব:
- আক্রমণকারী অ্যাপ্লিকেশনে লগইন করার জন্য অথেন্টিকেশন বাইপাস করতে পারে, সম্ভবত অ্যাডমিনিস্ট্রেটিভ প্রিভিলেজসহ, কোনো ক্রেডেনশিয়াল ছাড়াই।
- আক্রমণকারীরা ডাটাবেসের কন্টেন্ট পরিবর্তন করে, ওয়েব পেজ ডিফেস করে বা অন্যান্য নিরপেক্ষ ওয়েবসাইটে দূষিত কন্টেন্ট ইনসার্ট করে ডেটা ইন্টিগ্রিটি নষ্ট করতে পারে।
- আক্রমণকারী ডাটাবেসে লগ বা অডিট ইনফরমেশন ডিলিট করে ডেটা অভাবের সৃষ্টি করতে পারে।
- আক্রমণকারী ডাটাবেসের মাধ্যমে কমান্ড এক্সিকিউশন করলে হোস্ট অপারেটিং সিস্টেমের অপারেশন জopardy-এ পড়তে পারে।
আপনার সাইটকে SQL ইনজেকশন আক্রমণ থেকে রক্ষা করুন
যদিও SQL ইনজেকশন আক্রমণ বিশ্বব্যাপি ওয়েব অ্যাপ্লিকেশনকে প্রভাবিত করার সবচেয়ে সাধারণ অ্যাপ্লিকেশন লেয়ার আক্রমণের মধ্যে একটি, তবুও আপনার কোডে SQL ইনজেকশন ভালনারেবিলিটি এড়ানো অত্যন্ত সহজ।
প্রাথমিক পদ্ধতি হলো ইউজার-সাপ্লাইড ডেটা যাচাই করা, যা হোয়াইটলিস্টিং বা ব্ল্যাকলিস্টিং দিয়ে করা যায়। আরেকটি পদ্ধতি হলো SQL স্টেটমেন্ট এমনভাবে তৈরি করা যাতে কোনো রূপে ইউজার ইনপুট SQL কমান্ডের অর্থবোধ বা লজিক পরিবর্তন না করতে পারে।
-
ইনপুট যাচাইকরণ (Input Validation)
ইনপুট ভ্যালিডেশন SQL ইনজেকশনের বিরুদ্ধে প্রতিরক্ষার জন্য দুটি পদ্ধতি ব্যবহার করে: ব্ল্যাকলিস্টিং এবং হোয়াইটলিস্টিং। ব্ল্যাকলিস্টিং হলো ইউজার ইনপুট থেকে পরিচিত দূষিত ক্যারেক্টার সরিয়ে ফেলা বা রিপ্লেস করা। এই পদ্ধতি ব্যাপকভাবে ব্যবহৃত হলেও হোয়াইটলিস্টিংততই কার্যকর নন। আক্রমণকারী ফিল্টার বাইপাস করে দূষিত SQL স্টেটমেন্ট ইনজেক্ট করতে পারে। অন্যদিকে, হোয়াইটলিস্টিং ইউজার ইনপুটের প্রতিটি ক্যারেক্টার দূষিত কন্টেন্টের জন্য যাচাই করে এবং শুধু অনুমোদিত লিস্টের সাথে মিল খাওয়া ইনপুট গ্রহণ করে।
২. নিরাপদ SQL স্টেটমেন্ট (Secured SQL Statements)
কঠোর ইনপুট ভ্যালিডেশনের পাশাপাশি, ASP.NET-এ প্যারামিটারাইজড কোয়েরি, জাভাতে প্রিপেয়ার্ড স্টেটমেন্ট, বা ওয়েব অ্যাপ্লিকেশন বানানোর অন্যান্য ভাষায় অনুরূপ টেকনিক ব্যবহার করা অনুবয়বাধ্য। এইভাবে SQL স্টেটমেন্ট ফোর্টিফাই করলে যেনে যাবে ভয়ঙ্কর ক্যারেক্টারগুলো SQL স্টেটমেন্ট আন্ডারলাইং ডাটাবেস সিস্টেমে পাস হওয়ার আগে এস্কেপ হয়েছে।
৩. নিয়মিত অডিট (Routine Audit)
স্ট্যাটিক ও ডাইনামিক টেস্টিং দিয়ে নিয়মিত আপনার অ্যাপ্লিকেশনগুলো যাচাই করুন যাতে কোনো সম্ভাব্য SQLi ভালনারেবিলিটি আছে কিনা।
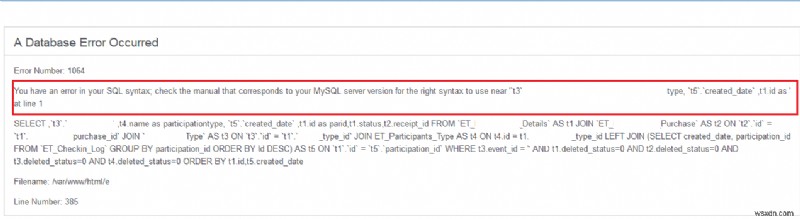
আস্ত্রা কীভাবে SQL ইনজেকশন থেকে আপনাকে রক্ষা করে
আস্ত্রার ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল রিয়েল-টাইমে স্ক্যান করে সাধারণত ঘটা ওয়েব অ্যাপ্লিকেশন ফ্লিমার 목소리를 mitigation করে, SQL ইনজেকশন সহ। এর ক্লাউড-বেসড সিকিউরিটি প্ল্যাটফর্ম আপনাকে আপনার অ্যাপ্লিকেশন সিকিউরিটি প্রোগ্রাম ম্যানেজ করতে, প্রগ্রেস ট্র্যাক করতে, এবং আপনার কোম্পানির কর্মচারীদের SQL ইনজেকশন ও অন্যান্য নিরাপত্তা ত্রুটি এড়াতে ও রিপেয়ার করার ই-লার্নিং মেটেরিয়াল দিয়ে শিক্ষা দিতে সক্ষম করে।
