

জনপ্রিয় লগ মনিটরিং ও ম্যানেজমেন্ট অ্যাপ্লিকেশন Nagios Log Server ভার্সন 2.1.6 (টেস্টিংয়ের সময় লেটেস্ট) টেস্ট করার সময় আমরা পেলাম যে এটি Stored XSS আক্রমণেরต่อসহ সহনশীল।
CVE ID: CVE-2020-16157
সারসংক্ষেপ
Nagios Log Server একটি জনপ্রিয় সেন্ট্রালাইজড লগ ম্যানেজমেন্ট, মনিটরিং এবং অ্যানালিসিস সফটওয়্যার যা সংস্থাগুলিকে লগ দেখতে, সাজাতে এবং কনফিগার করতে দেয়। অ্যাপ্লিকেশনের 2.1.6 ভার্সন Stored XSS-এর प्रति ভালনরেবল বলে পাওয়া গেল।
Stored Cross-Site Scripting আক্রমণে একজন আক্রমণকারী একটি স্ক্রিপ্ট (যাকে পেলোড বলা হয়) ইনজেক্ট করে যা টার্গেট অ্যাপ্লিকেশনে স্থায়ীভাবে সংরক্ষিত (পার্সিস্টেড) থাকে (উদাহরণস্বরূপ একটি ডেটাবেসের মধ্যে)। একটি ক্লাসিক উদাহরণ হলো একটি ব্লগের কমেন্ট ফিল্ডে বা একটি ফোরাম পোস্টে আক্রমণকারী tarafından ইনসার্ট করা একটি ম্যালিশাস স্ক্রিপ্ট।
প্রভাব
একজন আক্রমণকারী (এই কেসে, একটি প্রমাণিত রেগুলার ইউজার) এই উচ্চ সেভেরিটি দুর্বলতাটি ব্যবহার করে ম্যালিশাস JavaScript এক্সিকিউট করতে পারে যাতে কুকিজ চুরি করা যায়, ব্যবহারকারীদের রিডাইরেক্ট করা যায়, ভিক্টিমের (এই কেসে, একটি অ্যাডমিনের) বardless আর্বিট্রারি অ্যাকশন পারফর্ম করা যায়, তাদের কীস্ট্রোক লগ করা যায় এবং আরও অনেক কিছু।
আক্রমণকারীর কাছে ভিক্টিমকে তাদের এক্সপ্লোয়েট সহ একটি নির্দিষ্ট রিকোয়েস্ট করতে বাধ্য করার জন্য কোনো এক্সটার্নাল উপায় খুঁজে বের করার প্রয়োজন নেই। বরং, আক্রমণকারী তাদের এক্সপ্লোয়েটটি অ্যাপ্লিকেশনের ভিতরেই রাখে এবং শুধু ভিক্টিম তার সম্মুখীন होने পর্যন্ত অপেক্ষা করে।
দুর্বলতা
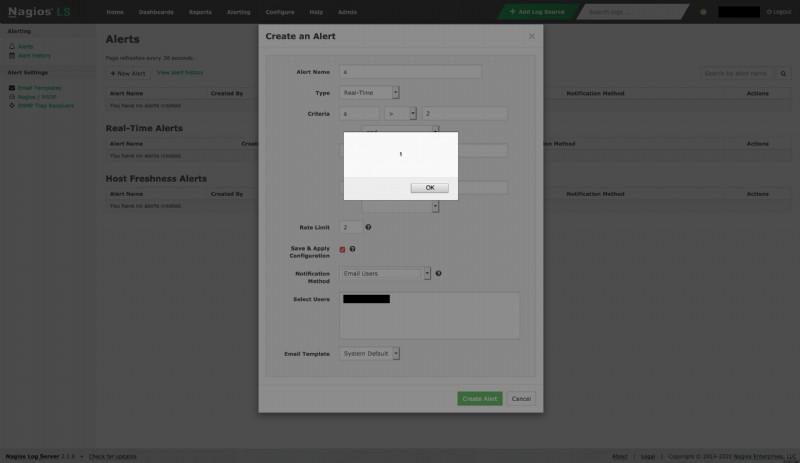
/profile পেজ বা /admin/users/create পেজের Full Name বা Username ফিল্ড Stored XSS-এর प्रति ভালনরেবল। একবার এই ফিল্ডগুলোর যেকোনো একটিতে পেলোড সেভ করলে, Alerting পেজ (/alerts) এ নেভিগেট করুন এবং একটি নতুন অ্যালার্ট তৈরি করুন এবং Notification Method-এ Email Users সিলেক্ট করুন। যেহেতু ইউজার লিস্ট দেখানো হয়, পেলোডটি এক্সিকিউট হচ্ছে তা দেখা যায়, নিচের ছবিতে দেখানো মত।
টাইমলাইন
- জুলাই ০৮, ২০২০-এ Nagios টিমকে দুর্বলতা রিপোর্ট করা হয়েছে
- জুলাই ২৮, ২০২০-এ দুর্বলতা ফিক্স করে Nagios Log Server 2.1.7 রিলিজ করা হয়েছে
সুপারিশ
অ্যাপ্লিকেশনটি লেটেস্ট ভার্সনে আপডেট করার দৃঢ় সুপারিশ দেওয়া হচ্ছে।
রেফারেন্স
- https://www.nagios.com/downloads/nagios-log-server/change-log/
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-16157
- https://nvd.nist.gov/vuln/detail/CVE-2020-16157
