

কয়েক সপ্তাহ আগে, আমরা একটি Magento শপ ব্যবহারকারী কাস্টমারের জন্য সিকিউরিটি স্ক্যান করছিলাম। তাদের ওয়েবসাইট অডিট করার সময় আমাদের টিম Affiliate Plus মডিউলে একটি ক্রিটিক্যাল ভালনারেবিলিটি খুঁজে পেল। Affiliate Plus-এর ওয়েবসাইট অনুযায়ী, ৭০০০+ স্টোর এই এক্সটেনশন ব্যবহার করে। এই Affiliate Plus Magento মডিউল XSS ভালনারেবিলিটি অনেক Magento স্টোরকে ঝুঁকিতে ফেলেছে।
Affiliate Plus Magento মডিউল XSS সম্পর্কে
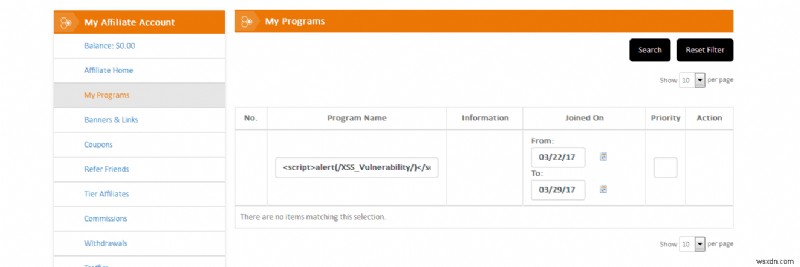
- Magento-এ Affiliate হিসেবে লগইন করুন, 'My Program Section'-এ যান
- 'Program Name' কলামে নিচের JS কোড যোগ করুন:
<script>alert(/XSS_Vulnerability/)</script>
- 'search' বাটনে ক্লিক করুন
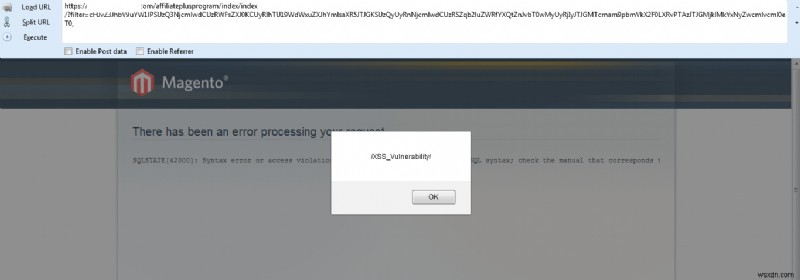
- জাভাস্ক্রিপ্ট কোড এক্সিকিউশন সাজেস্ট করে একটি পপ-আপ দেখাবে
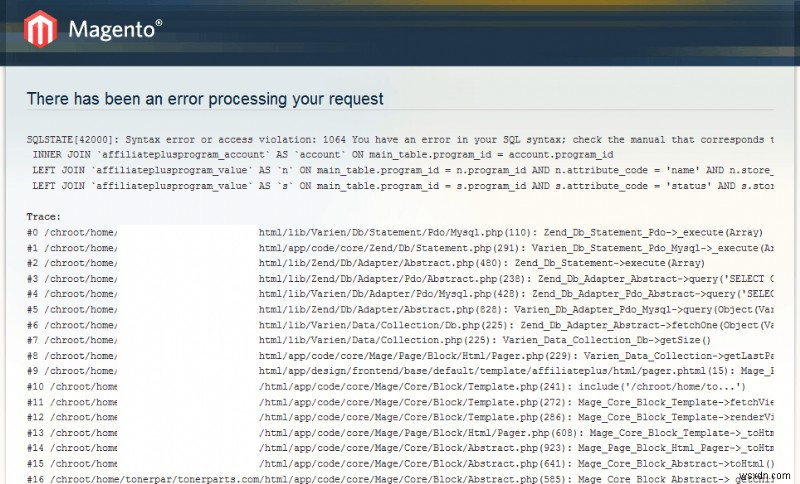
- এছাড়া, SQL কোয়েরিগুলোও অ্যাপ্লিকেশন দ্বারা দেওয়া হয় যা SQL Errors এবং ডেটাবেস স্ট্রাকচার এক্সপোজ করে
পরিণতি
XSS, সবচেয়ে широко পাওয়া এবং এক্সপ্লอยট হওয়া ভালনারেবিলিটির একটি, কিছু ক্রিটিক্যাল পরিণতির সাথে আসে। রিফ্লেক্টেড XSS-এর ক্ষেত্রে, পরিণতিগুলো প্রায়শই একজন নির্দিষ্ট কাস্টমারকে টার্গেট করে। তবে, অ্যাডমিন ডেটা চুরি করার লক্ষ্যে আট্যাকও লঞ্চ করা যেতে পারে। এর মধ্যে রয়েছে:
- এন্ড ইউজার ডেটা/অ্যাকাউন্ট ইনফরমেশনের কামপ্রোমাইজ
- টার্গেটেড আট্যাকের মাধ্যমে অ্যাডমিন ডিটেইলস চুরি
- ওয়েব অ্যাপের ইন্টারনাল ডিরেক্টরি স্ট্রাকচারের এক্সপোজার
টাইমলাইন
Affiliate Plus টিম ইস্যুটি বুঝতে এবং ফিক্স করার জন্য খুব দ্রুত কাজ করল। তারা প্রোएक্টিভলি জরুরি ফিক্স ডিপ্লয় করল এবং প্যাচসহ মডিউলের আপডেটেড ভার্সন রিলিজ করল। টিমকে কুডোস!
