

WPForms প্লাগইন ভার্সন ১.৫.৮.২ এবং তার নিচের ভার্সনগুলো অথেন্টিকেটেড স্টোরড XSS-এ আপদার্থ হিসেবে পাওয়া গেছে যখন আমি প্লাগইনটি অডিট করছিলাম। উন্নত ডেটা স্যানিটাইজেশন সহ WPForms ভার্সন ১.৫.৯ মার্চ ৫, ২০২০-এ রিলিজ করা হয়েছে।
CVE ID: CVE-2020-10385
সারাংশ
WPForms হলো একটি জনপ্রিয় ওয়ার্ডপ্রেস ফর্ম প্লাগইন যার ৩ মিলিয়ন+ সক্রিয় ইনস্টলেশন রয়েছে। এটি অথেন্টিকেটেড ক্রস-সাইট স্ক্রিপ্টিং (XSS) লুকসানের আপদার্থ পাওয়া গেছে। XSS হলো একটি লুকসানের ধরন যা আক্রমণকারীদের দ্বারা এক্সপ্লয়েট করা যেতে পারে রোগীর সেশন কুকি বা লগইন শংসাপত্র চুরি করতে, রোগীর আশ্রয় থেকে আর্বিট্রারি অ্যাকশন পারফর্ম করতে, তাদের কীস্ট্রোক লগ করতে এবং আরও অনেক কিছু করার জন্য।
লুকসান
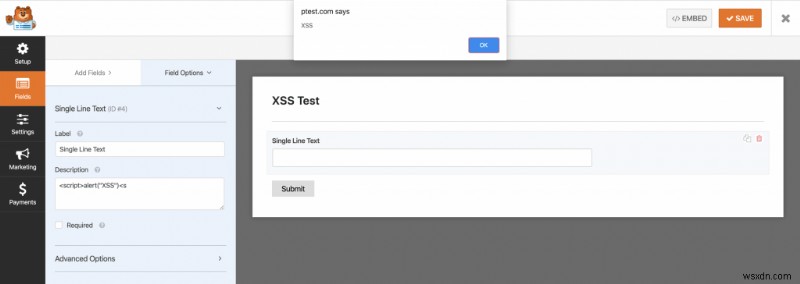
WPForms প্লাগইনের ফর্ম বিল্ডার মডিউলের ফর্ম ডেসক্রিপশন এবং ফিল্ড ডেসক্রিপশন ফিল্ডগুলো স্টোরড XSS-এ আপদার্থ পাওয়া গেছে, কারণ সেগুলো ব্যবহারকারীর দেওয়া ইনপুট সঠিকভাবে স্যানিটাইজ করে না।
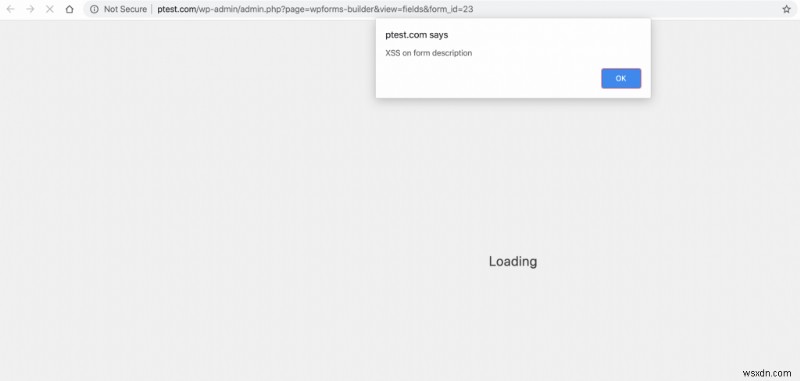
যদিও অথেন্টিকেটেড XSS লুকসান হওয়ায় সেগুলো হাই সিকিউরিটি হুমকি নন, আমরা নিশ্চিত করতে পারলাম যে এগুলো সম্ভাব্যভাবে একটি আক্রমণকারী দ্বারা এক্সপ্লয়েট করা যেতে পারে একটি ওয়ার্ডপ্রেস মাল্টিসাইট ইনস্টলেশনে সুপার অ্যাডমিনের কুকি আক্রমণকারীর কাছে পাঠাতে বা সুপার অ্যাডমিনকে অন্য ডোমেনে রিডাইরেক্ট করতে, উদাহরণস্বরূপ একটি ফিশিং পেজ যা দেখাবে যে তারা লগ আউট হয়েছে এবং আবার লগইন করতে হবে, এভাবে তাদের শংসাপত্র কম্প্রোমাইজ করবে।
আমরা আরও খুঁজে পেলাম যে ফর্ম বিল্ডারের "প্রিভিউ" ফাংশনটিও রিফ্লেক্টেড XSS-এ আপদার্থ।
টাইমলাইন
লুকসানটি WPForms টিমে রিপোর্ট করা হয়েছিল ফেব্রুয়ারি ১৮, ২০২০-এ।
WPForms ভার্সন ১.৫.৯ যেটি লুকসানটি ফিক্স করে, মার্চ ৫, ২০২০-এ রিলিজ করা হয়েছিল।
সুপারিশ
প্লাগইনটি লেটেস্ট ভার্সনে আপডেট করার पुरজোর সুপারিশ করা হচ্ছে। সেরা সিকিউরিটি প্র্যাকটিসের জন্য, আপনি নিচের গাইডগুলো ফলো করতে পারেন:
- ওয়ার্ডপ্রেস সিকিউরিটি গাইড
- ওয়ার্ডপ্রেস হ্যাক এবং ম্যালওয়্যার রিমুভাল
রেফারেন্স
- https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-10385
- https://wpvulndb.com/vulnerabilities/10114
- WPForms Changelog
