

গত সপ্তাহ আমাদের টিমের জন্য khá ব্যস্ত ছিল। আমরা অনেক ওয়েবসাইট হ্যাক কেস হ্যান্ডেল করেছি। অনেক কেস ছিল ম্যালওয়্যার ইনফেকশন, গুগল দ্বারা ব্ল্যাকলিস্ট হওয়া এবং হ্যাকাররা ডিফেস করার কেস। পরিসংখ্যান অনুযায়ী, অধিকাংশ কেস ওপেনকার্ট থেকে ছিল, তারপর ম্যাজেন্টো থেকে। ওপেনকার্ট ও ম্যাজেন্টোতে পাওয়া গেল টপ ৩ ম্যালওয়্যার ইনফেকশন/আক্রমণ ভেক্টর:
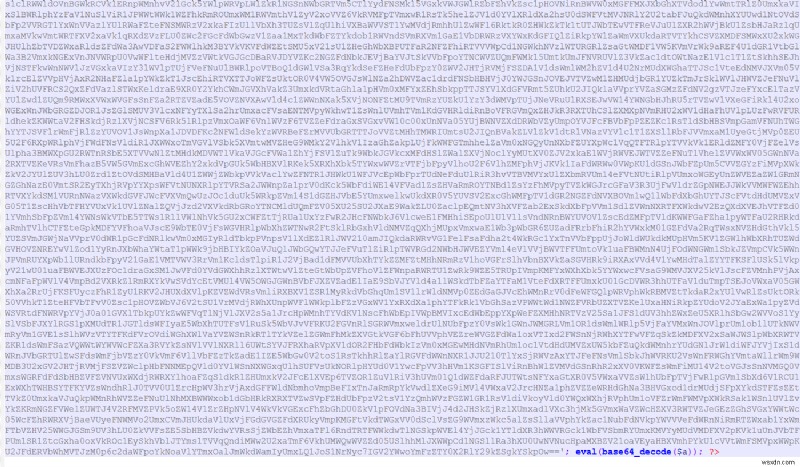
- স্বাভাবিক Base64 এনকোডেড: এটি সবচেয়ে সাধারণ ধরণের ওপেনকার্ট ও ম্যাজেন্টো ম্যালওয়্যার ইনফেকশন। এই ধরনের ইনফেকশনে হ্যাকাররা ম্যালওয়্যার কোড একাধিকবার এনকোড করে থাকে যাতে স্টোর মালিক বুঝতে না পারে। আরও, স্টোর মালিক/আইটি টিমকে ভুলে রাখতে ম্যালওয়্যারযুক্ত ফাইলকে payments.php, shipping.php বা এমন কিছু নাম দেয় যা ওয়েবসাইট মালিক লেজিটিমেট ফাইল বলে মনে করে যা ওপেনকার্ট/ম্যাজেন্টো ফাইল সিস্টেমের অংশ। এই ধরনের ম্যালওয়্যার সাধারণত পেমেন্ট গেটওয়ের কী পরিবর্তন করে কাস্টমারদের পেমেন্ট হ্যাকারের নিজস্ব পেমেন্ট সিস্টেমে রিডাইরেক্ট করার চেষ্টা করে।
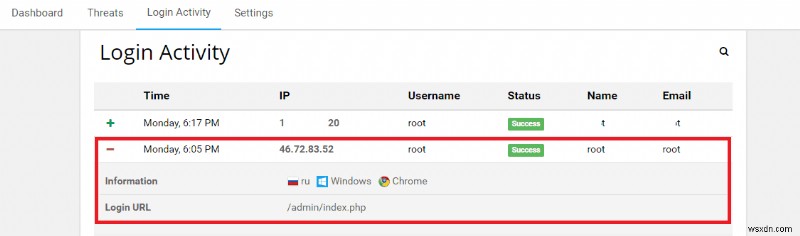
গত সপ্তাহ, একজন কাস্টমার যarın স্টোর ম্যালওয়্যারে ইনফেক্টেড ছিল, আমাদের ম্যালওয়্যার ক্লিনআপ সার্ভিস ব্যবহার করতে সিদ্ধান্ত নিলেন। ওয়েবসাইটের ম্যালওয়্যার এক্সপোজার সীমিত রাখতে আমরা ম্যালওয়্যার ক্লিনআপ শুরু করার আগে আস্ত্রা ডিপ্লয় করলাম। ক্লিনআপ চলাকালীন আস্ত্রা রাশিয়া থেকে নিচের লগইন ডিটেক্ট করল:
এটি বোঝাচ্ছে কেউ রাশিয়া থেকে সিস্টেমে লগইন করেছে 'রুট' ইউজারনেম ও পাসওয়ার্ড দিয়ে। কিন্তু আমাদের ক্লায়েন্ট ইউরোপের ছিলেন, রাশিয়া থেকে নন। আমাদের টিম দ্রুত কারণটি খুঁজে পেয়েছে। একটি স্ক্রিপ্ট পিরিয়ডিক্যালি চলে এবং ওয়েবসাইটে একটি অতিরিক্ত অ্যাডমিন ইউজার যোগ করত। এই ইউজার যোগ হলে হ্যাকার ওয়েবসাইটে লগইন করে পেমেন্ট ইনফো পরিবর্তন করত।
ওপেনকার্ট ও ম্যাজেন্টো ম্যালওয়্যার ইনফেকশন বেড়ছে। হ্যাকাররা প্রায়ই ছোট ও মাঝারি ব্যবসাকে টার্গেট করে কারণ এই ধরনের ব্যবসা সীমিত/নয় নিরাপত্তা সমাধান ব্যবহার করে। আপনার ওয়েবসাইটের জন্য নিরাপত্তা সমাধান ব্যবহার করা ভাল অভ্যাস এবং হ্যাক হওয়ার জন্য অপেক্ষা না করা। আপনি সবসময় আস্ত্রা ট্রাই করতে পারেন।
