

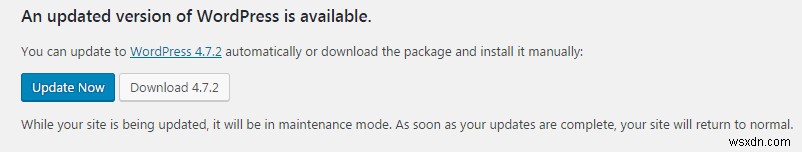
WordPress 4.7.0 এবং 4.7.1-এ একটি ক্রিটিক্যাল প্রিভিলেজ ইনজেকশন ভালনারেবিলিটি রিপোর্ট করা হয়েছে। এই ভালনারেবিলিটি একটি অনঅথেনটিকেটেড হ্যাকারকে WordPress সাইটের পেজ/পোস্টের কন্টেন্ট মডিফাই করতে দেয়। ভালনারেবিলিটি WordPress-এর недавের রিলিজে যোগ করা REST API-তে পাওয়া গেল। ভালনারেবিলিটি আবিষ্কারের সাথে সাথে WordPress সিকিউরিটি টিম প্যাচে কাজ করল এবং 4.7.2 আপডেটের অধীনে এটি রিলিজ করল।
এখনও ঝুঁকিমূলক ওয়েবসাইটগুলো
হাজার হাজার ওয়েবসাইট এখনও ঝুঁকিমূলক। যেহেতু প্যাচ এবং এক্সপ্লอยট মেথডগুলো পাবলিক्ली আউট, হ্যাকাররা ভালনারেবিলিটি এক্সপ্লويت করছে এবং ওয়েবসাইট ডিফেস করছে।
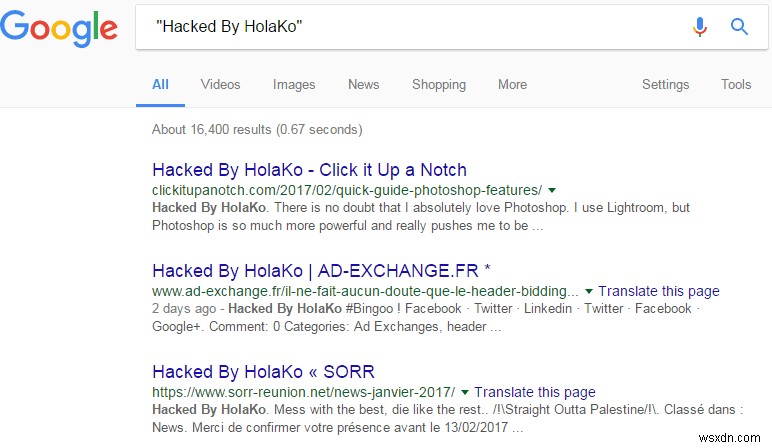
সমস্যাটি যেসব ইউজারের জন্য বড় যারা কাস্টম ডেভেলপমেন্টের কারণে WordPress আপডেট কনস্ট্রেইন্টস রাখে। এটি আশংকা করা হচ্ছে হ্যাকারদের দ্বারা মাস ডিফেসমেন্ট ক্যাম্পেইন শুধু শুরু। এই ভালনারেবিলিটির কয়েকটি পরিণতি:
- স্প্যাম SEO: যেহেতু কেউ যেকোনো আর্বিট্রারি কোড পোস্ট/পেজ সেকশনে ইনপুট দিতে পারে, অনেক স্প্যাম SEO লিংক ওয়েবসাইটগুলিতে ইনজেক্ট করা হচ্ছে।
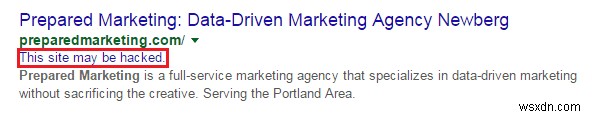
- Google ব্ল্যাকলিস্টিং: ইতিমধ্যে দেখা গেছে Google 'This Site may be Hacked' মেসেজ দিচ্ছে ওয়েবসাইট URL-র নিচে সার্চ কোয়েরিতে। যদি ক্লিন না করা হয়, তবে এমন ওয়েবসাইটগুলো Google দ্বারা সম্পূর্ণ ব্ল্যাকলিস্টেড হতে পারে।
- টার্গেটেড আট্যাক: হ্যাকাররা অ্যাডমিনিস্ট্রেটর/ওয়েবসাইট ইউজারদের সেশন ডেটা চুরি করার জন্য আরও টার্গেটেড আট্যাক লঞ্চ করতে পারে।
প্রায় ৭০,০০০ ওয়েবসাইট হ্যাকাররা এক্সপ্লoit করেছে এটIImageора করা হচ্ছে। এই সংখ্যা প্রতিদিন বেড়ছে কারণ হ্যাকার কমিউনিটি এর بينهم বড় চান্ক ওয়েবসাইট এখনও ঝুঁকিমূলক সেটি জানছে।
Astra Security টিম এই বিষয়ে 탑-এ আছে। আমরা নতুন ফাইন্ডিংস হলে আপডেট করব। Astra Firewall ইউজাররা এই ভালনারেবিলিটি থেকে সেফ। আপনার WordPress ওয়েবসাইটের জন্য Astra ব্যবহার শুরু করুন: https://www.getastra.com/wordpress-security
