

ক্লোকি ম্যালওয়্যার কী?
একটি নতুন ধরনের ম্যালওয়্যার এসেছে, যাকে "ক্লোকি" নামে ডাব করা হয়েছে, যা ঝুঁকিপূর্ণ জুমলা ও ওয়ার্ডপ্রেস ওয়েবসাইটগুলোকে ধীর করছে (এবং ক্র্যাশও করাচ্ছে)। ম্যালওয়্যারটি cPanel বা SSH এক্সেস না থাকলেও কোর সিস্টেম কমান্ড এক্সিকিউট করতে পারে। এটি একটি ক্রোন জব যোগ করতে পারে যাতে ম্যালওয়্যার কোড খুব কম সময়ে বারবার এক্সিকিউট হয়। এটি সার্ভার রিসোর্সকে ম্যাক্স আউট করে দেয়, ফলে আপনার ওয়ার্ডপ্রেস ও জুমলা ওয়েবসাইটগুলো ধীর হয়ে যায়। আমরা দেখেছি ক্লোকি ইনফেক্টেড ওয়েবসাইটের গোড্যাডি, হোস্টগেটর, এবং ইনমোশনের মতো হোস্টিং একাউন্ট সাসপেন্ড করা হয়েছে।
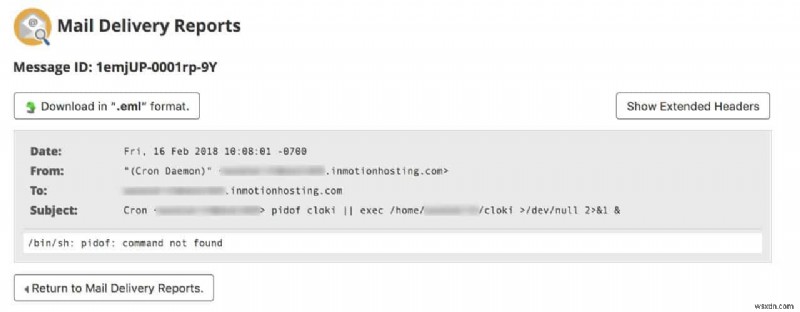
কীভাবে চেক করবেন আপনি ক্লোকি দিয়ে হ্যাক হয়েছেন কিনা
- আপনার সার্ভারে চলমান ক্রোন জব/ক্রোনট্যাব চেক করুন (cPanel-এর মাধ্যমে): যদি আপনি এমন একটি ক্রোন জব দেখেন যা আপনি যোগ করেননি, যেটি এভাবে দেখায়:
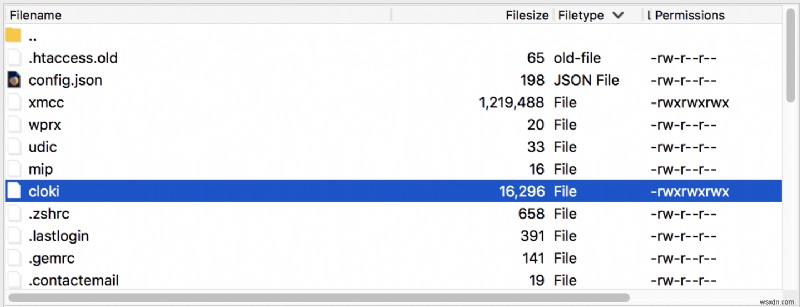
- সার্ভারে নিচের নামवाले ফাইলগুলো খুঁজুন। সেগুলো সাধারণত আপনার ইউজারের হোম ডিরেক্টরিতে থাকে:
- cloki
- mip
- udic
- wprx
- xmcc
ক্লোকি ম্যালওয়্যার কীভাবে ফিক্স করবেন
- অস্থায়ীভাবে আপনার হোস্টিং একাউন্ট ডিসেবল/সাসপেন্ড করুন cPanel/WHM-এর মাধ্যমে বা হোস্টিং কোম্পানির সাথে টিকেট তুলে।
- public_html ফোল্ডারে একটি কাস্টম php.ini ফাইল তৈরি করুন যেটিতে নিচের 'disable_functions' থাকবে:
show_source, system, shell_exec, passthru, phpinfo, popen, proc_open, allow_url_fopen, eval, exec, parse_ini_file, open_base, symlink. - ক্লোকি ক্রোন জব ডিলিট করুন যেটি আপনি আগের সেকশনে খুঁজে পেয়েছিলেন।
- নিচের ম্যালিশিয়াস ফাইলগুলোর সকল উদাহরণ ডিলিট করুন:
- cloki
- mip
- udic
- wprx
- xmcc
- আপনার হোস্টিং একাউন্ট পুনরায় ইনেবল করুন এবং কিছু মিনিট ওয়েবসাইট মনিটর করুন।
- ফাইল বা ক্রোন জব আবার ম্যালওয়্যার দ্বারা তৈরি হয়েছে কিনা চেক করুন।
জুমলা ও ওয়ার্ডপ্রেসকে ক্লোকি থেকে কীভাবে রক্ষা করবেন
- ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) দিয়ে সাইট রক্ষা করুন
- পিএইচপি ডেঞ্জারাস ফাংশনগুলো ডিসেবল করুন সার্ভারে php.ini ফাইল ব্যবহার করে যেমন আগের সেকশনে বলা হয়েছে
- CMS ও প্লাগইন আপডেট করুন, অর্থাৎ ওয়ার্ডপ্রেস ও জুমলা কোর ভার্সন
- আপনার ওয়েবসাইটে আহত শীল ফাইল আপলোড এলাকা চেক করুন। নিশ্চিত করুন
- নিয়মিত মনিটর করুন সার্ভারে ফাইল ও ক্রোন জব পরিবর্তন
ক্লোকি রিমুভ করা একটু ট্রিকি হতে পারে। ম্যালওয়্যারটির প্রবণতা খুব দ্রুত পুনরায় ইনফেক্ট করার। আপনি এক ফাইল/ক্রোন জব ডিলিট করলে, আরেকটি প্রায় একই মুহূর্তে তৈরি হয়ে যায়। আপনি যদি আপনার ওয়েবসাইট থেকে এই ইনফেকশন ক্লিন করতে সাহায্য চান, তবে আমাদের ওয়েবসাইট ক্লিনআপ ও ম্যালওয়্যার রিমুভাল পেজে যান।
