

মোবাইল ডিভাইস আমাদের দৈনন্দিন জীবনে অপরিহার্য হলে, ম্যালওয়্যার ডেভেলপাররা dunia भरের মিলিয়ন মিলিয়ন অ্যান্ড্রয়েড ফোনে আক্রমণ করার সফটওয়্যার বানাতে ব্যস্ত। পূর্বে, একজন ব্যবহারকারী শady অ্যাপ ইনস্টল না করে এবং ইন্টারনেট ব্রাউজিংয়ের সময় সতর্ক থাকলে সুরক্ষিত থাকত। সাম্প্রতিক সময়ে, Check Point একটি চিন্তাজনক ট্রেন্ড আবিষ্কার করেছে যেখানে ছত্তিশটি ডিভাইস ব্যবহারকারী ডিভাইস পাওয়ার আগেই ইনফেক্টেড পাওয়া গেছে। অন্য কথায়, কাস্টমার ফোনটি প্রথমবার দেখার আগে থেকেই ম্যালওয়্যার ইনস্টল করা থাকে।
প্রি-ইনস্টলড ভয়ঙ্করতা
এটি বিশেষভাবে চিন্তাজনক, কারণ সবচেয়ে সতর্ক ব্যবহারকারিও তাদের ইনস্টল করা নয় এমন ম্যালওয়্যার থেকে আহত হতে পারে। তারা তাদের ডিভাইসের পাওয়ার বাটন প্রথমবার চাপলেই ব্যাকগ্রাউন্ডে ম্যালওয়্যার কাজ করতে থাকে। বাকপূর্ণ, কেউ সন্দেহ করে না যে তারা যা ফোন কিনল সেটি প্রি-বান্ডলড ম্যালওয়্যারসহ আসছে!
এরকম, কিছু ম্যালওয়্যার ডিভাইসের ROM-এ স্পেসিফিক্যালি যোগ করা হয়েছিল। এর মানে ব্যবহারকারী যদি ফ্যাক্টরি রিসেট করে ম্যালওয়্যার সরাতে চান, তবে সেটি রিসেটের পরেও থাকবে।
কোন ফোনগুলো আক্রান্ত হয়েছিল?
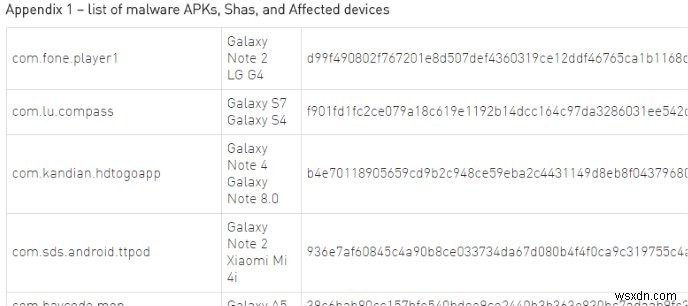
আগে বলা হয়েছে, মোট ছত্তিশটি মডেল এই আক্রমণের শিকার হয়েছিল। ঠিক কোন ডিভাইসগুলো আক্রান্ত হয়েছিল?
Check Point-এর আক্রমণের ঘোষণায় ডিভাইসের পূর্ণ লিস্ট চেক করতে পারেন। এতে কোন ডিভাইসে কোন ম্যালওয়্যার পাওয়া গেছে সেটির লিস্টও আছে, তাই আপনি যদি আক্রান্ত হন, তবে আপনি ঠিক জানবেন কোন ম্যালওয়্যার খুঁজবেন। লিস্টের কিছু বিখ্যাত ডিভাইস হলো Samsung Galaxy, Galaxy Note, Zenfone, এবং Lenovo ডিভাইস।
ম্যালওয়্যার কী করে?
সঠিক কোন ম্যালওয়্যার ইনস্টল করা হয়েছে সেটি ভিন্ন হয়তে পারে। কিছু ডিভাইসে Loki ম্যালওয়্যার ছিল যা বিজ্ঞাপন দেখাত। অন্যগুলো ব্যবহারকারীর তথ্য চুরি করে থার্ড-পার্টি সার্ভারে পাঠাত। অন্যগুলো অ্যান্ড্রয়েড-স্পেসিফিক র্যানসমওয়্যার হিসেবে কাজ করত। যেহেতু, একটি নতুন কেনা ফোনে প্রি-ইনস্টলড ম্যালওয়্যার আছে কিনা সেটি বলার জন্য কোনো একক ডায়াগনোসিস বা লক্ষণ নেই।
এটি কীভাবে হয়েছিল?
ফোন কেনার মুহূর্তে থেকেই ম্যালওয়্যার ইনস্টল করা থাকে শুনে খুব কষ্ট হয়! এটি কীভাবে ঘটল? ম্যালওয়্যার ব্যবহারকারীদের ফোনে যাবে কীভাবে যেন তারা অনলাইন যাওয়ার আগে?
Check Point-এর রিপোর্ট অনুযায়ী, ম্যালওয়্যার-ইনফেক্টেড ডিভাইস বিক্রি করে যেসব কোম্পানি সেগুলো "একটি বড় টেলিকমিউনিকেশন কোম্পানি এবং একটি বহुराष्ट्रीय প্রযুক্তি কোম্পানি," যা কিছুই বলছে না। কিন্তু এতে উল্লেখ আছে যে ম্যালওয়্যার আক্রমণগুলো "... বিক্রেতা দ্বারা সরবরাহকৃত অফিসিয়াল ROM-এর অংশ নয়, এবং সাপ্লাই চেইনের কোথাও وسطে যোগ করা হয়েছিল।"
এর মানে ফোন ডিস্ট্রিবিউটররাই ম্যালওয়্যার যোগ করছিল, নির্মাতারা নয়। উদাহরণস্বরূপ, প্রি-ইনস্টলড ম্যালওয়্যারসহ একটি Samsung Galaxy ফোন Samsung-এর দোষ নয়। এতে একটি চিন্তাজনক পরিস্থিতি তৈরি হয়েছে যেখানে কাস্টমাররা আর নিশ্চিত হতে পারেন না তাদের ফোন ফ্যাক্টরি লাইন থেকে বাড়ি পৌঁছানোর পর্যায়নট নিরাপদ থাকবে।
এটি এড়িয়ে যাওয়ার উপায়
এখন ম্যালওয়্যার ফোন কেনার আগেই ছড়িয়ে পড়েছে, इसलिये পরিপাটি অ্যান্টি-ম্যালওয়্যার পরামর্শ এই নতুন আক্রমণের מול কাজ করবে না। আপনি যে অ্যাপ ডাউনলোড করেন, যে ওয়েবসাইট ভিজিট করেন, এবং যে লিংকে ক্লিক করেন সেটি নিয়ে সতর্কতা রক্ষা করলে ম্যালওয়্যার যা দিন এক থেকে আপনার সিস্টেমে আছে সেটি এড়াতে পারবেন না। তবে কিছু অতিরিক্ত সাবধানী আপনি নিতে পারেন এই বাগ থেকে আহত না হওয়ার জন্য।
প্রথমে, নিশ্চিত করুন আপনি বিশ্বস্ত রিসেলার থেকে ডিভাইস কিনছেন। এতে ফোন নির্মাতার মালিকানায় থাকা স্টোর এবং আপনার দেশের অত্যন্ত সম্মানিত এবং বিশ্বস্ত নেটওয়ার্ক প্রোভাইডারগুলো অন্তর্ভুক্ত। কম-প্রতিষ্ঠিত সেলার থেকে ফোন কিনলে প্রি-ইনস্টলড ম্যালওয়্যার থাকার রিস্ক থাকে।
ফোন কিনার পরেও আপনি কিছু করতে পারেন ম্যালওয়্যার আপনার অভিজ্ঞতা নষ্ট করতে না দিতে। গুগল প্লে স্টোরে হাই-রেটেড ভাইরাস স্ক্যানার সার্চ করুন এবং আপনার সিস্টেমে রান করুন। আপনি আমাদের অ্যান্ড্রয়েডের জন্য সেরা অ্যান্টিভাইরাস অ্যাপের আর্টিকেলও চেক করতে পারেন এবং যেটি পছন্দ সেটি বেছে নিন। এডভান্সড ব্যবহারকারী কেনার পর একটি নতুন ROM ফ্ল্যাশ করতে পারেন যাতে ডিভাইসে কোনো ম্যালওয়্যার বাঁচে না থাকে।
প্রি-ইনস্টলড-এর জন্য প্রস্তুত
অ্যান্ড্রয়েড ফোনে প্রি-ইনস্টলড ম্যালওয়্যার একটি চিন্তাজনক প্রিমাইস হলেও, এটা不可避免 নয়। ডিভাইস কেনার সময় অফিসিয়াল বা হাই-রেটেড রিসেলার থেকে কিনুন। সম্ভাব্য শady ডিল থেকে দূরে रहুন, এবং নতুন ফোন অন করার আগে আপনাকে ফাঁসতে দেবেন না!
ম্যালওয়্যার বিতরণের এই নেফারিয়াস মেথড আপনাকে চিন্তিত করে কিনা? নিচে কমেন্ট সেকশনে জানান।
