

গুগল প্লে স্টোরের একটি অ্যাপ কিনতে বা ডাউনলোড করার আগে আপনি কতবার তার শংসাপত্র ডবল চেক করেন? কি এটা নির্ভর করে আপনি কী ডাউনলোড করছেন তার ওপর? যদি অ্যাপটির একাধিক এন্ট্রি থাকে তবে কী? পপুলার গুগল প্লে স্টোর অ্যাপ যেগুলোর অনেক ডাউনলোড অপশন থাকে সেগুলো আপনার অভ্যন্তরীণ সতর্কতার ঘণ্টি বাজাতে উচিত, এবং অনেক ক্ষেত্রে এটি দোষারোপ কর্তৃপক্ষের সক্রিয় থাকার একটি স্পষ্ট সংকেত।
সহজে ক্লোন করা যায়, সহজে মডিফাই করা যায়, এবং গুগলের নিরাপত্তা যাচাই বাইপাস করা যেন সহজ মনে হয় — ম্যালিশিয়াস পর্ন ক্লিকার ট্রোজ্যান ডুপ্লিকেট অ্যাপের ভেসে আপনার ডিভাইস সংক্রামিত করতে অপেক্ষা করছে।
এগুলো কতটুকু প্রচলিত? একটি ম্যালিশিয়াস অ্যাপ ডাউনলোড করার আপনার সম্ভাবনা কত? আপনি যদি একটি ডাউনলোড করেন তবে কী ঘটে, এবং সবচেয়ে গুরুত্বপূর্ণ, এগুলো থেকে কীভাবে বাঁচবেন?
পর্ন ক্লিকার ট্রোজ্যান
পর্ন ক্লিকার ট্রোজ্যান কিছু নতুন নয়। এদের সাফল্যের পেছনে আছে অを無断で জনপ্রিয় অ্যাপ এবং গেমগুলো বিনামূল্যে ডাউনলোড করার লোভ এবং ভুল ধারণা — কেউ কেউ মনে করে কিছু না দিয়ে কিছু পাওয়া যাবে; একবার আবার মানব প্রকৃতির সাধারণ দুর্বলতাকে দূষিত উদ্দেশ্যে শোষিত করা হচ্ছে।
নিরাপত্তা কোম্পানি ESET-এর গবেষকদের'identify' করা হয়েছে ৩৪৩টি ম্যালিশিয়াস পর্ন ক্লিকার অগাস্ট ২০১৫ থেকে ফেব্রুয়ারি ২০১৬-এর মধ্যে, অ্যান্ড্রয়েড ম্যালওয়্যার বিশেষজ্ঞ গবেষক লুকাস স্টেফাঙ্কো মন্তব্য করেছেন "গুগল প্লেতে অনেক ম্যালওয়্যার ক্যাম্পেইন হয়েছে, কিন্তু অন্যগুলোর কোনোটিই এতদিন টিকনি বা এত বিশাল সংখ্যায় সফলভাবে ঘােপতাবেশ করতে পারিনি।"
ট্রোজ্যানরা সবচেয়ে জনপ্রিয় অ্যাপ এবং গেমের ভেসে হাজার হাজার ইউজারকে ফাঁদে ফেলেছে। স্কেল বোঝার জন্য, প্রতিটি পর্ন ক্লিকারের গড়ে ৩,৬০০ বার ডাউনলোড হয়েছে, My Talkin Angela, My Talkin Tom, GTA: San Andreas, GTA: Vice City, Subway Surfers, Hay Day, Temple Run এবং আরও অনেক পপুলার অ্যাপের ভেসে।
নোট: নিচের ভিডিওটি মিউট রাখুন আপনার মানসিক শান্তির জন্য।
ট্রোজ্যান পর্ন ক্লিকার ডুপ্লিকেট অ্যাপ্লিকেশনগুলো নিজেদের আসল অ্যাপ থেকে আলাদা করার জন্য প্রোডাক্ট ডিফারেনশिएশনের বিভিন্ন تاک্তিক ব্যবহার করে। সাধারণ আইডেন্টিফায়ারগুলো হলো free, 2015, 2016, V1, V2, V3, new version, F2P, ইত্যাদি, যেগুলো এর আসল উদ্দেশ্যকে লুকিয়ে রাখে আসল ভার্সনের যতটা সম্ভব কাছাকাছি থাকতে। ফাস্টতম আক্রমণকারীরা প্রোডাক্ট ডেসক্রিপশন কপি করে, একই লোগো ব্যবহার করে, এবং অন্যান্য কাম্প্রোমাইজড গুগল প্লে ইউজার অ্যাকাউন্টের মাধ্যমে ইতিবাচক রিভিউ জেনারেট করার চেষ্টা করে নেগেটিভ রিভিউগুলো কাজ শুরু করার আগে।
আয়
এই ম্যালওয়্যার ভেরিয়েন্টের প্রধান লক্ষ্য আয় উপার্জন। ট্রোজ্যান পর্ন ক্লিকাররা আক্রমণকারীদের সার্ভার দ্বারা তৈরি বিজ্ঞাপনগুলো ক্লিক করে আয় সৃষ্টি করে, যেগুলো পর্নোগ্রাফিক ওয়েবসাইটে রাখা থাকে। এটি সংক্রামিত ইউজারের জ্ঞান ছাড়াই গোপনে ঘটে, যেটি খরচবহুল মোবাইল ডেটা tiêuয়োগ করে।
শুক্রیه, লুকাস স্টেফাঙ্কো دوটি খুব সাধারণ ডিভাইসে ট্রোজ্যান পর্ন ক্লিকার ডেটা খপত পরীক্ষা করেছেন — একটি স্যামসাং গ্যালaksi S3 এবং একটি স্যামসাং গ্যালaksi S5। তিনি গুগল প্লে স্টোরে খোলা একটি ট্রোজ্যান পর্ন ক্লিকার প্রতিটি ডিভাইসে ইনস্টল করলেন, তারপর ডিভাইসগুলো এক ঘন্টা চালানোর জন্য রেখে দিলেন যাতে কতটুকু ডেটা খर्च হবে সেটি জানা যায়।
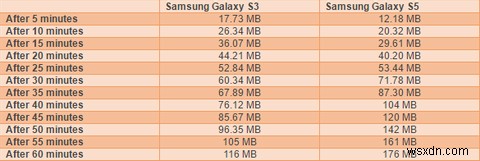
স্টেফাঙ্কোর পরীক্ষা S3 এবং S5-এ খপত ডেটার পরিমাণে সামান্য পার্থক্য দেখায়, যদিও একটি ঘন্টায় গড়ে ১৪৬ MB ডেটা খarcha হওয়া পাওয়া গেলো। এক্সট্রাপোলেট করলে, স্টেফাঙ্কো মনে করেন ট্রোজ্যান পর্ন ক্লিকাররা একক দিনে ৩.৫ GB-এর বেশি ডেটা খরচ করতে পারে। প্রতিদিন। যতক্ষণ না ইউজার বুঝতে পারে কিছু একটা গড়ে পড়েছে, এবং ডেটা প্রবাহ রোধ করার চেষ্টা করে।
হামিংব্যাড ভেরিয়েন্ট
যদি ম্যালিশিয়াস কোড ধারণকারী ডুপ্লিকেট অ্যাপ্লিকেশনের হুমকি পর্যাপ্ত খারাপ না হত, তবে নিরাপত্তা গবেষকরা একটি সক্রিয় অ্যান্ড্রয়েড ম্যালওয়্যারও আবিষ্কার করেছেন, যা একটি চলমান ম্যালভার্টাইজিং ক্যাম্পেইনের মাধ্যমে ছড়াচ্ছে। হামিংব্যাড ম্যালওয়্যার শিকারের ডিভাইসে পর্নোগ্রাফিক ওয়েবসাইটে প্রদর্শিত সংক্রামিত বিজ্ঞাপনের মাধ্যমে প্রবেশ করে।
ডিভাইসে একবার ঢুকলে, হামিংব্যাড ম্যালওয়্যার একটি রুটকিট ইনস্টল করে, যা একজন আক্রমণকারীকে ইউজারের ডিভাইসে ভয়াবহ এবং দীর্ঘমেয়াদী ক্ষতি করতে সক্ষম করে, কিলগার ইনস্টল করে, ডেটা চুরি করে, ক্রেডেনশিয়াল ক্যাপচার করে, এবং সুযোগ পেলে এনক্রিপ্টেড ইমেইল কন্টেইনার বাইপাস করে। হামিংব্যাড ম্যালওয়্যার আবিষ্কারকারী চেক রিসার্চ পয়েন্ট টিমের দু সদস্য আন্দ্রে পলকভনichenko এবং ওরেন কোরিয়াট এর আক্রমণ শৃঙ্খলা আরও ব্যাখ্যা করেছেন:
"ম্যালওয়্যারটি তখন চেক করে ডিভাইসটি রুটেড কিনা। যদি ডিভাইসটি রুটেড থাকে, ম্যালওয়্যারটি সরাসরি তার উদ্দেশ্যে কাজ শুরু করে। যদি ডিভাইসটি রুটেড না থাকে, প্যারেন্ট ম্যালওয়্যার তার অ্যাসেট থেকে একটি ফাইল XOR ডিক্রিপ্ট করে যেটি right_core.apk নামে পরিচিত (প্রতি ক্যারেক্টার ৮৫-এর বিপরীতে XORed)। right_core.apk তারপর একটি নেটিভ লাইব্রেরি ডিক্রিপ্ট করে support.bmp নামে একটি ফাইল থেকে। এই নেটিভ লাইব্রেরি ব্যবহার করে একাধিক এক্সপ্লয়েট চালু করা হয় প্রিভিলেজ এস্কালেট করে রুট অ্যাক্সেস পাওয়ার চেষ্টায়।"
বেশিরাগ ম্যালওয়্যারের মতই, অ্যান্ড্রয়েড-ভিত্তিক বা না হোক, একবার চালু হলে ম্যালওয়্যার একটি কমান্ড অ্যান্ড কন্ট্রোল সার্ভারের সাথে যোগাযোগ করে আরও নির্দেশাবলীর জন্য, जिनमें से কিছু আরও ম্যালিশিয়াস অ্যাপ ইনস্টল করে, অন্যগুলো ভিন্ন বিজ্ঞাপন সার্ভারে ফরেজি ট্রাফিক চালু করে আয় সৃষ্টি করে।
একটি চলমান সমস্যা
প্রধান সমস্যাটি, আসল ট্রোজ্যান পর্ন ক্লিকারগুলো ছাড়াও, এই ম্যালিশিয়াস অ্যাপগুলোর যে গতিতে নেটের মাধ্যমে ফিসলে যাচ্ছে এবং গুগল প্লে স্টোরে পৌঁছাচ্ছে। একবার সেগুলো এক্সেপ্ট হলে, কারো না কারো সেগুলো ডাউনলোড ও এক্টিভেট করবেই, আক্রমণকারীদের চাহিদামত আয় দেয়।
গুগলের একটি বাউন্সার ফিল্টার আছে, যা সাধারণভাবে সাবমিট হওয়া ম্যালিশিয়াস কোড ধরতে এবং নিয়ন্ত্রণ করতে ডিজাইন করা। গুগল প্লে স্টোরে একটি মানব রিভিউ প্রক্রিয়াও আছে যাতে কোনো ম্যালিশিয়াস অ্যাপ আমাদের ডিভাইসে না পৌঁছায়।
আরও, অ্যান্ড্রয়েডের একটি বিল্ট-ইন "ভেরিফাই অ্যাপস" সেটিং আছে যা কোনো অ্যাপ ইনস্টলেশন ব্লক করতে ডিজাইন করা যেটি ব্যবহারকারীর ডিভাইসে সম্ভাব্য ক্ষতি পৌঁছাতে পারে। এটি সাধারণত ম্যালিশিয়াস APK ইনস্টলেশন বন্ধ করতে থাকে, যদিও নিরাপত্তা গবেষকরা লক্ষ্য করেছেন সিস্টেমটি শুধু তখন কাজে আসে যদি অ্যাপটি আগে গুগল প্লে স্টোর থেকে সরানো হয়ে থাকে। যেহেতু প্রতিটি ডুপ্লিকেট অ্যাপে সক্রিয় ম্যালিশিয়াস কোডের সামান্য পরিবর্তন এবং লóngের জন্য ওবফাসকেশন টাক্টিক থাকে, তাদের আসল উদ্দেশ্য গোপন থাকে। এই সিস্টেমগুলো očিতভাবেই কাজ করছে না।
তবে, একটি সেফগার্ড আছে যেটি যেকোনো ইউজার মেনে চলতে পারে: নেগেটিভ ইউজার রিভিউ। বাস্তব ব্যবহারকারীদের ভরপূর পরিমাণ দ্বারা একমাত্র নিরাপত্তা সিস্টেম যা অভিভূত হতে পারে, তাতে পর্যাপ্ত শিকার তাদের নিজস্ব কর্তব্য পালন করে ইউজার রিভিউ পড়ছেন না। নেগেটিভ রিভিউ সাধারণত কোনো কারণেই হয়।
ম্যালিশিয়াস অ্যাপের ক্ষেত্রে, যারা দুর্ভাগ্যবশত আহত हुए তাদের দেওয়া একটি অত্যাবশ্যক, যদিও প্রায়শই উপেক্ষিত সেফটি নেট। আপনাকে শুধু ডাউনলোডের ভয়াবহ সংখ্যা দেখতে হবে কত মানুষ নেগেটিভ রিভিউ উপেক্ষা করে, সব সাইন চিৎকার করছেও STOP বলে ম্যালিশিয়াস অ্যাপ ডাউনলোড করে।
আপনি নিরাপদ থাকতে পারেন
সমস্যার আর একটি দিক হলো শিক্ষা। আমি ডাউনলোড করার আগে সবসময় রিভিউ চেক করি। আমার কাছে এটি অত্যন্ত স্পষ্ট, এবং যেকোনো অ্যাপ যেন প্রচুর নেগেটিভ রিভিউ বা এক স্টার রেটিং দিয়ে ভরা পড়ে থাকে, সেটি কমপক্ষে আমার কাছে একটি বড় নো-নো।
অন্যদের হয়তো এত সহজে নিষেধ করা যায় না। কিন্তু আপনাকে ডাউনলোড করার আগে সে কিছু মুল্য Minuten যেন একটি অ্যাপ ডবল চেক করতে দিন:
- চেক করুন অ্যাপ রিভিউ। যদি সেগুলো খারাপ হয়, ডাউনলোড করবেন না!
- চেক করুন অ্যাপের ডুপ্লিকেট আছে কিনা। শুধু একটি ভার্সন থাকা উচিত!
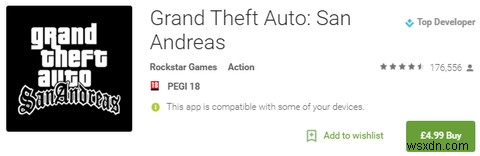
- চেক করুন ডেভেলপারের নাম এবং ডাউনলোড সংখ্যা। একটি অত্যন্ত জনপ্রিয় অ্যাপের মিলিয়ন মিলিয়ন ডাউনলোড থাকবে প্রত্যাশিত ডেভেলপারের নামের পাশে, যেমন GTA: San Andreas -এর জন্য রকস্টার গেমস নামিত ডেভেলপার, মোট ১৭৫k-এর বেশি রিভিউ, এবং প্রায় ১,০০০,০০০ ডাউনলোড — যেন একটি অত্যন্ত জনপ্রিয় টাইটেলের জন্য আপনি আশা করেন।
- চেক করুন অ্যাপের নামের ডিফারেনশিয়েটরগুলো যেমন free, 2015, 2016, V1, V2, V3, new version, এবং F2P, এবং অনলাইন ক্রস-রেফারেন্স করুন।
- চেক "[অ্যাপের নাম]+malware" গুগল সার্চে। এটি দ্রুত যেকোনো চলমান ম্যালওয়্যার ক্যাম্পেইন উজাগর করবে।
- চেক "[অ্যাপের নাম]+sale" গুগল সার্চে। পেইড অ্যাপ হঠাৎ ফ্রি হয় না। এটা অশোনা নয়, কিন্তু অবশ্যই অসাধারণ।
শেষ কথা, অ্যান্ড্রয়েড এবং অন্যান্য মোবাইল ম্যালওয়্যার বৃদ্ধি পাচ্ছে। ঠিক যেভাবে ল্যাপটপ এবং পিসিতে উন্নত র্যানসমওয়্যারের জোয়ার দেখা যাচ্ছে, আক্রমণকারীরা সবচেয়ে জনপ্রিয় অপারেটিং সিস্টেমের সাধারণ ভালনারেবিলিটি — এবং মানব মনস্তত্ত্বের স্পষ্ট ত্রুটিগুলো — সম্পর্কে বুদ্ধিমান হয়ে উঠছে। আপনাকে এই পরিসংখ্যানের অংশ হোনে দেবেন না!
আপনি কি অ্যান্ড্রয়েড পর্ন ক্লিকার শিকার हुएachen? আপনি কীভাবে বুঝতে পেরেছেন, এবং কীভাবে इससे মুক্তি পেয়েছেন? নিচে জানান!
