

নতুন স্মার্টফোন আনবক্সিং টেকের নতুন আনন্দের এক। সেলফেন খুলে, বক্সের ঢাকনা উঠিয়ে, আপনার সন্নির্দিষ্ট ডিভাইস অন করা। বুট লোগো তার রঙিন মহিমায় ঘোরায় ডিভাইস তার নতুন অপারেটিং সিস্টেম প্রস্তুত করার সময়।
কিন্তু যদি সেটি একদম পurity না হয়? সেই উজ্জ্বল বাহ্যিকের নিচে কিছু ভয়াবহ কিছু লুকিয়ে থাকতে পারে। như যেন, এই बातের প্রমাণ বড়ছে যে আপনার ব্র্যান্ড নিউ অ্যান্ড্রয়েড ফোনেও আপনি আস্থা করতে পারবেন না।
কনসিউমার ইলেকট্রনিকস সরবরাহ চেইন
আধুনিক ম্যানুফ্যাকচারিং সরবরাহ চেইনগুলো জটিল। গ্লোবালাইজেশনের ফলাফলে, কাঁচা মাল থেকে ফিনিশড প্রোডাক্ট পর্যন্ত সবকিছুর জন্য বিশ্বব্যাপী বাজার আছে, এবং কনসিউমার ইলেকট্রনিকস সেটি থেকে আলাদা নয়। ইলেকট্রনিক্সের সবচেয়ে বড় উৎপাদক দেশের একটি চীন, যেখানে ১৯৮০-এর দশকে এর অর্থনীতি বড়шиuru শুরু হওয়ার পর থেকে অনেক পশ্চিমাঞ্চলীয় ব্যবসা আউটসোর্সিং করছে।
চীনা সিলিকনের সবচেয়ে বড় উৎপাদকও, আধুনিক ইলেকট্রনিক্সের একটি জরুরি উপাদান। বিশ্বে ব্যবহৃত অধিকাংশ কনসিউমার ইলেকট্রনিক্সের ম্যানুফ্যাকচারিং এই দেশেই হয়। ২০১৭ সালে চীন থেকে আমেরিকায় আমদানির পরিমাণ ১৮৯ বিলিয়ন ডলার। এই অতুলনীয় বৃদ্ধি এবং বাজার প্রাবল্য然ই اخیرামেরিকা-চীন ট্রেড ওয়ারের কারণ, যেখানে ২০১৮ সালে দুপক্ষেই একে অপরের প্রোডাক্টের ওপর ভারী শুল্ক আরোপ করে।
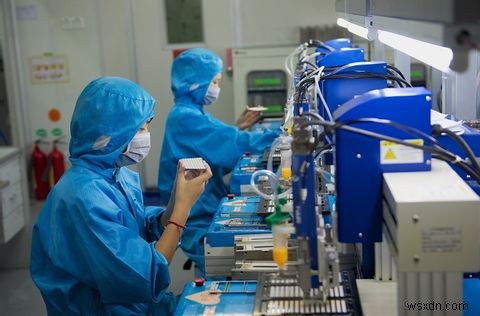
যদিও চীন ম্যানুফ্যাকচারিং সরবরাহ চেইনের বড় অংশ নিয়ন্ত্রণ করে, কিন্তু ম্যালেরিয়াল এবং অ্যাসেম্বলড কম্পোনেন্ট বিশ্বব্যাপী থেকে সংগ্রহ করা হয়। এই কারণেই আপনার অ্যাপল আইডিভাইসে "Designed in California. Assembled in China" খোদাই করা থাকে। তার ১৯৫৮ সালের "I, Pencil" প্রবন্ধে অর্থনীতিবিদ লিওনার্ড রিড একটি একক পেন্সিল তৈরি করার জটিল প্রক্রিয়া বর্ণনা করেছেন, একটি সহজতর ফেলে দেয়া প্রোডাক্ট।
প্রশস্ত এবং জটিল ইলেকট্রনিক্স সরবরাহ চেইন অর্থাৎ সঠিক ট্রেসেবিলিটি অর্জন করা প্রায় অসম্ভব।
অ্যান্ড্রয়েড স্মার্টফোন ম্যানুফ্যাকচারিং
অ্যাপলের "walled garden" পদ্ধতির মানে সে তাদের ম্যানুফ্যাকচারিং প্রক্রিয়ার কঠোর নিয়ন্ত্রণ রাখে। কোম্পানির ফ্যাক্টরি কর্মীদের খারাপ ও असুরক্ষিত অবস্থার অভিযোগ থাকা সত্ত্বেও, তারা প্রক্রিয়াটি কঠোরভাবে নিয়ন্ত্রণ করে।
অ্যান্ড্রয়েড ডিভাইসের জন্য একই কথা বলা যায় না।
গুগল তাদের মোবাইল অপারেটিং সিস্টেমের সাথে হ্যände-অফ পদ্ধতি अपনায়। অ্যান্ড্রয়েড ওপেন-সোর্স হওয়ায়, ম্যানুফ্যাকচারাররা প্রায় যা ইচ্ছা তা করতে পারে, কোনো ফি দিয়ে না। এই ব্যবসা মডেলটি অ্যান্ড্রয়েডকে মূলধারায় আনার এবং বর্তমান মার্কেট প্রাধান্য অর্জনের জন্য দায়ী।
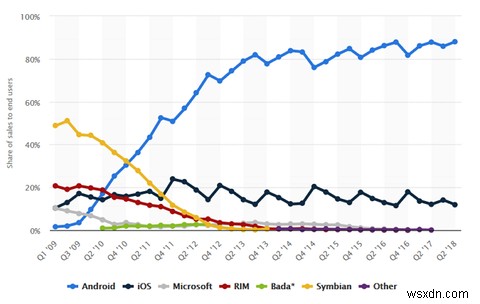
তবে, এই পদ্ধতির কিছু নकारात्मक দিকও আছে। ফ্র্যাগমেন্টেশন, ধীর বা কখনও কখনও আপডেট না আসা, এবং অনরেসপন্সিভ বা স্প্যাম-ভরা লঞ্চার অনেকে নামায়। প্রতিটি ম্যানুফ্যাকচারার এবং ক্যারিয়ার প্রতিটি ডিভাই스의 হার্ডওয়্যার ও সফটওয়্যার কাস্টম ডিজাইন করতে পারে। ফলস্বরূপ, বাজারে এখন অনেক ভিন্ন অ্যান্ড্রয়েড ডিভাইস আছে।
যেহেতু ম্যানুফ্যাকচারিং প্রক্রিয়ার অধিকাংশ চীনে হয় (এই 이유로 চীনা থেকে সরাসরি ফোন কেনা জনপ্রিয় হয়ে উঠছে), ফ্যাক্টরিগুলো প্রায়শই একাধিক ম্যানুফ্যাকচারারের জন্য স্মার্টফোন অ্যাসেম্বল করে। সেগুলো একই প্রোডাকশন লাইনে শুধু ব্র্যান্ডিং বদলিয়ে চলে। এর ফলে অনেক ডিভাইস সফটওয়্যার, কম্পোনেন্ট, এবং কখনও কখনও পুরো ফিনিশড প্রোডাক্ট শেয়ার করে।
আপনি আপনার নতুন স্মার্টফোনে আস্থা করতে পারবেন না
অ্যান্ড্রয়েডের ওপেন প্রকৃতি ম্যালওয়্যারের জন্য সুযোগ সৃষ্টি করে যা অ্যাপলের কিউরেটেড ডিভাইসগুলোতে নেই। গুগল গত কয়েক বছরে প্ল্যাটফর্মের সিকিউরিটি উন্নত করার জন্য পদক্ষেপ নেওয়া সত্ত্বেও, ম্যানুফ্যাকচারারদের খারাপ অভ্যাস এবং জটিল সরবরাহ চেইন দূষ্ট আক্রমণকারীদের সুযোগ দেয়।
RottenSys ম্যালওয়্যার
২০১৮ সালের اوایل, শায়োমি রেডমিতে একটি Wi-Fi সার্ভিস চেক পয়েন্ট রিসার্চ (CPR) গবেষকদের দৃষ্টি আকর্ষণ করে। কিছু তদন্তের পর তারা জানলো যে এটি Wi-Fi সার্ভিস দেয় না। বরং, এটা অ্যান্ড্রয়েডের সংবেদনশীল পারমিশনের একটি লম্বা তালিকা চায়, যেগুলোর কোনোটিই Wi-Fi সার্ভিসের সাথে সম্পর্কিত নয়।
সबচেয়ে গুরুত্বপূর্ণ পারমিশনগুলোর একটি ছিল DOWNLOAD_WITHOUT_NOTIFICATION। অ্যাপটি এই পারমিশনটি ব্যবহার করে ফোন প্রথম অন হয়ার কিছুক্ষণ विलম্বে একটি Command & Control (C&C) সার্ভার থেকে ম্যালিসিয়াস সফটওয়্যার ডাউনলোড করত। ম্যালওয়্যারটি, যাকে RottenSys নামে জানা হয়, MarsDaemon নামে একটি ওপেন-সোর্স ফ্রেমওয়ার্ক ব্যবহার করে তার প্রসেসগুলো জীবিত রাখে অপারেটিং সিস্টেম থেকে লুকিয়ে।
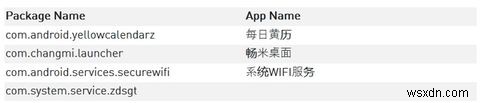
C&C সার্ভার একটি ম্যালিসিয়াস অ্যাড নেটওয়ার্কের ফাইলগুলো প্রদান করত, যা নকল Wi-Fi সার্ভিস দ্বারা ফোনে স্লেন্টলি ইনস্টল হত। CPR অনুমান করলো আক্রমণকারীরা প্রতিটি দশ দিনের অপারেশনে ১১৫,০০০ ডলার পর্যন্ত আয় করতে পারত। গবেষকরা এছাড়া পেলো যে আক্রমণকারীরা ইনফেক্টেড ডিভাইসগুলোর বটনেটে রিক্রুট করার প্রস্তুতি নিচ্ছিল (বটনেট কী?)।
CPR-এর তদন্তে পাওয়া গেলো, ইলেকট্রনিক্স হোলসেলার Tian Pai প্রায় অর্ধেক ইনফেক্টেড ডিভাইস হ্যান্ডল করত। যদিও তারা Tian Pai-কে সরাসরি متواطئ বললো না, তবে তারা নিষ্কর্ষ করলো যে ম্যালওয়্যারটি সম্ভবত সরবরাহ চেইনের কোনো পয়েন্টে ইনস্টল করা হয়েছিল।
ম্যালওয়্যারটি সেপ্টেম্বর ২০১৬ থেকে ছড়িয়ে পড়তে শুরু করলো, এবং মার্চ ২০১৮ পর্যন্ত প্রায় পাঁচ মিলিয়ন ডিভাইস বিশ্বব্যাপী ইনফেক্টেড হয়েছিল। خوشখবর হলো, RottenSys রিমুভ করা শুধু কিছু সেকেন্ডের কাজ—যদি আপনি জানেন কোথায় খুঁজবেন। আপনার নতুন অ্যান্ড্রয়েড ডিভাইস যদি অ্যাডওয়্যার থেকে ভরা লাগে, তবে সেটিংসে যান এবং CPR রিপোর্টে তালিকাভুক্ত অ্যাপগুলো রিমুভ করুন। একবার অ্যাপটি আনইনস্টল করলে RottenSys সাথে সাথে গায়েব হয়ে যাবে।
Shanghai AdUps Technology
আমাদের স্মার্টফোনগুলো বেশি ব্যক্তিগত ও সংবেদনশীল তথ্য জেনারেট ও স্টোর করে। আপনার ব্র্যান্ড নিউ স্মার্টফোন থেকে আপনি সেটি আশা করবেন না যে সেটি সকল ডেটা সংগ্রহ করে প্রতি ৭২ ঘণ্টে একবার একটি চীনা সার্ভারে পাঠাবে।
তবে, সিকিউরিটি ফার্ম Kryptowire-এর গবেষকরা ২০১৬ সালে সেটি খুঁজে পেলেন। প্রভাবিত ফার্মওয়্যারটি আমেরিকায় বিক্রয় হয়েছে একাধিক অ্যান্ড্রয়েড ডিভাইসে, যার মধ্যে জনপ্রিয় BLU R1 HD ছিল। অ্যান্ড্রয়েড পারমিশন বাইপাস করার ফলে, সেটি আপনার সকল ডেটায় নিরবাধ অ্যাক্সেস পেলো। রিপোর্ট অনুযায়ী, এতে شامل ছিল:
"...ব্যবহারকারী ও ডিভাইস তথ্য যার মধ্যে টেক্সট মেসেজের পুরো বডি, কন্ট্যাক্ট লিস্ট, পূর্ণ টেলিফোন নম্বরের সাথে কল হিস্টরি, ইউনিক ডিভাইস আইডেন্টিফায়ার যার মধ্যে International Mobile Subscriber Identity (IMSI) এবং International Mobile Equipment Identity (IMEI)।"
এটিও সক্ষম ছিল ডিভাইস রিমোটলি রিপ্রোগ্রাম করতে, অ্যাপ ইনস্টল করতে, এবং ফাইন লোকেশন ডেটা সংগ্রহ করতে। Kryptowire সন্দেহজনক কার্যকলাপটি চীনা ফার্ম Shanghai AdUps Technology-এ ট্রেস করল। কোম্পানিটি বললো ডেটা সংগ্রহটি একটি ভুল ছিল, এবং ফার্মওয়্যারটি শুধু আপডেট দিতে ব্যবহৃত হত। তবে, তারা আমেরিকান সরকার, আমাজন, BLU, এবং গুগলের সাথে কাজ করলো স্পাইওয়্যারটি রিমুভ করতে।
এক বছর পর, গবেষকরা খুঁজে পেলো Shanghai AdUps এখনো অ্যান্ড্রয়েড ডিভাইসে স্পাইওয়্যার ব্যবহার করছে। অধিকাংশ ডেটা-সিফনিং লুকিয়ে রাখা হয়েছে বরং রিমুভ করা হয়নি। US ডিভাইসের জন্য কিছু ফিচার অফ করা হয়েছিল, কিন্তু তারা এখনো ডেটা চীনা ফার্মে পাঠাচ্ছিল। Kryptowire লক্ষ্য করলো AdUps ইনস্টলড অ্যাপ্লিকেশনের তালিকা, ফোন নম্বর, ডিভাইস আইডেন্টিফায়ার, এবং সেল টাওয়ার ইনফরমেশন সংগ্রহ করত।
US-চীন সম্পর্কের বর্তমান অবস্থা বিবেচনায়, মনে রাখা উচিত যে Kryptowire United States Defense Advanced Research Projects Agency (DARPA) এবং Department of Homeland Security (DHS)-এর ফান্ড পায়।
এটি আপনি নিজের মতামত অনুযায়ী বুঝুন।
আপনি কাকে আসলেই আস্থা করতে পারেন?
প্রি-ইনস্টলড ম্যালওয়্যার এবং ইন-বিল্ট সিকিউরিটি ফ্লোর সংক্রান্ত অধিকাংশ দায় চীনের মাথায় পড়েছে। সত্যি, বিশ্বের সবচেয়ে বড় সার্ভেইল্যান্স স্টেট চালানোর রাজনৈতিক বিষয় ম্যানুফ্যাকচারিং ইন্ডাস্ট্রিতে কখনও কখনও রক্তের ন্যায় প্রবেশ করিয়ে দেয়। তবে, অ্যাট্রিবিউশন কঠিন এবং দায়ী পক্ষকে নামিয়ে দোষারোপ করা রিপোর্টগুলোও সাধারণত শুধু একটি শিক্ষিত অনুমান।
এটা মানে নয় যে চীনকে সম্পূর্ণ বরিয়ে দিতে হবে। هواয়ের বিরুদ্ধে সাম্প্রতিক অভিযোগের কারণে, আপনি যদি গোপনীয়তা গুরুত্ব দেন তবে هواয়ের ফোন কেনা উচিত নয়। هواয়ের প্রথম সিকিউরিটি স্ক্যান্ডালে জড়িত হওয়া নয়।
যদিও ম্যালওয়্যারের বর্তমান প্রবাহ এখন পর্যন্ত অ্যান্ড্রয়েড ডিভাইসেই সীমাবদ্ধ, সেটি মানে নয় যে সেটি সবসময় এমনই থাকবে। অ্যাপলের সতর্ক দৃষ্টি থাকা সত্ত্বেও, ম্যালওয়্যার ঝুঁকি অসম্ভব নয়, বরং অসম্ভবতর। যদি এই অনিশ্চিততা আপনাকে হাত খাড়ি ছাড়ে দিতে বাধ্য করে, তবে সম্ভবত আপনার স্মার্টফোন ছেড়ে একটি ডাম ফোন কেনার সময় এসেছে।
