

একটি নতুন জিরো-ডে এক্সপ্লয়েট আবিষ্কার করা হয়েছে যা উইন্ডোজের MSDT টুলের সাথে সংযুক্ত। MSDT মানে Microsoft Support Diagnostic Tool, এবং এই এক্সপ্লয়েট হ্যাকারদের লক্ষ্য পিসিতে ঘুসে যেতে এবং যেকোনো জায়গা থেকে রিমোটলি পাওয়ারশেল কমান্ড চালাতে দেয়। এটিকে CVE-2022-30190 নামে ডাকা হয় এবং এই ক্র্যাকার কোডটি এই ভালনারেবিলিটির জন্য اختصاص করা হয়েছে। আমরা উইন্ডোজ রেজিস্ট্রি থেকে MSDT কী ডিজেবল করতে পারি, যা এই দুশ্চিনতাকারীদের এন্ট্রি পয়েন্ট।
গবেষক কেভিন বিউমন্ট ব্যাখ্যা করেছেন যে, এই এক্সপ্লয়েট ওয়ার্ডের রিমোট টেমপ্লেট ফাংশন ব্যবহার করে একটি HTML ফাইল একটি দূরবর্তী ওয়েব সার্ভার থেকে আনে। এরপর কোডটি লোড হয় এবং ms-msdt MSProtocol URI স্কিমের মাধ্যমে পাওয়ারশেল নির্দেশাবলী এক্সিকিউট হয়। নমুনা ফাইলে এরিয়া কোড ০৪৩৮ থাকায় এই এক্সপ্লয়েটকে "ফোলিনা" নাম দেওয়া হয়েছে, যা ইতালির ফোলিনা এলাকার কোড।
মাইক্রোসফট "ফোলিনা" MSDT উইন্ডোজ জিরো-ডে ভালনারেবিলিটি কীভাবে ফিক্স করবেন
মাইক্রোসফট সিকিউরিটি প্যাচ রিলিজ করে প্যাচ টুয়েসডে আপডেটের মাধ্যমে বিতরণ করার পর্যন্ত, এই সমস্যা সমাধানের একমাত্র উপায় হল MSDT URL প্রোটোকল ডিজেবল করা। ফোলিনা জিরো-ডে ভালনারেবিলিটির বিরুদ্ধে নিজেকে সুরক্ষিত রাখতে আপনি নিচের ধাপগুলো अपना করতে পারেন।
ধাপ ১: কীবোর্ডে Windows + S চাপুন উইন্ডোজ সার্চ বক্স খুলতে এবং CMD টাইপ করুন।
ধাপ ২: সার্চ রেজাল্ট দেখার পর, Command Prompt খুঁজে বের করুন এবং Run as Administrator বেছে নিয়ে এই অ্যাপটি ইলিভেটেড মোডে চালু করুন।
ধাপ ৩: পরবর্তী ধাপ আপনার উইন্ডোজ রেজিস্ট্রির ব্যাকআপ নেবে। নিচের কমান্ডটি কপি করে কমান্ড প্রম্পটে পেস্ট করুন এবং Enter চাপুন।
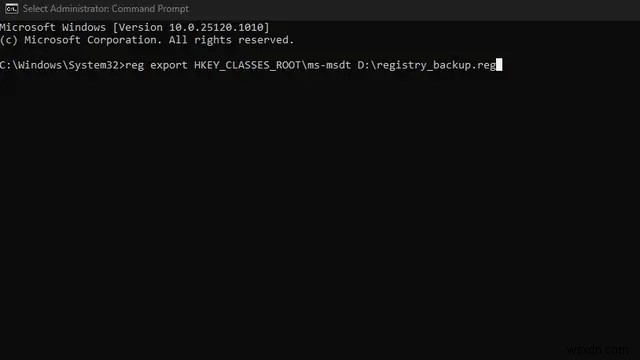
reg export HKEY_CLASSES_ROOT\ms-msdt <file_path.reg>
দ্রষ্টব্য: file_path-কে সেই লোকেশন দিয়ে প্রতিস্থাপন করুন যেখানে আপনি রেজিস্ট্রি ব্যাকআপ ফাইলটি সংরক্ষণ করতে চান। অফিসিয়াল মাইক্রোসফট প্যাচ আসার পর আপনি এই ব্যাকআপ ব্যবহার করে রেজিস্ট্রি রোল ব্যাক করতে পারেন।
ধাপ ৪: ব্যাকআপ সফলভাবে হলে, নিচের কমান্ডটি কপি করে Enter চাপুন।
reg delete HKEY_CLASSES_ROOT\ms-msdt /f
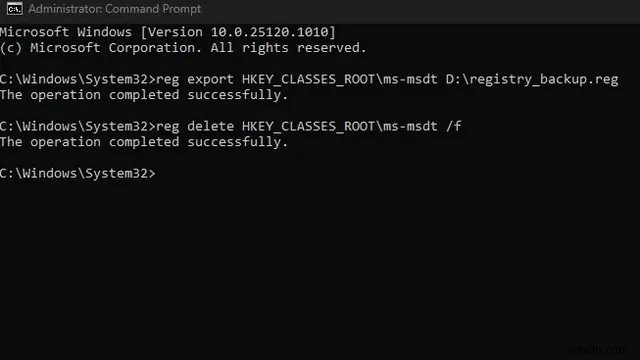
ধাপ ৫: কমান্ড প্রম্পট উইন্ডোতে "The operation completed successfully" মেসেজ আসা পর্যন্ত অপেক্ষা করুন, যা প্রক্রিয়াটি সফল হয়েছে বোঝায়।
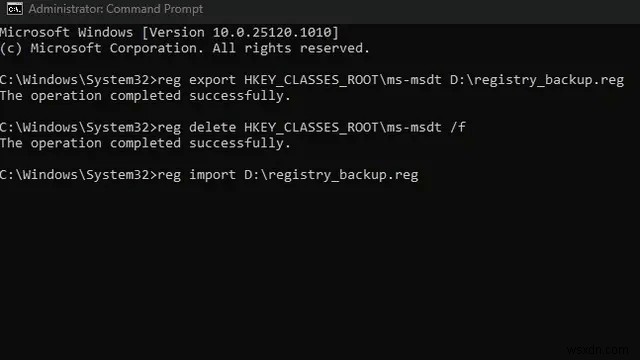
ধাপ ৬: ধাপ ৪-এ কমান্ড এক্সিকিউট করার আগে নেওয়া রেজিস্ট্রি ব্যাকআপ ইম্পোর্ট করে আপনি পরিবর্তনগুলো ফিরিয়ে আনা পারেন।
ধাপ ৭: MSDT URL প্রোটোকল পুনরায় এক্সেস করতে নিচের কমান্ডটি চালান।
reg import <file_path.reg>
বোনাস ফিচার: ম্যালওয়্যার থেকে সুরক্ষার জন্য সিস্টওয়েক অ্যান্টিভাইরাস ব্যবহার করুন
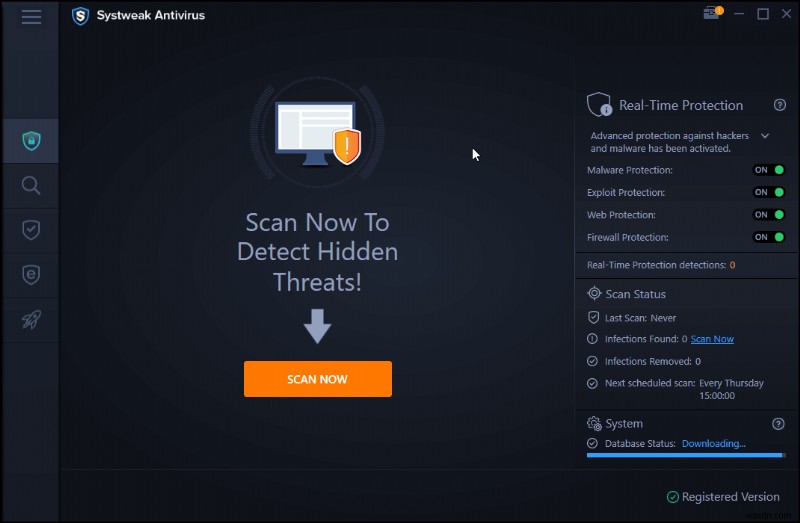
সিস্টওয়েক অ্যান্টিভাইরাস আপনার কম্পিউটারকে ভাইরাস, ট্রোজান, ওয়ার্ম, স্পাইওয়্যার, অ্যাডওয়্যার এবং আরও অনেক সক্রিয় সফ্টওয়্যার থেকে রক্ষা করার সেরা অ্যান্টিভাইরাস টুলগুলির মধ্যে একটি। এতে ইন্টারনেট ব্রাউজিংয়ের সময় সকল বিজ্ঞাপন বন্ধ করার একটি মডিউলও রয়েছে। এই রিয়েল-টাইম অ্যান্টিভাইরাস এক্সপ্লয়েট প্রোটেকশন এবং স্টার্টআপ আইটেম ডিজেবল করার আলাদা মডিউল অফার করে যা আপনার পিসির বুট টাইম ধীর করে।
সিস্টওয়েক অ্যান্টিভাইরাস নিয়মিত নতুন ডাটাবেস ডেফিনিশন আপডেট ইনস্টল করে আপনাকে সর্বশেষ হুমকি থেকে সুরক্ষিত রাখে। এটি আপনার পিসিকে সবচেয়ে উন্নত এবং আপ-টু-ডেট হুমকি থেকে প্রতিরক্ষা করে। এই অ্যাপ্লিকেশন উইন্ডোজের জন্য একটি শক্তিশালী অ্যান্টিভাইরাস অ্যাপ্লিকেশন। প্রায় ৯৯ শতাংশ ডিটেকশন রেটের সাথে সিস্টওয়েক অ্যান্টিভাইরাস সবচেয়ে বিশ্বস্ত সুরক্ষা সফ্টওয়্যারের মধ্যে একটি। সিস্টওয়েক অ্যান্টিভাইরাস ৩০-দিনের ট্রায়াল ভার্সনের সাথে আসে যা আপনার কম্পিউটার ম্যালওয়্যার জন্য স্ক্যান করতে দেয়। আরো ذلك, এটি tương দিক কম পিসি রিসোর্স ব্যবহার করে।
মাইক্রোসফট "ফোলিনা" MSDT উইন্ডোজ জিরো-ডে ভালনারেবিলিটি ফিক্স করার চরম কথা
আশা করি উপরের ধাপগুলো আপনার পিসির মাইক্রোসফট "ফোলিনা" MSDT উইন্ডোজ জিরো-ডে ভালনারেবিলিটি স্থায়ী ফিক্স আসার വരত ঠিক করতে সাহায্য করবে। অন্যান্য ম্যালওয়্যার এবং ভাইরাস থেকে আপনার পিসি রক্ষার জন্য আপনি সর্বদা সিস্টওয়েক অ্যান্টিভাইরাসে আস্থা রাখতে পারেন।
আমাদের সাথে সোশ্যাল মিডিয়ায় যুক্ত থাকুন—ফেসবুক, ইনস্টাগ্রাম এবং ইউটিউব। কোনো প্রশ্ন বা সুপারিশ থাকলে নিচে কমেন্ট সেকশনে জানান। আমরা সমাধানের সাথে ফিরে আসতে চাই। আমরা নিয়মিত টিপস, ট্রিকস এবং প্রযুক্তি সম্পর্কিত সাধারণ সমস্যার সমাধান পোস্ট করি।
