

অনেক লোক এখনও উইন্ডোজ সিকিউরিটির ক্ষেত্রে বিল্ট-ইন Windows Security অ্যাপের চেয়ে থার্ড-পার্টি অ্যান্টিভাইরাস সফ্টওয়্যারের ওপর বেশি আস্থা রাখেন। তবে, এই প্রোগ্রামগুলো ফাল্স পজিটিভের শিকার হয়ে যাওয়ার প্রবণতা রাখে, যেখানে থ্রেট শুধু মিসট্যাকেন আইডেন্টিটি হওয়ায় ঘটে যখন ফাইল আসলে নিরাপদ।
থার্ড-পার্টি অ্যান্টিভাইরাস ডিটেক্ট করা একটি টিপিক্যাল ফাল্স পজিটিভ কেস হলো Win32:BogEnt। এটি সাধারণত ফাইলটি অটোমেটিক্যালি রিমUভ করে বা কোয়ারেন্টিন ফোল্ডারে মুভ করে। কিন্তু এটি আসলেই থ্রেট নয়, এবং আপনি কি অ্যালার্টটা ইগনোর করবেন?
এই আর্টিকেল আপনাকে দেখাবে কীভাবে ফাল্স পজিটিভ অ্যালার্ট ডিটেক্ট করতে হয় এবং Win32:BogEnt সম্পর্কিত আসল থ্রেটগুলো উইন্ডোজ ১০-এ।
Win32:BogEnt কী?
Win32:BogEnt কিছু পপুলার অ্যান্টিভাইরাস স্যুটের হিউরিস্টিক অ্যানালাইসিস টুল যা হোস্ট সিস্টেমে পাওয়া যাওয়া নির্দিষ্ট ফাইলগুলোর অনুশীলন আচরণ ডিটেক্ট করে। যদিও অ্যান্টিভাইরাস অ্যাপ্লিকেশনদ্বারা হিউরিস্টিক অ্যানালাইসিস করার কোনো সমস্যা নেই, এই ওয়ার্নিং কখনো কখনো লেজিটিমেট অ্যাপ্লিকেশন (যেমন Steam ক্লায়েন্ট) লঞ্চ বা আপডেট করার সময় দেখা যেতে পারে।
আরও পড়ুন: Steam থেকে গেম কেনা কি নিরাপদ?
যদিও অ্যান্টিভাইরাস সফ্টওয়্যার ফাইলটি ভুলে ডিটেক্ট করতে পারে, তবুও ওয়ার্নিংটি সম্পূর্ণরূপে ডিসমিস করার আগে সমস্যাটি ভালোভাবে যাচাই করা সেরা।
Win32:BogEnt ফাল্স পজিটিভ নাকি আসল থ্রেট?
Win32:BogEnt সাধারণত থার্ড-পার্টি অ্যান্টিভাইরাস সফ্টওয়্যার দ্বারা ডিটেক্ট হয় এবং কিছু অ্যাপ (যেমন Steam ক্লায়েন্ট) খোলার সময় খুব এলার্মিং লাগে। তবে, অ্যালার্টটি ফাল্স পজিটিভ কিনা তা নির্ধারণ করতে আপনাকে অ্যালার্ট হয়ার সময় আপনার পূর্বের অ্যাকশন চেক করতে হবে।
উদাহরণস্বরূপ, আপনি যদি Steam ক্লায়েন্ট খোলার সময় অ্যালার্ট পান, তবে এটি সম্ভবত ফাল্স পজিটিভ। এর দায় ক্লায়েন্টের আচরণ এবং আপনার থার্ড-পার্টি অ্যান্টিভাইরাস হিউরিস্টিক ডিটেকশন কীভাবে করে সেটার ওপর।
কিন্তু আপনি যদি কোনো লেজিটিমেট অ্যাপ খুলছেন না, তবে আপনার কম্পিউটার আসল ভাইরাসে সংক্রমিত হতে পারে। এই ঘটনাতে, আপনাকে আপনার সিস্টেমের নিরাপত্তা নিশ্চিত করার জন্য ট্রাবলশুটিং স্টেপগুলো ফলো করতে হবে।
সম্পর্কিত: সন্দেহজনক ফাইল ডাউনলোড করলেন? এখানে কীভাবে চেক করবেন ম্যালওয়্যার আছে কিনা
উইন্ডোজ ১০-এ Win32:BogEnt চেক ও রিমUভ করা
নিচে কিছু স্টেপ দেওয়া হলো যা আপনাকে Win32:BogEnt থ্রেট কিনা তা ডিটেক্ট করতে এবং সিস্টেম থেকে রিমUভ করতে সাহায্য করবে:
আপনার অ্যান্টিভাইরাস প্রোগ্রাম আপডেট করুন
Win32:BogEnt অ্যালার্ট যদি আপনার Steam ক্লায়েন্ট খোলার সময় হয়, প্যানিক করবেন না। আপনি আপনার থার্ড-পার্টি অ্যান্টিভাইরাস প্রোগ্রাম আপডেট করে দেখতে পারেন এটি ফাল্স পজিটিভ পাঠানো বন্ধ করে কিনা। এরপর, চেক করুন আপনার করেন্ট অ্যান্টিভাইরাস সফ্টওয়্যারের কোনো পেন্ডিং আপডেট আছে কিনা। থাকলে, ইনস্টল করুন। অধিকাংশ সময়, নতুন আপডেটগুলো এই ইস্যু রেজলভ করার ফিক্স নিয়ে আসে।
সফ্টওয়্যার আপডেট হলে, আপনার কম্পিউটার রিবুট করুন, Steam ক্লায়েন্ট রিলঞ্চ করুন, এবং দেখুন অ্যালার্ট এখনো আসছে কিনা। যদি এসে থাকে, পরবর্তী ফিক্সে যান।
থার্ড-পার্টি অ্যান্টিভাইরাস আনইনস্টল করুন
অ্যান্টিভাইরাস প্রোগ্রাম আপডেট করার পরও অ্যালার্ট পেলে, এটি আনইনস্টল করুন এবং Malwarebytes-এর মতো ভালো অল্টারনেটিভ বিবেচনা করুন। আপনার করেন্ট অ্যান্টিভাইরাস অ্যাপ আনইনস্টল করার পদ্ধতি:
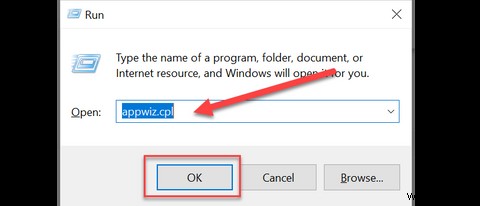
- Windows + R কী চাপে রান ডায়লগ বক্স খুলুন। appwiz.cpl টাইপ করে OK ক্লিক করুন Programs and Features উইন্ডো খোলার জন্য।
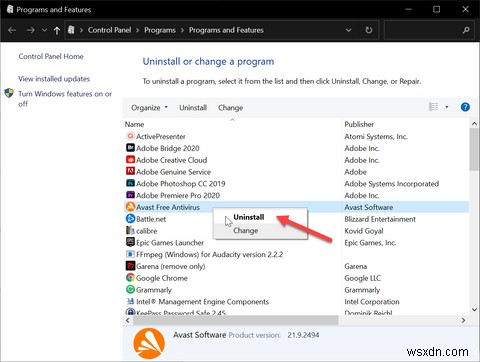
 Programs and Features উইন্ডোতে ইনস্টলড অ্যাপসের লিস্ট থেকে আপনার অ্যান্টিভাইরাস সফ্টওয়্যার খুঁজে রাইট-ক্লিক করুন। মেনু থেকে Uninstall ক্লিক করুন।
 অন-স্ক্রিন ইনস্ট্রাকশন ফলো করুন প্রোগ্রাম পুরোপুরি ডিলিট করার জন্য। তারপর, আপনার থার্ড-পার্টি অ্যান্টিভাইরাস আনইনস্টল হলে, বিল্ট-ইন উইন্ডোজ সিকিউরিটি প্রোগ্রাম দিয়ে ফুল স্ক্যান চালান আপনার সিস্টেমে অন্যান্য সিকিউরিটি ইস্যু খুঁজে বের করার জন্য।
গুরুত্বপূর্ণ নোট: থার্ড-পার্টি অ্যান্টিভাইরাস রিমUভ করলে আপনার কম্পিউটার হুমকি পেতে পারে। ऐसा করার সময়, উইন্ডোজের সিকিউরিটি প্রোগ্রামে তৎক্ষণাৎ স্যুইচ করুন আপনার PC নিরাপদ ও প্রোটেক্টেড রাখতে।
Microsoft Defender দিয়ে ফুল স্ক্যান করুন
এখন যেহেতু Win32:BogEnt ফাল্স পজিটিভ দেয়া থার্ড-পার্টি সফ্টওয়্যার আপনার সিস্টেম থেকে রিমUভ হয়েছে, অন্যান্য ভালনারেবিলিটি চেক করার পালা। পদ্ধতি:
- Settings খুলুন Windows + I কী চাপে।
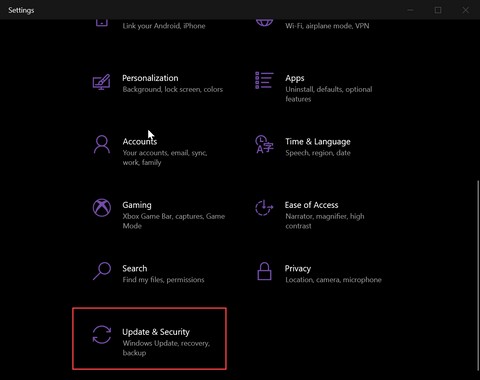
- Update & Security ক্লিক করুন।
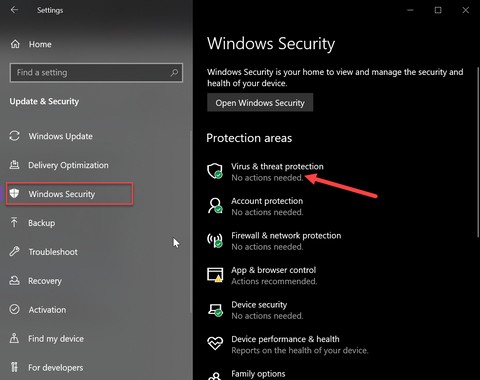
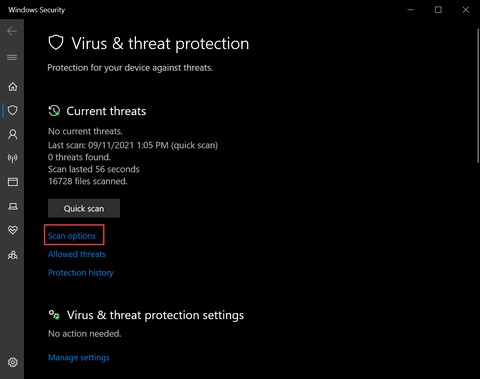
 বাম পাশের মেনু থেকে Windows Security > Virus & threat protection সিলেক্ট করুন।
 Quick Scan বাটনের নিচে Scan options লিংক ক্লিক করুন।
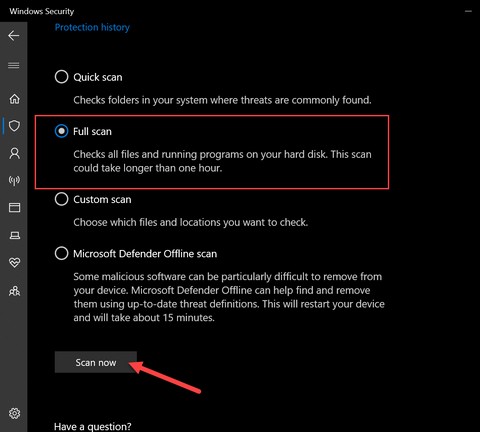
 Full Scan সিলেক্ট করুন এবং Scan now ক্লিক করুন। স্ক্যান শেষ হওয়ার জন্য অপেক্ষা করুন।
 সম্পূর্ণ হলে রেজাল্ট দেখবেন।
মনে রাখবেন, ফুল স্ক্যান কুইক স্ক্যানের চেয়ে বেশি সময় নেয়, তাই ধৈর্য ধরে স্ক্যান শেষ হওয়ার জন্য অপেক্ষা করুন। আপনার সিস্টেমে যত বেশি ফাইল, ফোল্ডার, প্রসেস, এবং অ্যাপ থাকবে, স্ক্যান ততক্ষণ বেশি সময় নেবে।
যদি Microsoft Defender ফুল স্ক্যানের পর Win32:BogEnt ডিটেক্ট করতে ব্যর্থ হয়, আপনার সিস্টেম যেকোনো ভাইরাস ও থ্রেট থেকে নিরাপদ। কিন্তু যদি এটি কোনো ফাইল কোয়ারেন্টিন ও রিমUভ করে, তবে সেটা আসলেই আপনার কম্পিউটারের জন্য থ্রেট। আপনি C:\ProgramData\Microsoft\Windows Defender\Quarantine চেক করতে পারেন থ্রেট দেখতে এবং সিস্টেম থেকে ডিলিট করতে।
Win32:BogEnt ফাইল থ্রেট কিনা চেক করুন
আলার্ট যদি Steam ছাড়া অন্যান্য অ্যাপ দ্বারা ট্রিগার হয়, ফাইলটি ভাইরাস ইস্যুর জন্য স্ক্যান করুন। আপনি কোয়ারেন্টিন করা ফাইলটি VirusTotal-এর মতো ভাইরাস ডেটাবেসে আপলোড করে সিকিউরিটি থ্রেটের জন্য চেক ও আইডেন্টিফাই করতে পারেন।
- আপনার অ্যান্টিভাইরাস সফ্টওয়্যার খুলুন এবং Quarantine ট্যাবে যান। Win32:BogEnt ফাইল খুঁজে এর পাথ নোট করুন।
- ফাইল লোকেশন নোট করার পর, VirusTotal ওয়েবসাইটে যান।
- ওয়েবসাইটে Choose file ক্লিক করুন এবং আপনার সিস্টেম থেকে ফাইলটি সিলেক্ট করুন।
- VirusTotal স্ক্যান কমপ্লিট করে সন্দেহজনক ফাইল সম্পর্কে ইনফোর্মেশন খুঁজে বের করার জন্য অপেক্ষা করুন।
- এরপর, ফাইনাল স্কোর অ্যানালাইজ করুন এবং চেক করুন ফাইলটি পটেনশিয়াল থ্রেট কিনা।
যদি VirusTotal আপলোড করা ফাইলে কোনো ইস্যু ডিটেক্ট করতে ব্যর্থ হয়, তবে আপনি সম্ভবত একটি ফাল্স পজিটিভ দেখছেন। কিন্তু যদি সেটা থ্রেট খুঁজে পায়, তবে ফাইলটি অবিলম্বে রিমUভ করুন।
সেফ মোডে বুট করুন
থ্রেট যদি बरকার থাকে এবং আপনার উইন্ডোজ ১০ PC-এ সংক্রমিত ফাইল পুরোপুরি রিমUভ করতে কঠিন হয়, সিস্টেমকে সেফ মোডে বুট করার চেষ্টা করুন। সেফ মোডে, উইন্ডোজ শুধু এসেনশিয়াল সার্ভিস চালাবে, এবং আপনি সিস্টেম থেকে যেকোনো ট্রোজান হর্স ম্যালওয়্যার রিমUভ করতে পারবেন কারণ এই প্রসেসগুলো ফাইলটি লক করবে না। ধাপগুলো নিচে:
- Settings-এ যান Windows + I কী চাপে।
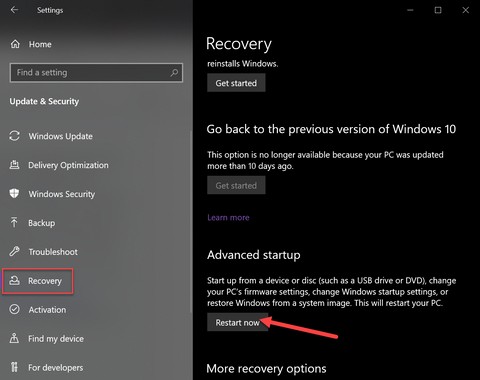
- Settings উইন্ডোতে, মেনু থেকে Update & Security বেছে নিন।
- বাম মেনু থেকে Recovery অপশন ক্লিক করুন। Advanced startup সেকশনে Restart Now বাটন ক্লিক করুন।
 তারপর Troubleshoot > Advanced Options > Startup Settings-এ যান। এরপর Restart বাটন ক্লিক করুন।
- আপনার কম্পিউটার আবার রিস্টার্ট হলে, অপশন লিস্ট থেকে Enable Safe Mode বেছে নিন 4 বা F4 কী চাপে। এটি আপনার PC সেফ মোডে 스타র্ট করবে।
- একবার কম্পিউটার সেফ মোডে গেলে, Microsoft Defender রি-রান করুন ভাইরাস এরাডিকেট করার জন্য। অথবা, আপনি Microsoft Safety Scanner ইনস্টল করতে পারেন। ইনস্টল হলে, স্ক্যান চালান আপনার সিস্টেমে ম্যালওয়্যার খুঁজে বের করতে এবং থ্রেট দ্বারা করা যেকোনো পরিবর্তন রিভার্স করতে।
- থ্রেট রিমUভ করার পর, আপনার PC সাধারণভাবে রিস্টার্ট করুন নরমাল ফাংশন রিজিউম করার জন্য।
সিকিউরিটি সবসময় প্রায়োরিটি হওয়া উচিত
মনে রাখবেন, আপনার অ্যান্টিভাইরাস সফ্টওয়্যারের যেকোনো অ্যালার্ট কখনো ডিসমিস করবেন না, Win32:BogEnt হোক বা অন্য কিছু। যদিও কিছু ফাল্স পজিটিভ হতে পারে, সর্বোত্তম হলো ওয়ার্নিংয়ের কারণ যাচাই করা আপনার সিস্টেমের নিরাপত্তা নিশ্চিত করার জন্য।
আপনি যদি বারবার Win32:BogEnt অ্যালার্ট পান, উপরের সকল স্টেপ ফলো করুন যাতে আপনি নির্ধারণ করতে পারেন এটি আপনার কম্পিউটারের জন্য আসল থ্রেট কিনা। এছাড়া, সবসময় আপনার সিস্টেমের সিকিউরিটি প্রায়োরিটি দিন আপনাকে এবং আপনার ডিভাইসকে ম্যালিশাস এক্টরদের থেকে প্রোটেক্ট করার জন্য।
