

বেশ কিছু উইন্ডোজ ব্যবহারকারী অতিরিক্ত সিকিউরিটি মেজার নিচ্ছেন তাদের অ্যান্টিভাইরাস সতর্ক করার পর যে একটি ভাইরাস সফ্টওয়্যার (Win32:BogEnt) তাদের মেশিন থেকে সফলভাবে রিমুভ করা হয়েছে বা কোয়ারেন্টাইন ফোল্ডারে সরানো হয়েছে। ভাইরাস প্রম্পটটি একচেটিয়া ৩rd-পার্টি অ্যান্টিভাইরাস সুইটের সাথে রিপোর্ট করা হয়েছে (AVG এবং McAfee সবচেয়ে সাধারণভাবে রিপোর্ট করা হয়েছে)। ইস্যু নির্দিষ্ট কোনো উইন্ডোজ ভার্সনের জন্য সীমাবদ্ধ নয় কারণ এটি উইন্ডোজ ৭, উইন্ডোজ ৮.১ এবং উইন্ডোজ ১০-এ রিপোর্ট করা হয়েছে।
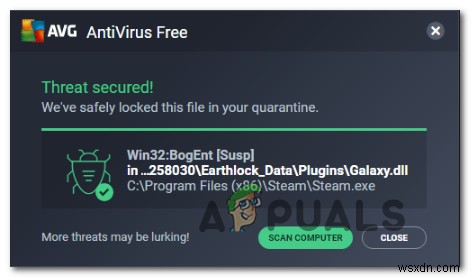
Win32:BogEnt সিকিউরিটি থ্রেট কী আসল?
শুরু থেকেই আপনাকে জানা উচিত যে Win32:BogEnt ভাইরাসটি প্রায়শই ৩rd-পার্টি অ্যান্টিভাইরাস সুইটের দ্বারা ট্রিগার হওয়া ফালস-পজিটিভের সাথে লিংকড। তবে, এটার মানে নয় যে সিকিউরিটি থ্রেট আসল নয় এবং আপনার সিস্টেমকে খতরে নয়।
এসেজন্য আমরা আপনাকে পরামর্শ দিচ্ছি ইস্যুটি পর্যাপ্তভাবে তদন্ত করার জন্য সময় নেওয়ার আগে প্রম্পটকে ফালস পজিটিভ হিসেবে লেবেল করার জন্য।
আমরা এই নির্দিষ্ট ইস্যুটি বিস্তারিত তদন্ত করেছি বিভিন্ন ব্যবহারকারীর রিপোর্ট এবং এই সিনেরিওতে সাধারণত ব্যবহৃত রেজোলিউশন স্ট্র্যাটেজি বিশ্লেষণ করে।事实证明, এই সিকিউরিটি ওয়ার্নিং-এ লিড করার বেশ কিছু ভিন্ন সিনেরিও রয়েছে:
- Steam ফালস পজিটিভ – আপনি যদি Steam ক্লায়েন্ট খোলার বা আপডেট করার চেষ্টা করার সময় এই এরর মেসেজ পান, তবে খুব বেশি চান্স আছে যে আপনি একটি ফালস-পজিটিভের সাথে কাজ করছেন। এই সিনেরিও আপনার বর্তমান পরিস্থিতিতে প্রযোজ্য হলে, আপনি একটি ভিন্ন AV ক্লায়েন্টে স্যুইচ করে দেখুন সিকিউরিটি অ্যালার্ট এখনো হচ্ছে কিনা।
- আসল ভাইরাস ইনফেকশন – যদি আপনি নির্ধারণ করেন যে সিকিউরিটি থ্রেট আসল, তবে ইনফেক্টেড ফাইলগুলো সম্পূর্ণভাবে এলিমিনেট করতে আপনাকে ধাপ সিরিজ ফলো করতে হবে (পদ্ধতি ২)। এই ক্ষেত্রে, একটি Malwarebytes স্ক্যান সমস্যা সম্পূর্ণভাবে সমাধান করবে।
পদ্ধতি ১: একটি ভিন্ন AV দিয়ে স্ক্যান রিপিট করা
আপনি যদি Steam খোলার বা আপডেট করার চেষ্টা করার সময় এই ইস্যুতে আটকেন, তবে খুব সম্ভব যে আপনি একটি ফালস-পজিটিভের সাথে কাজ করছেন — এটি প্রায়শই একটি দেয়া ফ্যাক্ট যদি আপনি Avast বা AVG ব্যবহার করেন এক্টিভ সিকিউরিটি সুইট হিসেবে। এর কোনো অফিসিয়াল এক্সপ্লানেশন নেই কেন এটি হয়, কিন্তু Avast এবং AVG-এর সাথে Steam-রিলেটেড ফালস পজিটিভ বছরের পর বছর হয়ে আসছে।
আপডেট: একটি Avast প্রতিনিধি কনফার্ম করেছেন যে তাদের হিউরিস্টিক অ্যানালিসিসের কারণে Steam-এর সাথে ফালস পজিটিভ হতে পারে তাদের হটলোডিংয়ের কাজ করার পদ্ধতির কারণে।
আপনি ফালস পজিটিভের সাথে কাজ করছেন না তা নিশ্চিত করতে, আমরা আপনাকে আপনার বর্তমান ৩rd-পার্টি AV থেকে মুক্তি পাওয়া এবং ডিফল্ট অ্যান্টিভাইরাস সুইট (Windows Defender) দিয়ে একটি স্ক্যান রিপিট করার পরামর্শ দিচ্ছি। আপনার বর্তমান ৩rd-পার্টি AV সুইটটি যেকোনো লেফটোভার ফাইলসহ সম্পূর্ণভাবে রিমুভ করতে, এই আর্টিকেল ফলো করুন (htlere)।
আপনার ৩rd-পার্টি AV আনইনস্টল ও যেকোনো লেফটোভার ফাইল রিমুভ করার পর, আপনার কম্পিউটার রিস্টার্ট করুন এবং ডিফল্ট Windows Defender-এ স্ক্যান শুরু করার জন্য নিচের ধাপগুলো ফলো করুন:
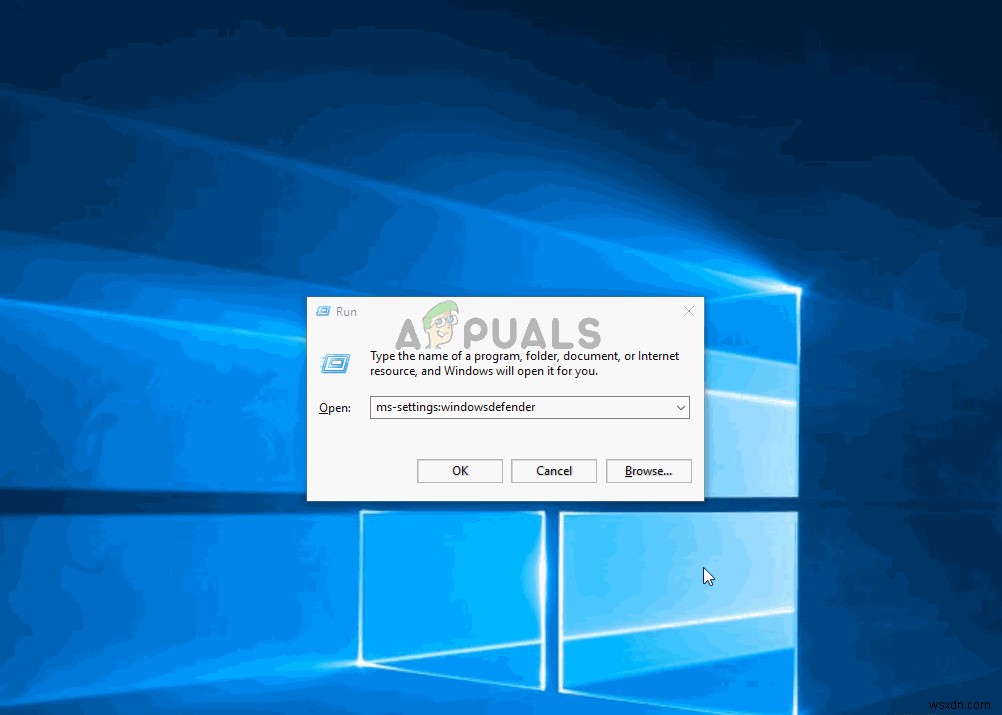
- Windows key + R চাপুন Run ডায়লগ বক্স খোলার জন্য। তারপর "ms-settings:windowsdefender" টাইপ করুন এবং Enter চাপুন Settings মেনুর Windows Security ট্যাব খোলার জন্য।
- Windows Security ট্যাবে পৌঁছালে, স্ক্রিনের উপরে Open Windows Security বাটনে ক্লিক করুন।
- মূল Windows Security মেনু থেকে, ডান প্যান থেকে Virus & threat protection-এ ক্লিক করুন।
- Virus & threat protection উইন্ডোতে, Current threats-এর অধীনে Scan Options-এ ক্লিক করুন।
- Scan options মেনুতে পৌঁছালে, Full scan টগল সিলেক্ট করুন এবং স্ক্যান শুরু করার জন্য Scan now-এ ক্লিক করুন।
- প্রক্রিয়া কম্প্লিট হওয়ার জন্য অপেক্ষা করুন এবং দেখুন একই ভাইরাস অ্যালার্ট এখনো আসছে কিনা। আপনি যদি পান, তবে এর মানে আপনি ফালস-পজিটিভের সাথে কাজ করছেন নয়।
নোট: Windows Defender-ও যদি একই সিকিউরিটি থ্রেট খুঁজে পায়, তবে আমরা আপনাকে পরবর্তী পদ্ধতিতে চলতে পরামর্শ দিচ্ছি (ভাইরাস ইনফেকশন সম্পূর্ণভাবে রিমুভ হয়েছে কিনা কনফার্ম করার জন্য)
এই প্রক্রিয়া কোনো সিকিউরিটি থ্রেট রিভিল না করলে বা সিনেরিও আপনার বর্তমান পরিস্থিতিতে প্রযোজ্য না হলে, নিচের পরবর্তী পদ্ধতিতে যান।
পদ্ধতি ২: Malwarebytes ব্যবহার করে ইনফেকশন রিমুভ করা
পদ্ধতি ১ ফালস পজিটিভের সম্ভাবনা এলিমিনেট করলে, আপনার কম্পিউটার থেকে ম্যালওয়্যার থ্রেট রিমুভ করতে প্রয়োজনীয় ধাপ নেওয়ার সময়। যদি থ্রেট কনফার্মড হয় আসল, Win32:BogEnt একটি ভোলাটাইল ম্যালওয়্যার টাইপ যা ইনফেক্টেড কম্পিউটারে হাবিজাবি সৃষ্টি করে।
এই ভাইরাসের ভিন্ন ভ্যারিয়েশন আছে। কম ख़তরনাক ভার্সনগুলো শুধু অ্যানোয়িং অ্যাডওয়্যার পুশ করে, যখন সবচেয়ে সিভিয়র ভার্সনগুলো আপনার কম্পিউটার সম্পূর্ণভাবে ডিজেবল করার পটেনশিয়াল রাখে।
আমাদের ব্যক্তিগত অভিজ্ঞতা এবং অধিকাংশ সিকিউরিটি গবেষকরা যা বলছেন তার ভিত্তিতে, Malwarebytes সিকিউরিটি স্ক্যানারগুলোর একে যা এই ধরণের সিকিউরিটি থ্রেট আইডেন্টিফাই ও রিমুভ করতে ব্যবহার করা যায়। দয়া করে এই আর্টিকেল (here) ফলো করুন Malwarebytes সিকিউরিটি স্ক্যানারের সাথে একটি डीপ ভাইরাস স্ক্যান শুরু করতে।
স্ক্যান কম্প্লিট হলে, দেখুন কোনো সিকিউরিটি থ্রেট আইডেন্টিফাই হয়েছে কিনা। যদি হয়, তবে অন-স্ক্রিন প্রম্পট ফলো করুন সেগুলো আপনার কম্পিউটার থেকে রিমুভ করার জন্য তারপর আপনার কম্পিউটার ম্যানুয়ালি রিস্টার্ট করুন আপনি যদি অটোমেটিক্যালি প্রম্পট না হন।
