

WordPress সাইটগুলো একবার আবার ব্যাপক রিডাইরেক্ট ম্যালওয়্যারের শিকার হয়েছে। অনেক WordPress ওয়েব মালিকরা আমাদের সাথে যোগাযোগ করেছেন তাদের ওয়েবসাইট রিডাইরেক্ট হচ্ছে বা অ্যাডমিন প্যানেলে এরর দেখাচ্ছে বলে চিন্তিত হয়ে।
এই ওয়েবসাইটগুলো ক্লিনআপ করার সময় আমরা তাদের হ্যাকিং প্যাটার্নে সাদৃশ্য খুঁজে পেয়েছি। এই সব ওয়েবসাইট একই রিডাইরেক্ট ম্যালওয়্যার দ্বারা ইনফেক্টেড হয়েছিল। এই ম্যালওয়্যার প্রথমে স őketকে buyittraffic[.com] নামক একটি ক্ষতিকর ডোমেনে রিডাইরেক্ট করে এবং তারপর চূড়ান্তভাবে sinowncrers12[.]live, cuttraffic[.com], puttraffic[.com], importtraffic[.com], gianttraffic[.com], js.greenlabelfrancisco[.]com/touch.js, dl.gotosecond2[.]com/talk.js, statistic[.]admarketlocation[.]com, stat.trackstatisticsss[.]com/slan[.]js, silvergatest15[.]live, www.wow-robotics[.]xyz, planeobservetoo1[.]live, dock.lovegreenpencils[.]ga/m.js?n=nb5, cht.secondaryinformtrand[.]com/m.js?n=nb5, main.travelfornamewalking[.]ga/, irc.lovegreenpencils[.]ga/ ইত্যাদি ডোমেনে নিয়ে যায়।
অনেক ক্ষেত্রে, আমরা দেখছি ওয়েবসাইটগুলো প্রথমে clicks.worldctraffic[.com], top.worldctraffic[.com], red.toupandgoforward[.com], bluelabelmoscow[.]com বা ticker.trasnaltemyrecords[.com] এ রিডাইরেক্ট হচ্ছে উপরের সাইটগুলোতে পৌঁছানোর আগে।
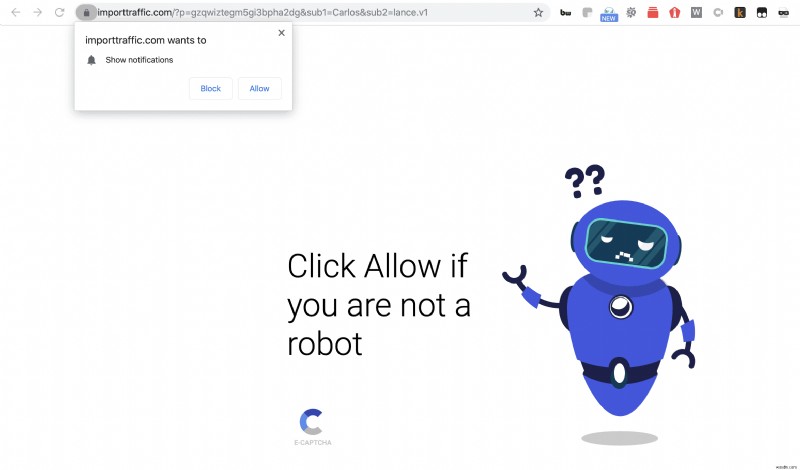
এটি ম্যালওয়্যার রিডাইরেক্ট 'চেন'-এর একটি স্বাভাবিক উদাহরণ। যেখানে ওয়েবসাইটগুলো একাধিকবার রিডাইরেক্ট হয়ে চূড়ান্ত ডোমেনে পৌঁছায়।
আরো তদন্ত করার পর, দেখলাম কয়েকশো ওয়েবসাইট এই ম্যালওয়্যার দ্বারা ইনফেক্টেড হয়েছে:
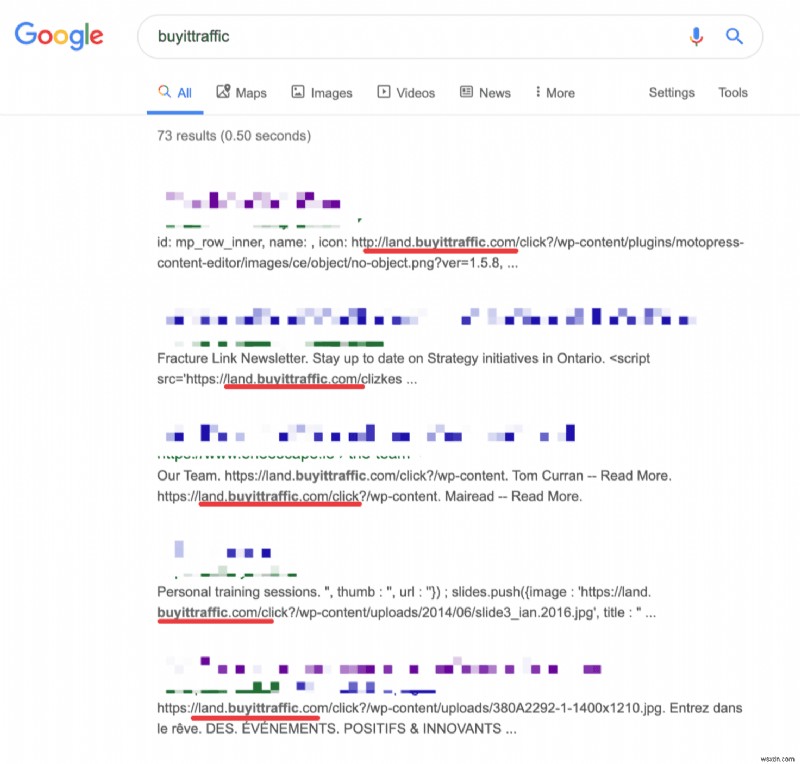
আপনার ওয়েবসাইট হ্যাক হয়েছে এমন লক্ষণগুলো
হোমপেজ অন্য ডোমেনে রিডাইরেক্ট হচ্ছে, সেটি স্পষ্টভাবে হ্যাকের লক্ষণ। তবে এই ম্যালওয়্যারের সাথে অন্যান্য লক্ষণও রয়েছে। আপনি বুঝতে পারবেন আপনি হ্যাক olmuş हैं যদি:
- ওয়েবসাইট অ্যাক্সেস করতে পারছেন না।
- wp-admin প্যানেলে লগইন করতে পারছেন না।
- wp-admin 404 এরর দেখাচ্ছে।
- WordPress অ্যাডমিন এলাকায় লগইন করলে নিচের এরর দেখায়:
"ERROR: There is no user registered with that email address"।
যদি আপনার ওয়েবসাইটগুলোর লক্ষণগুলো একই হয়, আমাদের সাথে যোগাযোগ করুন। আমরা কয়েক ঘণ্টার মধ্যে আপনার ওয়েবসাইট হ্যাক থেকে মুক্ত করব। আমাদের ম্যালওয়্যার স্ক্যানার মিনিটের মধ্যে ম্যালওয়্যার খুঁজে বের করে।
হ্যাকের পিছনের টেকনিক্যাল বিশদ
আমি ইতিমধ্যে বলেছি কীভাবে এই ম্যালওয়্যার আপনার ওয়েবসাইটকে একাধিকবার রিডাইরেক্ট করে। চলুন দেখি কীভাবে এটি ঘটে:
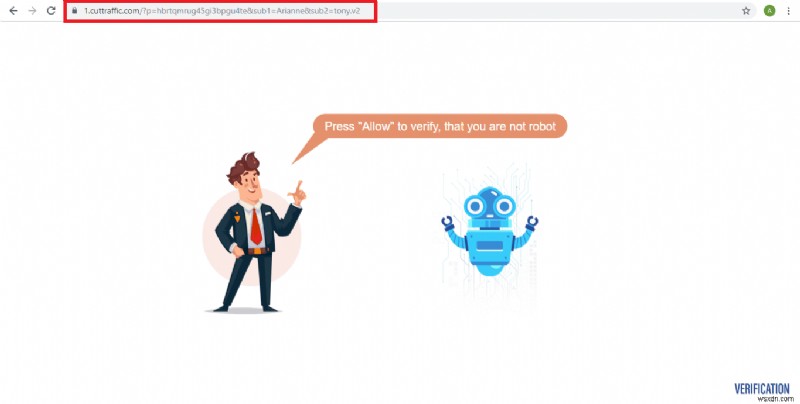
নিচের ছবিটি আমাদের কাছে আসা হ্যাক করা সাইটগুলির একটি থেকে। ডোমেন নামটি লক্ষ্য করুন।
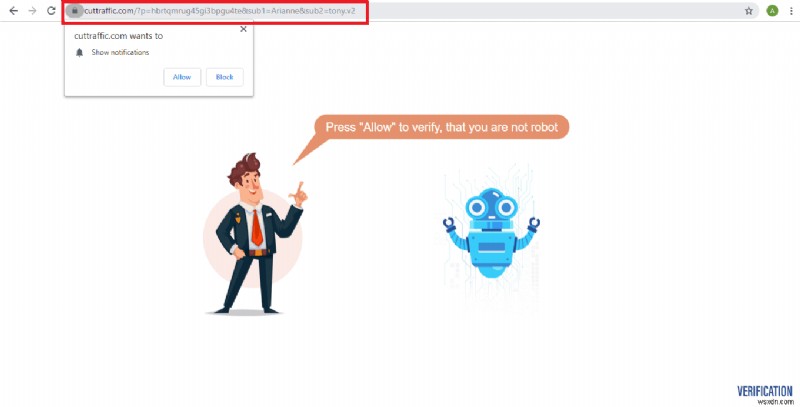
এখন, যখন আমি এই ডোমেনের নোটিফিকেশন বার বন্ধ করার চেষ্টা করি, সেটি আমাকে একই ডোমেনের একটি স্লাইট ভেরিয়েশনে রিডাইরেক্ট করে – 0.cuttraffic[.com]।
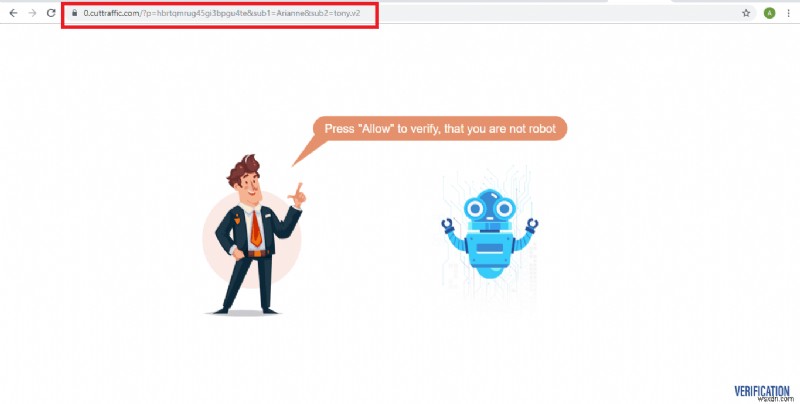
আরেকবার নোটিফিকেশন বার বন্ধ করলে 1.cuttraffic[.com] এ রিডাইরেক্ট হয় এবং এভাবে চলতে থাকে।
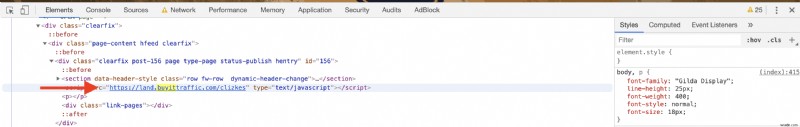
দ্রুত যাচাই করলেও buyittraffic[.com] লিংকটি সাইটে ইনজেক্ট করা আছে তা নিশ্চিত হয়।
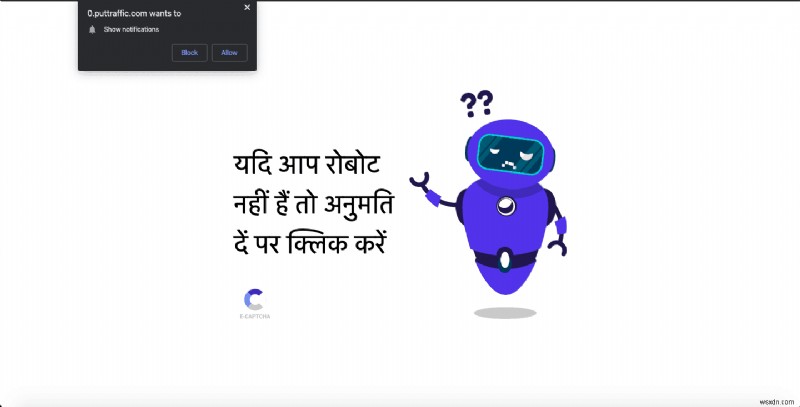
আগে বাড়ি। আমরা রিডাইরেক্ট পেজটি ওয়েবসাইটের আঞ্চলিক ভাষা অনুযায়ী কাস্টমাইজ হওয়া দেখছি। নিচের ছবি দেখুন:
হ্যাকাররা কীভাবে আপনার সাইট ইনফেক্ট করেছে?
প্রশ্ন হলো হ্যাকাররা কীভাবে এতগুলো ওয়েবসাইট ইনফেক্ট করতে পেরেছে।
কারণটি এত স্পষ্ট নয় কিন্তু আমরা অনুমান করি একটি দুর্বল অ্যাডমিনার (adminer) সংস্করণ হতে পারে কারণ।
ক্লিনআপ করার সময় আমরা সমস্ত প্রভাবিত ওয়েবসাইটের রুট ফোল্ডারে adminer.php ফাইলটি খুঁজে পেয়েছি। তাই নিরাপদে অনুমান করা যায় যে হ্যাকাররা অ্যাডমিনার স্ক্রিপ্ট ব্যবহার করে ডাটাবেস অ্যাক্সেস করে এবং ইনফেক্ট করেছে।
উপরোক্ত তথ্যটি এই তথ্যের সাথে জোড়া দিলে যে, 4.6.3-এর আগের অ্যাডমিনার সংস্করণে একটি গুরুতর দুর্বলতা রয়েছে। এই দুর্বলতাটি আক্রমণকারীদের সার্ভারে লোকাল ফাইল পড়তে দেয়, যেমন WordPress-এ wp-config.php, Magento-এ local.xml ইত্যাদি। এই ফাইলগুলিতে ডাটাবেস ক্রেডেনশিয়াল থাকে যা ডাটাবেস অ্যাক্সেস করতে ব্যবহার করা যায়।
তাই আমরা সুপারিশ করি যে আপনি আপনার সার্ভারে adminer.php ফাইল আছে কিনা চেক করুন এবং পাওয়া গেলে সরিয়ে দিন।
WordPress রিডাইরেক্ট হ্যাক সম্পর্কে আরও জানতে এই ব্লগটি দেখুন।
হ্যাক সম্পর্কে আপনি কী করতে পারেন?
আপনি বুঝতে পেরেছেন আপনার ওয়েবসাইট ইনফেক্টেড, এখন কী করবেন?
দুটি অপশন: আপনি প্রফেশনালদের সাহায্যে ওয়েবসাইট ক্লিন করাতে পারেন। অথবা আপনি নিজে ম্যানুয়ালি ওয়েবসাইট ক্লিন করার চেষ্টা করতে পারেন।
দ্বিতীয় অপশনের জন্য, আপনি আপনার সার্ভারে ক্ষতিকর ফাইল খুঁজে বের করার সাথে শুরু করতে পারেন। জানুন হ্যাকাররা সাধারণত একাধিক দুর্বলতা এক্সপ্লয়েট করে সার্ভারে ক্ষতিকর ফাইল তৈরি করে। আপনাকে ইনফেক্টেড ফাইলগুলো খুঁজে বের করতে হবে। তারপর রিডাইরেক্টের কারণ যে বিটগুলো সেগুলো সঠিকভাবে সরাতে হবে। এই ইনফেকশনের জন্য ম্যালওয়্যার খুঁজে বের করার কিছু কী লোকেশন:
- অ্যাডমিনার স্ক্রিপ্ট খুঁজুন: আপনার ওয়েবসাইটের cPanel/FTP-এ লগইন করুন এবং 'adminer.php' নামক ফাইল খুঁজুন। সাধারণত হ্যাকাররা এই ফাইলটি ডিপ্লয় করে সার্ভারে ব্যাকডোর অ্যাক্সেস রাখে। যদি এই ফাইলটি পান, তবে অবিলম্বে ডিলিট করুন।
- এই ব্যাকডোরটি লোকেট করুন: এই ধরণের কেসে আমরা প্রায়শই wp-content/force-download.php লোকেশনে একটি সন্দেহজনক ফাইল পেয়েছি। নিশ্চিত করুন আপনার WordPress-এর wp-content ফোল্ডারের নিচে force-download.php ফাইল আছে কিনা। থাকলে ডিলিট করুন।
- সোর্স চেক করুন: এটি সবচেয়ে বেসিক চেক, আপনার ইনডেক্স পেজের কোড চেক করুন এবং সেই ক্ষতিকর লিংকগুলো সার্চ করুন। পেলে সরিয়ে দিন।
- নকল ইউজার চেক করুন: ডাটাবেসের wp_users টেবিলে যান এবং যাচাই করুন কোনো অজানা ও অননুমোদিত ইউজার আছে কিনা। আক্রমণ করা সাইটগুলিতে অ্যাক্সেস রাখার উদ্দেশ্যে হ্যাকাররা নকল অ্যাডমিন অ্যাকাউন্ট তৈরি করে। আমরা এই আক্রমণেও একই জিনিস দেখেছি। অধিকাংশ ইনফেক্টেড সাইটে ক্ষতিকর ইউজার/অ্যাডমিন তৈরি করা ছিল।
এই আক্রমণে ব্যবহৃত কিছু পরিচিত নকল ইউজার আইডি: admin@wsxdn.com[.com], admin@wsxdn.com[.]com (username: wordpresdadmin)
আপনি এই WordPress ম্যালওয়্যার রিমুভাল গাইডটি রেফারেন্স হিসেবে নিতে পারেন ধাপে ধাপে ম্যানুয়াল ক্লিনআপ প্রসেসের জন্য।
এই ক্ষতিকর লিংকগুলোর ওপর কেউ ক্লিক করেছে?
যদি আপনি কেউ হন যিনি আপনার প্রিয় ওয়েবসাইট ভিজিট করার সময় এই ক্ষতিকর পপ-আপগুলোর ওপর 'Allow' ক্লিক করেছেন, তবে আপনি নিচের কয়েকটি کار করতে পারেন:
- Chrome-এ আপনার পUSH নোটিফিকেশন রিভিউ করুন। কোনো অপরিচিত ওয়েবসাইট পেলে সেটি ডিজেবল করুন।
- আপনার PC-এ অ্যান্টিভাইরাস রান করুন।
- সম্ভবত আজকের ব্রাউজার ক্যাশ এবং ইতিহাস ক্লিয়ার করুন।
আপনার সাইট কীভাবে রক্ষা করবেন?

এই ভয়াবহ এবং ব্যয়বহুল ফলাফল থেকে বাঁচতে, একটি বিশ্বস্ত সিকিউরিটি সলিউশনে ইনভেস্ট করুন। Astra Security Suite ওয়েব অ্যাপ্লিকেশন ফায়ারওয়ার, ম্যালওয়্যার স্ক্যানার, তৎক্ষণিক ম্যালওয়্যার ক্লিনআপ, VAPT (Vulnerability Assessment and Penetration Testing), এবং আরও অনেক কিছু অফার করে। Astra-এর WordPress সিকিউরিটি সলিউশনের সাথে, আপনাকে আর এই সব বিষয়ে চিন্তা করতে হবে না।
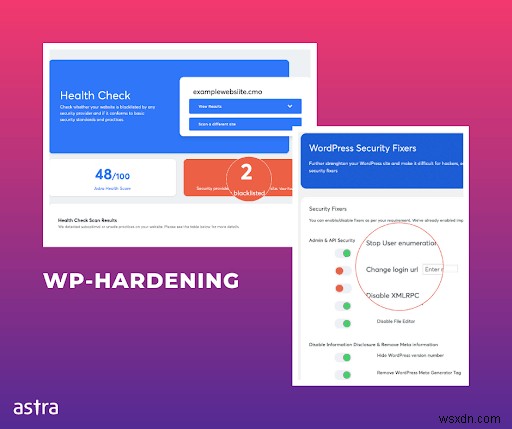
আরও, WP Hardening প্লাগইন Astra-এর द्वारा একটি অন্য বহুমুখী সমাধান। এটি ওয়েবসাইট অডিট এবং এক-ক্লিক সিকিউরিটি ফিক্স অফার করে। আপনি এখন ১২টির বেশি গুরুত্বপূর্ণ সিকিউরিটি এলাকা এই টুল দিয়ে ফিক্স করতে পারেন।
চূড়ান্ত কথা
WordPress-এ রিডাইরেক্ট হ্যাক নতুন নয়। তবে, buyittraffic[.com] রিডাইরেক্ট ম্যালওয়্যার আমাকে বিস্মিত করলো একাধিকভাবে ওয়েবসাইটগুলোকে প্রভাবিত করে। স্পষ্টত এই ইনফেকশনের সাথে অনেক কিছু চলছে।
এই হ্যাকগুলো আপনার সাইটের দুর্বলতার সরাসরি ফলাফল। খারাপ সাইট রক্ষণাবেক্ষণ এই দুর্বলতার একটি কারণ হতে পারে। সিকিউরিটি অডিট এবং ভালনারাবিলিটি টেস্টিং না করাও অন্য একটি কারণ হতে পারে। আপনি যদি এই কারণগুলো का করতে পারেন, তবে আপনি নিশ্চিত হতে পারেন যে আপনাকে আর ম্যালওয়্যার রিমুভাল মেথড খুঁজতে হবে না।
আপনার ওয়েবসাইট সম্পর্কে কোনো নির্দিষ্ট প্রশ্ন আছে? নিচে কমেন্ট করুন বা আমাদের সাথে কথা বলুন, আমরা জবাব দিতে প্রতিশ্রুত 🙂
