

ওয়ার্ডপ্রেস সিকিউরিটির প্রয়োজন দ্রুত গতিতে বেড়ছে। রিপোর্ট বলে ওয়ার্ডপ্রেস সাইটগুলো প্রতি মিনিটে ৯০,৯৭৮ বার আক্রমণের শিকার হয়। রিলিজ হওয়ার পর থেকে ওয়ার্ডপ্রেস ২,৪৫০টিরও বেশি ভালনারেবিলিটি প্যাচ করেছে। আপনি ইতিমধ্যে যেসব বেসিক সিকিউরিটি মেজার নিচ্ছেন সাইট রক্ষার জন্য, তার পাশাপাশি এখানে কিছু অ্যাডভান্সড ওয়ার্ডপ্রেস সিকিউরিটি মেজার, শমিল ওয়ার্ডপ্রেস DDoS (Distributed Denial of Service) আপনার ওয়েবসাইটে রোধ করা।
১. HTTP Trace ফাংশনালিটি বন্ধ করুন
Cross Site Scripting (XSS) এবং Cross Site Tracing (XST) এর মতো আক্রমণ HTTP Trace ফাংশনালিটি অন থাকা সিস্টেমগুলোর দিকে লক্ষ্য করে। অধিকাংশ ওয়েব সার্ভার ডিফল্টভাবে HTTP Trace অন করে যা ডিবাগিং এর মতো কাজে ব্যবহার করে। হেডার রিকোয়েস্ট ব্যবহার করে হ্যাকাররা Cross Site Tracing আক্রমণ চালিয়ে কুকি সহ সংবেদনশীল তথ্য চুরি করে। OWASP Top Ten Project ওয়ার্ডপ্রেস ওয়েবসাইটে ভালনারেবিলিটি এবং আক্রমণের ব্যাপক তালিকা দেয়।
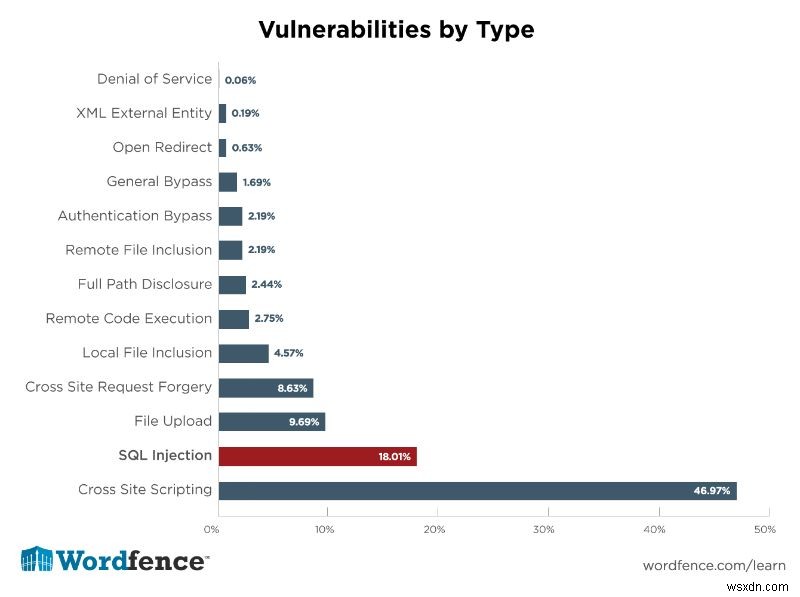
সকল ভালনারেবিলিটি টাইপের মধ্যে, Cross Site Scripting নম্বর একে র্যাঙ্ক করে। আসলে, ৪৬.৯% ওয়েবসাইট এই ধরণের আক্রমণের प्रति আক্রান্ত। HTTP Trace ফাংশনালিটি ডিজেক্টিভেট করতে আপনার .htaccess ফাইলে নিচের কোড যোগ করুন।
RewriteEngine On RewriteCond %{REQUEST_METHOD} ^TRACE RewriteRule .* - [F] ২. ওয়ার্ডপ্রেস ইনস্টলেশন হেডার আউটপুট সরান
আপনার ওয়ার্ডপ্রেস ওয়েবসাইটের বিভিন্ন অংশের জন্য নির্দিষ্ট সার্ভিসেস হেডারে অনেক আউটপুট যোগ করার প্রয়োজনীয়তা তৈরি করে। আপনি আপনার থিমের "functions.php" ফাইলে নিচের কোড যোগ করে এই আউটপুটগুলো সরাতে পারেন।
remove_action( 'wp_head', 'index_rel_link' ); remove_action( 'wp_head', 'feed_links', 2 ); remove_action( 'wp_head', 'feed_links_extra', 3 ); remove_action( 'wp_head', 'rsd_link' ); remove_action( 'wp_head', 'wlwmanifest_link' ); remove_action( 'wp_head', 'parent_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'start_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'adjacent_posts_rel_link_wp_head', 10, 0 ); remove_action( 'wp_head', 'wp_generator' ); remove_action( 'wp_head', 'wp_shortlink_wp_head', 10, 0 ); remove_action( 'wp_head', 'noindex', 1 );
৩. ওয়ার্ডপ্রেসের ডিফল্ট ডাটাবেস প্রিফিক্স পরিবর্তন করুন
ওয়ার্ডপ্রেস ডাটাবেস টেবিলের ডিফল্ট প্রিফিক্স ভ্যালু "wp_"। হ্যাকাররা এবং হানিকারক বটরা এই প্রিফিক্স ভ্যালু ব্যবহার করে আপনার ডাটাবেস টেবিলের নাম সফলভাবে অনুমান করতে পারে। যেহেতু wp-config.php ফাইলে আপনার ওয়ার্ডপ্রেস ডাটাবেস প্রিফিক্স ভ্যালু সেট থাকে, ওয়ার্ডপ্রেস ইনস্টল করার সময় এই প্রিফিক্স ভ্যালু পরিবর্তন করা সহজ। আপনি Change Table Prefix প্লাগইন ব্যবহার করতে পারেন, অথবা ম্যানুয়ালি করতে চাইলে নিচের ধাপগুলো ফলো করুন:
১. আপনার ডাটাবেস সম্পূর্ণ ব্যাকআপ নিন এবং কোথাও সেফ জায়গায় সেভ করুন। কিছু ব্যাকআপ প্লাগইন যা আপনি ব্যবহার করতে পারেন।
২. আপনার ওয়েব হোস্ট কন্ট্রোল প্যানেলে "phpmyadmin" ব্যবহার করে আপনার ওয়ার্ডপ্রেস ডাটাবেস সম্পূর্ণ একটি টেক্সট ফাইলে ডাম্প করুন। এই টেক্সট ফাইলটিও ব্যাকআপ নিন।
৩. এরপর, একটি কোড এডিটর ব্যবহার করে সব "wp_" প্রিফিক্স ভ্যালু আপনার নিজস্ব প্রিফিক্স দিয়ে রিপ্লেস করুন।
৪. আপনার অ্যাডমিন প্যানেলে সকল প্লাগইন ডিজেক্টিভেট করুন।
৫. এখন, তৃতীয় ধাপে আপনি যে ফাইলটি এডিট করেছেন সেটি ব্যবহার করে পুরনো ডাটাবেস phpMyAdmin দিয়ে রিমুভ করার পর নতুন ডাটাবেস ইমপোর্ট করুন।
৬. নতুন ডাটাবেস প্রিফিক্স ভ্যালু ব্যবহার করে "wp-config.php" ফাইল এডিট করুন।
৭. এখন, আপনার ওয়ার্ডপ্রেস প্লাগইনগুলো রি-এ্যাক্টিভেট করুন।
৮. পার্মালিংক সেটিংস সেভ করতে, Settings-এ যান তারপর Permalinks-এ; এটি আপনার ওয়েবসাইটের পার্মালিংক স্ট্রাকচার রিফ্রেশ করবে। মনে রাখবেন ডাটাবেস প্রিফিক্স পরিবর্তন করা আপনার ডোমেইন নাম, URL এবং পার্মালিংক সেটিংস পরিবর্তন করে না।
৪. সম্ভাব্য خطرনাক কোয়েরি স্ট্রিং ব্লক করুন
Cross Site Scripting (XSS) আক্রমণ রোধ করতে আপনার .htaccess ফাইলে নিচের কোড যোগ করুন। প্রথমে, কোড যোগ করার আগে, সম্ভাব্য خطرনাক কোয়েরি স্ট্রিং চিহ্নিত করুন। URL রিকোয়েস্ট অনেক ম্যালিশিয়াস ইনজেকশন এই রুলসেট দিয়ে স্ট্রিপ হয়। এখানে দুটি গুরুত্বপূর্ণ বিষয় নোট করুন:
- কিছু প্লাগইন বা থিম ফাংশনালিটি ব্রেক করতে পারে আপনি যদি স্ট্রিংগুলো এক্সক্লুড না করেন যা তারা ইতিমধ্যে ব্যবহার করে।
- যদিও নিচের স্ট্রিংগুলো সবচেয়ে কমন, আপনি আরও স্ট্রিং যোগ করতে পারেন।
RewriteCond %{REQUEST_METHOD} ^(HEAD|TRACE|DELETE|TRACK) [NC] RewriteCond %{QUERY_STRING} ../ [NC,OR] RewriteCond %{QUERY_STRING} boot.ini [NC,OR] RewriteCond %{QUERY_STRING} tag= [NC,OR] RewriteCond %{QUERY_STRING} ftp: [NC,OR] RewriteCond %{QUERY_STRING} http: [NC,OR] RewriteCond %{QUERY_STRING} https: [NC,OR] RewriteCond %{QUERY_STRING} mosConfig [NC,OR] RewriteCond %{QUERY_STRING} ^.*([|]|(|)|<|>|'|"|;|?|*).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%22|%27|%3C|%3E|%5C|%7B|%7C).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%0|%A|%B|%C|%D|%E|%F|127.0).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(globals|encode|config|localhost|loopback).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(request|select|insert|union|declare|drop).* [NC] RewriteRule ^(.*)$ - [F,L] ৫. DDoS আক্রমণ রোধে Deflect ব্যবহার করুন
নবজাত সাইটগুলো, স্বতন্ত্র মিডিয়া গ্রুপ, এবং অধিকাংশ মানবাধিকার কর্মী/গ্রুপের সাইট সাধারণত DDoS (Distributed Denial of Service) আক্রমণ সহন করার টেকনিক্যাল এবং ফাইন্যান্সিয়াল রিসোর্স রাখে না। সেখানে Deflect কাজে আসে। Deflect নিজেকে কমার্শিয়াল DDoS মিটিগেশন অপশনের চেয়ে BETTER সমাধান হিসেবে পজিশন করে।
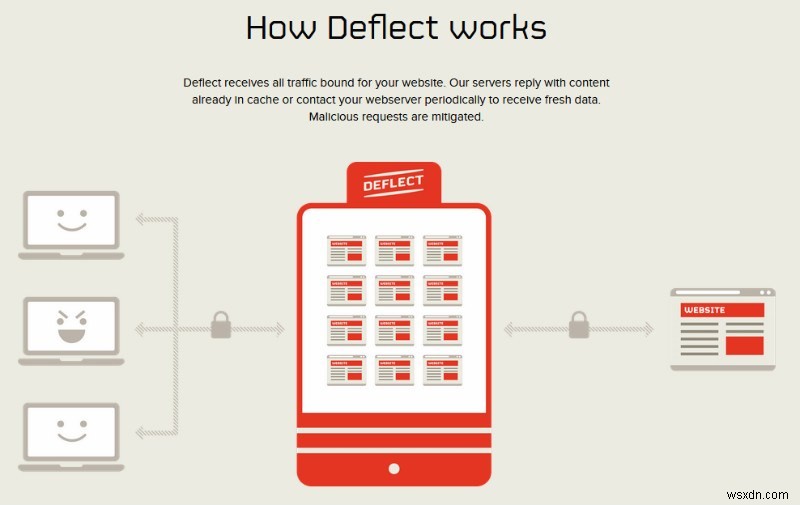
কমার্শিয়াল DDoS মিটিগেশন অপশন অনেক টাকা খরচ করে এবং যদি তাদের প্রোটেকশনে থাকা কোনো ওয়েবসাইট নিয়মিত DDoS আক্রমণের শিকার হয়, তাদের টার্মস অফ সার্ভিস পরিবর্তন করতে পারে। Deflect প্রোঅ্যাক্টিভলি DDoS আক্রমণ রোধ করে ওয়েবসাইটগুলো 항상 প্রোটেকশনে রেখে।
আপনার ওয়েবসাইটে Deflect ব্যবহার করার একটি পার্শ্ব সুবিধা হচ্ছে এটি আপনার ক্লায়েন্টের সার্ভার এবং সিসঅ্যাডমিন রিসোর্সে চাপ কমিয়ে টাকা বাঁচায়। Deflect তাদের সকল সোর্স কোড এবং ডকুমেন্টেশন পাবলিক ডোমেনে Creative Commons Licence-এ রাখে; এটি কারো যেন নিজের নিজের Deflect নেটওয়ার্ক সেট আপ করে DDoS আক্রমণ মিটিগেট করতে পারে। আপনি তাদের ওয়েবসাইটে FREE সাইন আপ করে সার্ভিসটি তৎক্ষণ ব্যবহার শুরু করতে পারেন।
৬. সিকিউয়ার সকেটস লেয়ার (SSL) এবং ফায়ারওয়াল প্রোটেকশন ব্যবহার করুন
Sucuri-এর মতো সিকিউরিটি সার্ভিস সিকিউয়ার সকেটস লেয়ার (SSL) সার্টিফিকেট এবং PCI কমপ্লায়েন্ট ফায়ারওয়াল প্রোটেকশন এর মতো সিকিউরিটি অপশন দেয়। এটি সবার জন্য সহজলভ্য অপশন, নন-টেকনিক্যাল লোকেদাও।
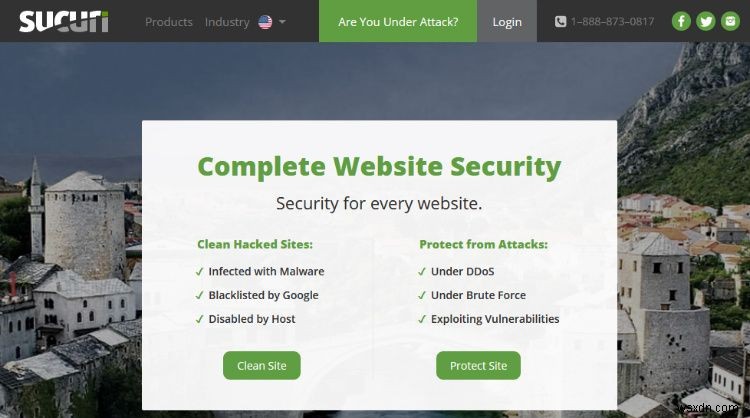
আপনি সহজে এই ধরণের সিকিউরিটি সলিউশন সেট আপ করতে পারেন এবং ব্যাকগ্রাউন্ডে কাজ করতে দিতে পারেন, এবং কিছু কেসে এটি নিজে আপডেট হয়ে যাবে (যেমন Sucuri)। এটি একটি হাইলি ইফেক্টিভ, লো মেইনটেন্যান্স সিকিউরিটি অপশন।
অনেক ওয়ার্ডপ্রেস প্লাগইন আপনার সাইটে SSL সার্টিফিকেট যোগ করতে ব্যবহার করা যায়। সবচেয়ে রিকমেন্ডেড ওয়ার্ডপ্রেস SSL প্লাগইনগুলোর মধ্যে আছে CM HTTPS Pro, Really Simple SSL, WP Force SSL, SSL Insecure Content Fixer, এবং Easy HTTPS Redirection।
শেষে
উপরোক্ত পয়েন্টগুলো ব্যবহার করে আপনি অনবদ্য সাইট সিকিউরিটি ইমপ্রুভমেন্ট অনুভব করবেন। মনে রাখা হেল্পফুল যে ওয়ার্ডপ্রেস সিকিউরিটি সবসময় إيفolve করে। লক্ষ্য হচ্ছে রিস্ক মিটিগেট করা, এলিমিনেট করা নয়, কারণ এটা প্রায় অসম্ভব। ওয়ার্ডপ্রেস সিকিউরিটি ডাইনামিক এবং লেয়ার্ডভাবে কাজ করে, তাই কোনো একক প্লাগইন-ফিটস-অল বা একক ট্যাকটিক-ফিটস-অল নেই।
