

ওয়ার্ডপ্রেস GDPR কুকি কনসেন্ট প্লাগইন, যা ব্যবহারকারীদের সহজ GDPR কমপ্লায়েন্স সুবিধা দেয়, অনुचিত অ্যাক্সেস কন্ট্রোলে আপদার্থ পাওয়া গেছে। এই লুকসান একটি ওয়েবসাইটে প্রিভিলেজ এস্কেলেশন এবং স্টোরড XSS এর মতো গভীর লুকসানে নিয়ে যেতে পারে। এই লেখা লেখার সময় GDPR কুকি কনসেন্ট প্লাগইন ৭০০,০০০+ ওয়ার্ডপ্রেস ওয়েবসাইটে সক্রিয়ভাবে ব্যবহৃত হচ্ছে।
লুকসানের টাইমলাইন
- রিপোর্ট করা হয়েছে – ৪ ফেব্রুয়ারি ২০২০
- ফিক্স করা হয়েছে – ১০ ফেব্রুয়ারি ২০২০
- প্রভাবিত ভার্সন – সব ভার্সন <=১.৮.২
- প্যাচড ভার্সন – ১.৮.৩
লুকসানটি প্রথমে wordpress.org-এ রিপোর্ট করা হয়েছিল। এরপর, প্লাগইনটি সাময়িকভাবে ওয়ার্ডপ্রেস রিপোজিটরি থেকে সরানো হয়েছিল। প্যাচ উপলব্ধ হওয়ার সাথে সাথেই ১০ ফেব্রুয়ারি-এ WordPress প্লাগইন থেকে ব্যান আপসারণ করল।
ভার্সন <=১.৮.২-এ থাকলে হ্যাক হতে পারে। তাই যত দ্রুত সম্ভব প্যাচড ভার্সন = ১.৮.৩-এ আপডেট করুন।
GDPR প্লাগইনের লুকসান বুঝুন
লুকসানটি থাকে cli_policy_generator-এ --construct method. -এ। cli_policy_generator যেটি ওয়ার্ডপ্রেস AJAX API – ajax_policy_generator এর মাধ্যমে এক্সিকিউট হয়, সেটিতে গুরুত্বপূর্ণ ক্যাপাবিলিটি চেকের অভাব রয়েছে। যার কারণে নন্স কোড AJAX-এর মাধ্যমে পাঠানো হলেও, পুরো PHP ফ্রেমওয়ার্কে সেটি অনভেরিফাইড থাকে।
ajax_policy_generator, আরো তিনটি অ্যাকশন অনুমতি দেয়: autosave_contant_data, save_contentdata, এবং get_policy_pageid।
এই দুটি অ্যাকশন – autosave_contant_data, save_contentdata আক্রমণের আপদার্থ। যেখানে autosave_contant_data প্রিভিলেজ এস্কেলেশনে নিয়ে যেতে পারে, save_contentdata স্টোরড XSS-এ নিয়ে যেতে পারে।
save_contentdata-এ লুকসান
cli_policy_generator-এর save_contentdata GDPR কুকিকে একটি পেজ পোস্ট টাইপ হিসেবে সংরক্ষণ করার অনুমতি দেয়। এটিকে এক্সপ্লয়েট করে যেকোনো অথেন্টিকেশনযুক্ত ব্যবহারকারী যার পারমিশন সাবস্ক্রাইবারের মতো কম, পোস্ট স্টেটাস পরিবর্তন করতে পারে। যেকোনো অথেন্টিকেশনযুক্ত ব্যবহারকারী একটি পোস্ট পাবলিশ করতে পারে, বা একটি পাবলিশ করা পোস্ট ড্রাফটে নিয়ে যেতে পারে। বা আরও খারাপ, পুরো ওয়েবসাইটকে ড্রাফটে নিয়ে যেতে পারে যা এটিকে ক্র্যাশ করাবে।
public function save_contentdata() { $out=array( 'response'=>true, 'er'=>'' ); $content_data=isset($_POST['content_data']) ? $_POST['content_data'] : array(); $page_id=(int) isset($_POST['page_id']) ? $_POST['page_id']*1 : 0; $enable_webtofee_powered_by=(int) isset($_POST['enable_webtofee_powered_by']) ? $_POST['enable_webtofee_powered_by']*1 : 0; $id=wp_insert_post( array( 'ID'=>$page_id, //if ID is zero it will create new page otherwise update 'post_title'=>'Cookie Policy', 'post_type'=>'page', 'post_content'=>Cookie_Law_Info_Cli_Policy_Generator::generate_page_content($enable_webtofee_powered_by,$content_data,0), 'post_status' => 'draft', //default is draft ) ); if(is_wp_error($id)) { $out=array( 'response'=>false, 'er'=>__('Error','cookie-law-info'), //'er'=>$id->get_error_message(), ); }else { Cookie_Law_Info_Cli_Policy_Generator::set_cookie_policy_pageid($id); $out['url']=get_edit_post_link($id); } return $out; }
autosave_contant_data-এ লুকসান
autosave_constant_data GDPR কুকিটি cli_pg_content_data-এ অস্থায়ীভাবে সংরক্ষণ করে, যখন অ্যাডমিন এডিট করছেন।
cli_pg_content_data-এ ভ্যালিডেশন চেকের অভাবের কারণে, যেকোনো অথেন্টিকেশনযুক্ত ব্যবহারকারী GDPR কুকি কনসেন্ট প্লাগইন সহ একটি ওয়েবসাইটে ক্ষতিকর জাভাস্ক্রিপ্ট কোড ইনজেক্ট করতে পারে।
public function autosave_contant_data() { global $wpdb; $scan_table=$wpdb->prefix.$this->main_tb; $out=array( 'response'=>true, 'er'=>'' ); $content_data=isset($_POST['content_data']) ? $_POST['content_data'] : array(); $page_id=isset($_POST['page_id']) ? $_POST['page_id'] : ''; $enable_webtofee_powered_by=(int) isset($_POST['enable_webtofee_powered_by']) ? $_POST['enable_webtofee_powered_by']*1 : 0; if(is_array($content_data)) { $content_html=Cookie_Law_Info_Cli_Policy_Generator::generate_page_content($enable_webtofee_powered_by,$content_data); update_option('cli_pg_content_data',$content_html); }else { $out=array( 'response'=>false, 'er'=>__('Error','cookie-law-info') ); } return $out; }
প্যাচ উপলব্ধ! এখনই আপডেট করুন
লেটেস্ট ভার্সন ১.৮.৩-এ আপডেট করুন এবং ফায়ারওয়াল দিয়ে আপনার ওয়েবসাইট সুরক্ষিত করুন।
Astra ফায়ারওয়াল আপনার ওয়েবসাইটকে XSS, SQLi, CSRF, LFI, RFI, Spam, Bad bots, OWASP Top 10, এবং আরও হুমকি থেকে রক্ষা করে। Astra-এ শুরু করা সুপার ইজি। কীভাবে করবেন সেটা নিচে:
- একটি প্ল্যান বেছে নিন এবং সাইন আপ করুন।
- কয়েকটি সেলফ-সার্ভড ধাপ ফলো করে Astra ইনস্টল করুন (৫ মিনিটের কম সময় লাগে)।
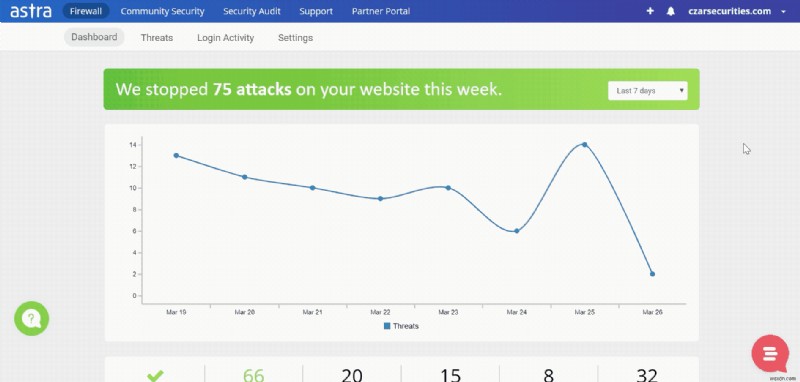
এটাই সব। Astra Firewall সক্রিয়ভাবে আপনাকে যেকোনো আক্রমণ থেকে রক্ষা করছে যেটি আপনার দিকে আসতে পারে। আপনি এখন Astra ড্যাশবোর্ড থেকে আপনার ওয়েবসাইট মনিটর করতে পারেন।
আ직 নিশ্চিত নন? এখান থেকে একটি Astra ডেমো নিন।
আপনার যেকোনো প্রশ্ন থাকলে নিচে কমেন্ট করুন বা আমাদের মেসেজ দিন। আমরা উত্তর দিতে প্রতিশ্রুতিবদ্ধ 🙂
