

আপনি এখানে আছেন কারণ আপনার ভিজিটররা আপনার ওয়েবসাইট দেখতে গেলে একটি বড় লাল সতর্কতা "এই সাইটটি ফিশিং সাইট হিসেবে চিহ্নিত করা হয়েছে" দেখছেন।
কিন্তু, তারা কেন এই সতর্কতা দেখছে? আপনার সাইট কিন্তু ফিশিং সাইট নয়!
যদিও এটি মিথ্যা সতর্কতার সম্ভাবনা রয়েছে, আপনার প্রথম কাজ হওয়া উচিত আপনার ওয়েবসাইট ম্যালওয়ারের জন্য স্ক্যান করা। যদি আপনার ওয়েবসাইট পরিষ্কার হয়, তবে আপনি চ্বাস ফেলতে পারেন এবং সতর্কতা আপিল করার अनुभাগে সরাসরি যেতে পারেন। যদি না হয়, চিন্তা করবেন না, আমরা আপনাকে আপনার ওয়েবসাইট থেকে ফিশিং সরানোর সঠিক পদ্ধতি বলব।
সংক্ষেপে: সম্ভবত আপনার ওয়েবসাইট হ্যাক হয়েছে, এবং গুগল সেফ ব্রাউজিং এটিকে ভ্রমণ করার জন্য বিপজ্জনক হিসেবে ফ্ল্যাগ করেছে; বিশেষ করে এটি একটি ফিশিং ওয়েবসাইট। আপনাকে হ্যাকটি অবিলম্বে সরাতে হবে আপনার ওয়েবসাইটকে 본래 অবস্থায় ফেরাতে।
ওয়ার্ডপ্রেস ফিশিং হ্যাক কী?
ওয়ার্ডপ্রেস ফিশিং হ্যাক হলো হ্যাকাররা যেন ব্যবহারকারীদের তাদের ব্যক্তিগত পরিচয় এবং আর্থিক তথ্য উজাগর করতে বাধ্য করে, তাদের একটি বিশ্বস্ত ব্র্যান্ড হিসেবে খাপ খেয়ে।
এটি মানে আপনার ওয়েবসাইটে অফিসিয়াল দেখার মতো পৃষ্ঠাগুলো থাকতে পারে যা মানুষকে ব্যক্তিগত তথ্য শেয়ার করতে প্ররোচিত করতে পারে।


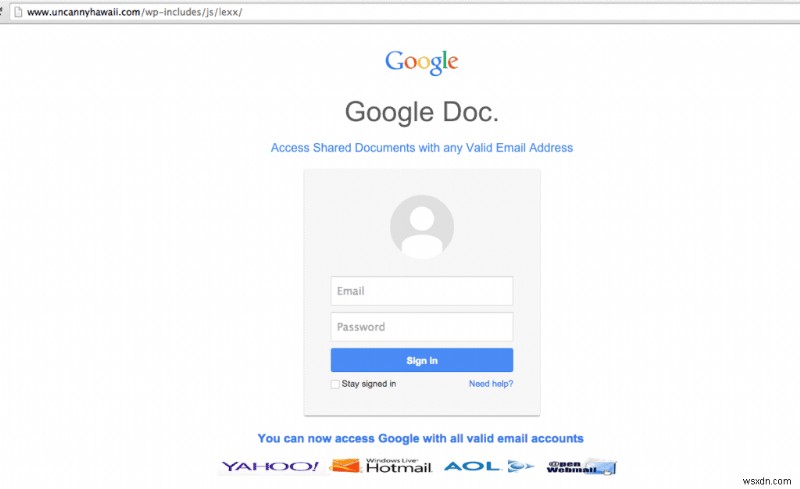
পরিচিত ব্র্যান্ড ব্যবহার করে ফিশিং আক্রমণের এই উদাহরণগুলো দেখুন। গুগল ফিশিং পৃষ্ঠাটি একটি বৈধ ওয়ার্ডপ্রেস ব্লগে ইনসার্ট করা হয়েছে।
আপনি যদি এই বিষয়ে বিস্তারিত জানতে চান, তবে আমরা শেষে ওয়ার্ডপ্রেস ফিশিং আক্রমণের ধরনগুলোর একটি अनुभাগ যোগ করেছি।
ওয়ার্ডপ্রেস ফিশিং হ্যাক কতটুকু ক্ষতিকর?
ফিশিং আক্রমণ প্রতি বছর ব্যবসায়ীদের বিলিয়ন ডলারের ক্ষতি করে। শুধু ২০২০ সালের প্রথম ৬ মাসে ৩১২,৭৬৬টি ফিশিং ওয়েবসাইট শনাক্ত করা হয়েছিল।

একটি ফিশিং আক্রমণ আপনার ওয়েবসাইটের জন্য খুবই খারাপ।
সব ম্যালওয়ার ধ्वংসাত্মক এবং এটিকে অগ্রাধিকার দিয়ে সমাধান করতে হবে। আপনি ইতিমধ্যে কিছু সময় ব্যয় করেছেন সমস্যা বুঝতে, কিন্তু মনে রাখবেন যে ম্যালওয়ার যতক্ষণ আপনার ওয়েবসাইটে থাকে, আপনি ক্ষতি করছেন।
ফিশিং দূর করা আপনার শীর্ষ অগ্রাধিকার হওয়া উচিত। আমরা আপনাকে পরে এই নিবন্ধে ফিশিং কীভাবে সরাতে হয় তা বলব।
কিন্তু স্পষ্ট করি: ম্যানুয়ালি ম্যালওয়ার সরানো একটি সহজ কাজ নয় এবং আমরা যেকোনো পরিস্থিতিতে এর সুপারিশ করি না। একটি হ্যাক করা ওয়েবসাইটে একাধিক ইনফেকশন, ব্যাকডোর, এবং লুকানো নকল অ্যাডমিন থাকতে পারে favicon_bdfk34.ico এর মত ম্যালিশিয়াস ফাইল করে। নিজে থেকে সেগুলো খুঁজে বের করে সরাতে চেষ্টা করা আপনার সাইট সম্পূর্ণরূপে ধ্বংস করার নিশ্চিত পথ।
আমরা দৃঢ়ভাবে সুপারিশ করি আপনি একটি সিকিউরিটি প্লাগইন ব্যবহার করুন যা আপনার ওয়েবসাইট থেকে ফিশিং অতি দ্রুত সরিয়ে দেয় আরও কোনো ক্ষতি ছাড়া।
আমি কীভাবে জানব আমার ওয়ার্ডপ্রেস ওয়েবসাইটে ফישিং আছে?
যদি আপনি নিজে ফিশিং ক্যাম্পেইন матери 마주 করুননি, এবং গুগলের ব্রাউজিং সতর্কতা দেখেছেন "এই সাইটটি ফিশিং সাইট হিসেবে চিহ্নিত করা হয়েছে", তবে আপনি চিন্তা করতে পারেন আপনার ওয়েবসাইট সত্যিই কম্প্রোমাইজড হয়েছে কিনা। সম্ভাবনা বাদ দেওয়ার নিশ্চিত উপায়:
- গুগল সার্চ কনসোল > সিকিউরিটি ইস্যু চেক করুন প্রতিবেদিত কন্টেন্টের জন্য।
- রিপোর্ট থেকে ফ্ল্যাগড URL গুলো ভিজিট করুন অন্য কম্পিউটার থেকে, অন্য নেটওয়ার্কে বা ইনকগনিটো মোডে। হ্যাকাররা ম্যালওয়ার ওয়েবসাইট অ্যাডমিন থেকে লুকিয়ে রাখতে পারে ইনফেকশন দীর্ঘ kéoয়াতে।
- আপনার ওয়েবসাইটের থার্ড-পার্টি ইনক্লুশন চেক করুন। অ্যাড নেটওয়ার্ক কখনো কখনো ফিশিং ক্যাম্পেইন সমৃদ্ধ বিজ্ঞাপন সার্ভ করতে পারে। যেহেতু বিজ্ঞাপন সাধারণত সাইকেল হয়, আপনাকে ওয়েবসাইটটি কয়েকবার রিফ্রেশ করতে হতে পারে দেখানো বিজ্ঞাপনগুলো চেক করার জন্য। এমনকি যদি একটি অ্যাডে সোশ্যাল ইঞ্জিনিয়ারিং কন্টেন্ট থাকে, আপনার ওয়েবসাইটও ফ্ল্যাগড হতে পারে ডিসেপ্টিভ কন্টেন্ট ধারণ করার জন্য।
যদি গুগল সার্চ কনসোল ইস্যু ফ্ল্যাগ করে, তবে আপনি নিশ্চিত হতে পারেন আপনার ওয়েবসাইট ওয়ার্ডপ্রেস ফিশিং হ্যাকের শিকার, এবং ফিশিং রিমুভালের দিকে এগিয়ে যেতে পারেন।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ফিশিং কীভাবে সরাব
আপনার ওয়ার্ডপ্রেস ওয়েবসাইট থেকে ফিশিং পৃষ্ঠা সরানোর একাধিক উপায় রয়েছে।
ফিশিং দূর করার সবচেয়ে দ্রুত উপায় হলো একটি সিকিউরিটি প্লাগইন ব্যবহার করা যা নিরাপদে এটি সরিয়ে দেয় আপনার ওয়েবসাইটকে আরও কোনো ক্ষতি ছাড়া। তারপর আপনি সতর্কতা আপিল করার প্রক্রিয়া শুরু করতে পারেন।
বিকল্পভাবে, আপনি ওয়ার্ডপ্রেস ফিশিং ম্যানুয়ালি সরাতে পারেন। স্পষ্টভাবে বললে, এই প্রক্রিয়াটি কোড খনন করে পৃষ্ঠাগুলো এবং তদনুসারে ম্যালওয়ার খুঁজে বের করা জড়িত। ফিশিং পৃষ্ঠাগুলো আপনার ডেটাবেসে সহজে দৃশ্যমান হবে না, বরং আপনার কন্টেন্ট ম্যানেজমেন্ট সিস্টেমের বিভিন্ন সিস্টেম ফাইল এবং ডিরেক্টরিতে লুকিয়ে থাকবে।
শুধু অভিজ্ঞ ডেভেলপাররা চেষ্টা করা উচিত ফিশিং ফাইল সরাতে, কারণ একটি সম্ভাবনা রয়েছে যে আপনি আবশ্যক কোড মুছে ফেলতে পারেন এবং ওয়েবসাইটকে অপুনর্বह্য ক্ষতি করতে পারেন। নিচের পৃষ্ঠাগুলো মুছার সময় সতর্কতার সাথে এগিয়ে যান:
- আপনার তৈরি করা নয় এমন পৃষ্ঠাগুলো। কিছু ফিশিং পৃষ্ঠা আপনার ওয়েবসাইটের ডিজাইন, কন্টেন্ট, এবং ব্র্যান্ডিং যতটা সম্ভব অনুকরণ করে, যাতে সেগুলো বৈধ মনে হয় এবং càng দীর্ঘক্ষণ অগোচর থাকে।
- ফিশিং পৃষ্ঠাগুলো অধিকাংশই লগইন এবং পেমেন্ট পৃষ্ঠা হবে কারণ এই ধরনের তথ্য হ্যাকাররা ক্যাপচার করতে চায়।

- ব্যাংক বা ইকমার্স ব্র্যান্ডেড পৃষ্ঠা। যেহেতু ফিশাররা একটি বৈধ প্রতিষ্ঠানকে অনুকরণ করে, তারা তাদের ব্র্যান্ডিং কপি করে। আপনি লোগো ফাইল পাবেন, হয়তো একটি ফেভিকন ফাইলে, এবং বেশ কিছু ইমেজ ফাইল যা অফিসিয়াল ব্র্যান্ডিং প্রতিলিপি করতে ব্যবহৃত হয়।

- অনান্য ফোল্ডার যা অন্য প্রতিষ্ঠান থেকে আসা মনে হয়।
- ভুল চেকআউট পৃষ্ঠা আপনার নিজস্ব ইকমার্স পৃষ্ঠাগুলোতে, যদি থাকে। হ্যাকাররা আপনার নিজস্ব গ্রাহকদের আপনার পৃষ্ঠা থেকে রিডাইরেক্ট করতে পারে।
আরেকটি সুরক্ষা হিসেবে, ফিশিং রিমুভালের আগে আপনার ওয়েবসাইটের একটি তাজা ব্যাকআপ নিন। যদি কিছু ভুল হয়, তবে আপনার কাছে সংক্রমিত ওয়েবসাইটটি থাকবে যেন আপনি ১-ক্লিক ক্লিন আপের বিকল্প বেছে নিতে পারেন।
"এই সাইটটি ফিশিং সাইট হিসেবে চিহ্নিত করা হয়েছে" সতর্কতা গুগল থেকে কীভাবে সরাব?
রিভিউ প্রক্রিয়াটি গড়েন ৭২ ঘন্টা সময় নেয়। এটি অত্যন্ত গুরুত্বপূর্ণ যে আপনি ১০০% নিশ্চিত হন ফিশিং রিমুভাল সফল হয়েছে। অন্যথায়, আপনার অনুরোধ বাতিল হবে এবং প্রক্রিয়াটি আরও বেশি সময় নেবে।
"এই সাইটটি ফিশিং সাইট হিসেবে চিহ্নিত করা হয়েছে" সতর্কতা সরানোর ধাপগুলো:
- গুগল সার্চ কনসোল > সিকিউরিটি ইস্যু-এ ফিরে যান
- আমি এই সমস্যাগুলো ফিক্স করেছি বক্সটি চেক করুন, এবং রিভিউ অনুরোধ করুন
- আপনাকে ফিশিং সরাতে নেওয়া পদক্ষেপগুলোর বিবরণ দিতে হবে
ওয়ার্ডপ্রেস কেন ফিশিং এর জন্য savunাহীন?
তাত্ত্বিকভাবে, ওয়ার্ডপ্রেস সহজ ব্যবহার করার জন্য এবং থিম ও প্লাগইন দিয়ে সহজে কাস্টমাইজ করার জন্য তৈরি। এই অতিরিক্ত সফটওয়্যারগুলো ফিচার এবং ফাংশনালিটি যোগ করার জন্য, কিন্তু সবসময় সেরা সিকিউরিটি প্র্যাক্টিস মেনে চলে না। তাই এগুলো ওয়েবসাইটে দুর্বল এন্ট্রি পয়েন্ট তৈরি করে।
আপনি থিম এবং প্লাগইন সম্পূর্ণরূপে বাদ দিতে পারবেন না, এবং সেটি সমাধানও নয়। সেরা উপায় হলো প্রতিরোধমূলক ব্যবস্থা নেওয়া এবং বাফারностей ঠিক করা।
আপনার ওয়ার্ডপ্রেস ওয়েবসাইটে ফישিং রোধ কীভাবে করবেন
ম্যালওয়ার ওয়ার্ডপ্রেসে বাফারটির মাধ্যমে अपना পথ খুঁজে পায়। হ্যাকাররা বাফার্টি এক্সপ্লويت করে অ্যাক্সেস পায়, এবং আপনার ওয়েবসাইটে তাদের নেকড় কোড ইনসার্ট করে। অনেক সময়, ওয়েবসাইট অ্যাডমিনরা এই বিষয়গুলো সম্পর্কে জানেন না—যতক্ষণ না কিছু ভুল হয়। এবং তখন পর্যন্ত, উল্লেখযোগ্য ক্ষতি এবং হার już ঘটে থাকে।
১. একটি সিকিউরিটি প্লাগইন ইনস্টল করুন
আমরা যথেষ্ট জোর দিতে পারি না একটি ভাল সিকিউরিটি প্লাগইন ইনস্টল করার গুরুত্বে। আপনি ব্যাক ফুটে আটকে যেতে চান না একজন ভিজিটর, আপনার ওয়েব হোস্ট, বা গুগল আপনাকে জানালে যে আপনার ওয়েবসাইটে সমস্যা আছে।
একটি প্লাগইন বেছে নিন যা ম্যালওয়ার ইনস্টল হতে রোধ করতে পারে প্রথমেই এবং একটি শক্তিশালী ফায়ারওয়াল অন্তর্ভুক্ত করে। যদি আপনার ওয়েবসাইটে ম্যালওয়ার শনাক্ত হয়, প্লাগইনটি এটিকে সরাতে সক্ষম হওয়া উচিত আপনার ওয়েবসাইটকে আরও ক্ষতি ছাড়া, এবং কন্টেন্ট অক্ষত রেখে। এবং অবশেষে, এমন একটি প্লাগইন বেছে নিন যাতে এক্সপার্ট ম্যানুয়াল রিমูভাল সার্ভিস থাকে।
২. ব্যাকডোর সরান
প্রতিরোধের এই ক্রিটিক্যাল ধাপটি ভালোভাবে এক্সিকিউট করা কঠিন, কারণ ব্যাকডোররা বৈধ ফোল্ডারগুলিতে লুকিয়ে থাকতে পারে। রিমুভালকে আরও জটিল করে তোলে যেহেতু অনেক ফাংশন প্লাগইন দ্বারা বেনাইন কারণগুলো জন্য ব্যবহৃত হয়। সুতরাং একটি ফাংশন মুছে ফেলা যা ব্যাকডোর মনে হতে পারে অনিচ্ছাকৃত পরিণতি আনতে পারে। আমরা নিজে থেকে এটি করার সুপারিশ করি না।
৩. অনধিকার 받은 ব্যবহারকারীদের মুছুন
আপনার ডেটাবেস চেক করুন অনবেরিফাইড ব্যবহারকারীদের শনাক্ত করে সরাতে। সতর্ক থাকুন আসল ব্যবহারকারীদের মুছে ফেলা থেকে। ফিশিং সরানোর পরে সকল অ্যাডমিন পাসওয়ার্ড পরিবর্তন করুন।
৪. আপনার ওয়েবসাইট আপডেট রাখুন
সিকিউরিটি নিশ্চিত করার একটি সহজ, প্রায়শই উপেক্ষিত পদ্ধতি হলো আপনার ওয়ার্ডপ্রেস এবং সমস্ত ইনস্টলড প্লাগইন ও থিম আপডেট রাখা। আপডেটগুলিতে সিকিউরিটি প্যাচ থাকে যা বাফার্টি ঠিক করে, অন্যান্য বিষয়ের পাশাপাশি, এবং এগুলো অগ্রাধিকার দিয়ে ইনস্টল করা উচিত।
যদি এমন প্লাগইন বা থিম থাকে যা আপনি সক্রিয়ভাবে ব্যবহার করেন না, আপনি সেগুলো ডিজেবল বা রিমুভ করুন।
৫. SSL সার্টিফিকেট ইনস্টল করুন
বেশিরভাগ ওয়েব হোস্ট তাদের সার্ভিসে SSL সার্টিফিকেট অন্তর্ভুক্ত করে। SSL সার্টিফিকেট ডেটা এনক্রিপ্ট করে যা ব্রাউজার এবং সার্ভারের মধ্যে একে অপরে পাঠানো হয়। এটি সেট আপ করা খুব সহজ, এবং আসলে গুগলের একটি আবশ্যকতা নিরাপদ ব্রাউজিং প্রমোট করার জন্য এবং এটি আপনার সাইটের প্যাডলকে "সাইট সিকিউর নয়" সতর্কতাও সরিয়ে দেয়।
৬. শক্তিশালী লগইন শংসাপত্র আবশ্যক করুন
সহজে অনুমানযোগ্য ইউজারনেম এবং পাসওয়ার্ড এখনও হ্যাকাররা অনধিকার অ্যাক্সেস পাওয়ার সবচেয়ে সহজ উপায়গুলোর একটি। সব ব্যবহারকারীদের তাদের অ্যাকাউন্টের জন্য শক্তিশালী পাসওয়ার্ড সেট করার বাধ্যতা করুন।

আপনার ওয়েবসাইট সিকিউর করার জন্য আপনি অনেক কিছু করতে পারেন, এবং করা উচিত। এখানে একটি সম্পূর্ণ গাইড আছে সব ধাপের জন্য যা আপনি নিতে পারেন বাফার্টি সমাধান করতে, কী খুঁজে বের করতে হবে, এবং এমন প্লাগইন ও থিম বেছে নেওয়ার জন্য যা নিশ্চিত করে আপনার ভিজিটররা এবং তাদের ডেটা সুরক্ষিত থাকে।
ফিশিং আক্রমণের ধরনসমূহ
ফিশিং নিজে একটি ধরনের সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ, যেটি اصلেই মানে অন্য কারো ভেসে আক্রমণ সফল হওয়া। অতিরিক্তভাবে, সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ শিকারին তাদের তথ্য স্বেচ্ছায় দিতে বাধ্য করে, কারণ তারা অনুমান করে অনুরোধটি বৈধ।
ওয়ার্ডপ্রেস ফিশিং হ্যাক
হ্যাকাররা আপনার কার্যকর ওয়েবসাইটে অফিসিয়াল দেখার মতো পৃষ্ঠা ইনসার্ট করেছে মানুষকে প্রতারণা করার জন্য একটি ব্র্যান্ড হিসেবে খাপ খেয়ে। এটি যথেষ্ট খারাপ, কিন্তু বিবেচনা করুন যে আপনি ফিশিং আক্রমণের শিকার হতে পারেন আপনার শুরু থেকে, কারণ…
ওয়েবসাইট অ্যাডমিনিস্ট্রেটরদের লক্ষ্য করা
…কখনো কখনো, আপনাকে আপনার অ্যাডমিন লগইন শংসাপত্রের জন্য টার্গেট করা হয়, যাতে হ্যাকাররা আপনার পরিচালিত ওয়েবসাইটগুলোর অ্যাক্সেস পায়।
আপনি একটি ইমেইল পেতে পারেন আপনার ডেটাবেস "অবিলম্বে" আপডেট করতে বললে, অন্যথায় কিছু ভয়াবহ হবে। ইমেইলটি আপনাকে একটি পৃষ্ঠায় নিয়ে যাবে যা আপনার ওয়েব হোস্ট বা অ্যাডমিন প্যানেলের মতো দেখাবে আপনার ডেটাবেস আপডেট করতে আপনার শংসাপত্র দিয়ে।

বা হতে পারে, একজন স্ক্যামার একটি রুষ্ট গ্রাহকের ভেসে রিফান্ড চাইছে।

বছরগুলোর অভিজ্ঞতावाले ওয়ার্ডপ্রেস প্রফেশনালরাও কখনো কখনো এই ইমেইলগুলো দ্বারা ফাঁসিয়ে যেতে পারেন, বিশেষ করে যদি তারা একাধিক ওয়েবসাইট পরিচালনা করে, এবং সকল ওয়েবসাইটের অপারেশন বিভিন্ন জায়গা থেকে হ্যান্ডেল করে।
ইমেইল ফিশিং বনাম ওয়ার্ডপ্রেস ফিশিং হ্যাক
ফিশিং-এর বিভিন্ন ধরন আছে: ইমেইল ব্যবহার করে, ম্যালিশিয়াস ওয়েব পৃষ্ঠা তৈরি করে, এবং অধিকাংশই দুটোর কম্বিনেশন। হ্যাকাররা আপনার ওয়েবসাইটে পৃষ্ঠা ইনসার্ট করে, যা একটি বিশ্বস্ত সংস্থার থেকে আসা মনে হয়, তাদের লগইন শংসাপত্র সংগ্রহ করার জন্য। সাধারণত, একটি অসুস্পষ্ট ব্যবহারকারী এই কপট পৃষ্ঠায় পৌঁছায় একটি ইমেইলের মাধ্যমে, কিন্তু তারা এটিকে লিংক বা রিডাইরেক্টের মাধ্যমেও খুঁজে পেতে পারে।
মজার তথ্য: একটি বিশেষ ক্যাটাগরি ফিশিং আক্রমণ আছে যা গুগল ব্র্যান্ড ধারণ করে। হ্যাঁ, মহান গুগলও এই অভিশাপ থেকে মুক্ত নয়। ফ্যাক্ট, তাদের একটি ডেডিকেটেড সাপোর্ট পেজ আছে মিসলিডিং পৃষ্ঠাগুলোর জন্য যেগুলো তাদের নামে প্রচারিত হয়।

সামान्य বনাম স্পিয়ার ফিশিং
ফিশিং আক্রমণ বড় গোষ্ঠীকে লক্ষ্য করে, এবং তাই একটি ফিশিং ইমেইলের চিনহের একটি হলো ব্যক্তিগতকরণের অভাব। এটি মানে না যে সকল অটোমেটেড ইমেইল সন্দেহজনক, কিন্তু যদি একটি ইমেইল সংবেদনশীল ডেটা চায়, যেমন ক্রেডিট কার্ডের বিবরণ বা লগইন শংসাপত্র, ব্যক্তিগতকরণের অভাব একটি রেড ফ্ল্যাগ হতে পারে।
স্পিয়ার ফিশিং আক্রমণের সময় ব্যতিক্রম। এই ধরনের আক্রমণ নির্দিষ্ট ব্যক্তিদের লক্ষ্য করে তাদের ডেটা উজাগর করতে।
লগইন শংসাপত্র সংগ্রহ করা ব্যক্তিদের জন্য নির্দিষ্ট ওয়েবসাইটের জন্য বড় সমস্যা নাও হতে পারে, তবে এটি একটি উপায় হয়ে ওঠে সেই ওয়েবসাইটের (এবং এর সংস্থার) সুরক্ষিত পরিবেশে প্রবেশের যদি শংসাপত্রগুলো কোনো কর্মীর হয়।
এছাড়া, আমরা সাদৃশ্য শংসাপত্র ব্যবহার করি ভিন্ন ওয়েবসাইট এবং ডিভাইস জুড়ে, এবং সেসব অ্যাকাউন্টে সংবেদনশীল তথ্য থাকতে পারে।
ফিশিং আক্রমণ কীভাবে আবিষ্কৃত হয়?
আপনার ওয়েবসাইটে ওয়ার্ডপ্রেস ফিশিং হ্যাক আছে তা জানার সবচেয়ে দুর্ভাগ্যজনক উপায় হলো গুগলের ব্ল্যাকলিস্টে পতিত হওয়া, এবং আপনার ভিজিটররা সতর্কতা বার্তা দেখতে পেলে "এই সাইটটি ফিশিং সাইট হিসেবে চিহ্নিত করা হয়েছে"; যদি না আপনার কাছে একটি শক্তিশালী সিকিউরিটি প্লাগইন ইনস্টল করা থাকে।
ফিশিং ওয়েবসাইটগুলো এখন সোফিস্টিকেটেড AI-এর মাধ্যমে আবিষ্কৃত হচ্ছে। য่างไ ওই, এগুলো ম্যানুয়ালি রিপোর্টও করা হয় গুগলে যারা এই অনুভব করে।
যেহেতু আমরা ক্রমশः ডিভাইস এবং ইন্টারনেট ব্যবহার করছি আমাদের দৈনন্দিন কাজগুলো করার জন্য, ইন্টারনেট সিকিউরিটি একটি বাজওয়ার্ড হয়ে উঠেছে। সবাই টিপস এবং পরামর্শ পায় তাদের ডেটা সুরক্ষিত রাখার জন্য প্রতিটি ব্র্যান্ড থেকে যারা তারা ইন্টারঅ্যাক্ট করে, সরকার থেকে তাদের ব্যাংক থেকে তাদের গ্রোসারি ডেলিভারি অ্যাপ।
এই বার্তাগুলো ফিশিং আক্রমণ দূর থেকে চেনার প্র্যাক্টিক্যাল উপায় ধারণ করে: সেন্ডার চেক করুন (ইমেইলের জন্য), URL চেক করুন (ওয়েবসাইটের জন্য), কেউ কাজ সম্পন্ন করার জন্য অপ্রয়োজনীয় চাপ আছে কিনা, ইত্যাদি।
ফিশিং আক্রমণও আরও সোফিস্টিকেটেড হচ্ছে, বিশ্বস্ত সংস্থার ভাষা এবং ব্র্যান্ডিং আরও সঠিকভাবে কপি করে। তাই, তার ব্যবহারকারীদের প্রতারিত হতে বাঁচাতে, গুগল অতিরিক্ত সতর্ক থাকে হ্যাক করা ওয়েবসাইটের জন্য।
ফিশাররা কী চায়?
হে, যেকোনো ধরনের হ্যাকাররা কী চায়? এমন তথ্য যাদের তাদের পাওয়ার অধিকার নেই, যেগুলো ব্যবহার করা হবে এমনভাবে যেগুলো তাদের অনুমোদিত নেই। অনুমোদনবিহীন ব্যবহার হতে পারে চুরি—পরিচয়, টাকা বা সম্পত্তির—অফিসিয়াল ডেটাবেস এবং ফাইলে অ্যাক্সেস, এবং আরও অনেক কিছু।
ফিশিং স্ক্যাম দ্বারা সবচেয়ে বেশি প্রভাবিত সেক্টরগুলো দেখুন, একটি স্পষ্ট প্যাটার্ন উজাগর হয়:

যদি আপনার ওয়েবসাইট নিচের যেকোনো তথ্য সংরক্ষণ করে, আপনি ওয়ার্ডপ্রেস ফিশিং হ্যাকের টার্গেট:
- ক্রেডিট কার্ডের বিবরণ
- ব্যাংক অ্যাকাউন্ট ইনফরমেশন
- সোশ্যাল সিকিউরিটি নম্বর
- ইউজারনেম এবং পাসওয়ার্ড
এবং তালিকাটি চলতে থাকে। তালিকাটি থেকে আপনি দেখতে পাচ্ছেন, যেকোনো ব্যক্তিগত পরিচয় की তথ্য হ্যাকারের জন্য সম্ভাব্য ব্যবহারী। এমনকি ইমেইল অ্যাড্রেসের তালিকাও বিক্রি করা হয় অসৎ ব্যবসা বা স্প্যামারদের কাছে।
এখন এরপর কী?
আশা করি ফিশিং রিমুভাল সফল হয়েছে, এবং আপনার ওয়েবসাইট ফিরে এসেছে বিনা কোনো ম্যালওয়ারের। আশা করি এই নিবন্ধের তথ্যগুলো আপনার জন্য উপকারী ছিল।
যাওয়ার আগে, আমরা জোর দিতে চাই যে আমাদের দক্ষতা আসে হাজার হাজার আপনার মত ওয়েবসাইট প্রতিদিন রক্ষা করার থেকে, এবং সেই সকল দক্ষতা প্যাক করা হয়েছে ম্যালকেয়ার, আমাদের সেরা সিকিউরিটি প্লাগইন-এ। আজ ही চেষ্টা করুন, এবং চিরকাল আপনার ওয়েবসাইট সিকিউরিটি নিয়ে চিন্তামুক্ত থাকুন।
প্রশ্নোত্তর
আমার ওয়েবসাইট থেকে ফিশিং কীভাবে সরাব?
আপনার ওয়েবসাইট থেকে ফিশিং ক্যাম্পেইন সরানোর সেরা উপায় হলো একটি ভাল সিকিউরিটি প্লাগইন ব্যবহার করা। ম্যানুয়াল ফিশিং রিমুভাল একটি দীর্ঘ, জটিল প্রক্রিয়া, এবং ত্রুটির সম্ভাবনা থাকে, কারণ ইনফেক্টেড ফাইলগুলো লুকিয়ে থাকে প্রয়োজনীয় এবং বৈধ ফোল্ডারগুলিতে।
তবে, যদি আপনি ম্যানুয়ালি ফিশিং আক্রমণ সরাতে আত্মবিশ্বাসী হন, আমরা খুঁজে বের করার ফাইলগুলোর তালিকা দিয়েছি।
ওয়ার্ডপ্রেস ফিশিং আক্রমণ কীভাবে রোধ করব?
বাফার্টি সমাধান করে ফিশিং রোধ করুন:
১. একটি শক্তিশালী সিকিউরিটি প্লাগইন ইনস্টল করুন ভাল ফায়ারওয়াল সহ
২. ব্যাকডোর খুঁজে বের করুন এবং সরান যদি থাকে। যদি আপনার ওয়েবসাইটে আগে ম্যালওয়ার ছিল, তাহলে সম্ভাবনা বেশি যে এখনও ব্যাকডোর আছে
৩. অনধিকারপ্রাপ্ত ব্যবহারকারীদের সরান
৪. ওয়ার্ডপ্রেস, সকল প্লাগইন এবং থিম আপডেট করুন
৫. SSL সার্টিফিকেট ইনস্টল করুন
৬. শক্তিশালী লগইন শংসাপত্র আবশ্যক করুন
আমার ওয়েবসাইট কেন ফিশিং হিসেবে ফ্ল্যাগড হয়েছে?
ওয়েবসাইটগুলো ফিশিং ওয়েবসাইট হিসেবে ফ্ল্যাগড হয় যদি গুগল সেটি শনাক্ত করে, অথবা কেউ আপনার ওয়েবসাইটকে ফিশিং কন্টেন্ট থাকার জন্য রিপোর্ট করে। ফিশিং ক্যাম্পেইন ঘটতে পারে ওয়েবসাইট অ্যাডমিনিস্ট্রেটর জানে না। একজন ভিজিটর একটি ফিশিং পৃষ্ঠা দেখতে পারে আপনার আগে। অ্যাড নেটওয়ার্ক দ্বারা সার্ভড বিজ্ঞাপনগুলোর মধ্যেও ফিশিং ক্যাম্পেইন থাকতে পারে।
আমার ওয়েবসাইটে ফিশিং আছে কিনা কীভাবে চেক করব?
আপনার ওয়েবসাইটে ফিশিং পৃষ্ঠা আছে কিনা চেক করতে, গুগল সার্চ কনসোল-এ লগ ইন করুন, এবং সিকিউরিটি ইস্যু ট্যাব চেক করুন রিপোর্টের জন্য। যদি আপনি আপনার ওয়েবসাইটের ওনারশিপ ভেরিফাই করেননি গুগল সার্চ কনসোলে, আপনাকে সেটি প্রথমে করতে হবে।
ওয়ার্ডপ্রেস ফিশিং হ্যাক কী?
ফিশিং হ্যাক হলো একটি ধরনের সোশ্যাল ইঞ্জিনিয়ারিং হ্যাক যা ব্যবহারকারীদের ভুল করিয়ে তাদের তথ্য স্বেচ্ছায় দিতে বাধ্য করে। হ্যাকাররা বিশ্বস্ত ব্র্যান্ড এবং সংস্থার ভেসে থাকে, সাধারণত ওয়েবসাইটের ভাষা, ডিজাইন এবং কন্টেন্ট অনুকরণ করে ব্যবহারকারীদের তথ্য চুরি করতে।
